
Oct 14, 2026
Anonüümse teavitamiskanali kontrollnimekiri: 12 küsimust, mida enne pakkuja valikut küsida
See anonüümse teavitamiskanali kontrollnimekiri on koostatud sellele ostjale, kes soovib enne müüjaga kohtumist veenduda, et ta küsib õigeid asju — selliseid, mis tulenevad otseselt ELi teavitajate kaitse direktiivist 2019/1937 ja Eesti süütegude etteteatamise seadusest, mitte müügiturunduse slaididelt.
Sisukord
- Peamised järeldused
- Miks kontrollnimekiri enne hankimist: ELi direktiivi ja Eesti seaduse lõksud
- Kas teavitaja jääb tõeliselt anonüümseks? — IP, küpsised, jälgimine
- Kuidas krüpteerimine on korraldatud? — otsast lõpuni vs serveripoolne
- Kus teie teated asuvad ja kes neid näeb? — majutuse riik ja juurdepääs
- Kas 7-päevase kinnitamise ja 3-kuuline tagasiside tähtaeg on automaatne?
- Milliseid rolle ja õigusi süsteem toetab? — nelja silma reegel, DPO, töödelda käsitleja
- Küsimused, mida küsida müüjalt demo käigus
- Korduma kippuvad küsimused
- Allikad
Peamised järeldused
- Kanal ei kaitse teavitajat, kui see logib IP-aadresse, seadistab küpsiseid või jätab jälgi — küsige alati, kas leht on kavandatud küpsiseta ja jälgimiseta.
- Otsast lõpuni krüpteerimine tähendab, et server näeb ainult šifreeritud teksti; tavaline serveripoolne krüpteerimine jätab müüjale ja tema inseneridele ligipääsu teate sisule.
- 7-päevane kinnitamise ja 3-kuuline tagasiside tähtaeg peab olema süsteemis automaatne, mitte kalendrimärkus, mille üks töötaja unustab.
- Majutuse riik määrab, milline andmekaitseõigus teie teadetele rakendub — ELi-sisene hostimine ei ole alati piisav, kui tegemist on Šveitsi, USA või muu kolmanda riigi serveriga.
- Enne allkirja külastage demo käigus nelja silma reegli, DPO-rolle ja juurdepääsulogisid — tehnilised vastused reedavad, kas tegemist on päriselt auditeeritava süsteemiga või lihtsalt vormiga.
Miks kontrollnimekiri enne hankimist: ELi direktiivi ja Eesti seaduse lõksud
ELi teavitajate kaitse direktiiv 2019/1937 paneb liikmesriikidele kohustuse tagada vähemalt 50 töötajaga eraõiguslikele organisatsioonidele sisemise teavitamiskanali olemasolu, ja Eesti süütegude etteteatamise seadus kordab seda kohustust Eesti õiguskorras. Kui kanal ei vasta direktiivi nõuetele, ei kaitse see teavitajat tagajärgede eest — ja organisatsioon ei ole oma kohustust täitnud isegi siis, kui kanal näiliselt toimib. Just selles lõksus seisab teavitamiskanali ostja due diligence: õiguslik raam on olemas, kuid tehnilised nõuded tuleb ise välja kaevata. Käesolev kontrollnimekiri tuletab need küsimused Eesti vastavusjuhi vaatenurgast, enne kui müüja jõuab oma demo alustada.
Kas teavitaja jääb tõeliselt anonüümseks? — IP, küpsised, jälgimine
Anonüümsus ei ole teavitajale lisaväärtus, vaid direktiivi 2019/1937 artikli 6 kohaselt kohustuslik tagatis. Kui teavitamisleht logib IP-aadressi, seadistab seansiküpsise või laadib Google Analyticsi, on teavitaja tuvastatav juba enne, kui ta sõnumi esitab. Küsige müüjalt konkreetselt: kas leht ei seadista küpsiseid, kas IP-aadresse ei salvestata serverilogidesse ja kas teavitaja saab süsteemi siseneda ilma kontota, läbi unikaalse privaatse lingi.
Need kolm küsimust on tehnilised, kuid lihtsalt kontrollitavad: avage teavitamisleht brauseris, vaadake arendajakonsoolist küpsiste ja jälgimispäringute olemasolu, ja paluge müüjal näidata serveri juurdepääsuloge kontrollitud perioodi kohta. Kui vastus on "me ei logi", nõudke tõendit — logifaili puudumine on ainus usaldusväärne vastus. Kui müüja hakkab selgitama, et "logimine on piiratud" või "IP-d krüpteeritakse", on tegemist hoopis teistsuguse süsteemiga, kus teavitaja pole enam anonüümne.
Kuidas krüpteerimine on korraldatud? — otsast lõpuni vs serveripoolne
Anonüümse kanali krüpteerimise nõuded lähevad ühe sammu võrra kaugemale tavalisest HTTPS-ist: serveripoolne krüpteerimine, kus teate salvestab server ja dekrüpteerib selle vaateväljas, jätab müüja inseneridele ja õiguskaitse taotlustele reaalse juurdepääsu teate sisule. Otsast lõpuni krüpteerimine tähendab, et võti asub teavitaja seadmes ja iga käsitleja seadmes — server näeb ainult šifreeritud teksti ega saa teadet lugeda isegi siis, kui ta seda soovib.
Küsige müüjalt: millist krüpteerimisalgoritmi kasutatakse, kus asuvad krüpteerimisvõtmed ja mis juhtub serveri kompromiteerimise korral. Kui vastuseks on "AES-256 serveris", on tegemist serveripoolse krüpteerimisega, mis on andmebaasi kaitsmiseks piisav, kuid teavitaja kaitseks mitte. Kui vastuseks on "AES-256-GCM koos ECDH võtmevahetusega teavitaja brauseris", on tõenäoliselt tegemist nulljuurdepääsuga arhitektuuriga, kus isegi pakkuja ise ei saa teateid lugeda. See erinevus määrab, kas müüja saab teie teadetest koopia teha — ja kas ta peab seda koostööpolitsei korralduse peale tegema.
Kus teie teated asuvad ja kes neid näeb? — majutuse riik ja juurdepääs
Teavitamiskanali tehnilised nõuded ei piirdu krüpteerimisega: ka see, millises riigis server füüsiliselt asub, määrab, milline andmekaitseõigus teie teadetele rakendub ja millised kohtualluvused nõuavad andmete väljastamist. ELi-sisene hostimine on minimaalne lävend, kuid ka ELi sees võib server asuda riigis, kus kohalik seadus lubab andmeid laiematel alustel väljastada. Küsige alati, millises riigis andmekeskus füüsiliselt asub, millist andmekaitseõigust teie teadetele kohaldatakse ja millised ISO-sertifikaadid serverisaalil on.
Kas serveri asukoht mõjutab teavitaja kaitset?
Jah, serveri asukoht määrab, millise riigi kohtul on õigus teie teateid välja nõuda, ja milline järelevalveasutus kontrollib, et müüja teie teateid ei loeks. Kui müüja vastab "ELis" või "GDPR-i piirkonnas", küsige täpsemalt: millises konkreetses riigis, millises linnas ja millise andmekeskuse käes. Seejärel kontrollige, kas sellel riigil on piisav andmekaitse tase ning kas see on allutatud ELi või Euroopa Kohtu järelevalvele. Kui server asub kolmandas riigis, kontrollige, kas müüjal on olemas piisavad kaitsemeetmed — standardsed lepingutingimused ei ole GDPR-i artikli 46 tähenduses piisavad.
Kas 7-päevase kinnitamise ja 3-kuuline tagasiside tähtaeg on automaatne?
ELi direktiiv 2019/1937 artikkel 11 sätestab, et pädev isik peab kinnitama teate vastuvõtmise seitsme päeva jooksul ja andma tagasisidet kolme kuu jooksul. See on õiguslik kohustus, mitte soovitus — ja selle täitmise eest vastutab organisatsioon isiklikult. Kui tähtajad on teie meeskonna kalendris vaid käsitsi märgitud märkusena, on oht, et üks unustatud meil või pikem puhkus jätab kohustuse täitmata, ning sellisel juhul ei ole teie kanal direktiivi nõuetele vastav.
Küsige müüjalt: kas 7-päevane kinnitamise tähtaeg on süsteemi sisse ehitatud automaatsena, kas 3-kuuline tagasiside arvutatakse teate esitamise kuupäevast ja mis juhtub, kui meeskond ei vasta tähtajaks. Demo käigus paluge näha, kuidas süsteem märgib ületanud tähtajaga teated, kuidas see saadab meeldetuletusi käsitlejale ja millist auditeeritavat jälge jätab iga viivituse kohta. Kui tähtajad on "käsitsi seadistatavad" või "jälgitavad kalendris", ei ole tegemist direktiivile vastava lahendusega.
Milliseid rolle ja õigusi süsteem toetab? — nelja silma reegel, DPO, töödelda käsitleja
Teavitamiskanali ostja due diligence peab ulatuma ka organisatsioonisiseste rollideni: kes saab teadet vaadata, kes saab teavitajale vastata ja kes sulgeb juhtumi. Nelja silma reegel tähendab, et üksikisik ei saa teadet üksinda menetleda — vähemalt kaks volitatud isikut peavad olema kaasatud, et vältida huvide konflikti. Andmekaitseametnik (DPO) vajab eraldi vaateõigust, kuid tal ei tohi olla võimalust teavitaja isikut tahtlikult või tahtmatult deanonümiseerida. Töödelda käsitleja ehk see, kes juhib juhtumi menetlust, vajab õigust märkuste, staatuste ja vastuste jaoks, kuid ta ei tohi näha teavitaja metaandmeid, mis teda tuvastada võiksid.
Millised õigused peavad olema eraldatud?
Kolm peamist rolli peavad olema selgelt eraldatud: käsitleja näeb teate sisu ja saab teavitajale vastata, DPO näeb statistikat ja menetlusajalugu, kuid mitte teate sisu ilma selgesõnalise volituseta, ning audiitor näeb muutumatut tegevuslogi, kuid mitte teavitaja ega käsitleja identiteeti. Paluge müüjal demo käigus näidata, kuidas need rollid on süsteemis teostatud, ja kontrollige, kas teavitajale jääb igal sammul võimalus oma sõnumit muuta või kustutada.
Küsimused, mida küsida müüjalt demo käigus
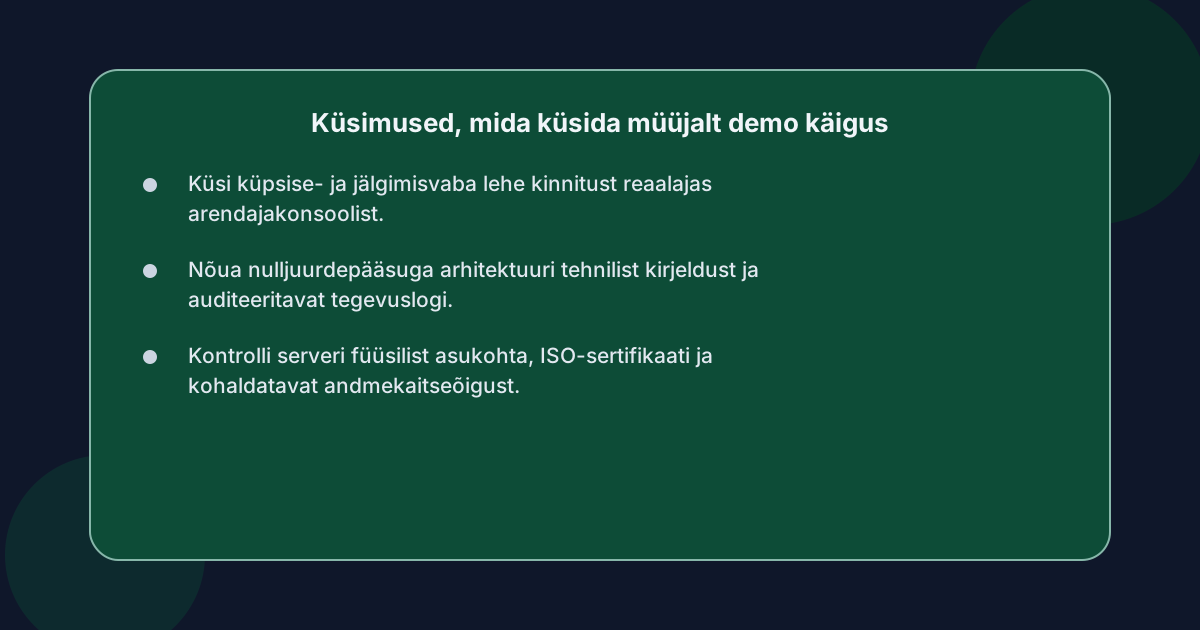 Demo on koht, kus tehnilised lubadused muutuvad reaalsuseks või lendavad õhku. Müüja on selleks ajaks juba oma slaidid näidanud, nii et teie ülesanne on kontrollida, kas süsteem tegelikult teeb seda, mida ta väidab. Siin on küsimused, mis tuleb esitada enne allkirja — need on koostatud nii, et vastus nõuab reaalset demoava, mitte uut slaidi.
- Kas teavitamisleht on küpsiseta ja jälgimiseta — palun kinnitage seda reaalajas brauseri arendajakonsoolist?
- Kuidas te tõestate, et teie insenerid ei saa teateid lugeda — milline on teie nulljuurdepääsuga arhitektuuri tehniline kirjeldus?
- Kus server füüsiliselt asub, millist ISO-sertifikaati see kannab ja milline andmekaitseõigus teateid reguleerib?
- Kas 7-päevane ja 3-kuuline tähtaeg on automaatne süsteemi funktsioon või käsitsi seadistatav meeldetuletus?
- Millised on kolm vaikimisi määratud rolli ja kuidas on need teineteisest eraldatud?
- Kas tegevuslogi on muutumatu, eksporditav standardformaadis ja piisav välise auditi jaoks?
- Kas on olemas kahesuunaline suhtlus, kus teavitaja saab oma privaatse lingi kaudu küsimusi esitada ja vastuseid saada?
- Mis juhtub tellimuse lõppemisel — kas teated eksporditakse või kustutatakse ja millise tähtaja jooksul?
Kui müüja vastab nendele küsimustele rahuldavalt, olete jõudnud faasi, kus võrreldavad pakkujad on tõepoolest võrreldavad. Kui mõni vastus jääb uduseks või lükkub edasi "turvakaalutlustel", on see iseenesest vastus: küsige, millist teavet müüja kliendile ei avalda ja miks.
Selleks ajaks, kui olete demo lõpetanud, on teil selge pilt, milline pakkuja kaitseb teavitajat reaalselt ja milline ainult näiliselt. Kui otsustate minna edasi tarkvaraga, mis on spetsiaalselt loodud Eesti ja Euroopa teavitamisnõuete jaoks, saate siin oma kanali avada — süsteem on mõeldud organisatsioonidele, kes vajavad auditivalmis dokumentatsiooni ja nulljuurdepääsuga arhitektuuri, mitte neile, kes otsivad lihtsalt sisemist vormi.
Korduma kippuvad küsimused
Kas 50 töötaja piirang kehtib ka Eesti ettevõtetele?
Jah, Eesti süütegude etteteatamise seadus järgib ELi direktiivi 2019/1937 kohaldamisala, mis hõlmab eraõiguslikke organisatsioone alates 50 töötajast. Alla 50 töötaja organisatsioonid ei ole kohustatud kanalit pidama, kuid võivad seda vabatahtlikult teha. Avaliku sektori asutused on kohustatud sõltumata suurusest.
Mis vahe on anonüümsel ja konfidentsiaalsel teavitamisel?
Anonüümne tähendab, et teavitaja isikut ei tuvastata — ta ei pea end tuvastama ja süsteem ei tohi teda kõrvalandmete põhjal tuvastada. Konfidentsiaalne tähendab, et teavitaja annab enda kohta teavet, kuid see teave on kaitstud ja seda näeb ainult volitatud isik. Anonüümne on tugevam kaitse, kuid välistab teavitajaga järelküsimused tema isiku kaudu.
Kas e-posti või jagatud postkast sobib teavitamiskanalina?
Ei, ELi direktiiv 2019/1937 nõuab sõltumatut kanalit, mida organisatsiooni töötajad ei saa kontrollida. Jagatud postkast on organisatsiooni enda töötajate hallata, mis tähendab, et IT-osakond või turvameeskond näeb kõiki sissetulevaid teateid. See rikub nii anonüümsust kui ka sõltumatust.
Kui tihti tuleb kanalit auditeerida?
Seadus ei sätesta kindlat auditeerimissagedust, kuid head tavad näevad ette vähemalt ühte siseauditit aastas ja välist auditit iga kahe aasta tagant või enne olulisi muudatusi. Audit peaks hõlmama nii tehnilist turvalisust kui ka menetlusprotsesside vastavust direktiivile.
Kas võime pidada kanalit ise, ilma tarnijata?
Jah, kuid siis peate ise tagama kõik tehnilised nõuded — krüpteerimise, jälgimatuse, automaatsed tähtajad, rollide eraldatuse ja auditeeritava logimise. Enamiku organisatsioonide jaoks on see märkimisväärne IT- ja õiguskulu, mistõttu spetsialiseeritud pakkuja on tavaliselt kulutõhusam. Vastavusjuhid, kes seisavad selle valiku ees, leiavad siit spetsiaalselt neile koostatud juhendi.