
Oct 18, 2026
Teavitustarkvara võrdlus Eestis: 7 kriteeriumi, millega iga vastavusjuht peaks arvestama
Enamik ostjaid vaatab teavitustarkvara valikul ainult hinda ja avastab seejärel, et kanal ei vasta direktiivile. Käesolev teavitustarkvara võrdlus läheb seetõttu sügavamale: toome välja seitse kriteeriumi, millega Eesti vastavusjuht saab 50+ töötajaga organisatsioonile whistleblowing platvormi Eestis enne lepingu sõlmimist hinnata, lähtudes ELi teavitajate kaitse direktiivist 2019/1937 ja isikuandmete kaitse seadusest.
Sisukord
- Peamised järeldused
- Miks pelk hinnavõrdlus ei piisa: mida direktiiv 2019/1937 tegelikult nõuab
- Anonüümsus versus konfidentsiaalsus — milline kaitse on tõeliselt piisav?
- Millised tähtajad peavad kanalis olema ja kuidas neid automaatselt tõestatakse?
- Kuidas hinnata krüpteerimist, hostingu asukohta ja andmete liikumist?
- Kas pakkuja võimaldab kahepoolset suhtlust teavitajaga ilma anonüümsust kaotamata?
- Milline on juhtumihalduse töövoog ja auditeeritavuse jälgitavus?
- Kuidas testida pakkuja enne ostuotsust: 5 praktilist küsimust demo käigus
- Korduma kippuvad küsimused
- Allikad
Peamised järeldused
- Direktiiv 2019/1937 seab kohustuslikuks 7-päevase kinnitamise ja 3-kuulise tagasiside tähtaja — need peavad kanalis olema automaatselt tõestatavad, mitte kalendrimärkmetes peidus.
- Anonüümne teavitamiskanal peab kaitsma teavitaja IP-d, küpsiseid ja metaandmeid; konfidentsiaalsus ei ole sama, mis anonüümsus.
- Krüpteerimine, hostingu asukoht ja andmete liikumine on eraldiseisvad kriteeriumid — GDPR-i artikli 44 järgi ei tohi isikuandmed lahkuda Euroopa Majanduspiirkonnast ilma piisavate kaitsemeetmeteta.
- Kahepoolne suhtlus peab töötama ilma teavitaja identiteeti paljastamata — vastasel juhul tekib olukord, kus kanal de facto sunnib teavitajat end näitama.
- Demo käigus tasub küsida viit konkreetset küsimust: juurdepääs logidele, andmete eksport, vahejuhtumi stsenaarium, anonüümsuse tehniline mudel ja tugiteenuse SLA.
Miks pelk hinnavõrdlus ei piisa: mida direktiiv 2019/1937 tegelikult nõuab
Direktiiv 2019/1937 kohustab juriidilisi isikuid, kellel on vähemalt 50 töötajat, looma sisemise teavitamiskanali, mis võtab teateid vastu anonüümselt, kinnitab nende vastuvõtmise seitsme päeva jooksul ning annab tagasisidet kolme kuu jooksul. Pelgalt teavitustarkvara hind ei kata neid kohustusi — kui pakkuja ei tõenda tähtaegu automaatselt, jääb juriidiline risk organisatsiooni kanda. Eesti ettevõtte jaoks tähendab see, et valik tuleb teha direktiivi, GDPR-i ja kohaliku tööõiguse koosmõjus, mitte funktsioonide nimekirja alusel. ELi teavitajate kaitse direktiivi ELi teavitajate kaitse direktiiv nõuded on koondatud ühele lehele, kust saab kontrollida, kas pakkuja funktsioonid vastavad kõigile kohustuslikele tingimustele.
Anonüümsus versus konfidentsiaalsus — milline kaitse on tõeliselt piisav?
Anonüümne teavitamiskanal tähendab, et teavitaja isikut ei tuvastata isegi platvormi operaatorile; konfidentsiaalsus tähendab, et isik on teada, kuid lubatakse andmeid mitte levitada. Direktiiv lubab liikmesriikidel valida, kas nõuda anonüümsust või ainult konfidentsiaalsust — kuid sisuliselt on anonüümsus alati tugevam kaitse, sest see eemaldab riski, et andmed lekivad seestpoolt. Kui pakkuja logib IP-aadresse, küpsiseid või brauseri sõrmejälge, ei ole kanal tehniliselt anonüümne, isegi kui turunduses nii väidatakse. Küsi pakkujalt alati, kas teavitamise leht ei seadista küpsiseid, ei töötle analüütikat ega salvesta metaandmeid — need on kolm konkreetset tehnilist kontrollpunkti, mis eristavad tegelikku anonüümsust pelgast lubadusest.
Millised tähtajad peavad kanalis olema ja kuidas neid automaatselt tõestatakse?
ELi teavitajate kaitse direktiivi kohaselt peab organisatsioon kinnitama teate vastuvõtmist seitsme päeva jooksul ja andma tagasisidet kolme kuu jooksul. Need tähtajad peavad olema kanalis automaatselt jälgitavad ja auditeeritavad — käsitsi kalendrimärkmed ei ole piisav tõend järelevalveasutusele ega kohtule. Hea pakkuja näitab iga juhtumi juures järelejäänud aega, saadab meeldetuletusi ja salvestab kinnitamise toimingu koos ajatempliga. Kui demo käigus ei näe konkreetset tähtaja vaadet ega raportit, on see selge signaal, et tähtaegu tuleb haldada käsitsi — mis praktikas tähendab, et need ununevad. Kui valid sisemise teavitamiskanali, veendu, et tähtaegade automaatne tõestamine on iga-aastase auditi jaoks eksporditav, mitte lihtsalt ekraanipilt.
Kuidas hinnata krüpteerimist, hostingu asukohta ja andmete liikumist?
Krüpteerimine, hostingu asukoht ja andmete liikumine on kolm eraldiseisvat kriteeriumi. Otsast lõpuni krüpteerimine tähendab, et andmed krüpteeritakse teavitaja seadmes ning serveris on ainult šifreeritud tekst — sellist nulljuurdepääsuga arhitektuuri ei saa operaator ega õiguskaitse lugeda isegi korralduse korral. GDPR-i artikli 44 kohaselt ei tohi isikuandmed liikuda väljapoole Euroopa Majanduspiirkonda ilma piisavate kaitsemeetmeteta; seepärast on ELi või Šveitsi andmekeskustes majutamine kõige kindlam valik. Küsige pakkujalt kolme asja: millist krüpteerimisalgoritmi kasutatakse, kus asuvad serverid füüsiliselt ja kas andmete eksport on võimalik avatud formaadis (JSON, CSV). Ashio pakub nulljuurdepääsuga arhitektuuri ja krüpteeritud hostimist Euroopas — selle turvalisuse ülevaade kirjeldab täpselt, millist krüpteerimist ja hostimist rakendatakse.
Kas pakkuja võimaldab kahepoolset suhtlust teavitajaga ilma anonüümsust kaotamata?
Direktiiv eeldab, et organisatsioon saab teavitajale esitada lisaküsimusi ning teavitaja saab vastata — see on kahepoolne dialoog, mitte ühekordne vorm. Probleem tekib siis, kui vastamiseks peab teavitaja looma konto või sisestama e-posti aadressi: sellisel juhul kaotab kanal oma peamise eelise. Hea pakkuja lahendus on privaatne URL, mille kaudu teavitaja pääseb oma juhtumi juurde ilma isikut tuvastamata. Kui demo käigus ei saa teavitajana anonüümselt vastata, on see reaalne puudus, sest praktikas tähendab see, et pooled teated jäävad puudulikuks. Sellised tehnilised detailid on alati ka anonüümse teavitamise lehel eraldi välja toodud.
Milline on juhtumihalduse töövoog ja auditeeritavuse jälgitavus?
Praktiline vastavustarkvara valik tähendab, et iga teade liigub vastuvõtmisest lahendamiseni ühe toimiku all: staatus, vastutaja, märkmed ja ajalugu peavad olema ühes kohas nähtavad. Auditeeritavuse jaoks peab pakkuja pakkuma muutumatut tegevuslogi, kus iga toiming — kinnitamine, märkuse lisamine, edastamine — on koos kasutaja ja ajatempliga salvestatud. See logi peab olema eksporditav standardformaadis, et audiitor saaks seda kontrollida ilma eraldi tööriistata. Kui demo ajal näidatakse ainult staatuse vahetamist ilma ajaloo vaateta, on töövoog tegelikult läbipaistmatu — ja just seda auditi käigus küsitakse.
Kuidas testida pakkuja enne ostuotsust: 5 praktilist küsimust demo käigus
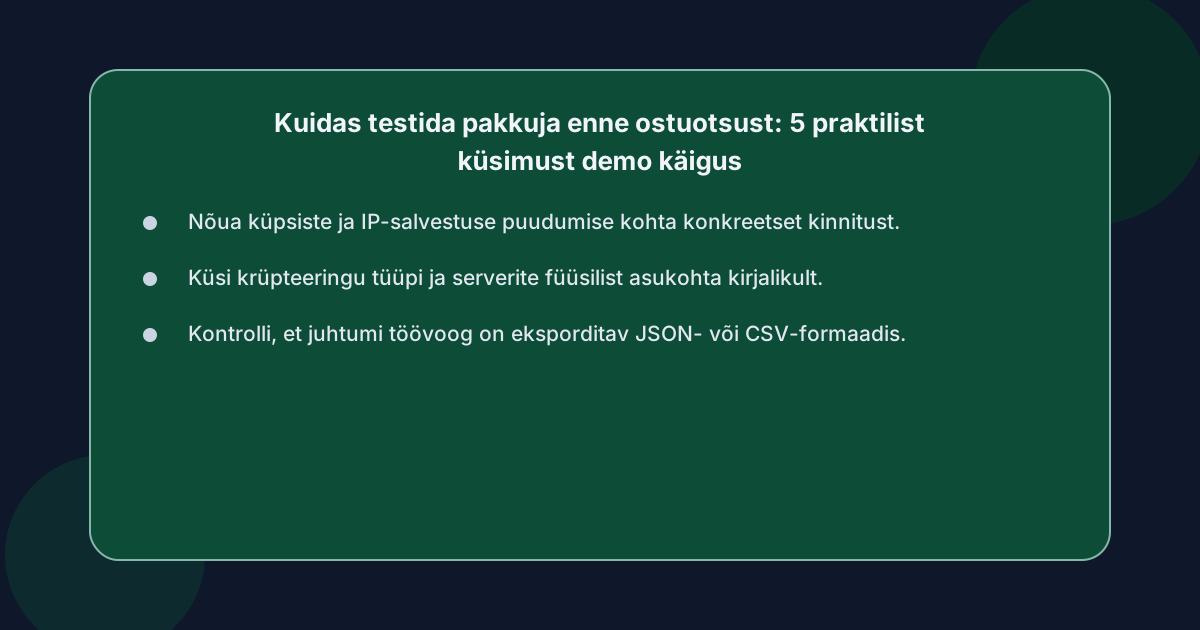 Demo on koht, kus tegelik kvaliteet ilmneb — seitse kriteeriumi muutuvad reaalseteks küsimusteks, mida müügimees peaks suutma kohe vastata.
- Kas teavitamise leht ei seadista küpsiseid, ei töötle analüütikat ega salvesta IP-aadresse?
- Kuidas tõendate 7-päevase kinnitamise ja 3-kuulise tagasiside tähtaja automaatset täitmist?
- Millist krüpteerimist kasutatakse ja kus asuvad serverid füüsiliselt?
- Kas teavitaja saab vastata anonüüümselt ilma kontot loomata?
- Kas juhtumi töövoog ja auditilog on eksporditavad avatud formaadis (JSON, CSV)?
Kui vastus on igal küsimusel konkreetsete tehniliste detailidega — mitte üldsõnaline turundus — on pakkuja tõenäoliselt läbinud isikliku kontrolli. Kui keeldutakse küsimustele vastamast või vastatakse vaid funktsiooninimekirjaga, on see selge hoiatusmärk.
Korduma kippuvad küsimused
Kas 50 töötajaga Eesti ettevõte peab tegelikult teavitamiskanali looma?
Jah, kui organisatsioon on eraõiguslik juriidiline isik, kellel on vähemalt 50 töötajat, või kui tegemist on riigihanke, finantsteenuste või rahapesu vastaste reeglitega hõlmatud valdkonnaga, kehtib kohustus olenemata suurusest. Direktiiv jätab liikmesriigile õiguse laiendada kohustust ka alla 50 töötaja ettevõtetele, kuid alampiir on alati 50.
Kas anonüümse kanali loomine tähendab, et organisatsioon ei tohi teavitajat tuvastada isegi kohtu korraldusega?
Anonüümse kanali puhul ei ole teavitaja isikut tehniliselt võimalik tuvastada, sest andmeid ei koguta. Konfidentsiaalse kanali puhul seevastu säilitatakse isikuandmed ja neid võidakse kohtu korraldusel väljastada. Anonüümne mudel on seepärast tugevam kaitse nii teavitajale kui organisatsioonile endale.
Milline on teavitustarkvara hind Eestis?
Teavitustarkvara hind sõltub funktsioonide ulatusest, kasutajate arvust ja lepingu pikkusest — aastaplaan on tavaliselt soodsam kui kuumakse. Tasub küsida, kas hinna sisse kuulub ka seadistamine, koolitus ja auditilogide eksport. Hinnakujunduse lehelt leiad konkreetsed paketid ja tingimused.
Kas ELi direktiivile vastav kanal peab olema eraldi süsteem või võib kasutada olemasolevat piletite lahendust?
Olemasolev piletite süsteem ei vasta direktiivile, kui see logib IP-aadresse, nõuab kontot või ei tõenda tähtaegu automaatselt. Direktiiv nõuab anonüümsust, sõltumatut töövoogu ja auditeeritavat ajalugu — need kolm tingimust on geneerilistes piletite süsteemides harva olemas.
Mida teha, kui pakkuja ei suuda tähtaegu automaatselt tõestada?
Kui tähtajad on kalendris käsitsi, ei ole kanal direktiivi mõttes nõuetele vastav. Küsi pakkujalt, kas ta pakub 7-päevase ja 3-kuulise tähtaja automaatset tõendamist, ja kui ei, siis on see otseselt sobimatu ELi teavitajate kaitse direktiivi nõuete täitmiseks.