
Oct 18, 2026
Risikovurdering for varslingsplikt: slik kartlegger du risiko før du velger løsning
De fleste SMB kjøper et varslingssystem før de har kartlagt hvilke risikoer de egentlig skal dekke. Det fører til at løsningen enten blir for dyr, for enkel, eller bommer på det ansatte faktisk trenger å varsle om. En skikkelig risikovurdering for varslingsplikt i SMB er derfor første steg, ikke en formalitet du tar etter at leverandøren er valgt. Denne guiden viser hvordan du gjør en ærlig kartlegging på én dag, uten konsulent, og uten å kjøpe løsninger du ikke trenger.
Innholdsfortegnelse
- De viktigste punktene
- Hvorfor risikovurderingen bør komme før systemvalget
- Hva sier arbeidsmiljøloven om kartlegging av kritikkverdige forhold?
- Slik gjennomfører du risikovurderingen i fem steg
- Hvilke spørsmål bør du stille ansatte, ledere og tillitsvalgte?
- Risikomatrise for varsling: fra hyppighet til alvorlighetsgrad
- Sjekkliste: leverer løsningen din det risikovurderingen krever?
- Ofte stilte spørsmål
- Kilder
De viktigste punktene
- En risikovurdering er lovpålagt etter arbeidsmiljøloven § 3-1 og skal være skriftlig tilgjengelig, men de fleste SMB gjør den sjeldnere enn hvert tredje år.
- Standarden for kritikkverdige forhold i arbeidsmiljøloven § 2-1 gir deg tre konkrete kategorier å kartlegge: tryggleik, helse og velferd.
- En god risikovurdering bruker 5–8 virksomhetstilpassede spørsmål til ansatte, ledere og tillitsvalgte, aldri en generisk sjekkliste fra leverandøren.
- Risikomatrisen bør skille mellom hyppighet og alvorlighetsgrad, og ende i en tydelig prioritert tiltaksliste.
- Løsningen du velger blir først testbar mot sjekklisten når du vet hvilke risikoer den faktisk skal dekke.
Hvorfor risikovurderingen bør komme før systemvalget
Risikovurdering er ikke et dokumentasjonskrav du fyller ut i ettertid for å tilfredsstille revisor. Den er selve grunnlaget for å vite hvilke varslingskanaler, hvilken grad av anonymitet og hvilken dokumentasjonsdybde din SMB faktisk trenger. Når kartleggingen er ferdig, vet du om dere trenger et enkelt skjema, et toveis kryptert system, eller en ekstern mottaker. Da kan du sammenligne leverandører på reelle krav og ikke på glansede brosjyrer.
En annen grunn til å starte her: mange SMB kjøper en løsning som enten mangler rettssikkerhetsfunksjonene loven krever, eller som koster dobbelt så mye som behovet tilsier. Når risikobildet er skrevet ned, blir det langt enklere å stille de riktige spørsmålene når du skal velge varslingssystem for SMB, og det er også nyttig når du ser på varslingskanal-plikten som gjelder i 2026.
Hva sier arbeidsmiljøloven om kartlegging av kritikkverdige forhold?
Arbeidsmiljøloven § 3-1 pålegger alle virksomheter å kartlegge, vurdere og dokumentere forhold som kan påvirke ansattes helse, trygghet og velferd. Dette er ikke en generell HMS-plikt du kan skyve på: den gjelder også når du vurderer hvordan interne varslingssystemer skal bygges opp. Innholdet i kartleggingen av kritikkverdige forhold er nærmere definert i arbeidsmiljøloven § 2-1.
Lovgiver skiller mellom tre hovedkategorier av kritikkverdige forhold:
- Forhold som innebærer brudd på lover og regler, for eksempel korrupsjon, mobbing eller sikkerhetsbrudd.
- Forhold som kan medføre fare for liv eller helse, for eksempel manglende verneutstyr eller overbelastning.
- Forhold som kan skade virksomhetens omdømme eller økonomi, for eksempel misbruk av kundeopplysninger.
En god risikovurdering for varslingsplikt i en SMB bruker disse tre kategoriene som utgangspunkt og spør: hvilke konkrete hendelser i vår bransje har vi sett de siste tre årene, og hvilke nye risikoer dukker opp når vi vokser eller tar i bruk ny teknologi? En grundigere gjennomgang finner du i vår guide til kritikkverdige forhold, og det er nyttig å koble dette til arbeidsmiljølovens varslingsplikt for SMB allerede i kartleggingsfasen.
Slik gjennomfører du risikovurderingen i fem steg
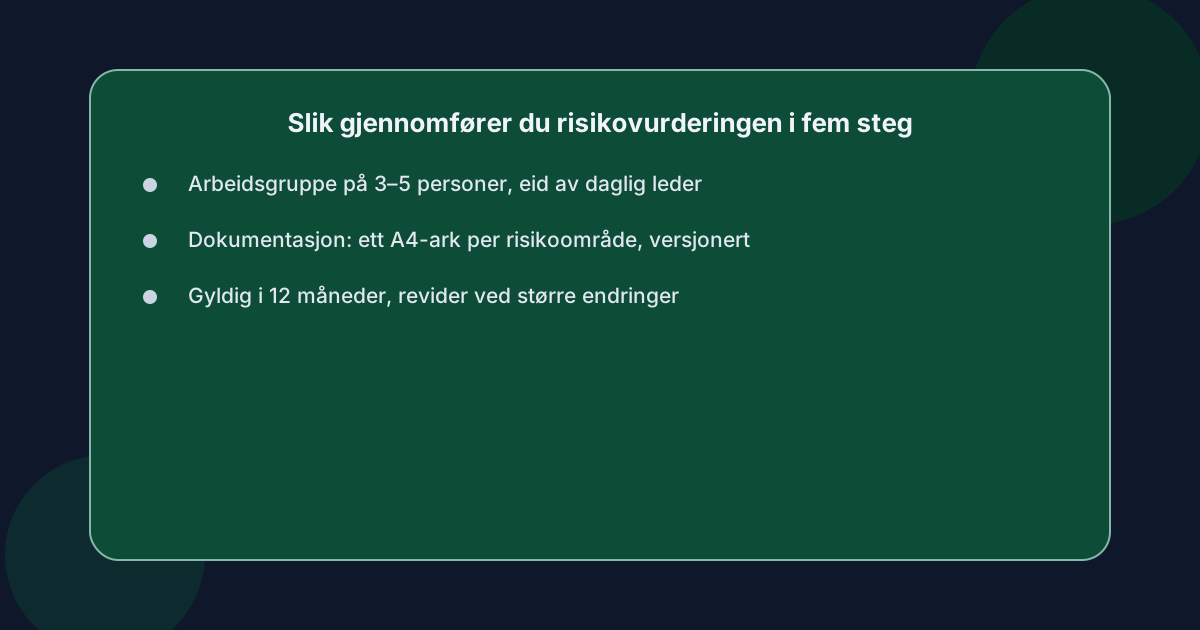 En strukturert prosess hindrer at kartleggingen blir en overfladisk øvelse. Disse fem stegene fungerer for SMB med 20–250 ansatte og kan gjennomføres på én arbeidsdag.
Hvilke roller må være med i arbeidet?
Risikovurderingen skal aldri gjøres av HR alene. Den bør eies av daglig leder, men gjennomføres av en arbeidsgruppe på tre til fem personer: HR-ansvarlig, en representant fra de ansatte, en tillitsvalgt der det finnes, og gjerne økonomiansvarlig når det gjelder prioritering av tiltak. I mindre virksomheter kan hele prosessen gjøres av to personer, så lenge begge sider er representert.
Hvilke konkrete spørsmål bør besvares?
Bruk enkle, åpne spørsmål i stedet for sjablongmessige sjekklister. Et godt utgangspunkt er:
- Hvilke typer kritikkverdige forhold kan oppstå hos oss de neste tolv månedene?
- Hvor alvorlige ville konsekvensene vært for ansatte, kunder og virksomheten?
- Hvor sannsynlig er det at noe faktisk skjer, gitt dagens rutiner?
- Hvilke tiltak har vi allerede, og hvilke mangler?
Disse spørsmålene danner grunnlaget for en felles forståelse av risikobildet og blir dokumentert fortløpende, ikke bare til slutt.
Når er risikovurderingen gyldig nok?
Etter modell fra varslingsrutiner for små bedrifter i praksis bør risikovurderingen være gyldig i tolv måneder, men revideres ved større endringer som nye avdelinger, ny teknologi eller nye kundegrupper. Hold dokumentasjonen skriftlig, versjonert og tilgjengelig for verneombud og tillitsvalgte.
Hvordan dokumenterer du arbeidet på en enkel måte?
Bruk ett A4-ark per risikoområde, ikke et trettisiders dokument. Hvert ark bør inneholde: kategori etter § 2-1, beskrivelse av risikoen, sannsynlighet, konsekvens, eksisterende tiltak og foreslåtte nye tiltak. Denne strukturen gjør det enkelt å gjenbruke dokumentene senere når løsningen skal evalueres.
Hvem følger opp tiltakene?
Risikovurdering uten oppfølging er verdiløs. Eier av hvert tiltak, frist og målemetode skal være tydelig før møtet avsluttes. Da blir dokumentet et styringsverktøy, ikke et lovpålagt vedlegg.
Hvilke spørsmål bør du stille ansatte, ledere og tillitsvalgte?
Spørsmålene du stiller avgjør kvaliteten på risikovurderingen. En god praksis er å sende ut tre ulike spørsmålssett, ett per rolle, fordi de ser ulike deler av virksomheten.
Til ansatte: Hva ville du varslet om hvis du var sikker på at du ble anonym? Hva stopper deg i dag? Har du opplevd situasjoner du ikke visste hvordan du skulle håndtere?
Til ledere: Hvilke typer saker har du mottatt eller blitt kjent med de siste to årene? Hvor trygg er du på at alvorlige saker faktisk når frem til deg i dag?
Til tillitsvalgte og verneombud: Hvilke temaer dukker opp i uformelle samtaler som ikke når HR? Hvilke kanaler stoler ansatte mest på?
Hvor mange ansatte trenger du å snakke med?
For SMB opp mot 250 ansatte holder det som regel å snakke med 8–12 representanter fra ulike avdelinger. Poenget er variasjon i perspektiver, ikke et statistisk utvalg. Dokumenter hvem du har snakket med, og ikke hva de sa, slik at anonymiteten deres ivaretas.
Hvordan unngår du at ledere svarer strategisk?
Ledere har en tendens til å underdrive egne risikoområder. Still derfor spørsmål som "hva er det verste som kan skje hos oss det neste halve året", og ikke "hva er bra med dagens rutiner". Det første spørsmålet inviterer til ærlighet, det andre inviterer til forsvar.
Risikomatrise for varsling: fra hyppighet til alvorlighetsgrad
En risikomatrise gir deg et visuelt språk for å prioritere tiltak, og den er grunnlaget når du senere skal teste leverandørers løsninger. Matrisen bør være enkel nok til å brukes av hele ledergruppen, men presis nok til å skille mellom ulike typer tiltak.
Hvordan bygger du matrisen i praksis?
Bruk en 3×3- eller 5×5-modell. Akse 1 er sannsynlighet (sjelden, mulig, sannsynlig), akse 2 er konsekvens (lav, middels, høy). Plasser hver identifisert risiko i riktig celle. De som havner øverst til høyre krever umiddelbare tiltak, de som havner nederst til venstre kan overvåkes.
Hva skiller risikomatrise for varsling fra annen HMS-analyse?
Forskjellen ligger i to forhold. For det første må du vurdere sannsynlighet for taushet, altså hvor stor risikoen er for at alvorlige saker forblir ukjent fordi ansatte ikke tør varsle. For det andre må konsekvensene deles i to: konsekvens for den som varsler, og konsekvens for virksomheten. Represalier mot varsleren er den alvorligste risikoen av alle, og krever egne tiltak uavhengig av matrisens plassering.
Når risikomatrisen er ferdig, har du et dokument som både viser hvor skoen trykker i dag, og hva leverandøren av varslingssystem må levere på.
Sjekkliste: leverer løsningen din det risikovurderingen krever?
Med en ferdig risikovurdering i hånd kan du nå stille krav til leverandøren. Denne sjekklisten er et minimum, ikke en uttømmende liste.
- Støtter systemet både åpne og anonyme varslinger uten at det krever teknisk kompetanse av den ansatte?
- Oppfyller det fristene i arbeidsmiljøloven for tilbakemelding, altså bekreftelse innen sju dager og videre tilbakemelding innen tre måneder?
- Lagrer data i tråd med personvernforordningen, og tilbyr databehandleravtale på forespørsel?
- Gir det toveis dialog mellom varsler og mottaker uten å gå på bekostning av anonymiteten?
- Produserer det en komplett, tidsstemplet sakslogg som tåler tilsyn fra Datatilsynet og arbeidstilsynet?
Hva hvis løsningen ikke dekker alle punktene?
Hvis løsningen bommer på ett eller flere punkter, er det to alternativer. Enten supplerer du med egne rutiner, eller så bytter du leverandør. Å lappe på et system som mangler kryptert toveis-dialog er sjelden verdt innsatsen.
Hvem drifter systemet etter at det er valgt?
Internt ansvar er en egen risiko. Mange SMB har ikke kapasitet til å drifte systemet selv over tid, og da blir den daglige oppfølgingen en svakhet. Det er her ferdig konfigurerte løsninger som håndterer både mottak, dokumentasjon og anonymitet uten egen IT-avdeling, blir et reelt alternativ. Løsninger som Ashio, en skybasert plattform bygget for å være på plass uten lokal installasjon, kan være ett alternativ for SMB som vil ha dette på plass raskt. Den passer best for organisasjoner som er komfortable med en skybasert løsning levert som tjeneste, uten å måtte drifte egen serverinfrastruktur selv.
Ofte stilte spørsmål
Må alle SMB gjøre risikovurdering for varslingsplikt?
Ja. Alle virksomheter med minst én ansatt er omfattet av arbeidsmiljøloven § 3-1, som krever kartlegging, vurdering og dokumentasjon av forhold som kan påvirke ansattes helse og trygghet. Selv om den lovpålagte varslingsplikten først gjelder fra en viss størrelse, er selve risikovurderingen uavhengig av antall ansatte.
Hvor ofte må risikovurderingen oppdateres?
Den bør oppdateres minimum årlig, og alltid ved større endringer som nye lokaler, ny teknologi eller ny ledelse. Mange SMB velger å knytte oppdateringen til den årlige HMS-gjennomgangen for å unngå dobbeltarbeid.
Hva er forskjellen på risikovurdering og internkontroll?
Internkontroll er det overordnede styringssystemet for HMS-arbeidet, mens risikovurdering er ett av verktøyene du bruker i dette arbeidet. Risikovurderingen kartlegger konkrete farer og tiltak, internkontrollen beskriver hvordan arbeidet med å følge opp tiltakene er organisert.
Hvem i SMB bør eie risikovurderingen for varsling?
Daglig leder har det formelle ansvaret etter arbeidsmiljøloven, men selve kartleggingen gjennomføres i praksis av HR i samarbeid med verneombud eller tillitsvalgt. I svært små virksomheter kan oppgaven ligge hos daglig leder alene, men da er det ekstra viktig å dokumentere prosessen.
Hva skjer hvis vi ikke har gjennomført risikovurdering?
Manglende risikovurdering er ikke bare et avvik ved tilsyn, det svekker også virksomhetens rettslige stilling ved en eventuell varslersak. Arbeidstilsynet og domstolene legger betydelig vekt på om virksomheten kan dokumentere at den har kartlagt risiko og iverksatt tiltak.