
Sep 27, 2026
Whistleblowere-software i 2026: hvad du bør sammenligne, før du vælger platform
Næsten alle platforme lover "anonymitet" og "compliance". Men forskellene i kryptering, datahosting, sprog og pris er afgørende for, om din ordning faktisk holder — og hvad den koster om 12 måneder. En whistleblower software sammenligning, der kun ser på funktionslister, fanger ikke de valg der forpligter dig juridisk, når Datatilsynet eller en revisor spørger. Det er dem, denne gennemgang sætter ord på.
Indholdsfortegnelse
- De vigtigste pointer
- Hvad skal en whistleblower-platform som minimum kunne i 2026?
- Anonym vs. fortrolig: den tekniske forskel du skal forstå
- Hvilke funktioner adskiller enterprise-løsninger fra SMV-venlige værktøjer?
- Sådan sammenligner du pris: pr. medarbejder, pr. sag eller fast pris?
- Hvad betyder hostingland og kryptering for din GDPR-eksponering?
- Tjekliste: 10 spørgsmål du skal stille en whistleblower-leverandør
- Hvad er den rigtige næste beslutning for din organisation?
- Ofte stillede spørgsmål
- Kilder
De vigtigste pointer
- En compliant whistleblower-ordning kræver mindst en anonym kanal, en intern modtagerfunktion, en 7-dages kvitteringsfrist og et 3-måneders opfølgningsspor.
- "Anonym" og "fortrolig" er ikke synonymer: anonymitet betyder, at hverken platformen eller modtageren kender indberetterens identitet, mens fortrolighed blot betyder, at oplysninger ikke videregives.
- Hostingland og krypteringsmodel bestemmer din GDPR-eksponering — en schweizisk, ISO 27001-certificeret drift med end-to-end-kryptering ligger i en anden risikoklasse end en amerikansk cloud-leverandør.
- Fast pris pr. organisation giver forudsigelighed; pr. medarbejder eller pr. sag kan vokse med antallet af sager.
- En tjekliste med konkrete spørgsmål — ikke salgslides — er det bedste redskab, når du sidder over for en leverandør.
Hvad skal en whistleblower-platform som minimum kunne i 2026?
Minimumskrav til en whistleblower-platform i 2026 er en kombination af tekniske, organisatoriske og juridiske funktioner, der kan dokumenteres uafhængigt af leverandøren. Du skal kunne modtage indberetninger skriftligt og mundtligt, kvittere inden for syv dage, følge op inden for tre måneder og genskabe hele sagens livscyklus i en uforanderlig log, der kan overleve en ekstern revision. Derudover skal indberetteren have en tovejskommunikation med sagen uden at miste anonymiteten, og din organisation skal kunne håndtere sager på tværs af HR, juridisk og compliance uden at oplysninger slipper ud af systemet.
EU-direktiv 2019/1937 og den danske implementering stiller minimumskrav til de organisationer, der er omfattet af reglerne — herunder krav om anonym kanal, fristoverholdelse og dokumentation. Værktøjet er det, der gør kravet operationelt — og det er her, leverandørerne begynder at adskille sig.
Hvilke fire dokumentationskrav skal været opfyldt før en sag er revisor-sikker?
En sag er revisor-sikker, når fire dokumentationskrav kan fremvises: et tidsstempel for modtagelse, et tidsstempel for 7-dages-kvitteringen, en uforanderlig aktivitetslog og en eksport i et standardformat, som din revisor kan åbne uden specialsoftware. Hvis et af disse fire punkter mangler, kan du ikke dokumentere, at fristen blev overholdt, og en myndighed kan behandle det som en proceduremangler.
Anonym vs. fortrolig: den tekniske forskel du skal forstå
Anonym indberetning betyder, at hverken platformen, din organisation eller modtageren kender indberetterens identitet. Fortrolig indberetning betyder derimod kun, at oplysningerne ikke videregives — men identiteten er kendt og kan i yderste konsekvens blive lækket. For en whistleblower, der overvejer at sige fra om chikane, bestikkelse eller sikkerhedsbrud, er det afgørende forskel: anonymitet fjerner en central del af risikoen for repressalier, fortrolighed reducerer den kun.
Den tekniske test er enkel: logger platformen IP-adresser? Sætter den cookies? Bruger den browser-fingeraftryk? Kræver den e-mail for at indsende? Hvis ja, er indberetningen i praksis kun fortrolig, fordi metadata kan bruges til at identificere afsenderen. En platform, der leverer ægte anonym indberetning, indsamler ingen af disse data og krypterer indholdet i indberetterens browser, før det når serveren. Forskellen er ikke kosmetisk — den bestemmer, om ordningen overhovedet kan bruges af medarbejdere, der frygter for deres job.
Hvilke funktioner adskiller enterprise-løsninger fra SMV-venlige værktøjer?
Enterprise-løsninger adskiller sig fra SMV-venlige værktøjer ved kompleksitet, prisstruktur og den mængde intern administration, de kræver. Et enterprise-værktøj forudsætter ofte, at I har en complianceafdeling, der kan konfigurere workflows, rettigheder og integrationer til jeres HRIS, ERP eller SIEM. Et SMV-venligt værktøj derimod er designet til at kunne sættes op på en eftermiddag af en HR-chef eller complianceansvarlig alene.
I praksis betyder det tre ting. For det første: en rollebaseret teamadgang, hvor HR ser sager, der kræver HR-handling, og juridisk ser sager, der kræver juridisk vurdering, uden at de to grupper læser hinandens sager. For det andet: en struktur, der gør det muligt at håndtere en sag fra første indberetning til endelig afslutning uden at skifte system. For det tredje: indbygget fristovervågning, der automatisk advarer dig, inden 7-dages-kvitteringen eller 3-måneders-opfølgningen udløber — ikke et kalenderplugin, der kræver manuel vedligeholdelse.
Når du sammenligner, så se på hvad der er inkluderet i grundprisen, og hvad der koster ekstra: antal administratorer, antal sprog, antal integrationer, mængden af auditlog, der kan eksporteres. En platform, der kræver et "premium"-abonnement for at logge noget, der er revisor-relevant, er ikke billigere — den er dyrere med et skjult tillæg.
Sådan sammenligner du pris: pr. medarbejder, pr. sag eller fast pris?
Whistleblower-software-prisen kan sammenlignes på tre modeller: pr. medarbejder, pr. sag eller en fast pris pr. organisation — og valget har stor betydning for, hvad ordningen koster over tid. Pr. medarbejder-modeller straffer organisationer med mange ansatte, uanset om de reelt modtager indberetninger. Pr. sag-modeller kan omvendt afholde medarbejdere fra at indberette, fordi organisationen får en regning for hver enkelt sag — en interessekonflikt, der klart strider mod direktivets formål. En fast pris pr. organisation giver budgetforudsigelighed og fjerner incitamentet til at lukke sager hurtigt.
Når du laver din indstilling til direktionen, så læg mærke til tre tal: hvad koster det år ét, hvad koster det ved 50 indberetninger om året, og hvad koster det, hvis I vokser til 500 medarbejdere. En leverandør med fast pris pr. organisation gør det sidste tal irrelevant — og det er ofte det, der overbeviser en økonomidirektør.
Hvad betyder hostingland og kryptering for din GDPR-eksponering?
Hostinglandet bestemmer, hvilken lovgivning der har jurisdiktion over dine data — og det er afgørende for din GDPR-eksponering, når en indberetning indeholder personoplysninger om både whistleblower, den indberettede og eventuelle vidner. Data hostet i USA er underlagt CLOUD Act og kan tilgås af amerikanske myndigheder, uanset hvad leverandørens kontrakt siger. Data hostet i Schweiz er underlagt schweizisk databeskyttelseslov, som i praksis ligger tæt på GDPR, men uden for EU's direkte myndighedsområde. Data hostet i EU er underlagt GDPR direkte og kan ikke overføres uden et gyldigt overførselsgrundlag.
Krypteringen bestemmer det næste lag. End-to-end-kryptering, hvor nøglerne kun ligger i indberetterens browser og hos den enkelte behandler, betyder at selv leverandøren ikke kan læse indholdet — det, der i det, der i Ashios sikkerhedsarkitektur beskrives som en zero-access-arkitektur. Server-side-kryptering, hvor leverandøren selv holder nøglerne, giver leverandøren teknisk adgang — og dermed også en forpligtelse til at udlevere, hvis en myndighed kræver det. Til whistleblower-formål er den første model det eneste forsvarlige valg, fordi indberetterens anonymitet ellers kan ophæves af en dommerkendelse.
Tjekliste: 10 spørgsmål du skal stille en whistleblower-leverandør
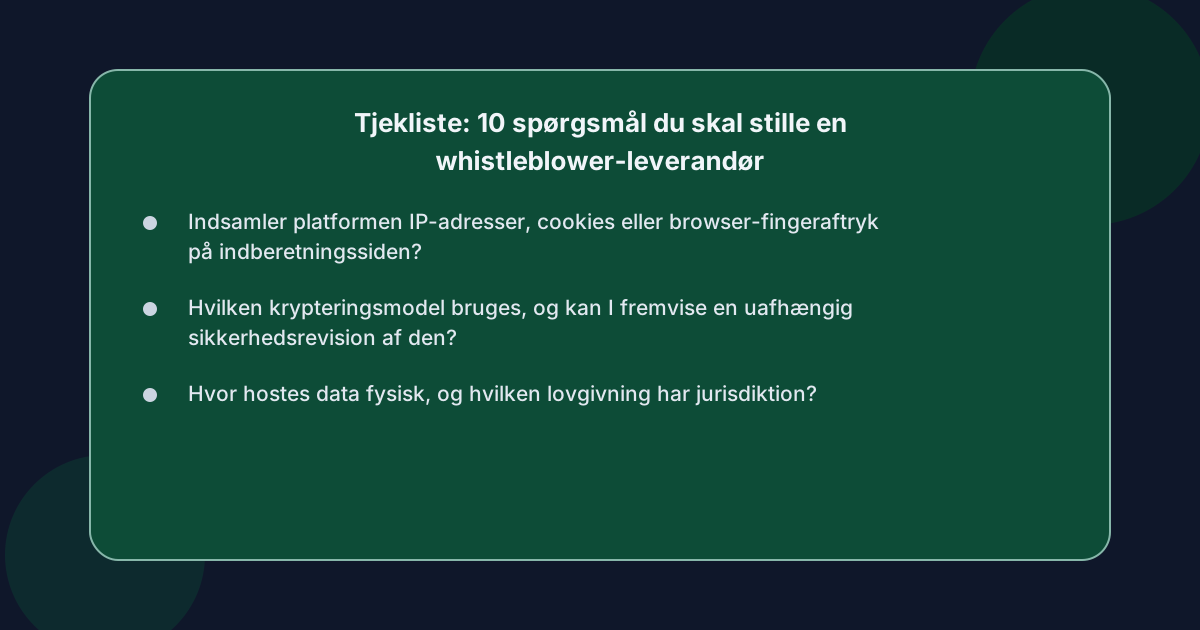 De ti spørgsmål, du skal stille en whistleblower-leverandør, handler mindst lige så meget om det, de ikke kan svare på, som om det de kan. En leverandør, der ikke kan fremvise sin krypteringsmodel uafhængigt, eller som henviser til "compliance" uden at kunne dokumentere det, er en leverandør, der sælger tryghed frem for tryghed. Brug listen som et filter, ikke som en salgsøvelse.
- Indsamler platformen IP-adresser, cookies eller browser-fingeraftryk på indberetningssiden?
- Hvilken krypteringsmodel bruges, og kan I fremvise en uafhængig sikkerhedsrevision af den?
- Hvor hostes data fysisk, og hvilken lovgivning har jurisdiktion?
- Kan indberetteren kommunikere tovejs med sagen uden at miste anonymiteten?
- Hvordan håndteres mundtlige indberetninger — kun via tale-til-tekst eller også via krypteret stemmekanal?
- Er der en indbygget 7-dages-kvitteringsfunktion og 3-måneders-opfølgningsfunktion med automatiske påmindelser?
- Hvad koster det ved 50, 200 og 500 medarbejdere, og er prisen pr. organisation, pr. medarbejder eller pr. sag?
- Kan aktivitetsloggen eksporteres i et åbent format, som en ekstern revisor kan åbne uden jeres licens?
- Hvilke sprog understøtter platformen, og kan indberetteren skrive på dansk mens sagsbehandleren arbejder på engelsk?
- Hvad sker der med data, hvis vi opsiger abonnementet — og hvordan dokumenteres sletningen?
Hvad er den rigtige næste beslutning for din organisation?
Den rigtige næste beslutning er ikke, om I skal have en whistleblower-ordning — den afgørelse er truffet af EU-direktiv 2019/1937 og dansk lov. Den rigtige beslutning er, om I vil bygge ordningen selv med e-mail og regneark, hyre en specialist til at vedligeholde en proprietær løsning, eller vælge en platform, der er designet til formålet og som kan dokumentere sig selv over for en revisor. For de fleste SMV'er og offentlige organisationer er det tredje valg det, der giver det bedste forhold mellem pris, juridisk robusthed og faktisk brug.
Et værktøj som ashio er bygget til den type organisation: en fast pris pr. organisation, anonymitet der kan verificeres teknisk frem for kun på ord, og schweizisk hosting med end-to-end-kryptering. Det er ikke det rigtige valg for en koncern, der har brug for dybe integrationer i et eksisterende compliance-system — men for en HR-direktør eller complianceansvarlig, der skal have en ordning op at stå, der holder til en myndighedskontrol, er det det valg, der løser opgaven uden at lægge bånd på organisationen.
Ofte stillede spørgsmål
Hvad koster whistleblower-software for en mellemstor dansk virksomhed?
Prisen for whistleblower-software til en mellemstor dansk virksomhed ligger typisk i intervallet 20–30 € pr. måned ved en fast prismodel pr. organisation, mens enterprise-løsninger baseret på medarbejdertal eller sagstal kan løbe hurtigt op i femcifrede beløb årligt. Den afgørende faktor er prismodellen — en fast pris pr. organisation fjerner usikkerheden om, hvad ordningen koster, uanset antallet af sager.
Kan en whistleblower-ordning være fuldt anonym og samtidig GDPR-compliant?
En whistleblower-ordning kan være fuldt anonym og samtidig GDPR-compliant, fordi anonymisering er en af de mest vidtgående dataminimeringsforanstaltninger, GDPR anerkender. Nøglen er, at platformen ikke indsamler metadata, der kan føre tilbage til indberetteren — ingen IP-adresser, ingen cookies, ingen fingeraftryk — og at indholdet krypteres, før det forlader indberetterens browser.
Hvilken hostingland er bedst for danske organisationer?
For danske organisationer er schweizisk hosting en af de stærkeste placeringer, fordi schweizisk databeskyttelseslov ligger på GDPR-niveau uden for EU's jurisdiktion, og fordi schweiziske datacentre typisk er ISO 27001-certificerede. EU-hosting er fuldt acceptabelt, mens amerikansk hosting medfører en juridisk eksponering, som de fleste complianceansvarlige i dag aktivt vil undgå.
Hvad er forskellen på whistleblower-software og en almindelig tipordning?
Forskellen på whistleblower-software og en almindelig tipordning er, at whistleblower-softwaren opfylder de specifikke krav i EU-direktiv 2019/1937: anonym tovejskommunikation, dokumenteret fristoverholdelse, uforanderlig aktivitetslog og rapporteringsforpligtelse til myndighederne. En tipordning på e-mail eller i et HR-system kan bruges til at modtage henvendelser, men kan ikke levere den dokumentation, en myndighed kræver.
Hvor lang tid tager det at implementere en whistleblower-platform?
Implementering af en whistleblower-platform tager typisk fra en eftermiddag til to uger afhængigt af organisationens kompleksitet. En platform med standardkonfiguration og dansk brugerflade kan sættes op uden teknisk integration, mens en løsning, der skal kobles på eksisterende HR- eller compliance-systemer, kræver planlægning og test.