
Oct 19, 2026
Anonimizarea raportărilor whistleblowing explicată
«Anonim» nu înseamnă ce cred majoritatea: o simplă cutie poștală digitală lasă zeci de urme. Iată ce trebuie să știi despre anonimizare raportari whistleblowing înainte să promiți anonimat într-un canal digital.
Un canal de whistleblowing pe hârtie sau prin telefon poate da iluzia intimității, dar pe web fiecare acțiune lasă o amprentă: adresă IP, marcaj temporal, tipul de browser, cookie-uri, uneori chiar detalii despre tastatura sau limba sistemului. Dacă aceste date ajung în dosarul unei investigații, ele pot fi folosite pentru a restrânge cercul suspecților până la o singură persoană.
Adevărata anonimizare a raportărilor de whistleblowing este un exercițiu tehnic de separare a conținutului mesajului de toate aceste metadate — și de interzicere a colectării lor încă de la început. Nu este o setare pe care o activezi la final, ci o proprietate a arhitecturii: ce nu este colectat nu poate fi scurs, citit de furnizor sau cerut printr-o citație legală.
Cuprins
- Concluzii cheie
- Ce înseamnă, de fapt, „raportare anonimă” într-un canal digital?
- Ce urme de identificare lasă un raportor fără să știe
- Cum se asigură anonimatul din punct de vedere tehnic
- Poți fi totuși identificat prin stilul de scriere sau conținutul mesajului?
- Checklist rapid: întrebări de pus furnizorului de software despre anonimitate
- Întrebări frecvente
- Surse
Concluzii cheie
- Anonimatul real este proprietate a sistemului, nu o promisiune verbală: înseamnă ca datele de identificare să nu fie colectate sau să fie șterse înainte de a ajunge la investigator.
- O adresă IP, un user-agent și un timestamp pot reduce cercul suspecților la câteva persoane, chiar dacă identitatea nu este scrisă nicăieri în raport.
- GDPR se aplică raportărilor anonime care conțin date personale ale terților, iar Autoritatea Europeană pentru Protecția Datelor consideră IP-ul o dată cu caracter personal.
- Stilul de scriere și conținutul mesajului rămân cel mai greu de anonimizat: cea mai bună apărare este separarea canalului de raportare de restul infrastructurii IT.
Ce înseamnă, de fapt, „raportare anonimă” într-un canal digital?
O raportare anonimă este un mesaj în care identitatea autorului nu poate fi dedusă nici din conținut, nici din datele tehnice generate automat de sistem în momentul transmiterii. Sunt trei condiții cumulative: numele nu apare în text, nu există cheie criptografică sau cont care să lege mesajul de o persoană, iar sistemul nu stochează datele de rețea care ar permite identificarea indirectă.
Un canal care colectează e-mailul sau numele raportorului, ori care înregistrează adresa IP a browserului, nu oferă anonimat, indiferent de cum este etichetat în materialele de marketing. Multe sisteme vechi cu date publice pe intranet sau cu adresă de e-mail partajată sunt, din punct de vedere tehnic, canale nominale mascate în „anonime”. Investigatorii pot avea cea mai bună intenție, dar dacă serverul păstrează identificatori, anonimatul a fost pierdut înainte ca ei să citească mesajul.
Un ofițer de conformare care promite intern anonimatul ar trebui să poată demonstra, concret, că nici serverul propriu-zis nu poate lega o raportare de un anumit browser. O promisiune verbală nu valorează nimic în fața unei anchete interne sau a unui control al autorității de protecție a datelor.
Ce urme de identificare lasă un raportor fără să știe
Fiecare cerere HTTP trimisă de un browser către un server poartă un antet standard care include adresa IP a dispozitivului, tipul și versiunea browserului, limba acceptată și, în unele situații, pagina anterioară. Serverul le primește din construcție — nu este o alegere, ci un comportament al protocolului web. Chiar și fără autentificare, aceste antete rămân în jurnalele de acces și pot fi folosite ulterior într-o investigație internă sau într-o procedură judiciară.
Al doilea strat este cel temporal. Fiecare raportare primește un marcaj de timp exact, uneori cu precizie de milisecundă, care arată când a fost trimis mesajul. Corelat cu prezența la birou, cu concedii sau cu turele de noapte, acest marcaj poate restrânge cercul suspect la câțiva angajați. Al treilea strat este cel comportamental: lungimea propozițiilor, vocabularul tehnic, greșelile de tastare recurente, chiar și folosirea diacriticelor. Analiza stilometrică pe un volum suficient de mare poate distinge indivizii dintr-un grup restrâns.
Aceste trei straturi nu apar niciodată în interfața pe care o vede raportorul. Ele sunt invizibile pentru utilizator, dar evidente pentru administratorul serverului și pentru orice instanță care cere jurnalele. Anonimatul real nu se obține ascunzând aceste date de raportor, ci împiedicând serverul să le primească sau să le păstreze.
Cum se asigură anonimatul din punct de vedere tehnic
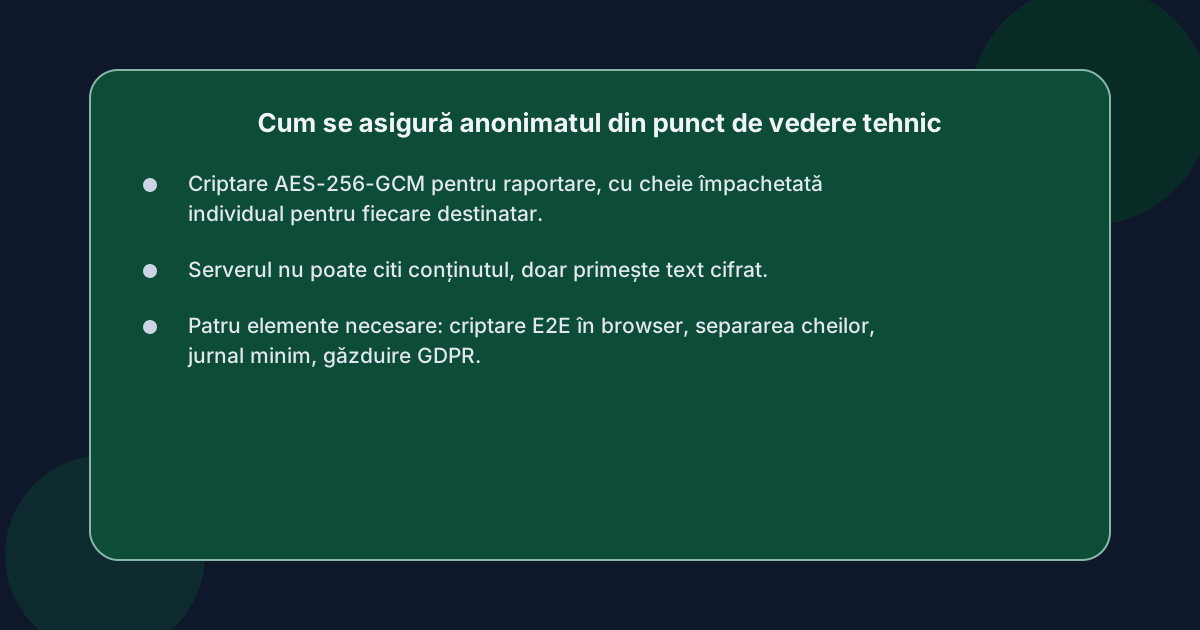 Prima măsură tehnică este criptarea în browser, înainte ca datele să părăsească dispozitivul raportorului. Mesajul este cifrat cu o cheie AES-256-GCM generată per raportare, iar cheia este împachetată individual pentru fiecare destinatar folosind P-256 ECDH. În acest model, serverul primește doar text cifrat: nu poate citi conținutul și nu poate extrage din el nimic util. Jurnalele rămân, dar nu mai conțin nimic decriptabil. Este exact arhitectura descrisă în documentația Ashio, unde serverul nu poate citi nici măcar corpurile raportărilor, iar cheile trăiesc în URL-ul raportorului și pe dispozitivul fiecărui investigator.
Cum arată, concret, o arhitectură „zero-access”?
O arhitectură cu acces zero înseamnă că nici furnizorul software nu poate citi conținutul raportărilor. Serverul are doar text cifrat, iar decriptarea se face doar în browserele autorizate ale destinatarilor. În acest model, nici măcar o citație legală adresată furnizorului nu poate produce conținutul mesajelor. Acest model este diferit de „criptarea în tranzit”, unde serverul decriptează înainte de a stoca.
Ce rol joacă găzduirea în UE sau în Elveția?
Găzduirea în UE nu este o condiție suficientă pentru anonimat, dar este o condiție necesară pentru conformitatea cu GDPR atunci când raportarea conține date personale. Găzduirea în Elveția adaugă un al doilea strat: datele nu părăsesc jurisdicția elvețiană și beneficiază de protecția nFADP (revDSG), care este adesea mai strictă decât GDPR. Centrele de date cu certificare ISO 27001 oferă, în plus, un audit extern periodic al controalelor fizice și operaționale.
Pentru raportările anonime, combinația utilă este: criptare end-to-end în browser, separarea cheilor de server, jurnal minim și găzduire într-o jurisdicție cu regim de protecție a datelor compatibil cu GDPR. Fără aceste patru elemente împreună, anonimatul rămâne un cuvânt pe o pagină de marketing.
Poți fi totuși identificat prin stilul de scriere sau conținutul mesajului?
Da, și este important ca echipa de conformitate să înțeleagă acest lucru înainte de a face promisiuni. Dacă raportorul descrie un incident intern cu detalii pe care doar câțiva angajați le-ar putea cunoaște — nume de proiecte, coduri interne, termene specifice — cercul se restrânge chiar și fără nicio urmă tehnică. Același lucru este valabil pentru expresii colocviale, jargon intern, sau referințe la întâlniri recente. Anonimatul tehnic nu poate anula ceea ce este spus în text.
Ce măsuri pot reduce acest risc?
Cea mai eficientă măsură este separarea canalului de raportare de restul infrastructurii IT a organizației: un subdomeniu sau un domeniu distinct, fără integrare cu sistemele interne de autentificare, fără cookie-uri terțe, fără pixeli de urmărire. Dacă raportorul nu poate fi urmărit pe site-ul companiei înainte de a trimite mesajul, analiza stilometrică devine mai grea. O altă măsură simplă este informarea raportorului, în interfața canalului, că detaliile prea specifice pot duce la identificare.
Aceste limite nu sunt un defect al software-ului, ci o proprietate a comunicării umane. Responsabilitatea este împărțită: sistemul protejează ceea ce poate fi protejat tehnic, iar raportorul trebuie să fie conștient de ceea ce dezvăluie singur.
Checklist rapid: întrebări de pus furnizorului de software despre anonimitate
Înainte de a alege sau de a reînnoi un canal de raportare, pune aceste întrebări direct furnizorului. Răspunsurile vagi sunt ele însele un semnal de alarmă.
- Serverul primește adresa IP a raportorului? Dacă da, unde este stocată și cât timp?
- Mesajele sunt criptate în browserul raportorului sau doar în tranzit? Cere dovada tehnică, nu doar afirmația de marketing.
- Furnizorul poate citi conținutul raportărilor? Dacă da, ce garanții procedurale există?
- Ce date sunt stocate în jurnalele de audit: doar metadate sau și conținut?
- Unde sunt găzduite fizic serverele și ce certificări are centrul de date?
- Furnizorul colectează cookie-uri sau pixeli pe pagina de raportare?
- Ce se întâmplă cu datele la încheierea contractului: sunt șterse criptografic sau rămân în backup?
- Cum este documentată dovada termenelor de 7 zile și 3 luni pentru autorități?
Pentru ofițerii de conformitate care construiesc acum dosarul de achiziție, o resursă utilă este pagina dedicată responsabililor de conformitate, unde aceste cerințe sunt puse în contextul Directivei UE privind avertizorii. Pentru o imagine de ansamblu asupra modului în care anonimatul se leagă de restul funcțiilor unui canal modern, merită parcurs și materialul general în română.
Întrebări frecvente
Ce înseamnă concret „anonim” din punct de vedere GDPR?
GDPR nu folosește cuvântul „anonim”, ci „date care nu mai pot fi atribuite unei persoane vizate”. IP-ul este considerat o dată cu caracter personal de către Curtea de Justiție a Uniunii Europene, ceea ce înseamnă că o raportare care păstrează IP-ul nu este anonimă, ci pseudonimă. O raportare cu adevărat anonimă este una în care IP-ul nu ajunge niciodată pe server.
Cum funcționează anonimatul în whistleblowing într-un canal bine construit?
Serverul nu primește datele care ar putea identifica raportorul. Mesajul este criptat în browser înainte de a fi transmis, adresa IP nu este înregistrată, cookie-urile nu sunt setate, iar jurnalele conțin doar metadate necesare pentru termene de confirmare și feedback. Investigatorii citesc mesajul doar în browserele lor autorizate, unde au cheia de decriptare.
Pot fi identificat dacă folosesc computerul de la birou?
Da, din mai multe motive independente de software: rețeaua internă alocă IP-uri identificabile, jurnalele de proxy și firewall văd domeniul vizitat, iar detaliile din mesaj pot indica proiecte interne. Pentru a reduce riscul, folosește un dispozitiv personal, în afara rețelei companiei, și formulează mesajul la nivel general.
Ce termene trebuie să respecte un canal de raportare sub Legea 361/2022?
Legea 361/2022 transpune Directiva UE 2019/1937 și stabilește confirmarea primirii raportului în cel mult 7 zile și feedback către raportor în cel mult 3 luni, cu prelungire în cazuri complexe. Aceste termene trebuie demonstrate într-un jurnal de audit, nu doar afirmate în politică.
O raportare anonimă poate duce la cercetare internă fără consimțământul raportorului?
Da, dacă mesajul conține indicii suficiente și există o obligație legală de investigare. Anonimatul protejează identitatea raportorului, nu și faptul că raportarea va fi instrumentată. Investigatorii pot deschide un dosar pe baza conținutului, iar raportorul va primi feedback prin canalul bidirecțional anonim fără a-și dezvălui identitatea.
Surse
- Directiva (UE) 2019/1937 privind protecția persoanelor care raportează încălcări ale dreptului Uniunii
- Regulamentul (UE) 2016/679 (GDPR) – Portalul european e-Justice
- Articolul 4 din GDPR – definiția datelor cu caracter personal (Curtea de Justiție a UE, Breyer)
- ISO/IEC 27001:2022 – Information security management