
Oct 4, 2026
Politică de whistleblowing în companii: ce trebuie să conțină în 2026
Multe companii încă tratează politica de whistleblowing ca pe un document de resurse umane, dosărit într-un folder de proceduri și uitat acolo. În 2026, este un act de guvernanță cu efect direct asupra răspunderii juridice a organizației: stabilește cine poate raporta, pe ce canale, în ce termene și cu ce protecție. O redactare superficială nu mai este o opțiune, pentru că Directiva UE 2019/1937 și legislațiile naționale de transpunere impun nu doar existența canalului, ci și calitatea politicii care îl guvernează.
Cuprins
- Concluzii cheie
- Ce este o politică de whistleblowing și cum diferă de un canal de raportare
- Ce prevede Directiva UE 2019/1937 despre politica internă de raportare
- Ce elemente obligatorii trebuie să conțină o politică de whistleblowing în 2026
- Cum integrezi politica cu procedurile interne: HR, juridic, IT și conformitate
- Model de politică de whistleblowing: clauze de copiat și de personalizat
- Întrebări frecvente
- Surse
Concluzii cheie
- O politică de whistleblowing este un document de guvernanță, nu o procedură de HR, și trebuie revizuită cel puțin anual.
- Directiva UE 2019/1937 impune trei termene operaționale clare: confirmarea raportării în 7 zile, feedbackul de fond în cel mult 3 luni și arhivarea pe o perioadă definită.
- Politica trebuie să declare explicit sfera raportărilor (încălcări ale legii sau ale normelor interne), canalele autorizate, garanțiile anti-represalii și regulile de confidențialitate.
- Integrarea cu HR, juridic, IT și conformitate este cea mai frecventă sursă de eșec: responsabilitățile trebuie numite, nu sugerate.
- Un model de politică de whistleblowing funcționează doar dacă este calibrat pe domeniul de activitate al organizației și pe legislația națională aplicabilă.
Ce este o politică de whistleblowing și cum diferă de un canal de raportare
O politică de whistleblowing este setul de reguli formale care definesc cine poate raporta încălcări, ce poate fi raportat, pe ce canale, în ce termene și cu ce protecție. Ea este un document normativ intern, adoptat la nivelul conducerii și comunicat întregii organizații. Canalul de raportare, în schimb, este componenta tehnică și operațională prin care raportările sunt primite, înregistrate și procesate. Confundarea celor două duce la politici care descriu doar butoanele unei platforme și la canale implementate fără un cadru de guvernanță.
Diferența este importantă și din perspectiva directiva europeană privind avertizorii (consultați ghidul de conformitate dedicat): directiva europeană reglementează expres existența, conținutul minim și publicitatea politicii, nu doar funcționarea tehnică a unui formular. O organizație poate avea un canal funcțional și totuși să nu fie conformă, dacă lipsesc regulile de protecție a avertizorilor, termenele de răspuns sau sfera de aplicare.
Ce ar trebui să facă și ce nu o politică de whistleblowing
Politica trebuie să stabilească reguli stabile în timp, aplicabile tuturor nivelurilor ierarhice, și să definească explicit ce intră și ce nu intră în sfera raportărilor. Ea nu ar trebui să conțină detalii tehnice volatile (adrese URL de portal, configurații de server, denumiri de butoane), care se pot schimba fără ca politica să rămână valabilă. Aceste detalii aparțin procedurilor operaționale și anexelor tehnice.
Ce prevede Directiva UE 2019/1937 despre politica internă de raportare
Directiva (UE) 2019/1937, publicată în Jurnalul Oficial al Uniunii Europene la 26 noiembrie 2019, este actul de referință care obligă entitățile din sectorul public și privat cu peste 50 de angajați să instituie canale interne de raportare și o politică formală de protecție a avertizilor de integritate. Ea este actul care transformă o practică voluntară de etică într-o obligație legală cu termene și sancțiuni.
Din perspectiva conținutului, directiva stabilește câteva cerințe minimale pe care orice politică de whistleblowing trebuie să le reflecteze: definirea sferei de aplicare, a principiilor de confidențialitate, a interdicției represaliilor, a termenelor de confirmare a primirii (7 zile) și de feedback de fond (maximum 3 luni, cu extensie justificată la 6 luni), a obligației de informare a persoanelor vizate și a regulilor privind datele cu caracter personal. România a transpus directiva prin Legea nr. 361/2022, iar Germania prin Hinweisgeberschutzgesetz (HinSchG), fiecare cu particularități naționale pe care politica internă trebuie să le reflecteze.
Directiva nu impune un model unic de document, dar impune ca politica să existe, să fie publicată și să fie efectiv implementată. Mai mult, directiva europeană cere ca procedura să permită raportarea în scris și verbal, iar pentru organizațiile relevante și întâlniri față în față — un detaliu care trebuie să se regăsească în politică, nu doar în platforma utilizată pentru canalul intern de raportare.
Ce elemente obligatorii trebuie să conțină o politică de whistleblowing în 2026
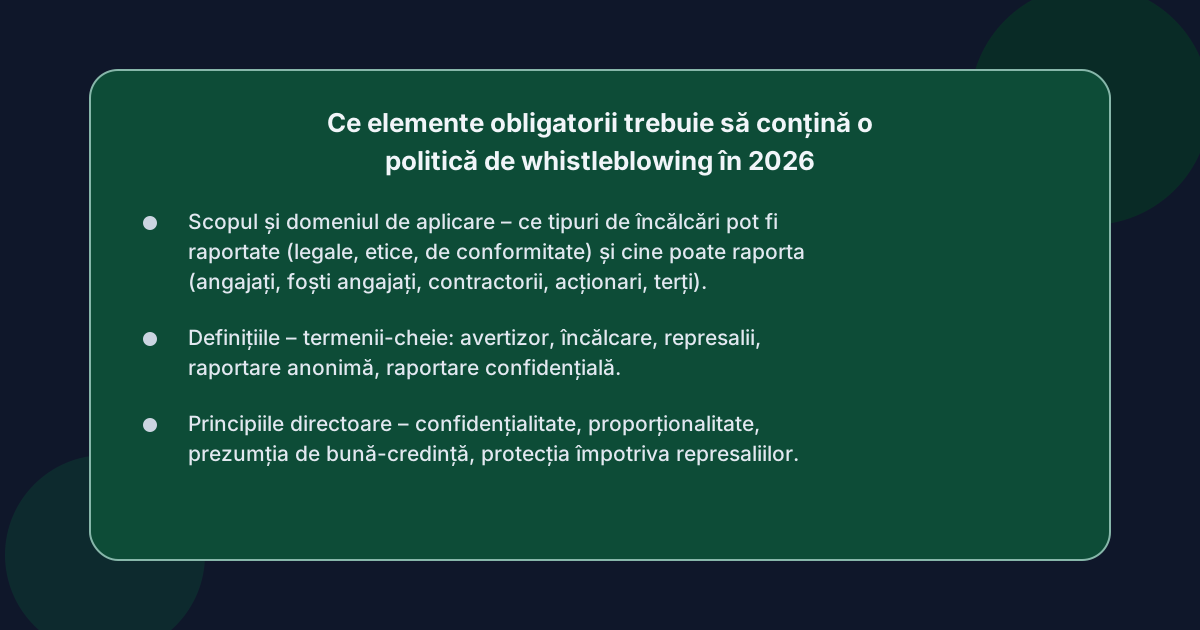 O politică de whistleblowing conformă în 2026 trebuie să acopere cel puțin unsprezece elemente structurale. Lipsa oricăruia dintre ele este un risc de neconformitate identificabil de către autoritățile de reglementare.
- Scopul și domeniul de aplicare – ce tipuri de încălcări pot fi raportate (legale, etice, de conformitate) și cine poate raporta (angajați, foști angajați, contractorii, acționari, terți).
- Definițiile – termenii-cheie: avertizor, încălcare, represalii, raportare anonimă, raportare confidențială.
- Principiile directoare – confidențialitate, proporționalitate, prezumția de bună-credință, protecția împotriva represaliilor.
- Canalele de raportare – canalul intern (cu menționarea garanțiilor), canalul extern (autoritatea națională) și, acolo unde este cazul, canalele publice.
- Procedura de primire și înregistrare – confirmarea primirii în termen de 7 zile, desemnarea unei persoane sau a unui compartiment responsabil.
- Procedura de examinare și feedback – termenul de 3 luni (extensibil la 6 luni în funcție de complexitate), tipurile de decizii posibile, comunicarea către avertizor.
- Garanțiile de confidențialitate și anonimat – cine are acces la identitatea avertizorului, cum sunt stocate datele, cum se previn scurgerile de informații.
- Protecția împotriva represaliilor – lista exemplificativă a represaliilor interzise, măsurile de sprijin pentru avertizori, căile de remediere.
- Drepturile persoanei vizate – dreptul la informare, dreptul la apărare, prezumția de nevinovăție până la finalizarea investigației.
- Confidențialitatea datelor cu caracter personal – temeiul legal, perioada de retenție, drepturile RGPD (acces, rectificare, ștergere).
- Monitorizarea și revizuirea politicii – frecvența revizuirii, responsabilul, criteriile de actualizare.
Ce diferențiază o politică de raportare abuzuri de un cod de conduită
Un cod de conduită stabilește regulile de comportament așteptat; o politică de raportare abuzuri stabilește regulile prin care încălcarea acelui cod poate fi semnalată în siguranță. Cele două documente sunt complementare, nu interschimbabile. Codul de conduită definește ce este corect; politica de whistleblowing definește ce se întâmplă când cineva observă că ceva nu este corect și decide să vorbească.
Cum integrezi politica cu procedurile interne: HR, juridic, IT și conformitate
Cea mai frecventă cauză de eșec nu este lipsa unei politici, ci lipsa de integrare cu procesele reale ale organizației. O politică de whistleblowing care nu este conectată la fluxurile de HR, juridic, IT și conformitate rămâne un document pe hârtie, iar în cazul unui incident major, acest decalaj devine evident în fața autorităților.
HR este responsabil cu informarea angajaților la angajare și periodic, cu gestionarea cazurilor în care represaliile afectează parcursul profesional și cu coordonarea cu investigațiile interne. Politica trebuie să prevadă explicit aceste responsabilități și să menționeze cum se corelează cu procedurile disciplinare existente.
Juridic validează conformitatea politicii cu legislația națională aplicabilă, gestionează litigiile generate de represalii și asigură cooperarea cu autoritățile. Pentru organizațiile cu operațiuni în mai multe state membre, juridicul trebuie să identifice diferențele de regim (de exemplu, particularitățile HinSchG în Germania) și să ajusteze politica la nivel local.
IT este implicat în configurarea și securitatea canalului intern, în izolarea datelor, în jurnalizare și în cooperarea cu autoritățile în cazul unei investigații penale. Politica nu ar trebui să conțină detalii tehnice de implementare, dar ar trebui să stabilească cerințele funcționale: criptare, control al accesului, păstrarea evidențelor.
Conformitate este de obicei deținătorul politicii: o redactează, o actualizează, o comunică și monitorizează incidentele. Pentru organizațiile medii, responsabilitatea este adesea externalizată către un ofițer de conformitate cu normă parțială, ceea ce face ca uneltele de automatizare a fluxului (primire, confirmare, monitorizarea termenelor, jurnale pregătite pentru audit) să devină critice.
Integrarea se face prin desemnarea clară a responsabililor pentru fiecare etapă, prin proceduri de interfață între departamente și prin exerciții periodice de simulare. O politică care nu este testată în practică eșuează la primul incident real.
Model de politică de whistleblowing: clauze de copiat și de personalizat
Un model de politică whistleblowing funcțional este cel care oferă o structură clară și clauze pre-formulate pe care organizația le poate adapta la contextul propriu. Mai jos sunt câteva clauze esențiale, scrise într-un format care poate fi preluat și ajustat.
Clauza de scop
„Prezenta politică de whistleblowing stabilește cadrul intern pentru raportarea încălcărilor legii, ale reglementărilor interne și ale normelor etice adoptate de organizație, în conformitate cu Directiva (UE) 2019/1937 și cu [legea națională aplicabilă]."
Clauza de sferă
„Politica se aplică tuturor angajaților, colaboratorilor, contractorilor, furnizorilor și altor terți care intră în contact cu activitatea organizației. Pot fi raportate încălcări ale legislației europene și naționale, ale politicilor interne, ale codului de conduită, precum și amenințări la adresa interesului public."
Clauza de canale
„Raportările se pot face prin canalul intern al organizației, în scris sau verbal, în limba [limba de lucru]. Canalul extern este reprezentat de [autoritatea națională de protecție a avertizorilor]."
Clauza de termene
„Organizația confirmă primirea raportării în termen de 7 zile de la înregistrare și transmite un feedback de fond în cel mult 3 luni, cu posibilitatea prelungirii motivate la maximum 6 luni pentru cazurile complexe."
Clauza de confidențialitate
„Identitatea avertizorului și a persoanei vizate sunt protejate prin măsuri tehnice și organizatorice. Accesul la date este limitat la persoanele strict necesare pentru evaluarea și soluționarea raportării."
Clauza anti-represalii
„Organizația interzice orice formă de represalii împotriva avertizorilor de bună-credință. Constituie represalii, fără a se limita la acestea: concedierea, retrogradarea, refuzul promovării, hărțuirea, izolarea profesională și afectarea condițiilor de muncă."
Clauza de guvernanță
„Politica este revizuită anual de către [funcția responsabilă], sub coordonarea conducerii. Orice modificare este comunicată întregii organizații în termen de 30 de zile de la aprobare."
Aceste clauze formează scheletul unui model de politică de whistleblowing viabil, dar ele trebuie completate cu detalii specifice organizației: organigrama de conformitate, datele de contact ale responsabilului, procedurile de escaladare, lista reglementărilor relevante pentru domeniul de activitate. Politica de avertizare integritate nu este un document generic, ci unul calibrat pe riscurile reale ale entității.
Întrebări frecvente
Câte zile are organizația la dispoziție pentru a confirma o raportare?
Termenul este de 7 zile de la primirea raportării, conform Directivei (UE) 2019/1937. Confirmarea se poate face în scris sau verbal și trebuie să conțină cel puțin confirmarea primirii și indicarea unui termen estimativ pentru feedback.
Care este diferența dintre raportarea anonimă și cea confidențială?
În raportarea anonimă identitatea avertizorului nu este cunoscută, în timp ce în raportarea confidențială identitatea este cunoscută de organizație, dar protejată prin măsuri de confidențialitate. Directiva europeană protejează ambele forme, iar organizațiile sunt încurajate să accepte ambele modalități.
Politica de whistleblowing trebuie aprobată de consiliul de administrație?
Da, în organizațiile mari sau reglementate politica trebuie aprobată la nivelul conducerii de vârf. Acest lucru demonstrează angajamentul organizațional, previne conflictele de interese și asigură alocarea resurselor necesare.
Ce se întâmplă dacă o raportare este făcută în afara sferei definite în politică?
Organizația trebuie să informeze avertizorul în termen rezonabil și, dacă este cazul, să redirecționeze raportarea către canalul sau autoritatea competentă. O respingere nemotivată poate genera suspiciuni de represalii indirecte.
Cum se corelează politica de whistleblowing cu GDPR?
Datele din raportări sunt date cu caracter personal și intră sub incidența RGPD. Politica trebuie să prevadă temeiul legal, perioada de retenție, drepturile persoanelor vizate și măsurile tehnice de securitate, în conformitate cu regulamentul european.