
Oct 1, 2026
Anonym vs konfidentiell rapportering: vad är skillnaden och vilken behöver du?
Orden "anonym" och "konfidentiell" används ofta som synonymer – men juridiskt och tekniskt är de helt olika. Den här guiden förklarar skillnaden mellan anonym och konfidentiell visselblåsning, varför EU-direktivet lutar åt anonymitet, och hur du som ansvarig faktiskt avgör om en leverantörs kanal levererar det den lovar. Många HR-chefer och compliance-ansvariga upptäcker sent att den plattform de valt loggar IP-adresser eller sätter cookies – då är anonymiteten redan borta. Att förstå de tekniska och juridiska gränserna är första steget mot en rapporteringskanal som rapportörerna faktiskt vågar använda.
Innehållsförteckning
- De viktigaste punkterna
- Vad menas med anonym rapportering – definition och krav
- Vad innebär konfidentiell rapportering – och varför är den svagare?
- Vad kräver EU-direktiv 2019/1937 och GDPR?
- Hur tekniskt skyddar man anonymitet – IP, cookies och kryptering
- Vanliga missförstånd mellan leverantörer och kunder
- Vilken typ av kanal passar din organisation?
- Vanliga frågor
- Källor
De viktigaste punkterna
- Anonym rapportering innebär att identiteten är okänd för organisationen från start – inga uppgifter samlas in som kan avslöja rapportören.
- Konfidentiell rapportering innebär att identiteten är känd men lovas hållas hemlig – ett löfte som kan brytas.
- EU:s eu whistleblowing directive kräver att rapportörer skyddas mot repressalier, och GDPR och visselblåsning ställer hårda krav på hur personuppgifter får behandlas.
- IP-loggning, cookies och webbläsar-fingeravtryck är de vanligaste tekniska läckorna som gör en "anonym" kanal till en konfidentiell sådan.
- En rapportör som inte litar på kanalen rapporterar inte – och då finns inget att skydda.
Vad menas med anonym rapportering – definition och krav
Anonym rapportering betyder att organisationen aldrig får veta vem som har skickat rapporten. Identiteten är okänd från första stund, inte hemlig utan teknisk omöjlighet att spåra. Det kräver att systemet inte samlar in IP-adresser, inte sätter cookies, inte läser webbläsar-fingeravtryck och inte kräver e-post eller inloggning. Det är just denna tekniska omöjlighet som utgör kärnan i skillnaden mellan anonym och konfidentiell visselblåsning: anonymitet bygger på vad systemet inte kan veta, medan konfidentialitet bygger på ett löfte om att inte avslöja vad systemet redan vet.
Tre krav måste vara uppfyllda samtidigt:
- Inga tekniska spår som kan härledas till en individ – varken IP, kakor, sessionsdata eller metadata om enheten.
- Inga identitetsuppgifter i fritextfält – rapportören ska inte själv behöva tänka på att maskera sin egen berättelse.
- Kryptering före servern – innehållet ska krypteras i rapportörens webbläsare, så att inte ens plattformsleverantören kan läsa det.
Hur vet jag att en kanal verkligen är anonym?
En leverantör som hävdar anonymitet bör kunna besvara frågan "vilka uppgifter lagras om rapportören?" med "inga som kan identifiera en person". Om svaret innehåller ord som "vi loggar IP-adresser i 30 dagar för säkerhets skull" eller "vi använder cookies för att förbättra upplevelsen" är kanalen i praktiken konfidentiell – även om marknadsföringen säger annat. En Säkra anonyma visselblåsarmeldingar behöver vara granskad av någon som själv förstår skillnaden mellan anonym och konfidentiell visselblåsning, och som kan läsa den tekniska dokumentationen med kritiska ögon.
Vad innebär konfidentiell rapportering – och varför är den svagare?
Konfidentiell rapportering innebär att identiteten är känd av systemet – ofta genom inloggning, e-post eller intern katalog – men att organisationen lovar att inte sprida den. Det är ett administrativt löfte, inte ett tekniskt skydd. Identiteten finns i databasen, i loggfilen, i exporten. Så fort en uppgift finns lagrad någonstans i klartext eller kan härledas via metadata har kedjan en svag länk, och det är därför konfidentialiteten aldrig kan ersätta anonymitet i sammanhang där rapportörens säkerhet står på spel.
Sårbarheterna är flera:
- En insider med databasåtkomst kan läsa vem som rapporterat.
- En läcka i en bilaga, en skärmdump eller en e-postkedja avslöjar rapportören indirekt.
- En myndighetsbegäran kan tvinga fram utlämning av identitetsuppgifter enligt GDPR, eftersom uppgifterna finns lagrade.
- Automatiserade loggfiler och supportärenden kan innehålla metadata som pekar ut en individ.
Konfidentialitet förutsätter att man litar på hela kedjan – IT, compliance, HR, extern support. Den kedjan är sällan stark nog för att en rapportör med rädsla för repressalier ska våga lita på den, och det är därför många organisationer successivt går över till anonym rapportering för att minska antalet parter som överhuvudtaget behöver litas på.
Vad kräver EU-direktiv 2019/1937 och GDPR?
EU-direktiv 2019/1937 om skydd för personer som rapporterar om överträdelser ställer krav på att organisationer med minst 50 anställda och vissa offentliga organ har en säker rapporteringskanal som skyddar rapportörens identitet. Direktivet nämner uttryckligen att kanalen ska skydda mot repressalier – men det är ett resultatkrav, inte ett tekniskt specifikationskrav. Medlemsstaterna har valt olika vägar, och det är just utformningen av den tekniska kanalen som avgör om resultatkravet i praktiken uppfylls via anonymitet eller via konfidentialitet.
Sveriges implementering (Lag 2021/890) ställer funktionskrav men låter organisationen välja teknik, så länge identiteten skyddas. Tysklands HinSchG är strängare och kräver uttryckligen möjlighet till anonym rapportering för vissa organisationer. Frankrikes Loi Sapin II och Nederländernas Wet Huis voor klokkenluiders har liknande regler, där skyddsnivån i praktiken formas av hur kanalen tekniskt hanterar skillnaden mellan anonym och konfidentiell visselblåsning.
GDPR (förordning 2016/679) ställer två krav som direkt påverkar designen:
- Uppgiftsminimering (artikel 5.1.c): samla inte in fler personuppgifter än nödvändigt. Att logga IP-adresser för anonyma rapporter bryter mot principen.
- Integritet och konfidentialitet (artikel 5.1.f): uppgifter ska skyddas mot obehörig åtkomst. Om identiteten finns lagrad kan den i teorin bli åtkomlig.
En plattform som vill uppfylla både direktivet och GDPR måste därför minimera de uppgifter som lagras – vilket i praktiken betyder anonymitet, inte bara konfidentialitet, eftersom det enda sättet att garantera att en uppgift inte läcker är att inte samla in den alls.
Hur tekniskt skyddar man anonymitet – IP, cookies och kryptering
Det räcker inte att säga "vi är anonyma" – det krävs en kedja av tekniska åtgärder. Fyra områden måste vara på plats, och varje område motsvarar en konkret skillnad mellan anonym och konfidentiell visselblåsning i praktiken: vad systemet väljer att inte samla in, respektive vad det väljer att skydda i efterhand.
Ingen IP-loggning. Varje webbförfrågan bär en IP-adress som kan knytas till en individ via internetleverantören. En anonym kanal får inte lagra IP-adresser alls – varken i åtkomstloggar, lastbalanserare eller brandväggsregler. "Hashad" eller "kortad" IP räcker inte, eftersom det fortfarande kan korreleras.
Inga cookies och inga fingeravtryck. En anonym rapportsida ska inte sätta några cookies, köra någon klientanalys eller anropa externa spårningsskript.
Totalsträckskryptering (end-to-end). Rapporten krypteras i rapportörens webbläsare innan den skickas till servern. Servern lagrar bara chiffertext och kan inte läsa innehållet. Det skyddar både rapportören (servern kan inte tvingas avslöja den) och organisationen (även leverantören ser inte vad som skrivs).
Ingen metadataanalys. Tidsstämplar, filstorlekar och språkversioner kan i kombination avslöja en rapportör. En seriös anonym plattform minimerar även denna typ av metadata.
Den Säkerhet & GDPR-compliance som krävs för äkta anonymitet är inte trivial – det är därför många leverantörer nöjer sig med konfidentiell hantering och kallar det "anonymt i marknadsföringen".
Vanliga missförstånd mellan leverantörer och kunder
Marknadsföring och verklighet glider ofta isär när det gäller anonymitet. Fem vanliga fallgropar, som alla i grunden handlar om en otydlig skillnad mellan anonym och konfidentiell visselblåsning:
- "Anonym i vårt system" betyder ofta att rapporten anonymiseras efter att den kommit in – då har IP och metadata redan samlats in. Det är konfidentialitet, inte anonymitet.
- "Vi använder kryptering" utan att specificera var krypteringen sker. Kryptering mellan rapportörens webbläsare och servern (TLS) skyddar mot avlyssning på vägen – men servern kan fortfarande läsa allt. Det skyddar inte rapportören.
- "Vi följer GDPR" är inte samma sak som att systemet är designat för anonymitet. GDPR tillåter konfidentiell behandling – det är inte ett krav på anonymitet i sig.
- "Stöd för anonyma rapporter" kan betyda att fältet "namn" är valfritt, medan IP-adresser och cookies fortfarande lagras. Rapportören avslöjas ändå.
- "Vi delar inte data med tredje part" är en viktig punkt, men den säger ingenting om huruvida identiteten är skyddad inom den egna organisationen.
För en HR-chef som ska välja plattform är den viktigaste frågan inte "erbjuder ni anonymitet?" utan "vilka uppgifter lagras, var, hur länge, och av vem?".
Vilken typ av kanal passar din organisation?
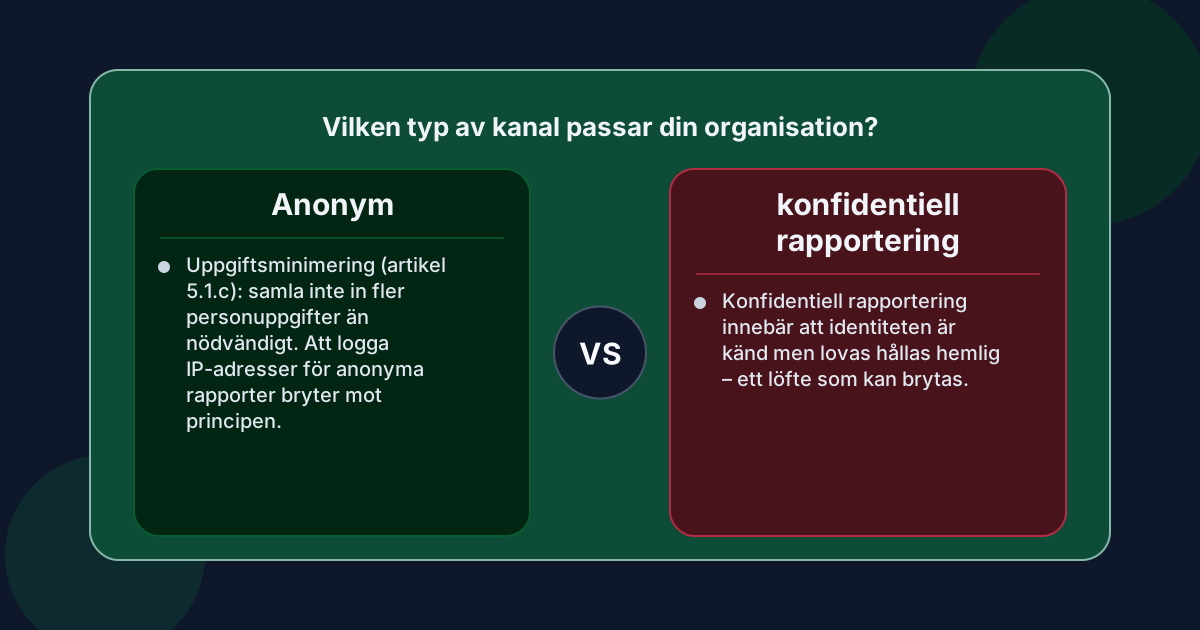 Valet styrs av tre faktorer: lagkrav, rapportörernas riskprofil och organisationens mognad. Oavsett vilken kombination som gäller bör beslutet bygga på en medveten skillnad mellan anonym och konfidentiell visselblåsning, inte på vad leverantören väljer att kalla sin lösning.
Starkt reglerade organisationer – banker, försäkringsbolag, offentlig sektor – har ofta lagkrav som gör anonymitet till det enda säkra valet. Här finns dessutom ofta en utbredd rädsla för repressalier, vilket gör att en konfidentiell kanal får låg användning.
Organisationer med hög intern kultur där anställda redan känner sig trygga kan ibland klara sig med konfidentiell rapportering – men det förutsätter att förtroende finns innan kanalen lanseras, och att det inte eroderar vid en första incident.
Små och medelstora organisationer utan egen IT-säkerhetskompetens bör välja en plattform där anonymitet är en teknisk garanti, inte en konfigurationsinställning. Att själv bygga en kanal som inte loggar IP-adresser, inte sätter cookies och totalsträckskrypterar rapporter kräver specialkompetens och löpande underhåll. För de flesta SME är en färdig lösning som redan uppfyller dessa krav det enda realistiska alternativet.
För organisationer som behöver anonyma rapporter utan att bygga kryptografiska system själva finns plattformar med inbyggd Verkligt anonym rapporteringsprogram – ashio är ett exempel på en tjänst som är byggd kring äkta anonymitet, med schweizisk hosting och end-to-end-kryptering som standard, även om den inte passar organisationer som själva vill äga hela infrastrukturen eller har mycket specifika integrationskrav mot befintliga HR-system. Andra organisationer kan ha helt andra förutsättningar – det viktiga är att valet är fattat på tekniska grunder, inte på löften, och att man förstår exakt var gränsen går mellan anonymitet och konfidentialitet i den valda plattformen.
Hur lagrar vi rapportörens identitet på rätt sätt?
Identiteten ska lagras på ett sätt som gör den omöjlig att koppla till rapporten utan rapportörens egen nyckel. Tvåvägskommunikation med rapportören fungerar bara om den nyckeln finns hos rapportören och inte hos organisationen. Krypteringsnycklar i URL:en som rapportören själv sparar är en vanlig lösning – tappar rapportören sin länk försvinner kontakten, men det är priset för äkta anonymitet. Det är just här som den verkliga skillnaden mellan anonym och konfidentiell visselblåsning blir tydlig: i en anonym lösning finns det inget att "lagra rätt" eftersom identiteten aldrig samlas in från början.
Vanliga frågor
Är anonym rapportering laglig enligt GDPR?
Ja, anonym rapportering är fullt förenlig med GDPR och uppfyller i vissa fall lagens krav bättre än konfidentiell behandling. Eftersom inga personuppgifter lagras om rapportören behöver varken samtycke, informationsplikt eller rätt till radering tillämpas – uppgifterna finns helt enkelt inte i systemet.
Kan en rapportör som är anonym verkligen få återkoppling?
Ja, om kanalen är designad för det. En äkta anonym kanal använder en spårningslänk eller kod som bara rapportören själv har tillgång till. Genom den kan handläggaren skicka statusuppdateringar och frågor som rapportören läser – utan att någonsin behöva avslöja sin identitet.
Vad är skillnaden mellan pseudonym och anonym rapportering?
Vid pseudonym rapportering används ett alias som är konsekvent över tid men tekniskt spårbart – till exempel ett rapport-ID som kan korreleras med andra system. Vid anonym rapportering finns inget sådant alias; identiteten kan inte härledas ens av den som driver systemet. Pseudonymitet är starkare än konfidentialitet men svagare än äkta anonymitet, och ligger därmed någonstans mitt emellan i skalan av skyddsnivåer.
Måste vi erbjuda både anonym och konfidentiell rapportering?
EU-direktivet kräver att rapportörer skyddas, men det ställer inget krav på att båda alternativen måste finnas. I praktiken är det en fördel att kunna ta emot båda, eftersom en del rapportörer vill uppge sitt namn för att underlätta utredningen. Det viktiga är att den anonyma vägen faktiskt är anonym och inte bara döps till det – vilket återigen för oss tillbaka till skillnaden mellan anonym och konfidentiell visselblåsning i teknisk mening.
Hur vet vi om vår nuvarande leverantör loggar IP-adresser?
Be leverantören skriftligt beskriva vad som loggas i åtkomstloggar, brandväggar och applikationsloggar. Om svaret är otydligt eller om "IP-adresser" nämns alls – oavsett om de pseudonymiseras, hashas eller gallras efter 24 timmar – är kanalen inte anonym i den mening som rapportörer och GDPR-artikel 5 efterfrågar.