Nov 13, 2026
Vad får arbetsgivaren spara i visselblåsning?
En revisionsklar ärendeakt ska innehålla tillräckligt mycket för en skriftlig bedömning, men för lite kan försvåra utredningen. Samtidigt bör en arbetsgivare inte dokumentera mer än vad som behövs, särskilt när rapportören har valt att vara anonym. Frågan om vad får arbetsgivaren spara i visselblåsning besvaras därför av balansen mellan utredningsbehov, dataskydd och revisionsklar dokumentation.
Innehållsförteckning
- De viktigaste punkterna
- Varför uppgifterna i ett visselblåsningsärende måste balanseras?
- Vilka uppgifter behövs för att kunna utreda en rapport?
- Vad kan göra att en anonym rapportör identifieras?
- Hur ställer ni en rimlig lagrings- och gallringsperiod?
- Vilka roller bör ha åtkomst till ärendet?
- Hur dokumenteras lagring, åtkomst och borttagning?
- Vilka GDPR-frågor behöver ses över med en jurist?
- Vanliga frågor
- Källor
De viktigaste punkterna
- Spara endast uppgifter som behövs för att förstå, följa upp och bedöma en rapport.
- Dokumentera inte uppgifter som kan göra det möjligt att härleda rapportörens identitet.
- Bestäm lagrings- och gallringsperiod utifrån ärendets art, lagkrav och ett dokumenterat skäl, inte en generell standardperiod.
- Begränsa åtkomst till roller som behöver uppgifterna för handläggning, tillsyn eller kontroll.
- Dokumentera relevanta åtgärder och statusändringar i den revisionsklara aktivitetsloggen, så att hanteringen kan verifieras.
Varför uppgifterna i ett visselblåsningsärende måste balanseras?
Balansen mellan nödvändig dokumentation och anonymitet är avgörande i all hantering av personuppgifter i ärendehantering. En arbetsgivare behöver tillräckligt underlag för att bedöma om en rapport kräver en utredning, men ska samtidigt undvika att skapa onödig information som kan försvåra en anonym rapportörs situation.
Dataskyddsreglerna begränsar både vilka uppgifter som får behandlas och hur länge de får lagras. Uppgifter som inte längre behövs för ett angivet syfte bör normalt inte fortsätta behandlas. För arbetsgivare med ansvar för en intern rapporteringskanal blir därför lagring, åtkomst och gallring tre sammanhängande delar av efterlevnaden.
Det finns samtidigt en dokumentationsskyldighet som gör att arbetsgivaren inte kan ta den enkla vägen att inte spara något alls. En revisionsklar akt behöver kunna visa vad som gjordes, vilka beslut som fattades och att tidsfristerna följdes. Ansvaret är att bevara detta underlag utan att lagra känsliga uppgifter om exempelvis en anonyms identitet.
Vilka uppgifter behövs för att kunna utreda en rapport?
De uppgifter som normalt behövs är uppgifter om rapportens innehåll, den rapporterande organisationen, ärendets status, ansvariga roller, genomförda åtgärder och tidsfrister. Uppgifter som riskerar att identifiera rapportören bör behandlas som tillgångsskyddade och om möjligt hållas åtskilda från ärendets löpande akt.
En bra arbetsordning är att skilja mellan tre uppgiftskategorier:
- Uppgifter som behövs för bedömning: exempelvis händelse, berörda funktioner, möjliga regelbrott och önskat stöd.
- Uppgifter som behövs för handläggning: exempelvis ärendets status, beslutsunderlag, ansvarig funktion och dokumenterade åtgärder.
- Uppgifter som kan röja identitet: exempelligt namn, e-postadress, tekniska uppgifter, ovanligt felaktiga detaljer eller en uppgift som tydligt pekar mot en enskild person.
Dessa kategorier bör även finnas i arbetsordningen för anonym rapportering. En rapportör ska känna till vilka uppgifter som efterfrågas, utan att behöva lämna uppgifter som inte är nödvändiga för utredningen.
Det kan exempelvis vara motiverat att dokumentera att ett ärende har mottagits, att en bekräftelse har skickats och att en återkoppling förväntas. Däremot bör arbetsgivaren inte automatiskt spara hela rapportörens fritext om den innehåller identifierande omständigheter. Innehållet behöver i så fall bearbetas så att det kan användas i utredningen utan att identitet eller andra skyddade uppgifter följer med.
Vad kan göra att en anonym rapportör identifieras?
En anonym rapportör kan identifieras genom kombinationer av uppgifter, inte nödvändigtvis genom en enda uppgift. Därför är det viktigt att granska både den information som lämnas och den information som uppstår när ärendet hanteras.
Typiska risker är:
- namn, telefonnummer eller e-postadress som anges i fritexten;
- information om tid, plats, arbetsstation eller ett händelseförlopp som endast en person kan känna igen;
- avvikelser eller fel i rapporten som kan kopplas till en särskild avdelning;
- omedelbar kontakt med rapportören utan att denne först getts möjlighet att välja anonymitet;
- tekniska metadata som inte behövs för utredningen;
- kombination av rapporttext, bilaga, tidpunkt och mottagande personals arbetssätt.
En enkel åtgärd är att inte klistra in onödig bakgrundsinformation i ärendets interna anteckningar. Det räcker ofta att ange den information som påverkar bedömningen eller åtgärden. Juridiska krav, exempelvis tillgång till originalmaterial, bör därför prövas separat och inte automatiskt innebära att hela rapporten kopieras till flera system.
Hur ställer ni en rimlig lagrings- och gallringsperiod?
En rimlig lagringsperiod för visselblåsningsärenden följer av syftet med behandlingen, reglerna i den aktuella branschen och eventuella nationella eller sektoriella krav. En generell period kan fungera som utgångspunkt men bör inte ersätta en bedömning av varje ärendekategori.
gallring av rapporter bör bland annat skilja mellan:
- Öppna ärenden: uppgifter behövs så länge utredning, åtgärd och uppföljning pågår.
- Avslutade ärenden: lagringstiden bör knytas till dokumentationsbehov, risker och eventuella tillsyns- eller rättsliga krav.
- Ärenden som inte har föranlett en utredning: mindre uppgifter kan behövas för att dokumentera bedömningen och eventuella åtgärder.
- Särskilda ärenden: exempelvis ärenden med pågående rättsliga förfaranden, tvister eller regulatorisk uppföljning kan kräva längre lagring.
En lämplig process är att fastställa både en löpande gallringspunkt och ett separat arkiveringsbeslut. Det första beslutet kan tas när ärendet lämnas till arkiv och det andra när arkivperioden löper ut. Gallring bör därefter vara kontrollerad och spårbar.
För arbetsgivare som jämför lagring av visselblåsningsärenden med den egna verksamhetens övriga krav är det viktigt att inte kopiera en period från ett annat verksamhetsområde utan rättslig och saklig prövning. Om exempelvis en arbetsgivare omfattas av särskilda regler inom den finansiella sektorn kan de reglerna påverka både gallring och tillgång till handlingar.
Vilka roller bör ha åtkomst till ärendet?
Åtkomst till ett visselblåsningsärende bör begränsas till roller som behöver uppgifterna för ett definierat arbetsuppdrag. En arbetsgivare bör normalt skilja mellan den som registrerar ärendet, den som handlägger utredningen, den som fattar beslut och den som granskar eller kontrollerar efterlevnaden.
Brev åtkomst minskar risken att känslig information sprids. Grundprincipen är att varje åtkomst ska kunna motiveras av:
- ett tydligt ansvarsområde;
- behov av uppgiften för aktuell handläggning;
- en dokumenterad grund för åtkomst;
- en period eller händelse som gör åtkomsten relevant.
Chefen, HR, compliance, dataskyddsansvarig och externa rådgivare behöver inte automatiskt ha samma åtkomst. En utredningsansvarig kan behöva ärendets materiella uppgifter, medan exempelvis ledningen i första hand behöver en sammanfattning av risk och åtgärd.
Arbetsordningen bör också ange hur tillfällig åtkomst hanteras. Om någon behöver tillgång under en avgränsad period bör det finnas en dokumenterad anledning, tidsgräns och efterföljande kontroll av åtkomsten. Det minskar risken för att behörigheter blir kvar efter att behovet har upphört.
Hur dokumenteras lagring, åtkomst och borttagning?
Revisionsklar dokumentation bör visa när ett ärende skapades, vilka status- och beslutshändelser som registrerades och när uppgifterna slutligen gallrades. Åtkomst och gallringsrutiner bör dessutom kunna dokumenteras enligt organisationens behov och tillämpliga regler. Dokumentationen bör skilja på automatiskt registrerade händelser och manuella beslut så att spårbara systemhändelser inte blandas ihop med redaktionella anteckningar.
En minimal dokumentationsmodell omfattar:
- ärendets identifierare och registreringsdatum;
- registrering av väsentliga status- och beslutshändelser;
- vem som ansvarar för handläggningen;
- tidsfrister, bekräftelser och återkopplingar;
- register över åtkomst eller tillgångshistorik;
- datum och skäl för gallring;
- dokumentation av undantag, till exempel om gallring skjuts på grund av pågående rättslig prövning.
Loggar bör inte bara finnas i ett separat system utan också omfatta vem som har åtkomst till dem. Rätt att granska loggen är inte samma sak som rätt att ta del alla uppgifter i ärendet. En revisionsklar dokumentation bör därför kunna skilja på verifiering av processen och åtkomst till ärendets innehåll.
Vid export bör det framgå vilka uppgifter som ingår och varför exporten sker. Exportfiler kräver samma åtkomstkontroll, lagrings- och gallringsregler som andra personuppgifter. Det är särskilt viktigt att meddelandefunktioner och externa mottagare inte blir en kringväg för att kringgå ärendets begränsningar.
Vilka GDPR-frågor behöver ses över med en jurist?
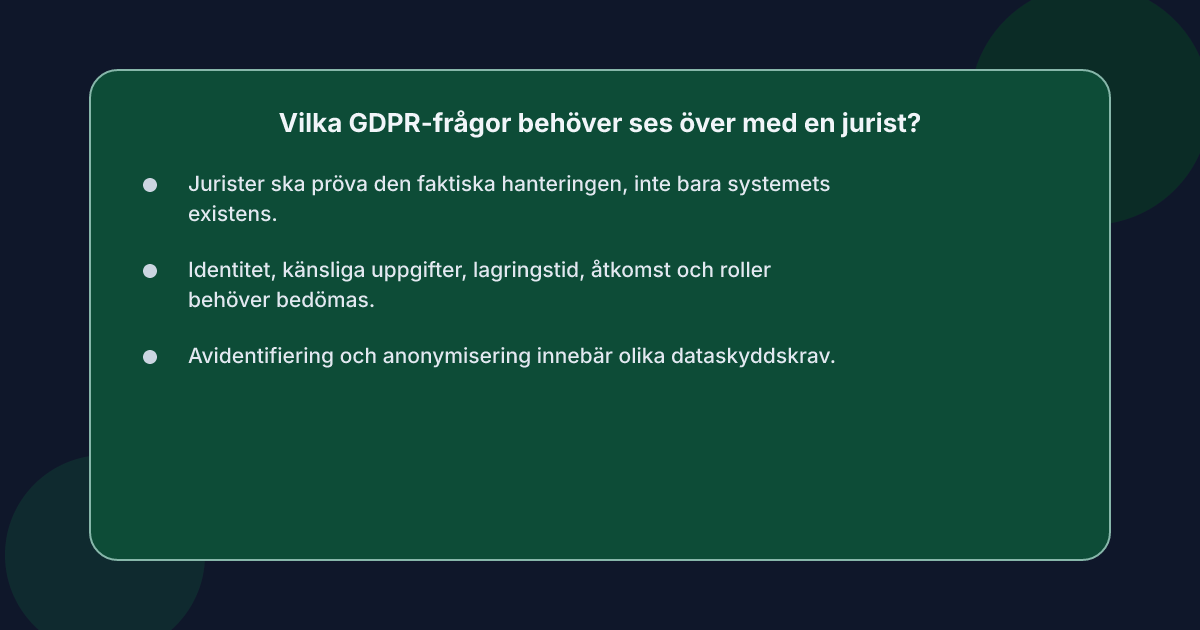 De viktigaste GDPR-frågorna gäller rättslig grund, uppgiftsminimering, lagring, åtkomst, eventuella biträdesuppgifter och hantering av uppgifter som kan göra en person identifierbar. En juridisk bedömning bör knytas till den faktiska hanteringen, inte bara till att ett visselblåsningssystem används.
En sådan bedömning bör särskilt behandla:
- när information om rapportörens identitet får behandlas;
- om arbetsgivaren får spara känsliga uppgifter om den anonyma rapportören;
- hur lagringstiden förhåller sig till försvarbara och långsiktiga behov;
- vilka roller som får delta i en utredning;
- hur avidentifierade eller anonymiserade uppgifter skiljer sig åt;
- om biträdesuppgifter kräver särskild grund, information eller skyddsåtgärder;
- hur förhållandet till nationella regler och EU:s visselblåsardirektiv påverkar bedömningen.
Det finns ingen generell rätt att spara allt som nämns i en rapport. Dataskydd innebär bland annat att uppgifterna måste vara adekvata, relevanta och begränsade till vad som behövs. Mer information kan samtidigt vara svårare att gallra korrekt och öka risken för att anonymiteten försvagas.
För ett mer konkret ramverk kan arbetsgivaren jämföra sin dataskyddsbedömning med vägledningen om GDPR och visselblåsning. Juristen bör särskilt granska gränsen mellan arbetsgivarens skyldighet att utreda och rapportörens rätt till anonymitet.
Ashio är byggt för organisationer som behöver en fokuserad kanal för anonyma rapporter och strukturerad ärendehantering. Bedömningen av vilka uppgifter och krav som kan hanteras bör därför knytas till den faktiska användningen, produktens funktioner och de regler som gäller för organisationen. Den som vill arbeta med den här får därmed ett utgångspunkt för att pröva hur den egna organisationen kan dokumentera lagring, åtkomst och gallring.
Vanliga frågor
Hur länge får arbetsgivaren spara ett visselblåsningsärende?
Arbetsgivaren får normalt spara uppgifterna så länge de behövs för utredning, åtgärd, dokumentation och eventuell tillsyn. Perioden måste bedömas utifrån ärendets art och tillämpliga regler; det finns ingen generell lagringstid som alltid ersätter den prövningen.
Kan arbetsgivaren spara uppgifter som gör rapportören identifierbar?
Ja, men endast om det finns en konkret och tillräcklig grund för behandlingen. Om uppgifterna inte behövs för utredningen bör de inte lagras, och organisationen behöver dessutom skydda dem mot onödig åtkomst.
Måste arbetsgivaren spara hela texten från en anonym rapport?
Nej. Det kan vara tillräckligt att bevara eller sammanfatta den information som behövs för en korrekt bedömning. Originaltext som innehåller onödiga identifikatorer kan behöva begränsas eller omvandlas till en mer ändamålsenlig form.
Vem bör få tillgång till uppgifterna i ett visselblåsningsärende?
Endast roller som behöver uppgifterna för ett definierat uppdrag bör få åtkomst. Behörigheter bör följa ansvar, behov och aktuell handläggning, och åtkomsten bör kunna loggas och kontrolleras i efterhand.
Är det tillåtet att exportera ett ärende för extern granskning?
Ja, men exporten måste omfattas av samma dataskydds- och behörighetskontroller som ärendet. Mottagare, ändamål, åtkomsttid och eventuell gallring behöver dokumenteras.