
Oct 4, 2026
Visselblåsare och styrelseansvar: vad lagen kräver av ledningen 2026
Många svenska bolag lägger hela ansvaret för visselblåsning på HR- eller compliance-teamet – men det är styrelsen och vd som ytterst står ansvariga när en rapport missas, tidsfrister löper ut eller anonymiteten äventyras. För den som behöver en praktisk genomgång av visselblåsare ansvar styrelse är det viktigt att förstå att問答var inte kan delegeras bort. EU:s visselblåsardirektiv, som i Sverige främst genomförts genom lagen om skydd för personer som rapporterar om missförhållanden (SFS 2021:891), ställer tydliga krav på organisationer med minst 50 anställda – och dessa krav landar ytterst i styrelserummet. Den som sitter på vd-stolen eller i styrelsen kan inte längre luta sig mot att "compliance-avdelningen sköter det". Här förklarar vi vad lagen faktiskt kräver av ledningen, och hur du som beslutsfattare kan säkerställa att er kanal håller måttet.
Innehållsförteckning
- De viktigaste punkterna
- Vad säger EU-direktivet och svensk lag om styrelsens ansvar?
- Vilka skyldigheter har vd och ledning i praktiken?
- Vad är en "tillräcklig" rapporteringskanal enligt lagen?
- Hur ofta måste styrelsen följa upp ärenden?
- Vilka konsekvenser kan en styrelse drabbas av vid bristande efterlevnad?
- Checklista: sex punkter för styrelsen innan årsredovisningen
- Vanliga frågor om ansvar och rollfördelning
- Källor
De viktigaste punkterna
- Styrelsen och vd bär det yttersta ansvaret för att en fungerande, säker och konfidentiell intern rapporteringskanal finns på plats – det går inte att delegera bort.
- EU-direktivet (EU) 2019/1937 kräver bekräftelse till rapportören inom sju dagar och uppföljning inom tre månader – vilket gör styrelsens uppföljningsrutin till en rättslig fråga, inte bara en administrativ.
- Brister i kanalen kan leda till skadeståndskrav från rapportörer, tillsynsåtgärder och i värsta fall personligt ansvar för styrelseledamöter.
- En "tillräcklig" kanal måste vara tekniskt anonym, tillgänglig för alla anställda och oberoende av den verksamhet som kan bli föremål för rapporten.
- Minst en gång per kvartal bör styrelsen få en aggregerad lägesbild över öppna och avslutade ärenden – helst med revisionssäker loggning.
Vad säger EU-direktivet och svensk lag om styrelsens ansvar?
EU-direktivet (EU) 2019/1937 ålägger juridiska personer i privat och offentlig sektor med 50 eller fler arbetstagare att inrätta en intern rapporteringskanal – och ansvaret för att kanalen finns, fungerar och skyddar rapportören ligger hos organisationens högsta ledning. I Sverige har direktivet genomförts genom SFS 2021:891, som är direkt tillämplig på arbetsgivare med minst 50 arbetstagare. Ansvaret är inte symboliskt: det är styrelsen som ska se till att kanalen utformas, att den bemannas av oberoende personer, och att den uppfyller de tekniska och organisatoriska krav som lagen ställer. För den som vill ha en fördjupad bild av hur direktivet omsätts i praktiken finns en samlad översikt på sv.
Direktivets grundprincip är enkel – den som har den yttersta beslutanderätten i organisationen bär också yttersta ansvaret. Det innebär att styrelsen inte kan hänvisa till att en mellanchef eller compliance-ansvarig har "missat" en rapport; det är styrelsens sak att säkerställa att rapporter faktiskt hanteras, bekräftas och följs upp inom lagstadgade tidsfrister.
Vilka skyldigheter har vd och ledning i praktiken?
Vd och ledning har tre konkreta skyldigheter: inrätta en fungerande rapporteringskanal, utse oberoende ansvariga för att hantera inkommande rapporter, och följa upp att kanalen används och respekteras i hela organisationen. Det handlar alltså inte om att ledningen ska läsa varje enskild rapport, utan om att den ska säkerställa att systemet finns, att det är säkert, och att de som hanterar rapporterna har rätt mandat och resurser. För styrelser som snabbt behöver omsätta lagtext till konkreta krav på inköps- och implementeringsbeslut finns en särskild guide knuten till eu whistleblowing directive.
I praktiken innebär det bland annat att:
- Kanalen ska kunna användas av alla anställda, inhyrda konsulter och i vissa fall leverantörer – inte bara av den egna personalen.
- Den som tar emot rapporter ska vara opartisk i förhållande till den verksamhet som rapporten rör. En HR-chef som själv är föremål för rapporten kan inte hantera sitt eget ärende.
- Informationen ska nå ledningen regelbundet, minst kvartalsvis, i form av aggregerade rapporter – aldrig med känsliga personuppgifter i onödan.
För den som själv ska sätta upp en intern kanal finns en konkret genomgång av vad EU-direktivet kräver – ett bra startblock för att översätta lagtexten till praktiska krav.
Vem äger frågan i styrelsen – vd, ordförande eller hela styrelsen?
Hela styrelsen är ytterst ansvarig, men i praktiken är det vd som äger genomförandet och styrelseordföranden som ska se till att frågan finns på agendan minst en gång per kvartal. Att utse en särskild "compliance-ansvarig" eller "whistleblowing-ansvarig" bland styrelseledamöterna kan vara klokt för att signalera allvar – men det befriar inte övriga ledamöter från ansvar. Rollfördelningen bör protokollföras så att det vid en revision tydligt framgår vem som ansvarar för uppföljning, vem som bevakar tidsfristerna och vem som eskalerar vid misstanke om allvarliga missförhållanden.
Vad är en "tillräcklig" rapporteringskanal enligt lagen?
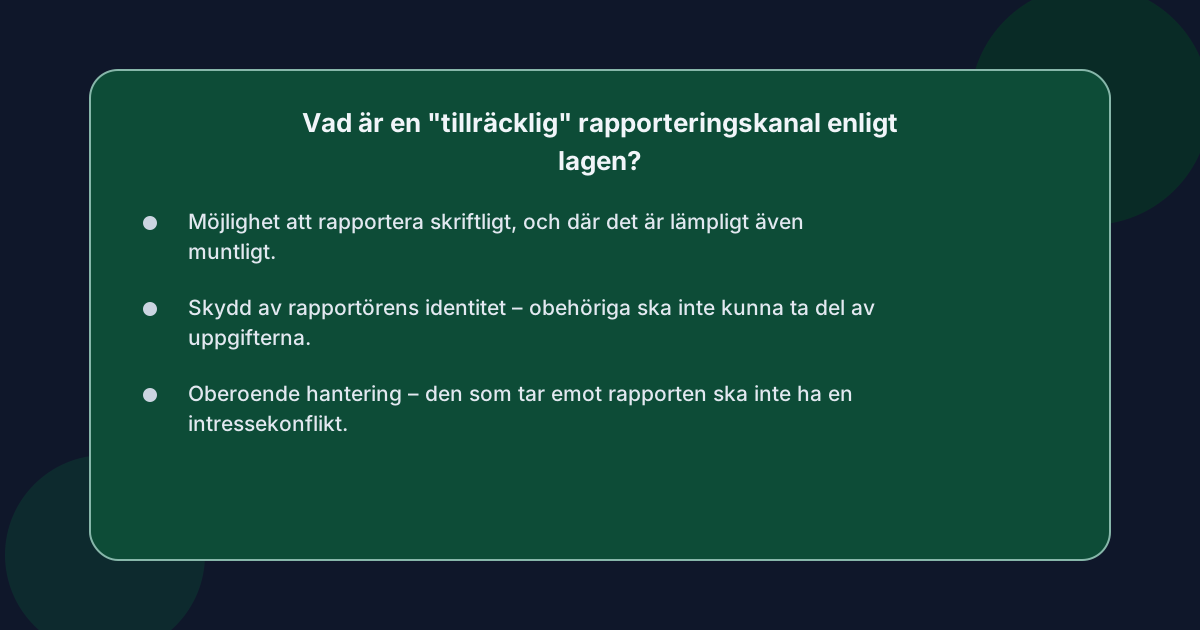 En tillräcklig rapporteringskanal enligt EU-direktivet och SFS 2021:891 är tekniskt anonym, oberoende av den verksamhet som kan rapporteras, tillgänglig på flera sätt och konstruerad för att skydda rapportörens identitet även i efterhand. Det räcker alltså inte med en e-postadress till HR – det krävs en kanal som tekniskt sett gör det omöjligt att identifiera avsändaren, ens om någon aktivt försöker spåra. En sådan kanal måste också kunna hantera både skriftliga och, där det är lämpligt, muntliga rapporter, och den ska fungera utan krav på inloggning eller identifiering av rapportören.
Lagen listar flera krav som måste vara uppfyllda:
- Möjlighet att rapportera skriftligt, och där det är lämpligt även muntligt.
- Skydd av rapportörens identitet – obehöriga ska inte kunna ta del av uppgifterna.
- Oberoende hantering – den som tar emot rapporten ska inte ha en intressekonflikt.
- Tidsfristbevakning – systemet ska göra det möjligt att bekräfta mottagande inom sju dagar och ge återkoppling inom tre månader.
För en organisation som vill ha hjälp med att möta dessa krav utan att bygga allt själv finns en komplett lösning för compliance-ansvariga – men denna typ av verktyg är inte ett krav, det är ett sätt att säkerställa att kraven faktiskt uppfylls i praktiken. För organisationer med komplexa ärendeflöden och hög rapportvolym är ett specialiserat verktyg ofta enda sättet att klara bevisbördekraven vid en revision.
Hur ska vi tekniskt skydda rapportörens anonymitet?
Genom att separera den tekniska kanalen från organisationens ordinarie IT-system – exempelvis med ett system som krypterar i webbläsaren, inte loggar IP-adresser och inte sätter cookies på rapportsidan. Detaljerna varierar mellan leverantörer, men principen är alltid densamma: den som ska kunna avslöja en rapportör får inte heller ha teknisk möjlighet att göra det. En tekniskt anonym kanal innebär också att metadata som tidsstämplar, enhetsidentifierare och språkinställningar måste hanteras så att de inte kan kopplas tillbaka till en enskild individ – något som kräver ett genomtänkt val av leverantör eller en egen lösning med motsvarande skydd.
Hur ofta måste styrelsen följa upp ärenden?
Styrelsen ska minst en gång per kvartal få en aggregerad lägesbild över öppna och avslutade ärenden, och alltid omedelbart när en rapport rör ledningen själv eller misstanke om allvarliga missförhållanden. Kvartalsvis uppföljning är praxis i svenska börsnoterade bolag, men lagen kräver inte en specifik frekvens – bara att styrelsen håller sig informerad på ett sätt som gör att den kan ingripa om något går fel. Vid akuta ärenden eller misstanke om repressalier bör styrelsen dock kunna sammankallas utanför det ordinarie schemat, och då få ett separat underlag som hanterar konfidentialiteten kring rapportören.
Den information styrelsen bör få innehåller:
- Antal nya rapporter sedan senaste uppföljning.
- Antal öppna ärenden och deras status (utan att avslöja rapportörens identitet).
- Antal avslutade ärenden och typ av åtgärd.
- Eventuella ärenden där tidsfristerna riskerar att överskridas.
Det räcker inte att ta emot en siffra. Styrelsen måste kunna ställa frågor, begära in underlag och vid behov eskalera enskilda ärenden – och det kräver att det finns en revisionssäker logg att luta sig mot.
Vilka konsekvenser kan en styrelse drabbas av vid bristande efterlevnad?
En styrelse som inte lever upp till direktivets krav riskerar sanktionsavgifter från tillsynsmyndigheten, skadeståndskrav från rapportörer och – i allvarliga fall – personligt ansvar för styrelseledamöter och vd enligt aktiebolagslagens regler om skadestånd. Konsekvenserna är alltså inte bara organisatoriska utan kan i värsta fall bli personliga. För styrelsen innebär det att frågan om visselblåsning måste hanteras med samma dokumentation och spårbarhet som andra centrala riskfrågor, från val av kanal till uppföljning av enskilda ärenden.
I praktiken kan det handla om:
- Sanktionsavgifter – i Sverige kan Datainspektionen (numera Integritetsskyddsmyndigheten, IMY) ålägga en organisation att betala avgifter om personuppgifter hanteras felaktigt i rapporteringskanalen.
- Skadestånd från rapportör – om repressalier bevisas, eller om anonymiteten röjs, kan den enskilde rikta skadeståndskrav mot organisationen och i vissa fall mot enskilda beslutsfattare.
- Brottsbalken – om en styrelseledamot aktivt förhindrar en rapport eller utsätter rapportören för repressalier kan det, beroende på omständigheterna, bedömas som tjänstefel eller annan brottslighet.
- Ryktesrisk – en läcka om att anonymiteten inte skyddats kan i sig skada aktiebolagets värde, särskilt för publika bolag.
Att kunna visa att styrelsen har ställt rätt frågor, fattat rätt beslut och följt upp regelbundet är därför inte bara en fråga om moral – det är en fråga om bevisbörda.
Checklista: sex punkter för styrelsen innan årsredovisningen
- Kanalen är dokumenterad och beslutad av styrelsen – protokollet ska visa att styrelsen har fattat ett aktivt beslut om kanalens utformning, inte bara informerats.
- Anonymiteten är tekniskt verifierad – leverantören eller den interna lösningen ska kunna visa att varken IP-adresser, cookies eller metadata kan användas för att identifiera rapportören.
- Tidsfristerna följs upp systematiskt – det ska finnas en mekanism som varnar innan sjudagars- och tremånadersfristerna löper ut, och ansvarig för uppföljningen ska vara namngiven.
- Oberoendehanteringen är säkrad – styrelsen ska kunna visa att den som hanterar en rapport inte själv är föremål för den.
- Kvartalsvis rapportering fungerar – det ska finnas en fast punkt på styrelseagendan där rapporteringsärenden redovisas.
- Repressaliepolitiken är känd i hela organisationen – alla anställda ska veta att repressalier är förbjudna och att konsekvenserna är tydliga, från vd ner till första linjens chef.
Vanliga frågor om ansvar och rollfördelning
Kan styrelsen helt överlåta ansvaret till compliance-teamet?
Nej. Styrelsen kan utse compliance-teamet som operativt ansvarigt, men det yttersta ansvaret för att kanalen finns och fungerar ligger kvar hos styrelsen och vd. Att delegera den dagliga driften är inte samma sak som att friskriva sig från ansvar – vilket också bekräftas av aktiebolagslagen, där styrelsen har ett odelbart ansvar för organisationens interna kontroll.
Vad händer om en rapportör utsätts för repressalier?
Då har organisationen brutit mot direktivets kärnskydd, och rapportören har rätt till skadestånd och i vissa fall även till skydd från uppsägning, degradering eller annan negativ behandling. Det är styrelsens skyldighet att se till att repressaliepolitiken finns, är känd och faktiskt efterlevs – inte bara att den står i personalhandboken.
Gäller direktivet även för SMB under 50 anställda?
Nej, kravet på obligatorisk intern rapporteringskanal gäller från och med 50 arbetstagare, men Sverige har valt att inte sänka tröskeln – vilket innebär att bolag med färre anställda formellt inte är tvungna att ha en kanal enligt SFS 2021:891. Däremot kan motsvarande krav ändå gälla enligt sektorsregleringar (till exempel finansmarknaden) eller via avtal, så styrelsen bör alltid utreda sin faktiska position.
Hur vet vi att vår nuvarande kanal är "tillräcklig"?
Genom att göra en granskning mot direktivets kravlista: anonymitet, oberoende, tidsfrister, tillgänglighet och repressalieskydd. Om ni inte kan svara ja på alla fem, har ni ett gap – och det är styrelsen som äger frågan om när gapet ska stängas, inte compliance-teamet.
Måste styrelsen veta vilka som rapporterar?
Nej, tvärtom. Styrelsen ska få aggregerad information om volym, kategorier och handläggningsstatus – aldrig information som kan identifiera enskilda rapportörer. Syftet är att ge ledningen underlag för styrning, inte att göra styrelsen till en andra linje i ärendehanteringen.