
Oct 29, 2026
Whistleblowerordning og GDPR: hvordan adskiller du indberetninger fra personoplysninger?
Spørgsmålet er ikke, om GDPR gælder for din whistleblowerordning, men hvordan du håndterer personoplysninger i indberetninger, sagsbehandling og opbevaring. En whistleblowerordning kan være anonym og samtidig indeholde oplysninger, der indirekte identificerer indberetteren eller en omtalt person.
Det praktiske svar er: behandl indberetningen som fortrolige personoplysninger fra første modtagelse, adskil den konkrete sagsbehandling fra eventuelle oplysninger om lovebrud, og fastlæg både opbevaringsperioder og sletningsrutiner, før den første anmeldelse modtages. Læs mere om den bredere ramme i Ashios guide om GDPR og whistleblowing.
Indholdsfortegnelse
- De vigtigste pointer
- Hvornår er en whistleblowerindberetning personoplysninger — og hvornår er den det ikke?
- Pseudonymisering og dataminimering: hvad kræver GDPR af din whistleblowerordning?
- Hvordan opbevarer og sletter du whistleblowerdata korrekt efter sagen er lukket?
- Hvilke to dokumentationskrav skal du have på plads, før Datatilsynet banker på?
- Ofte stillede spørgsmål
- Kilder
De vigtigste pointer
- En whistleblowerindberetning er ikke automatisk anonym, selv hvis den indsendes uden navn.
- Oplysninger, der kan bidrage til at identificere indberetteren eller en omtalt person, skal behandles som personoplysninger.
- Pseudonymisering og dataminimering kan begrænse identifikationsmulighederne, men er ikke det samme som fuld anonymisering.
- Opbevaring og sletning skal følge den konkrete sags behov og en dokumenteret sletningsplan.
- En whistleblowerordning skal have en beredskabsplan og en procedure for håndtering af personoplysninger, før Datatilsynet kontakter virksomheden.
Hvornår er en whistleblowerindberetning personoplysninger — og hvornår er den det ikke?
En whistleblowerindberetning indeholder personoplysninger, hvis den kan knyttes til en identificerbar eller identificerbar person, direkte eller indirekte. Det gælder oplysninger om navn, stilling, afdeling, arbejdsplads, sagsforløb, stemme, dokumenter eller omstændigheder, der tilsammen gør identifikationen mulig.
En helt anonym indberetning kan altså være GDPR-relevant, hvis den indeholder oplysninger om den person, der omtales, eller hvis sagsbehandleren senere får oplysninger, der gør indberetteren identiferbar. Det samme gælder, hvis organisationen modtager oplysninger direkte fra en person, der efterfølgende kan genkendes.
Omvendt er en indberetning ikke nødvendigvis personoplysning, hvis den hverken direkte eller indirekte kan knyttes til en person. Det kan for eksempel være oplysninger om en generel praksis eller en proces, uden navne, genkendelige hændelser eller andre spor.
En praktisk beskrivelse af den danske retlige ramme findes i whistleblowerordning dansk lov 2026. Sammenligningen med den offentlige ordning kan give inspiration, men virksomhedens interne ordning har egne procedurer og ansvar.
Hvad betyder det i praksis?
Start med selve indholdet, ikke med om formularen er anonym. En indberetning, der omtaler “HR-chefen i den danske afdeling”, kan være identificérende i en lille organisation, selv hvis der står ingen navn.
En god første vurdering stiller blandt andet:
- Hvilke personer omtales direkte eller indirekte?
- Kan læseren eller modtageren genkende dem ud fra oplysningerne?
- Er der medsendte filer, billeder, stemmer eller korrespondance?
- Hvilke oplysninger er nødvendige for at undersøge sagen?
- Hvilke oplysninger kan fjernes, maskéres eller slettes?
Er den nationale whistleblowerordning anonym?
Den Nationale Whistleblowerordning oplyser, at den som udgangspunkt ikke videregiver oplysninger om indberetterens identitet eller oplysninger, der indirekte kan afsløre identiteten, uden samtykke. Det er en konkret forskels mellem oplysningerne i den statslige ordning og det ansvar, virksomheden selv får, når den driver en intern kanal.
Pseudonymisering og dataminimering: hvad kræver GDPR af din whistleblowerordning?
Pseudonymisering betyder, at direkte identifikatorer erstattes eller fjernes, så oplysningerne ikke længere uden videre kan knyttes til en person. Dataminimering betyder, at du kun behandler det, der er nødvendigt for et konkret formål.
Begge foranstaltninger er vigtige i en whistleblowerordning, men ingen af dem må fremstilles som absolut anonymisering. En kombination af stilling, arbejdssted, tidspunkt og hændelsestype kan fortsat gøre en person identifikérbar. Derfor skal dataminimeringen knyttes til den konkrete sagsbehandling, og tilgangsbegrænsning, logning og sletning skal understøtte den.
Hvornår er pseudonymisering tilstrækkelig?
Pseudonymisering kan være tilstrækkelig, når identifikatorer er fjernet fra det materiale, der bruges til den almindelige undersøgelse, og kun genindføres, hvis en konkret begrundet vurdering gør det nødvendigt. Det bør fremgå af sagens behandlingsregler, og adgangen til eventuelle identifikatorer bør være begrænset.
Et eksempel er, at et dokument først arkiveres med navne erstattet af kode, mens identitetsoplysningerne opbevares adskilt og kun kan bruges, hvis sagen kræver det. Hvad der er “nødvendigt”, afhænger blandt andet af sagens karakter og risikoen for, at oplysningerne kan bruges til at udpege indberetteren.
Hvordan minimerer du personoplysningerne?
Start hver sag med et konkret formål og en nødvendighedsvurdering. Fjern oplysninger, som ikke bidrager til at forstå eller undersøge forholdet, og begræns adgangen til dem. Det kan også betyde, at bilag redigeres, at unødvendige metadata fjernes, eller at oplysninger om tredjeparter kun medtages, når de er nødvendige for en fair undersøgelse.
Ved indberetninger, der indeholder personoplysninger, bør oplysningerne behandles på et fortroligt grundlag og adskilt fra den øvrige sagsstyring. Den konkrete ret til indberetning og fortrolighed beskrives blandt andet i lov om beskyttelse af whistleblowere.
Hvordan opbevarer og sletter du whistleblowerdata korrekt efter sagen er lukket?
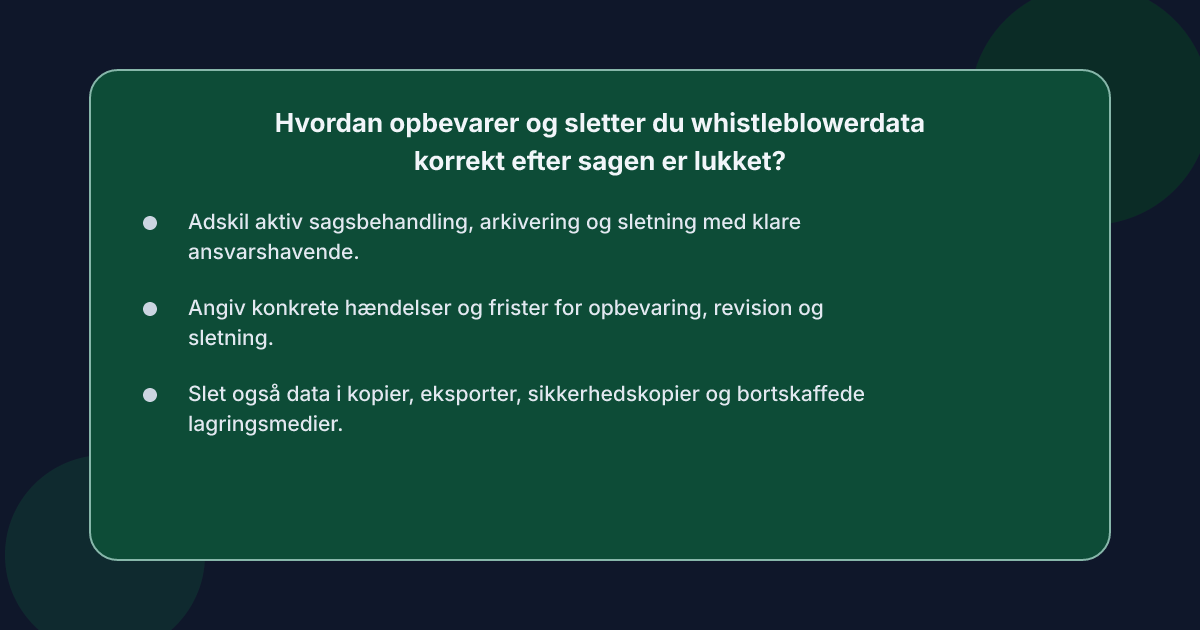 Personoplysninger i en whistleblowerordning må ikke opbevares længere end nødvendigt, og sletningen skal ske på en måde, der gør det vanskeligt at genskabe data. Hvornår en konkret whistleblowerindberetning kan slettes, afhænger af sagens status, eventuelle retslige krav, undersøgelsesbehov og virksomhedens dokumentationspligt.
Det er derfor vigtigt at adskille tre faser: den aktive sagsbehandling, en eventuel arkiveringsperiode og den endelige sletning. Hver fase bør have en dokumenteret regel og en ansvarlig.
Hvad skal opbevaringsplanen indeholde?
Opbevaringsplanen bør som minimum angive:
- Hvilke data der opbevares i den aktive sagsbehandling.
- Hvem der har adgang til sagen og til eventuelle identifikatorer.
- Hvornår sagens status ændres, og hvornår opbevaringen skal revideres.
- Om der findes en arkiveringsperiode, og hvad dens begrundelse er.
- Hvornår sletningen skal ske.
- Hvordan sletningen dokumenteres og kontrolleres.
En plan må ikke være så generel, at den blot siger “opbevar så længe som nødvendigt”. Angiv konkrete hændelser og frister i virksomhedens interne procedurer. Hvis en sag kan blive genåbnet, skal det fremgå, hvad der udløser en ny vurdering.
Hvordan sletter du whistleblowerdata efter sagen?
Sletning bør ske både i det primære system og i eventuelle kopier, eksportfiler, sikkerhedskopier og arbejdsdokumenter. Datatilsynets vejledning om sletning understreger, at bortskaffede lagringsmedier også skal behandles forsvarligt, fordi slettede data ellers kan findes senere.
Ved lukning af en sag bør der derfor ske en konkret gennemgang:
- Fastlæg, hvilke data der fortsat har et dokumenteret formål.
- Adskil afsluttede sagsdata fra igangværende sager.
- Slet oplysninger, der ikke længere er nødvendige.
- Dokumentér sletningen og eventuelle undtagelser.
- Kontrollér, at kopier og eksporter også er håndteret.
Hvis virksomheden bruger et konkret værktøj til at strukturere og slette materialet, bør værktøjets funktioner og adgangsbegrænsninger indgå i vurderingen. Ashio tilbyder end-to-end-krypterede indberetninger, struktureret sagsstyring og overvågning af frister for kvittering og tilbagemelding.
Hvilke to dokumentationskrav skal du have på plads, før Datatilsynet banker på?
De to centrale dokumentationskrav er en skriftlig behandlingsplan for personoplysninger i whistleblowerordningen og en konkret opbevarings- og sletningsplan. Den første skal vise, hvordan oplysninger behandles sikkert og retsligt; den anden skal vise, hvornår data slettes.
Datatilsynets tilsyn kan berøre både selve indberetningssystemet og den praktiske håndtering i virksomheden. Derfor bør planerne beskrive reelle arbejdsgange: hvem modtager en indberetning, hvem må se den, hvordan adgang begrænses, hvordan oplysninger slettes, og hvordan virksomheden dokumenterer, at reglerne faktisk følges.
Skal du have en skriftlig whistleblowerpolitik?
Ja. Politikken bør beskrive ordningens anvendelsesområde, proceduren for modtagelse og behandling, fortrolighed, forbud mod forfølgelse, håndtering af oplysninger og eventuelle eksterne meldinger. Den skal være tilgængelig for medarbejdere og lette den daglige håndtering.
Hvilken dokumentation skal du vedligeholde?
Ud over selve politikken bør virksomheden have:
- En behandlingsplan med formål, retsgrundlag, opbevaringsperioder og sletningsregler.
- En adgangsbeskrivelse for roller og ansvar i sagsbehandlingen.
- En procedure for hændelser, herunder uvedkommende adgang eller tab af data.
- En dokumentation af sletninger og eventuelle undtagelser.
- En plan for, hvordan personoplysninger håndteres ved retslige krav eller myndighedsundersøgelser.
Dokumentationen skal kunne bruges i praksis. Det er et problem, hvis den beskriver en stram adgangskontrol, men reelt har brede adgangskredse. Gennemgå derfor de faktiske roller, filer og arbejdsgange regelmæssigt.
Ofte stillede spørgsmål
Er en whistleblowerindberetning altid personoplysninger?
Nej. Det afhænger af, om oplysningerne direkte eller indirekte kan knyttes til en identifikérbar person. Navn, fulde stilling, afdeling og en unik hændelsesbeskrivelse kan tilsammen være identificerende, selv hvis indberetningen ikke indeholder et navn.
Må vi slette en whistleblowerindberetning, når undersøgelsen er afsluttet?
Ja, hvis der ikke længere er et dokumenteret behov for at opbevare oplysningerne. Før sletningen skal virksomheden dog tage stilling til eksisterende retslige krav, bevissikring, interne procedurer og eventuelle forpligtelser over for myndigheder.
Kan vi bruge oplysninger fra indberetteren til at finde den person, der har indberettet?
Det afhænger af formålet, lovgrundlaget og den konkrete nødvendighed. Oplysninger må ikke bruges til at udpege indberetteren, hvis det strider med fortrolighedsreglerne eller formålet med ordningen. Vurderingen skal derfor være saglig og dokumenteret.
Hvad er forskellen på anonymisering og pseudonymisering?
Anonymisering betyder, at oplysningerne ikke længere kan knyttes til en person. Pseudonymisering erstatter eller fjerner direkte identifikatorer, men oplysningerne kan stadig indirekte identificere personen. Pseudonymisering er derfor et risikobegrænsende tiltag, ikke en automatisk undtagelse fra GDPR.
Skal indberetningssiden være anonym?
Anonymitet kan være en vigtig beskyttelsesforanstaltning, men den er ikke alene nok til at løse alle GDPR-spørgsmål. Siden og den bagvedliggende behandling skal også sikre fortrolighed, begrænse adgang, minimere oplysninger og have en reel sletningsprocedure.