
Oct 12, 2026
Registru de raportări whistleblowing: ce câmpuri sunt obligatorii în 2026
Mulți ofițeri de conformitate deschid un Excel și bifează „am registru”. Dar ce înseamnă, de fapt, un registru conform cu Legea 361/2022? Un registru care rezistă la un control este diferit de o listă cu numere de caz. Registrul de raportări whistleblowing este instrumentul oficial prin care compania demonstrează că a primit, a confirmat și a răspuns fiecărui avertizor în termenele legale — și trebuie să conțină exact câmpurile pe care le cere legea, păstrate pe o perioadă determinată, într-o formă care poate fi predată inspectorului fără retușuri.
Cuprins
- Concluzii cheie
- Ce este registrul de raportări și de ce nu este același lucru cu o bază de date de ticketing
- Ce câmpuri trebuie să conțaisă registrul: număr unic, data primirii, categoria, statusul, termenele
- Cât timp se păstrează datele din registru și cine are acces
- Cum arată un audit: export imuabil, jurnal de activitate, dovada termenelor
- Cum se exportă registrul în formate standard (CSV, PDF) pentru inspector sau auditor
- Ce greșeli frecvente fac companiile în primul an: ștergeri, ediții fără trace, lipsa dovezii anonimatului
- Întrebări frecvente
- Surse
Concluzii cheie
- Registrul de evidență a raportărilor este obligatoriu pentru companiile cu cel puțin 50 de angajați și trebuie ținut în formă electronică, securizată, cu acces restricționat la uz intern.
- Câmpurile minime sunt: număr unic de caz, data primirii, categoria încălcării, statutul curent, termenele de 7 zile (confirmare) și 3 luni (feedback), persoana responsabilă.
- Termenul de păstrare este proporțional cu scopul pentru care datele au fost colectate și cu obligațiile sectoriale aplicabile, calculat de la închiderea dosarului.
- Registrul trebuie exportat în formate standard (CSV/PDF) și să aibă un istoric imuabil al modificărilor, altfel nu trece de un control al Autorității Naționale de Integritate sau al unui auditor extern.
- Greșelile cele mai frecvente sunt ștergerea raportărilor, editarea fără trace și lipsa dovezii că identitatea avertizorului a rămas anonimă pe tot parcursul procesului.
Ce este registrul de raportări și de ce nu este același lucru cu o bază de date de ticketing
Registrul de raportări este registrul oficial pe care orice entitate cu cel puțin 50 de angajați trebuie să îl întrețină pentru a documenta fiecare sesizare primită prin canalul intern de raportare. El este prevăzut expres în Legea 361/2022 și reflectă cerințele Directivei UE privind avertizorii (Directiva 2019/1937), care obligă statele membre să impună un sistem de evidență standardizat, cu număr unic, dată, categorie și termene urmărite.
O bază de date de ticketing — gen Jira, Zendesk sau un simplu spreadsheet — nu este un registru conform, chiar dacă are aceleași câmpuri vizibile. Diferența este una de finalitate: ticketing-ul optimizează fluxul operațional, registrul optimizează dovada de conformitate. Un inspector nu cere să vadă un SLA de tip „first reply time”; cere să vadă dacă ai confirmat avertizorului în 7 zile și dacă i-ai dat feedback în cel mult 3 luni, așa cum prevede legea. Dacă nu poți extrage aceste listei la cerere, nu ai registru — ai doar o cutie poștală.
Un Un canal intern de raportare gândit pentru whistleblowing menține un jurnal de activitate în care fiecare acțiune a investigatorului este înregistrată cu marcă temporală, oferind trasabilitatea necesară pentru registrul de evidență.
Ce câmpuri trebuie să conțaisă registrul: număr unic, data primirii, categoria, statusul, termenele
Registrul conform cu Legea 361/2022 trebuie să cuprindă cel puțin șase câmpuri obligatorii, care formează scheletul oricărui audit:
- Număr unic de identificare — un cod intern care nu poate fi reutilizat și care este alocat automat la momentul înregistrării raportării.
- Data primirii raportării — ziua, luna și anul, plus ora dacă sistemul o suportă, pentru a demonstra respectarea termenului de 7 zile.
- Categoria încălcării — încadrarea într-una din ariile definite în Anexa Directivei 2019/1937: corupție, fraudă, încălcarea regulilor de concurență, încălcări ale protecției datelor, încălcări ale securității rețelelor și sistemelor informatice, încălcări ale intereselor financiare ale UE, încălcări ale pieței interne etc.
- Statusul curent al raportării — primită, în curs de evaluare, confirmată, respinsă, închisă cu rezoluție, escaldată către autoritatea externă.
- Termenele legale aplicabile — data limită pentru confirmarea de 7 zile și data limită pentru feedback de 3 luni, calculate automat din data primirii.
- Persoana responsabilă de caz — investigatorul desemnat sau echipa responsabilă, pentru a demonstra că raportarea nu a rămas în „limb”.
Aceste câmpuri sunt minimul. Un registru matur include și câmpuri derivate, cum ar fi tipul raportării (anonimă sau cu identitate declarată), limba în care a fost primită, măsura luată și data închiderii. Scopul este ca, la o singură privire, inspectorul să poată citi traiectoria completă a cazului fără să deschidă fișiere anexe.
Pentru ofițerii de conformitate care pregătesc dosarul de audit, ordinea câmpurilor contează: registrul este un document de apărare, nu o bază de date relațională. Câmpurile trebuie afișate într-o ordine cronologică, de la primire la închidere, astfel încât traiectoria unui caz să se citească fără a fi nevoie de join-uri mentale între coloane.
Cât timp se păstrează datele din registru și cine are acces
Termenul de păstrare al datelor din registru este guvernat de principiul proporționalității: raportările și datele aferente se păstrează doar atât cât este necesar pentru îndeplinirea scopului pentru care au fost colectate. În practică, legislațiile naționale de transpunere au stabilit termene cuprinse între 2 și 7 ani după închiderea cazului, în funcție de domeniul de activitate și de obligațiile sectoriale (de exemplu, instituțiile financiare pot avea termene mai lungi impuse de FINMA sau de BNR).
Cine are acces la registru este o întrebare la fel de importantă ca și conținutul lui. Legea 361/2022 prevede că accesul este limitat la:
- ofițerul de conformitate sau persoana desemnată să gestioneze raportările;
- membrii comitetului de etică sau ai organismului echivalent, în măsura în care au un rol în investigare;
- autoritățile de aplicare a legii sau instanțele, în cazul unor anchete penale sau al unor mandate judecătorești.
Accesul trebuie să fie înscris într-un jurnal de activitate — adică fiecare citire a dosarului lasă o urmă. În lipsa unui astfel de jurnal, compania nu poate demonstra că nu a deschis raportarea „doar ca să se uite”. Această cerință este strâns legată de conformarea cu GDPR, unde principiul „need to know” se aplică integral datelor sensibile primite prin canalul de whistleblowing.
O greșeală frecventă este ca registrul să fie stocat pe un share de rețea intern, unde oricine cu drepturi de citire poate accesa dosare fără a lăsa urmă. Acest lucru încalcă simultan Legea 361/2022 și GDPR, iar în cazul unui incident, compania nu poate dovedi cine a citit raportarea.
Cum arată un audit: export imuabil, jurnal de activitate, dovada termenelor
Un registru care trece un audit are trei proprietăți care îl separă de un simplu tabel:
- Export imuabil — fișierul exportat nu poate fi editat ulterior fără ca modificarea să fie vizibilă. În practică, asta înseamnă un fișier PDF semnat digital sau un CSV acompaniat de un hash care dovedește integritatea la momentul exportului.
- Jurnal de activitate complet — fiecare acțiune (creare, citire, editare, schimbare de status, adăugare de comentariu) este logată cu marcă temporală și identificatorul persoanei. Jurnalul este el însuși imuabil: odată scris, nu poate fi șters sau modificat.
- Dovada automată a termenelor — sistemul calculează și afișează data la care a fost trimisă confirmarea de 7 zile și data la care a fost acordat feedback-ul de 3 luni. Dacă un termen a fost depășit, registrul trebuie să conțină justificarea, nu doar întârzierea.
Cum se diferențiază registrul conform de un tabel Excel partajat?
Registrul conform are câmpuri calculate automat, jurnal imuabil și export semnat, în timp ce tabelul Excel are celule editabile, fără istoric și fără protecție criptică la modificare. Practic, dacă inspectorul cere registrul pe loc și primește un fișier în care o celulă a fost schimbată acum 5 minute, compania este în pericol: nu poate demonstra că datele nu au fost alterate pentru control.
Ce dovezi trebuie să conțaisă dosarul de audit pentru fiecare raportare?
Dosarul trebuie să conțaisă confirmarea de primire (cu marcă temporală), dovada comunicării bidirecționale cu avertizorul, dovada măsurilor luate și dovada închiderii cu rezoluție. Dacă unul din aceste elemente lipsește, dosarul este incomplet chiar dacă raportarea a fost soluționată pe fond.
Cum se exportă registrul în formate standard (CSV, PDF) pentru inspector sau auditor
Exportul registrului trebuie să suporte cel puțin două formate standardizate, recunoscute de autoritățile de reglementare: CSV pentru procesare automată și PDF pentru citire umană. Un export al registrului gândit pentru audit include, în principiu:
- antet cu denumirea entității, CUI, perioada de raportare și numărul de înregistrare al documentului;
- lista completă a cazurilor, ordonate cronologic;
- sumar statistic: total raportări primite, total confirmate în 7 zile, total cu feedback acordat în 3 luni, total respinse, total escaldate;
- semnătura electronică sau hash-ul de integritate la sfârșitul fișierului.
CSV-ul trebuie să respecte o schemă stabilă: aceleași denumiri de coloane, aceleași formate de dată (ISO 8601: AAAA-LL-ZZ), aceleași coduri de status. Dacă un inspector primește un fișier în care datele sunt în format ZZ/LL/AAAA în unele rânduri și AAAA-LL-ZZ în altele, fișierul este respins automat — nu din rea-voință, ci pentru că formatul inconsistent nu permite prelucrarea automată.
Exportul este, în fapt, documentul pe care îl predai atunci când cineva te întreabă „arată-mi registrul”. Dacă acest export poate fi falsificat, întregul ei de conformitate se prăbușește. De aceea, mecanismul de export trebuie să fie el însuși auditat: cine a generat fișierul, când, din ce versiune a registrului, și dacă versiunea respectivă era cea-autorizată la acel moment.
Ce greșeli frecvente fac companiile în primul an: ștergeri, ediții fără trace, lipsa dovezii anonimatului
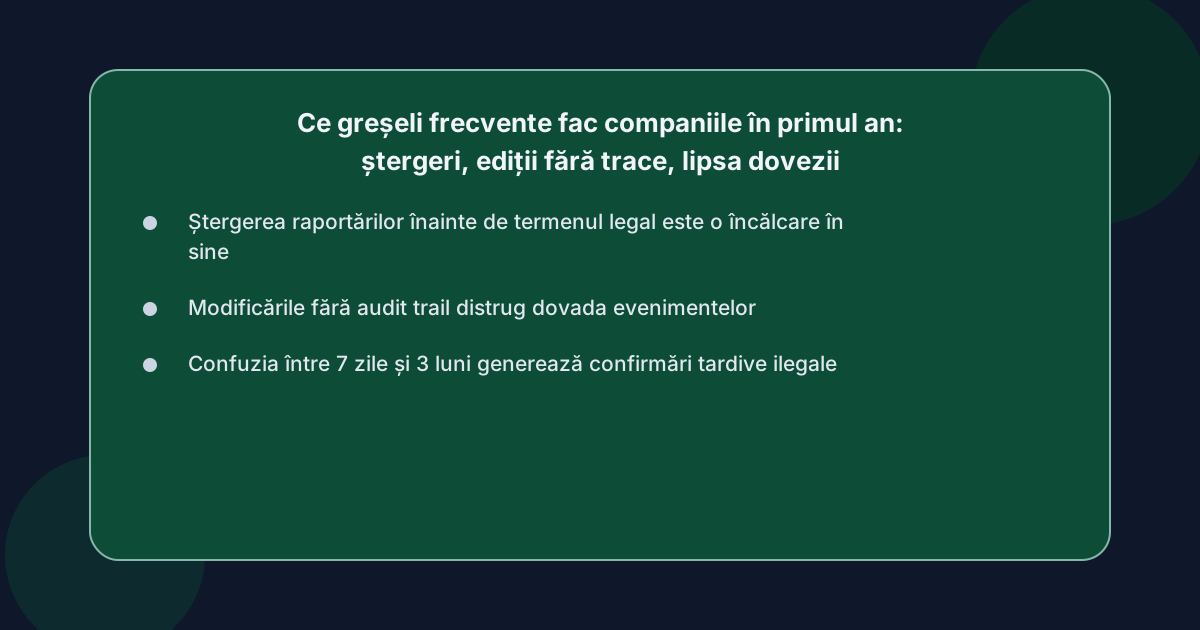 Primul an este cel mai expus pentru că sistemul este proaspăt, echipa încă învață, iar procedurile nu au fost încă stresate de un audit real. Cele mai întâlnite greșeli, care apar în mod recurent în dosarele de conformitate, sunt:
- Ștergerea raportărilor considerate „inutile” — unele companii șterg raportările pe care le consideră nefondatorii, crezând că astfel curăță registrul. Greșit: legea interzice ștergerea până la împlinirea termenului de păstrare, iar o ștergere fără jurnal este, în sine, o încălcare.
- Editarea datelor, scrierea peste câmpuri fără trace — un investigator corectează o transcriere, modifică statusul, adaugă un comentariu — toate fără ca modificarea să fie înregistrată într-un audit trail. Rezultatul: nu se mai poate demonstra ce s-a întâmplat înainte de modificare.
- Lipsa dovezii anonimatului — avertizorul a raportat anonim, dar în dosar apare prenumele său (introdus, poate, dintr-o confuzie de către un investigator). Compania nu mai poate demonstra că a respectat cerința de anonimitate, iar răspunderea pentru încălcare poate fi personală, conform legii.
- Lipsa dovezii comunicării bidirecționale — investigatorul a răspuns avertizorului, dar nu a lăsat urmă în registru. La audit, nu se poate demonstra că feedback-ul de 3 luni a fost întradevăr acordat, ci doar trimis.
- Confuzia între termenele legale — 7 zile pentru confirmare și 3 luni pentru feedback sunt termene diferite, cu condiții diferite de suspendare. Companiile le confundă adesea le consideră interschimbabile, ceea ce duce la confirmări tardive care arată bine în registru dar încalcă legea.
Un ofițer de conformitate experimentat știe că registrul nu este doar un instrument de evidență, ci un instrument de apărare. În lipsa unui audit trail complet și a unor dovezi verificabile, registrul se transformă dintr-un scut într-o probă acuzatoare. De aceea, pentru echipele care trec prin primul an, merită să aleagă un sistem care impune el însuși aceste constrângeri — în loc să lase investigatorului libertatea de a face modificări retroactive.
Pentru echipele care operează cu un volum mic de cazuri și care nu dispun de resurse pentru a dezvolta un sistem intern, alternativa realistă este externalizarea canalului de raportare către un software care produce registrul ca produs secundar al activității investigatorului — cu câmpuri calculate, jurnal imuabil și export semnat incluse din start.
Întrebări frecvente
Registru de raportări whistleblowing este obligatoriu pentru toate companiile?
Registrul de este obligatoriu pentru entitățile din sectorul public și pentru companiile din sectorul privat cu cel puțin 50 de angajați, conform Legii 361/2022. Companiile mai mici nu au această obligație legală, dar o pot face voluntar pentru a-și pregăti o viitoare extindere sau pentru a câștiga încrederea partenerilor.
Câte câmpuri trebuie să conțină registrul?
Registrul trebuie să conțină cel puțin șase câmpuri: număr unic, data primirii, categoria încălcării, statusul curent, termenele legale (7 zile și 3 luni) și persoana responsabilă. Câmpurile derivate (tip raportare, măsuri luate, dată închidere) sunt recomandate pentru a acoperi traiectoria completă a cazului.
Cât timp se păstrează datele din registru?
Datele se păstrează pe o perioadă proporțională cu scopul pentru care au fost colectate, în acord cu principiul proporționalității și cu obligațiile sectoriale aplicabile. Practic, acest termen variază între 2 și 7 ani după închiderea cazului, în funcție de domeniul de activitate și de legislația specifică.
Cine poate avea acces la registru?
Accesul este limitat la ofițerul de conformitate, la membrii organismului de etică implicați în investigare și la autoritățile de aplicare a legii în cazul unor anchete justificate. Orice acces trebuie logat într-un audit trail imuabil.
Cum se exportă registrul pentru un control?
Registrul se exportă în formate standardizate — CSV pentru prelucrare automată și PDF pentru citire — însoțite de o semnătură electronică sau de un hash de integritate. Exportul trebuie să conțină antet cu datele entității, lista completă a cazurilor ordonată cronologic și un sumar statistic.