Nov 9, 2026
Cum verifici dacă canalul tău de raportare chiar funcționează: 10 criterii pentru audit
Un canal de raportare configurat nu înseamnă automat un canal funcțional. La audit, contează dacă o raportare anonimă poate fi primită, urmărită și închisă fără pierderea informațiilor esențiale. O verificare a canalului de raportare trebuie să combine teste practice, dovezi documentare și urmărirea termenelor legale.
Cuprins
- Concluzii cheie
- Cum diferențiezi un canal configurat de unul funcțional?
- Ce criterii verifici înainte de o inspecție?
- Cum verifici dacă raportarea ajunge la persoana potrivită?
- Ce dovezi pregătești pentru auditor?
- Ce se întâmplă când verificarea dezvăluie un defect?
- Întrebări frecvente
- Surse
Concluzii cheie
- Testează întregul traseu: primire, confirmare, dialog, decizie și închiderea cazului.
- Verifică anonimitatea tehnică și minimizează datele care pot identifica raportorul.
- Confirmă existența unui responsabil cu roluri, termene și proceduri clare.
- Păstrează dovezi verificabile: jurnal de caz, istoric de acțiuni, setări și instrucțiuni.
- Reproductează fiecare defect înainte de remediere și documentează rezultatul retestării.
Cum diferențiezi un canal configurat de unul funcțional?
Un canal de raportare este funcțional atunci când poate primi, conserva, atribui și închide o sesizare prin proceduri documentate, fără pierderi de informații și fără identificarea nejustificată a persoanei care raportează. Configurarea confirmă existența unui instrument; testarea dovedește funcționarea lui.
Auditul canal whistleblowing trebuie să răspundă la întrebări simple:
- Poate o persoană să trimită o raportare fără să creeze un cont?
- Primește destinatarul corect mesajul, inclusiv informațiile despre dosar?
- Este înregistrat termenul de confirmare în șapte zile?
- Poate persoana raportatoare să primească feedback în termen de trei luni?
- Poate un auditor demonstra fiecare etapă fără acces la identitatea raportorului?
Ce înseamnă „funcționare canal de denunțare”?
Funcționarea unui canal de denunțare înseamnă că fluxul produce rezultate verificabile, nu doar că linkul se deschide. Un test solid include o raportare de probă, verificarea primirii, confirmarea, schimbul de mesaje, analiza dosarului și închiderea lui cu dovezi.
Testarea canalului de raportare nu trebuie făcută exclusiv de persoana care l-a configurat. Un operator independent poate evita biasul și poate identifica diferențe între procedura documentată și comportamentul efectiv. O testare completă poate evidenția blocaje de acces, atribuire sau comunicare, indiferent de dimensiunea organizației.
Ce criterii verifici înainte de o inspecție?
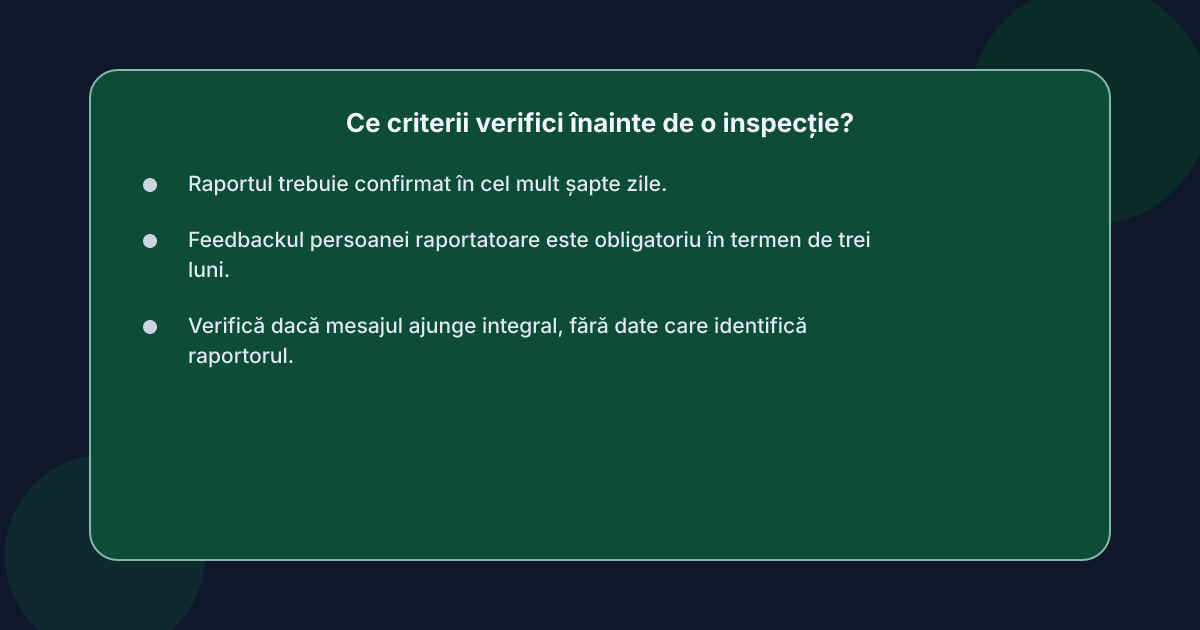 Înaintea unei inspecții, verificarea sistem raportare anonimă trebuie să acopereze accesibilitatea, confidențialitatea, continuitatea procesului, termenele, protecția împotriva represaliilor și trasabilitatea. Zece criterii obișnuite oferă un standard practic de pregătire.
1. Accesibilitatea canalului
Verifică de pe dispozitive și rețele diferite dacă linkul de raportare se deschide fără autentificare și fără erori. Pentru funcționarea unui canal de denunțare, instrucțiunile trebuie să fie disponibile în format text, iar interfața nu trebuie să ascundă opțiunea de raportare anonimă.
2. Identificarea unei urme în plus
Examinează ce se colectează la trimitere: adresă IP, cookie-uri, identificatori de browser sau conturi de utilizator. Nu este suficient ca formularul să nu ceară numele; auditul trebuie să analizeze și infrastructura folosită pentru recepționare.
3. Integritatea mesajului
Trimite un raport cu informații distinctive și verifică dacă acestea ajung integral la persoana desemnată. Pentru verificare sistem raportare anonimă, sunt utile un identificator de test, o întrebare de verificare și un răspuns care demonstrează că mesajul nu a fost pierdut sau confundat cu alt dosar.
4. Confirmarea în termen de 7 zile
Procesul trebuie să prevadă confirmarea primirii în termen de șapte zile. Verifică cine răspunde, ce informații trimite și dacă termenul este monitorizat, nu doar menționat în procedura scrisă.
5. Feedback în termen de trei luni
Următorul pas obligatoriu este oferirea feedbackului în termen de trei luni. Verifică dacă persoana raportatoare poate comunica cu destinatarul fără un cont și dacă dosarul înregistrează fiecare mesaj trimis și primit.
6. Existența unui responsabil
Un test funcțional trebuie să ajungă la o persoană clară. Documentează rolul, modul de substituire în lipsa acesteia, criteriile de triaj și modul în care sunt stabilite prioritățile și termenele.
7. Continuitatea și închiderea cazului
Verifică dacă dosarul poate trece prin toate stările relevante și dacă decizia finală este justificată. Un registru sau istoric al acțiunilor trebuie să arate cine a tratat cazul, ce s-a întâmplat și când.
8. Protecția împotriva represaliilor
Canalul trebuie să includă o procedură pentru tratarea represaliilor, inclusiv sesizări legate de persoana care a raportat. Testarea nu trebuie să provoace un incident; verifică existența canalului, a instrucțiunilor și a responsabilităților.
9. Dreptul de informație al persoanei raportatoare
Persoana raportatoare trebuie să poată solicita informații despre desfășurarea raportării, în limitele prevăzute de lege și de politica internă. Verifică ce informații pot fi comunicate fără a afecta confidențialitatea sau investigația.
10. Trasabilitatea și păstrarea dovezilor
Auditul canal whistleblowing trebuie să poată reconstitui procesul fără a expune identitatea raportorului. Verifică ce evenimente sunt înregistrate, cine are acces la ele și dacă istoricul poate fi exportat într-un format potrivit pentru verificare.
Ce dovezi canal raportare păstrează?
Dovezile canal raportare trebuie să permită reconstruirea fluxului și a termenelor, fără conținutul care ar identifica raportorul. Cele mai utile materiale sunt jurnalul de caz, istoricul acțiunilor, politica de utilizare, instrucțiunile de testare, registrul de termene și înregistrarea rezultatelor retestării.
Cum verifici dacă raportarea ajunge la persoana potrivită?
Verificarea canalului de raportare ajunge la persoana potrivită numai dacă un mesaj de test este primit de destinatarul desemnat și poate fi asociat în mod unic, urmat de confirmare și de un răspuns înregistrat în același dosar. Nu este suficient ca mesajul să apară într-o căsuță de e-mail sau într-o listă generică.
Cum desfășori un test de livrare și atribuire?
Folosește un raport de test cu un identificator unic și fără date reale despre persoane. Verifică în paralel dacă linkul funcționează, mesajul sosește, dosarul este atribuit și răspunsul de confirmare apare în termen de șapte zile.
Pentru o testare completă, poți folosi un canal de raportare internă drept reper pentru organizarea procedurii și a dovezilor. Testul trebuie să fie documentat însă în mediul real al companiei, deoarece o soluție separată nu dovedește funcționarea canalului deja implementat.
Cum verifici că dialogul rămâne în același dosar?
Trimite un răspuns cu o informație distinctă și verifică dacă acesta apare în același dosar, fără un nou raport fără context. Ulterior, cere un detaliu de verificare și urmărește răspunsul până la închiderea cazului.
Ce faci dacă destinatarul nu este unic?
Dacă mai multe persoane primesc simultan raportul sau niciuna nu își asumă cazul, înregistrează incidentul ca defect de atribuire. Verifică apoi regula de repartizare, existența unui responsabil secundar și instrucțiunea de escaladare.
Ce dovezi pregătești pentru auditor?
Pentru un audit, pregătești un dosar care leagă procedura scrisă de teste executate și de rezultate verificabile. Documentularea dovezilor canal raportare trebuie să permită auditorului să vadă cine primește raportul, cum sunt urmărite termenele și cum se încheie dosarul.
Un pachet minim de verificare poate conține:
- politica de raportare și procedura operațională;
- datele tehnice și de configurare relevante pentru funcționare;
- rezultatele testelor de primire, confirmare, dialog și închidere;
- registrul termenelor de confirmare și feedback;
- jurnalele de caz și istoricul acțiunilor;
- înregistrarea defectelor și a remedierilor;
- instrucțiunea de utilizare pentru angajați.
Ce întrebări pune un auditor?
Bazat pe materialele pentru responsabilii de conformitate, pregătește răspunsuri despre sursa raportărilor, repartizarea cazurilor, urmărirea termenelor, protecția datelor și gestionarea represaliilor. Fiecare răspuns trebuie să indice o procedură și, când este posibil, o probă din jurnal.
Întrebările tipice sunt:
- Cum este garantată confidențialitatea tehnică?
- Ce se întâmplă dacă destinatarul principal este indisponibil?
- Cum este demonstrat termenul de șapte zile?
- Cum se urmărește feedbackul de trei luni?
- Ce informații sunt păstrate după închiderea cazului?
- Cum poate fi verificat comportamentul fără acces la identitatea raportorului?
Cum organizezi documentele fără a expune date sensibile?
Separă dovezile tehnice de conținutul raportărilor și folosește identificatori de caz. În documentația destinată auditorului, înlocuiește datele raportorului cu marcaje, păstrează numai informațiile necesare demonstrației și explică fiecare abreviere.
Ce înseamnă un audit reproductibil?
Un audit reproductibil are un rezultat care poate fi obținut din nou de un terț, folosind aceleași criterii. Documentează scopul, data, persoanele implicate, pașii, rezultatele așteptate și cele reale, apoi notează orice abatere.
Ce se întâmplă când verificarea dezvăluie un defect?
Când testarea canalului de raportare dezvăluie un defect, trebuie să oprești procesul afectat, să reproduci problema, să înregistrezi impactul și să stabilești un responsabil cu termen de remediere. Un test nereușit nu trebuie ascuns prin reluarea până când rezultatul pare acceptabil.
Cum diferențiezi un incident minor de o eroare critică?
O eroare critică poate împiedica primirea, atribuirea, comunicarea sau închiderea unei raportări și poate compromite confidențialitatea. Clasifică incidentul după severitate, numărul de persoane afectate, impactul asupra termenelor și riscul pentru drepturile avertizorului.
Cum remediezi fără să distrugi dovezile?
Păstrează o copie a configurației și a datelor relevante înaintea modificării, fără a duplica inutil conținutul raportărilor. După remediere, execută un nou test de la început și compară rezultatul cu cel inițial.
Cine trebuie să știe că există un defect?
Conform procedurii interne, informarea trebuie calibrată în funcție de severitate și impact. Poate fi necesar să fie implicați responsabilul de conformitate, conducerea, specialiştii IT sau departamentul de resurse umane, fără a expune identitatea raportorului.
Cum închizi ciclul de corecție?
Închide ciclul numai când cauza este înregistrată, acțiunea corectivă este finalizată și retestarea confirmă funcționarea. Dacă remedierea eșuează, înregistrează noua cauză, revizuiește termenul și escaladează decizia.
Când este necesară verificarea independentă?
O verificare independentă este recomandată când incidentul afectează mai multe raportări, implică termene legale sau creează riscul de represalii. Persoana care a realizat testarea inițială poate participa la remediere, dar validarea finală este mai credibilă dacă este realizată de altă persoană.
Ce rol poate avea un software de raportare în această etapă?
Pentru organizațiile care urmăresc un flux de la primire până la închiderea documentată, Ashio gestionează raportările și cazurile într-un singur context operațional. Nu este potrivit pentru echipele care caută în continuare un software complex de conformitate sau pentru procese complet manuale. Cei care vor să evalueze Ashio pot începe o perioadă de probă, apoi trebuie să configureze și să testeze traseul complet înainte de a-l folosi în procedura internă.
Întrebări frecvente
Cât de des trebuie testat un canal de raportare?
Un canal de raportare trebuie verificat înainte de inspecție, după orice modificare tehnică sau procedurală și la intervale regulate stabilite de organizare. Pentru o funcționare continuă, testarea trimestrială a fluxului complet este o practică prudentă, completată de monitorizarea termenelor și a incidentelor.
Este suficient să trimit un mesaj prin e-mail?
Trimiterea unui mesaj prin e-mail nu dovedește funcționarea unui canal auditabil. Verificarea trebuie să acopere primirea anonimă, atribuirea, confirmarea în șapte zile, dialogul, urmărirea feedbackului în trei luni și închiderea documentată a cazului.
Ce dovezi sunt utile în fața unui auditor?
Sunt utile politica de raportare, procedura operațională, instrucțiunile de testare, jurnalele de caz, istoricul acțiunilor, registrul termenelor și înregistrarea defectelor remediate. Documentele trebuie să fie actualizate și să permită verificarea fără prezentarea identității raportorului.
Cum verificăm dacă raportarea este anonimă înainte de o inspecție?
Verificarea sistem raportare anonimă trebuie să analizeze atât formularul, cât și tehnologia folosită la recepție și stocare. Caută dovezi privind colectarea adreselor IP, a cookie-urilor și a identificatorilor inutili, apoi documentează ce poate și ce nu poate fi cunoscut despre persoana raportatoare.
Ce facem dacă testarea descoperă că un raport nu este atribuit?
Reproduce defectul, oprește procesul automatizat de repartizare, dacă acesta există, și stabili cine preia manual cazurile. Înregistrează incidentul, analizează cauza și efectuează o retestare completă înainte de a considera canalul readus în funcțiune.
Ce documente oferă ghidul pentru utilizatori?
Bază de cunoștințe include documentație de conformitate, glosar, materiale despre securitate și găzduire și răspunsuri pentru utilizatori. Este utilă ca sursă de referință în timpul testării, dar dovezile finale trebuie să provină din procedura și testele proprii organizației.
Surse
- Directiva (UE) 2019/1937 privind protecția persoanelor care raportează încălcarea dreptului Uniunii
- ENISA: bune practici privind securitatea și confidențialitatea în sistemele de raportare
- NIST Cybersecurity Framework 2.0
- OWASP: cheat sheet pentru protecția datelor și testarea securității aplicațiilor
- Ashio: securitate, GDPR și găzduire
- Ashio: software de raportare și cerințele Directivei (UE) 2019/1937