
Sep 30, 2026
Anonīmas ziņošanas kanāla ieviešana uzņēmumā: tehniskā puse, ko ignorē lielākā daļa darba devēju
Vairums darba devēju domā, ka pietiek pievienot e-pastu vai koplietotu dokumentu, un atbilstība ir nodrošināta. Patiesībā anonimitāte ir tehnisks apņemšanās, nevis izvēles rūtiņa veidlapā. Anonīmas ziņošanas kanāla ieviešana uzņēmumā prasa konkrētus lēmumus par šifrēšanu, datu glabāšanu un izsekošanas novēršanu — un katra no šīm izvēlēm ietekmē, vai jūsu darbinieki patiešām var runāt, vai arī tikai šķiet, ka var.
Saturs
- Galvenās atziņas
- Kas tehniski padara ziņošanas kanālu patiesi anonīmu
- Kā pārlūkprogrammā notiek šifrēšana no gala līdz galam un kāpēc servera puse nevar lasīt ziņojumu
- Bez IP, bez sīkfailiem, bez pirkstu nospiedumu iegūšanas — ko tas nozīmē jūsu organizācijas ziņošanas lapai
- Kā nodrošināt divvirzienu saziņu ar ziņotāju, neatklājot viņa identitāti
- Balss ziņošana un nulles audio atbildība: kā transkripcija notiek ierīcē, ne serverī
- Kā pārbaudīt, vai jūsu ziņošanas rīks tiešām atbilst GDPR pēc konstrukcijas
- Biežāk uzdotie jautājumi
- Avoti
Galvenās atziņas
- Patiesa anonimitāte sākas pārlūkprogrammā: ja ziņojums šifrējas tikai pēc nokļūšanas serverī, operators to var izlasīt.
- IP adrešu, sīkfailu un pirkstu nospiedumu atspējošana ziņošanas lapā ir tehnisks, nevis juridisks lēmums — to kontrolē pārlūkprogrammas kods.
- Divvirzienu saziņa ar anonīmu ziņotāju darbojas tikai tad, ja atbildes kanāls neatklāj ziņotāja identitāti servera līmenī.
- Balss ziņojumi ir sensitīvi akustiski dati, tāpēc transkripcijai jānotiek lietotāja ierīcē, nevis mākonī.
- GDPR atbilstība pēc konstrukcijas nozīmē, ka minimizācija un nolūka ierobežošana ir iestrādāti arhitektūrā, nevis pievienoti kā politika.
Kas tehniski padara ziņošanas kanālu patiesi anonīmu
Ziņošanas kanāls ir patiesi anonīms tad, ja neviens — ne jūsu organizācija, ne programmatūras operators — nevar saistīt iesniegto ziņojumu ar konkrētu personu, pat ja vēlas to darīt. Šī īpašība nav atkarīga no pierakstiem vai labas gribas: tā ir atkarīga no tā, kāda informācija vispār tiek radīta, pārsūtīta un glabāta. Tieši šajā punktā anonīmas ziņošanas kanāla ieviešana uzņēmumā kļūst par tehnisku projektu, nevis dokumentācijas uzdevumu.
Trīs arhitektūras principi nosaka, vai jūsu kanāls ir anonīms vai tikai šķietami anonīms. Pirmkārt, šifrēšanai jānotiek ziņotāja pārlūkprogrammā pirms datu nosūtīšanas, izmantojot atslēgu, kuru serveris nekad nesaņem. Otrkārt, serverim jāglabā tikai šifrēts teksts bez nekādām palīgidentificējošām metadatu — IP, sesiju ID, laika zīmogu kombinācijām, kas varētu netieši identificēt personu. Treškārt, ziņošanas lapai jābūt brīvai no izsekošanas skriptiem, kas paši par sevi rada identitātes pēdas neatkarīgi no ziņojuma satura.
Ja kaut viens no šiem elementiem trūkst, kanāls vairs nav anonīms — tas ir konfidenciāls. Konfidenciāls kanāls aizsargā ziņojuma saturu no trešajām pusēm, bet operators joprojām zina, kas to iesniedza. Daudzi darba devēji šo atšķirību nepamana, jo abi termini tiek lietoti kā sinonīmi, lai gan to sekas atbilstības ziņā ir pilnīgi atšķirīgas.
Kā pārlūkprogrammā notiek šifrēšana no gala līdz galam un kāpēc servera puse nevar lasīt ziņojumu
Šifrēšana no gala līdz galam nozīmē, ka ziņojuma saturs tiek pārveidots nelasāmā formātā jūsu darbinieka ierīcē, un to atšifrēt var tikai galalietotājs — administrators vai izmeklētājs savā darbstacijā. Serveris visu ceļa laiku redz tikai šifrētu baitu plūsmu, ko tas nevar pārvērst atpakaļ tekstā.
Šāda arhitektūra parasti tiek īstenota, izmantojot modernas tīmekļa kriptogrāfijas API. Katram ziņojumam pārlūkprogrammā tiek ģenerēta īslaicīga atslēga, kas tiek "iesaiņota" katram apstrādātājam atsevišķi, izmantojot elliptisko līkņu atslēgu apmaiņu. Pat ja servera datubāze tiek nopludināta, uzbrucējs iegūst tikai šifrētus datus. Tieši šī iemesla dēļ nulles piekļuves arhitektūra ir GDPR atbilstības pēc konstrukcijas stūrakmens — tā padara datu aizsardzības pārkāpuma risku mazāku pēc definīcijas.
Konkrēti tas nozīmē: ja jūsu ziņošanas rīka operators jums saka, ka tas nevar piekļūt ziņojumu saturam, tas, visticamāk, ir patiesi — ja vien viņš nav vienīgais atslēgu turētājs. Šī atšķirība ir izšķiroša, izvēloties starp rīkiem, kas paļaujas uz servera puses šifrēšanu (transporta slāņa šifrēšana vai šifrēšana "miera stāvoklī" ar operatora atslēgām), un rīkiem, kuri patiešām nodrošina nulles piekļuvi. Detalizētu šīs arhitektūras aprakstu var izlasīt drošības lapā.
Bez IP, bez sīkfailiem, bez pirkstu nospiedumu iegūšanas — ko tas nozīmē jūsu organizācijas ziņošanas lapai
Jūsu ziņošanas lapa ir vieta, kur darbinieks izlemj, vai uzticēties jūsu organizācijai. Šajā brīdī viņš vai viņa skatās uz URL joslu, pārlūkprogrammas drošības ikonu un — bieži vien nemanāmi — uz to, vai lapa pieprasa sīkfailus vai novirza uz trešo pušu resursiem. Šie signāli vairo vai iznīcina uzticēšanos.
Lai nodrošinātu patiesu anonimitāti, ziņošanas lapai:
- jāatsakās no servera puses žurnāliem, kas fiksē IP adreses, pat īslaicīgi;
- jāneizmanto sīkfaili — ne tehniskie, ne analītiskie, ne trešo pušu, piemēram, Google Analytics vai Meta pikseļi;
- jāizvairās no pārlūkprogrammas pirkstu nospiedumu iegūšanas — tādu raksturlielumu kā ekrāna izšķirtspēja, fontu saraksts vai
User-Agentkombinācija var kalpot kā netieša identitāte; - jāizvairās no ārējiem resursiem, kas paši veic izsekošanu — piemēram, fontu ielādes no Google serveriem vai skriptiem no mākoņa CDN, kas reģistrē pieprasījumus.
Vairums komerciālo rīku šos principus nepilda, jo viņu pārdošanas un mārketinga komandas vēlas redzēt trafiku. Darba devējam tas nozīmē: ja jūsu pakalpojumu sniedzējs piedāvā "anonīmu ziņošanu", bet tajā pašā laikā piedāvā analītisko informāciju par lapas apmeklētājiem, šie divi apgalvojumi viens otru izslēdz.
Kā pārbaudīt, vai lapa tiešām neveic izsekošanu
Pirms rīka ieviešanas atveriet tā ziņošanas lapu inkognito režīmā, izmantojot pārlūkprogrammas izstrādātāja rīkus. Pārbaudiet tīkla cilni: vai tiek ielādēti tikai paša domēna resursi, vai arī parādās pieprasījumi uz ārējiem domēniem? Ja redzat trešo pušu domēnus — pat ja tie ir "tikai fonti" — tā ir sarkanā karoga zīme. Otrs ātrs tests ir sīkfailu pārbaude: ja pēc lapas aizvēršanas jūsu pārlūkprogrammā paliek sīkfaili, lapa nav patiesi bez izsekošanas. Šādas pārbaudes ir vienkāršas, bet efektīvas, un tās ir obligāts solis pirms līguma parakstīšanas.
Kā nodrošināt divvirzienu saziņu ar ziņotāju, neatklājot viņa identitāti
ES Trauksmes celšanas direktīva prasa ne tikai pieņemt ziņojumus, bet arī nodrošināt saziņu ar ziņotāju, lai precizētu faktu apstākļus, lūgtu papildu informāciju un informētu par pieņemto lēmumu. Šī prasība saduras ar anonimitātes loģiku: ja jūs varat sazināties ar ziņotāju, vai jūs to nevarat identificēt?
Risinājums ir kanāla atdalīšana no identitātes. Kad ziņotājs iesniedz ziņojumu, pārlūkprogrammā tiek ģenerēta nejauša piekļuves frāze vai URL, kas kalpo kā vienīgais "adreses" elements turpmākajai saziņai. Šī frāze paliek tikai ziņotāja un viņa izvēlētā apstrādātāja ierīcē — serveris tikai maršrutē ziņas, nezinot, kurš konkrētais lietotājs aiz tā stāv. Tāpat kā sākotnējais ziņojums, arī atbildes tiek šifrētas galā, izmantojot to pašu mehānismu.
Praksē tas nozīmē, ka jūsu izmeklētājs var uzdot jautājumus, piemēram, "vai jūs varat precizēt datumu, kad notika incidents?" vai "vai jūs piekrītat tikšanās klātienē?", un saņemt atbildes, neredzot ziņotāja vārdu, e-pastu vai IP adresi. Šī funkcionalitāte ir kritiski svarīga — bez tās jūsu kanāls ir vienkāršs "melns caurums", kurā ziņojumi nonāk un izmeklētājs nespēj efektīvi rīkoties.
Ja jūsu rīks piedāvā tikai vienvirziena iesniegšanu bez iespējas uzdot jautājumus, jūsu atbilstība direktīvai būs formāla, nevis faktiska. Plašāku skaidrojumu par ziņotāja pieredzi var atrast mūsu tīmekļa vietnē.
Balss ziņošana un nulles audio atbildība: kā transkripcija notiek ierīcē, ne serverī
Daļa darbinieku nevēlas rakstīt — it īpaši, ja runa ir par sensitīviem tematiem, piemēram, uzmākšanos vai drošības apdraudējumiem. Šādos gadījumos balss ziņošana var ievērojami paplašināt ziņotāju loku. Tomēr balss ieraksti ir akustiski dati: tie var atklāt runātāja identitāti pat tad, ja saturs ir pilnībā noņemts.
Šī iemesla dēļ atbildīga balss ziņošanas funkcija darbojas šādi. Pārlūkprogrammā vai lietotnē tiek izmantota runas atpazīšanas programmatūra, kas darbojas tieši lietotāja ierīcē. Kad transkripcija ir pabeigta, audio fails tiek iznīcināts pirms jebkādas nosūtīšanas. Serveris saņem tikai tekstu — un, tāpat kā citi ziņojumi, tas tiek šifrēts gala galā.
Šādas pieejas priekšrocība ir divējāda. Pirmkārt, jūs kā organizācija nekad neapstrādājat biometriskus datus, kas ievērojami samazina jūsu risku saskaņā ar GDPR. Otrkārt, ziņotājs zina, ka viņa balss fiziski nekad nepamet viņa ierīci — tas ir spēcīgs uzticēšanās signāls.
Ja jūsu rīks piedāvā balss ziņošanu, bet nenorāda, kur notiek transkripcija, tas, visticamāk, notiek serverī vai ārējā runas atpazīšanas pakalpojumā. Šāds pakalpojums ievieš papildu risku slāni, kas lielākajā daļā organizāciju netiek pienācīgi izvērtēts.
Kā pārbaudīt, vai jūsu ziņošanas rīks tiešām atbilst GDPR pēc konstrukcijas
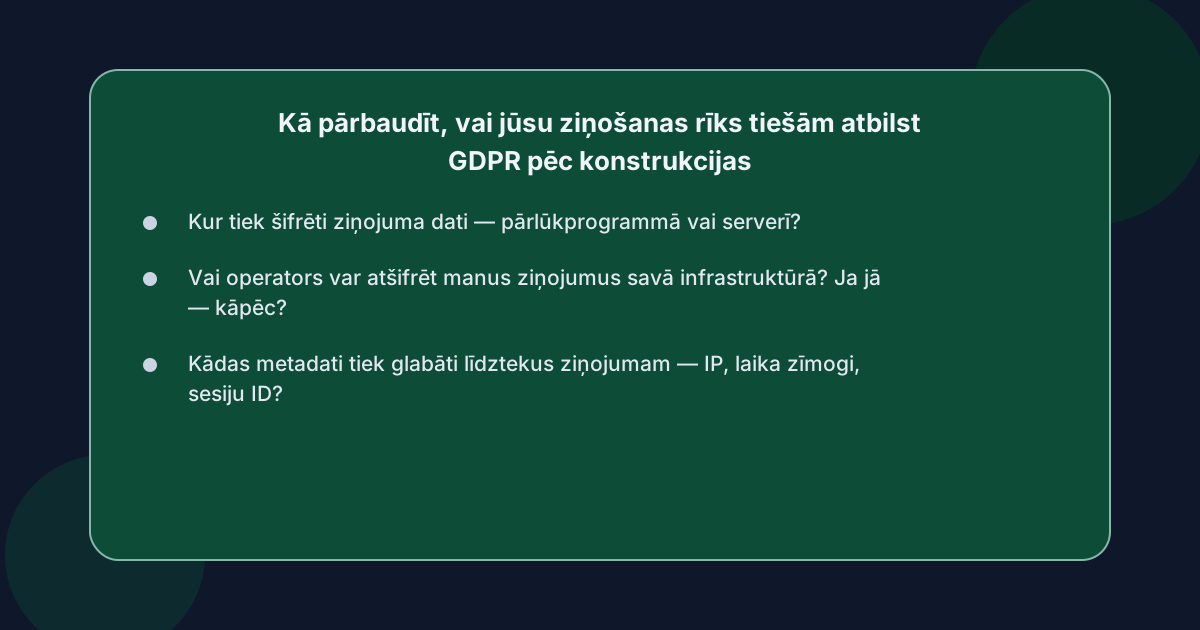 Pārbaude, vai jūsu rīks atbilst šim principam, ir tehniska, nevis dokumentāla.
Pieci jautājumi, kas jāuzdod pakalpojumu sniedzējam:
- Kur tiek šifrēti ziņojuma dati — pārlūkprogrammā vai serverī?
- Vai operators var atšifrēt manus ziņojumus savā infrastruktūrā? Ja jā — kāpēc?
- Kādas metadati tiek glabāti līdztekus ziņojumam — IP, laika zīmogi, sesiju ID?
- Kurā valstī un saskaņā ar kuriem sertifikātiem (piemēram, ISO 27001) tiek glabāti dati?
- Kā tiek nodrošināta datu minimizācija — vai sistēma pieprasa laukus, kas nav nepieciešami ziņojuma būtībai?
Ja vismaz uz vienu no šiem jautājumiem jūsu pakalpojumu sniedzējs nespēj atbildēt ar konkrētu tehnisku skaidrojumu, jūsu atbilstība ir nepilnīga. Datu aizsardzības ietekmes novērtējums, ko prasa 35. pants, kļūst grūti pamatot bez skaidras atbildes uz šiem jautājumiem. Sīkāku GDPR atbilstības kontrolsarakstu varat pārskatīt GDPR lapā.
Praktisks padoms: ja jūs pats nevarat pārbaudīt šos punktus, uzticiet to ārējam drošības auditoram pirms līguma noslēgšanas. Pēc ieviešanas to pašu pārbaudi vērts atkārtot reizi gadā vai pēc jebkurām nozīmīgām izmaiņām.
Anonīmas ziņošanas kanāls nav programmatūras ieviešanas projekts — tā ir uzticēšanās infrastruktūra. Ja jūs to veidojat kā vēl vienu IT rīku, jūs, visticamāk, iegūsiet kanālu, kas formāli atbilst normatīvajiem aktiem, bet kurā darbinieki nerunā. Ja jūs to veidojat kā drošības un privātuma apņemšanos, kas redzama arhitektūrā, jūs iegūsiet kanālu, kas patiešām strādā.
Tehniski šī apņemšanās nozīmē izvēlēties rīku, kas patiešām šifrē pārlūkprogrammā, tiešām neuzglabā IP, tiešām neatpazīst balsi serverī un tiešām nodrošina anonīmu divvirzienu saziņu. Tirgū ir tikai daži pakalpojumi, kas visas šīs četras īpašības apvieno vienā platformā — un tie parasti ir dārgi vai sarežģīti pašu mitināmi risinājumi. Starp tiem, kas piedāvā gatavu mākoņa risinājumu, Īsti anonīma ziņošanas programmatūra ir viens no nedaudzajiem, kas apvieno nulles piekļuves arhitektūru, balss transkripciju ierīcē un 17 valodu atbalstu vienā pakalpojumā. Šis risinājums nav piemērots organizācijām, kas vēlas tikai vienkāršu veidlapu bez patiesas anonimitātes — tām pietiek ar jebkuru bezmaksas rīku.
Biežāk uzdotie jautājumi
Vai e-pasta adreses lietošana ziņošanai ir pietiekami droša?
Nē. E-pasts pēc būtības nav anonīms — tas satur sūtītāja IP adresi, laika zīmogu un identifikatoru, ko nevar izdzēst. Turklāt e-pasta serveri parasti glabā vēsturi ilgāk nekā jūsu organizācija. Pat ja ziņotājs izmanto "anonīmu" e-pastu, viņš zina, ka jūsu komanda var izsekot līdz viņa birojam vai mājas tīklam. Tiešsaistes ziņošanas kanāls ar šifrēšanu gala galā un bez izsekošanas ir tehniski pārāks risinājums.
Kāda ir atšķirība starp konfidenciālu un anonīmu ziņošanu?
Konfidenciālā ziņošanā ziņotājs zina, ka viņa vārds tiks zināms organizācijai, bet netiks izpausts trešajām pusēm. Anonīmā ziņošanā ne organizācija, ne operators nezina ziņotāja identitāti — tā ir tehniska nespēja, nevis tikai solījums. ES Trauksmes celšanas direktīva atzīst abas formas, taču patiesa anonimitāte nodrošina ievērojami lielāku uzticēšanos un līdz ar to arī lielāku ziņojumu skaitu.
Vai 7 dienu apstiprinājuma termiņš ir obligāts visiem uzņēmumiem?
Direktīva (ES) 2019/1937 un tās nacionālie transponēšanas akti nosaka 7 dienu termiņu ziņojuma saņemšanas apstiprinājumam un 3 mēnešu termiņu turpmākās rīcības ziņojumam uzņēmumiem ar 50 vai vairāk darbiniekiem vai ar apgrozījumu virs 10 miljoniem eiro. Mazākiem uzņēmumiem tas var nebūt obligāts, taču labā prakse to ievērot brīvprātīgi, lai veidotu uzticēšanos.
Kā es varu pārliecināties, ka mans pakalpojumu sniedzējs nepiekļūst ziņojumu saturam?
Pieprasiet neatkarīgu drošības auditu vai trešās puses drošības sertifikātu, piemēram, ISO 27001 vai SOC 2. Papildus tam pārbaudiet, vai šifrēšana notiek lietotāja pārlūkprogrammā, izmantojot pārlūkprogrammas izstrādātāja rīkus. Ja operators nevar paskaidrot savu arhitektūru vienkāršā valodā, tas ir sarkans karogs.