
Sep 5, 2026
5 kroků k bezpečnému ukládání příloh pro právní a compliance týmy
Bezpečné ukládání příloh znamená šifrování dat, oddělení identity od obsahu, auditní stopu a řízené retenční politiky. Bez těchto čtyř prvků systém nesplňuje požadavky směrnice EU 2019/1937. Ověřená řešení jako Ashio tyto prvky kombinují už v základní architektuře, takže compliance tým nemusí nic dodatečně dohánět.
Stručně:
- Šifrování dat při přenosu i v klidu je nezbytné, a ideálně s end-to-end šifrováním, aby k obsahu měly přístup pouze oprávněné role.
- Metadata musí být oddělena od obsahu přílohy, například díky pseudonymizaci, což zvyšuje ochranu anonymity oznamovatelů.
- Použití Zero-knowledge architektury znamená, že ani provozovatel platformy nemůže obsah dešifrovat bez klíče, čímž se snižuje právní riziko.
- Firmy by měly sledovat úplný seznam sub-processorů a zabezpečit, aby data byla uložena v evropských centrech s minimálním rizikem zásahu amerických zákonů.
- Před spuštěním aplikace je nutné provést analýzu toků dat, revizi přístupových práv a otestovat odolnost systému vůči simulacím útoků na anonymitu a integritu dat.
Obsah
- Jaké požadavky musí splňovat bezpečné ukládání příloh
- Jaká architektura ukládání příloh minimalizuje právní rizika
- Jak zajistit provozní a právní soulad s GDPR
- Kontrolní seznam pro nasazení bezpečného úložiště příloh
- Co je při zabezpečení příloh skutečně kritické
- Jak Ashio řeší bezpečné ukládání příloh v praxi
- Zdroje
Jaké požadavky musí splňovat bezpečné ukládání příloh
Compliance tým, který zadává požadavky IT dodavateli, potřebuje konkrétní specifikaci, ne obecné prohlášení o „bezpečnosti dat“. Následující body tvoří minimální technický a organizační standard pro ukládání příloh k whistleblowingovým hlášením.
- Šifrování při přenosu i v klidu. Data musí být chráněna protokolem TLS během přenosu a šifrována algoritmem, jako je AES-256, na úložišti. Tam, kde je to technicky možné, dává větší jistotu klientské nebo end-to-end šifrování, protože ani provozovatel platformy nemá přístup k obsahu bez klíče.
- Oddělení identity oznamovatele od obsahu přílohy. Metadata (jméno, IP adresa, časová razítka) patří do jiného úložiště než samotný dokument. Tuto separaci popisuje i technický návrh nazvaný Beyond the Anonymous Inbox, který doporučuje pseudonymizaci napříč celým tokem dat.
- Princip nejmenších práv. Přístup k přílohám má jen omezený okruh lidí s písemnou autorizací, a tento seznam se pravidelně revizuje, ideálně čtvrtletně.
- Neměnná auditní stopa. Každé zobrazení, stažení nebo úprava přílohy se zaznamenává do logu, ke kterému mají přístup jiné role než k samotným datům.
- Minimalizace sběru dat a jasná retenční politika. Systém ukládá jen to, co je nezbytné pro prošetření případu, a maže data po uplynutí stanovené lhůty.
Praktické pokyny pro nasazení online reportovacích nástrojů doporučují navíc anonymní dvoucestnou komunikaci, kde oznamovatel komunikuje přes jedinečný přístupový kód bez nutnosti odhalit identitu, jak podrobně popisuje manuál organizace WIN.
Profesionální tip: Než začnete řešit kapacitu úložiště nebo výkon systému, ověřte si, že metadata a obsah přílohy skutečně leží v oddělených databázích. Tuto kontrolu zvládne provést i interní IT bez externího auditu.
Jaká architektura ukládání příloh minimalizuje právní rizika
Volba architektury rozhoduje o tom, jestli firma reálně splní požadavky směrnice, nebo jen odškrtne formální checklist. Tři modely šifrování se v praxi liší mírou kontroly, kterou si firma udrží nad vlastními daty.
- Šifrování na straně úložiště (server-side AES-256). Poskytovatel šifruje data po přijetí. Jednodušší na správu, ale poskytovatel technicky může mít přístup ke klíčům.
- Klientské šifrování. Data se šifrují ještě před odesláním na server, klíč zůstává mimo dosah provozovatele infrastruktury.
- Zero-knowledge architektura. Ani provozovatel platformy nemá matematickou možnost obsah dešifrovat bez klíče, který drží jen oprávněné role v organizaci.
Volba právní entity, pod kterou platforma běží, má přímý dopad na expozici vůči zahraničním zákonům. Provoz pod evropskou entitou bez amerického vlastníka snižuje riziko, že se na data vztáhne americký CLOUD Act, což je zásadní argument pro firmy, které si nemohou dovolit riziko odhalení identity oznamovatele třetí zemí, jak upozorňuje analýza compliance požadavků pro SaaS vývojáře.
Firmy by měly od svého poskytovatele vyžadovat kompletní seznam sub-processorů, včetně jejich sídla a role při zpracování dat.
Referenční model, který se v odborné literatře opakuje, staví na dvou oddělených komponentách: identity management component (IMC), který drží pseudonymizovaná data o oznamovateli, a auditable log service (ALS), který zaznamenává každý přístup nezávisle na obsahu samotného hlášení. Tento návrh popisuje technická práce IACR a doporučuje ho jako standard pro systémy, kde je anonymita klíčovým parametrem, ne jen bonusovou funkcí.
Součástí architektury by měly být i kontroly integrity, tedy hashování příloh pro detekci neoprávněných úprav, a antivirové skenování probíhající mimo identity store, aby samotná kontrola malwaru neprozradila metadata o oznamovateli. Proti Sybil útokům a zaplavování systému falešnými hlášeními pomáhá omezení frekvence odesílání a ověřování přes přístupové kódy.
Jak zajistit provozní a právní soulad s GDPR
Technická architektura je jen půlka práce. Druhá půlka je dokumentace, kterou si při kontrole vyžádá úřad pro ochranu osobních údajů nebo interní audit.
- Role a autorizace. Každá osoba s přístupem k přílohám musí mít písemné pověření, a seznam autorizovaných osob se reviduje minimálně jednou za rok.
- DPIA a DPA. Zpracování hlášení je samostatnou kategorií zpracování osobních údajů, která vyžaduje záznam v registru zpracovatelských činností, posouzení vlivu na ochranu údajů (DPIA) a smlouvu o zpracování údajů (DPA) s poskytovatelem platformy, jak popisuje průvodce GDPR pro whistleblowing systémy.
- Lhůty podle směrnice. Potvrzení přijetí hlášení musí přijít do sedmi dnů, zpětná vazba oznamovateli pak v přiměřené lhůtě, obvykle do tří měsíců. Systém by tyto termíny měl sledovat automaticky, ne přes tabulku v excelu.
- Retenční politika. Přílohy se mažou po uplynutí stanovené doby, prodloužení lhůty je možné jen z oprávněného důvodu a samotné smazání se zaznamenává do auditní stopy.
- Školení a incident response. Osoby s přístupem k systému procházejí školením k zacházení s citlivými daty, a firma má definovaný postup pro případ, že dojde k narušení bezpečnosti uložených příloh.
Členské státy transponovaly směrnici s drobnými odchylkami, takže konkrétní detaily lhůt nebo rozsahu povinných subjektů se mezi zeměmi liší, jak ukazuje zpráva Evropské komise o implementaci směrnice. Compliance tým by měl tuto skutečnost zohlednit při nastavování interních postupů, zejména pokud firma působí ve více zemích EU současně. Podrobný postup transpozice do interní politiky popisuje i návod pro compliance týmy.
Kontrolní seznam pro nasazení bezpečného úložiště příloh
Než systém spustíte do produkce, projděte si pět kroků, které oddělují funkční řešení od pouhé deklarace shody.
- Zmapujte toky dat. Zjistěte, kde přílohy vznikají, kudy putují a kde se ukládají, včetně dočasných kopií v e-mailu nebo na sdílených discích.
- Nastavte šifrování a oddělte identity store. Ověřte funkčním testem, že po smazání identity zůstává obsah přílohy čitelný a naopak.
- Uzavřete DPA a DPIA. Bez těchto dokumentů nemá právní oddělení podklad pro obhajobu procesu při kontrole.
- Proveďte penetrační test a revizi přístupů. Zkontrolujte, jestli přístupová práva odpovídají aktuálním rolím, ne rolím z doby nasazení.
- Měřte KPI po spuštění. Sledujte dodržování lhůt pro potvrzení a zpětnou vazbu, počet neautorizovaných přístupových pokusů a plánujte pravidelné audity, ideálně jednou ročně.
Profesionální tip: Zařaďte do testovací fáze i simulaci anonymního přístupu přes pseudonym. Pokud tester dokáže obsah spárovat s reálnou identitou i bez oprávnění, architektura má díru dřív, než ji najde skutečný útočník.
Co je při zabezpečení příloh skutečně kritické
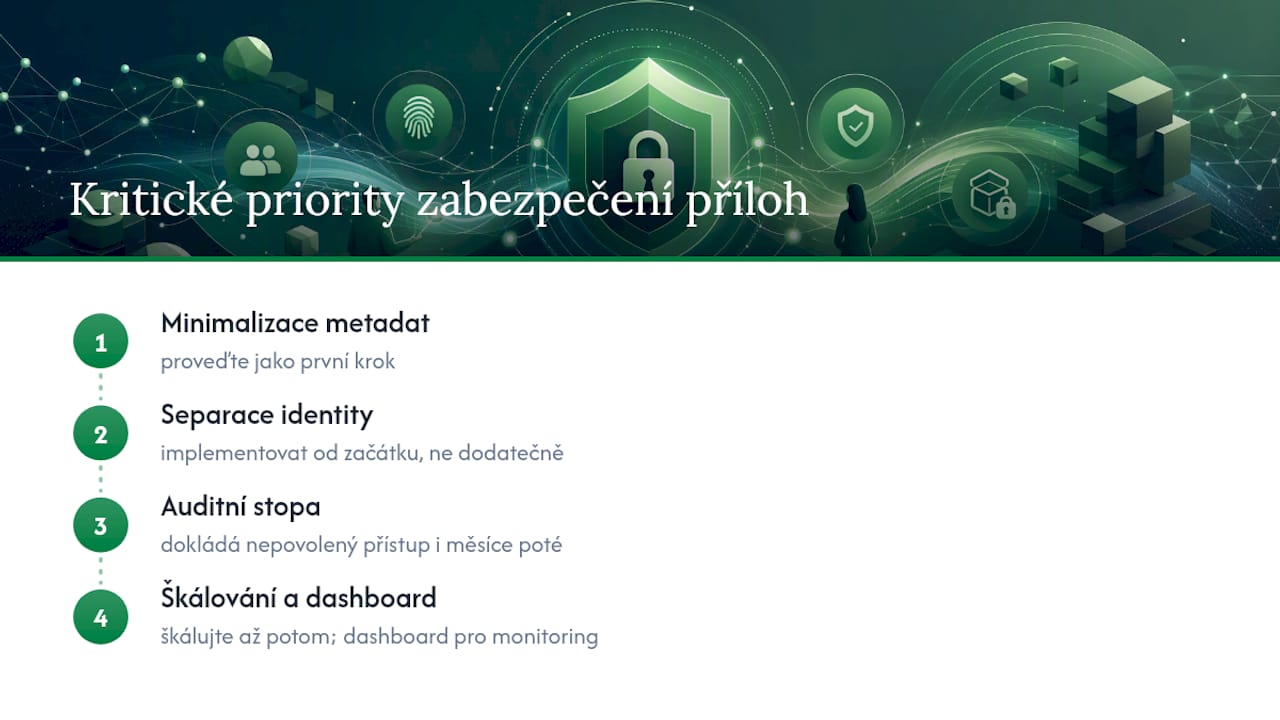
Nejčastější chyba, kterou vidíme, je opačné pořadí priorit: firmy nejdřív řeší kapacitu a rychlost úložiště, a separaci identity dodělávají až na konec. To je obrácený postup. Minimalizace metadat by měla přijít první, škálování až potom, protože přidávat separaci identity do hotové architektury je technicky bolestivé a chybové.
Auditní stopa přitom není jen formalita pro kontrolu úřadu. Je to jediný způsob, jak firma dokáže, že se k příloze nedostal nikdo neoprávněný, i měsíce po podání hlášení. Ochrana identity oznamovatele a kompletní audit trail by měly být základem platformy, nikoli doplňkem, a vhodný dashboard umožňuje compliance týmu sledovat stav hlášení bez nutnosti prohledávat e-maily nebo sdílené disky.
Jak Ashio řeší bezpečné ukládání příloh v praxi
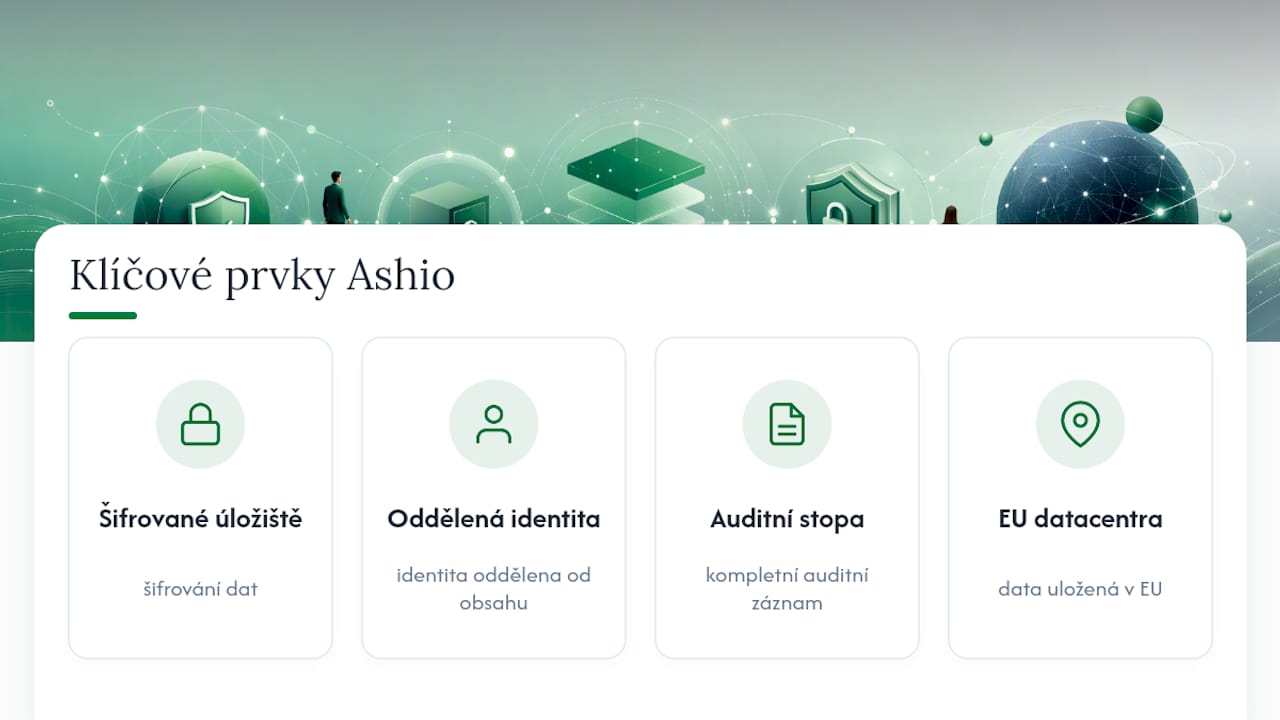
Řešení postavené na principech jako jsou šifrovaná úložiště, oddělená identita oznamovatele od obsahu hlášení a kompletní auditní stopa umožňuje compliance týmu i právnímu oddělení doložit proces při kontrole. Data mohou být uložena v evropských datových centrech v souladu s GDPR, což usnadňuje jednání o sub-procesorech.
Po nasazení lze očekávat podporu při přípravě DPIA a DPA, zaškolení administrátorů systému a onboarding bez nutnosti měnit stávající interní procesy. Zaměstnanci mohou hlásit incidenty anonymně a sledovat stav svého hlášení v reálném čase, což může zvýšit důvěru v proces a snížit riziko vyřizování hlášení mimo systém. Pokud chcete ověřit, jak konkrétně by řešení zapadlo do vaší stávající struktury, projděte si přehled platformy Ashio a domluvte si ukázku implementace na míru vaší organizaci.
Zdroje
Kdo si chce požadavky ověřit z prvotního zdroje, měl by začít u samotné legislativy a doplnit ji technickými a praktickými materiály.
- Directive (EU) 2019/1937 on the protection of persons who report breaches of Union law
- An online manual to deploy safe online reporting tool for public and private organisations (WIN)
- Beyond the Anonymous Inbox: Secure Whistleblowing for All (IACR 2026)