
Aug 15, 2026
Whistleblowing-Policy erstellen: Pflichtinhalte für Firmen
Eine rechtskonforme Whistleblowing-Policy muss sofort klarstellen, wer geschützt ist, welche Verstöße meldepflichtig sind und wie Meldungen bearbeitet werden. Ohne diese Grundstruktur ist jede Vorlage wertlos. Wer jetzt eine Whistleblowing Policy erstellen will, braucht bestimmte Kernbestandteile, damit die Regelung rechtskonform ist.
Diese Elemente gehören in jede Policy:
- Anwendungsbereich: wer meldeberechtigt ist und welche Verstöße erfasst werden
- Meldewege: mindestens ein interner Kanal, schriftlich und mündlich nutzbar
- Schutzmaßnahmen gegen Repressalien und Vertraulichkeitszusagen
- Klare Zuständigkeiten mit benannter interner Meldestelle
- Fristen: Eingangsbestätigung innerhalb von 7 Tagen, Rückmeldung zu Folgemaßnahmen innerhalb von 3 Monaten
- Dokumentations- und Aufbewahrungsregeln
Profi-Tipp: Benennen Sie mindestens einen konkreten Ansprechpartner mit Vertretung und beschränken Sie technische Zugriffsrechte strikt nach dem Need-to-know-Prinzip. Genau das prüfen Aufsichtsbehörden zuerst.
Wichtige Erkenntnisse
Eine rechtskonforme Whistleblowing-Policy funktioniert nur, wenn Meldewege, Fristen und Schutzmaßnahmen klar geregelt und tatsächlich gelebt werden.
| Thema | Details |
|---|---|
| Pflichtfristen einhalten | Eingangsbestätigung innerhalb weniger Tage, Rückmeldung zu Folgemaßnahmen innerhalb eines angemessenen Zeitraums. |
| Schwellenwerte prüfen | Ab einer mittleren Mitarbeiterzahl ist eine interne Meldestelle Pflicht, Unternehmen mit einer unterdurchschnittlichen Mitarbeiterzahl können gemeinsame Stellen nutzen. |
| Meldewege breit anlegen | Schriftliche und mündliche Meldung müssen möglich sein, anonyme Kanäle erhöhen die Meldebereitschaft. |
| Frühzeitig Betriebsrat einbinden | Datenschutz und Mitbestimmung vor der technischen Einrichtung klären, nicht danach. |
| Software statt Handarbeit | Ashio automatisiert Fristenüberwachung, Audit-Trail und anonyme Kommunikation für die HinSchG-Umsetzung. |
Inhaltsverzeichnis
- Was ist eine Whistleblowing-Policy und wozu dient sie?
- Welche gesetzlichen Fristen gelten für Hinweisgebersysteme?
- Checkliste: Diese Kernelemente muss die Policy enthalten
- Wie erstellen Sie die Policy Schritt für Schritt?
- Interner oder externer Meldekanal: Was ist zu beachten?
- Wie fördern Sie Vertrauen und Nutzung der Meldekanäle?
- Muster-Textbausteine für Ihre Whistleblowing-Policy
- Warum ein softwaregestütztes Meldesystem die Umsetzung erleichtert
- Quellen
Was ist eine Whistleblowing-Policy und wozu dient sie?
Eine Whistleblowing-Policy ist die interne Regelung, die festlegt, wie Hinweise auf Rechtsverstöße gemeldet, bearbeitet und die meldenden Personen dabei geschützt werden. Sie ist kein PR-Dokument, sondern ein Verfahrensrahmen mit rechtlicher Bindungswirkung.
Ihr Zweck liegt auf drei Ebenen:
- Schutz von Hinweisgebern vor Kündigung, Mobbing oder anderen Repressalien
- Frühzeitige Aufdeckung von Verstößen, bevor daraus wirtschaftlicher oder rechtlicher Schaden entsteht
- Nachvollziehbarkeit von Ermittlungen gegenüber Behörden und Gerichten
Der rechtliche Rahmen dafür kommt aus drei Quellen: der EU-Richtlinie 2019/1937, dem deutschen Hinweisgeberschutzgesetz (HinSchG) und der DSGVO, wenn personenbezogene Daten verarbeitet werden.
Welche gesetzlichen Fristen gelten für Hinweisgebersysteme?
Die EU-Richtlinie 2019/1937 legt Mindestanforderungen an Meldesysteme fest, die jeder Mitgliedstaat in eigenes Recht umsetzen musste. In Deutschland ist das über das Hinweisgeberschutzgesetz geschehen, verkündet im Bundesgesetzblatt 2023 I Nr. 140.
Betroffen sind grundsätzlich alle Beschäftigungsgeber ab 50 Beschäftigten. Wichtig für mittelständische Firmen: Unternehmen mit 50 bis 249 Beschäftigten dürfen sich zu einer gemeinsamen Meldestelle zusammenschließen, was die Einrichtungskosten deutlich senkt. Größere Organisationen müssen eigene interne Kanäle betreiben.
Nach § 17 HinSchG muss die interne Meldestelle den Eingang einer Meldung binnen 7 Tagen bestätigen. Innerhalb von in der Regel 3 Monaten muss die meldende Person über ergriffene oder geplante Folgemaßnahmen informiert werden.
Diese beiden Fristen bilden das Rückgrat jeder rechtssicheren Policy. Wer sie in der Praxis reißt, verstößt nicht nur gegen eine Formalie, sondern gefährdet das Vertrauen der Belegschaft in das gesamte System.
Weitere Kernpflichten aus dem Gesetzestext:
- Meldungen müssen sowohl in Textform als auch mündlich möglich sein
- Der Zugriff auf Meldungen bleibt auf befugte Personen beschränkt
- Vertraulichkeit der Identität ist über den gesamten Prozess zu wahren
Checkliste: Diese Kernelemente muss die Policy enthalten
Eine vollständige Policy braucht vier Bausteine, die sich als Gliederung eins zu eins übernehmen lassen.
Anwendungsbereich und Begriffe. Wer darf melden (Beschäftigte, Bewerber, ehemalige Mitarbeiter, Zulieferer)? Welche Verstöße sind erfasst? Eine saubere Definition verhindert später Streit darüber, ob ein Fall überhaupt in den Geltungsbereich fällt.
Meldewege und Zugriffsregelung. Die Policy muss festlegen, über welche Kanäle gemeldet werden kann, wer Zugriff auf eingehende Meldungen hat und wie die Unabhängigkeit der Meldestelle organisatorisch abgesichert ist.
Schutz- und Datenschutzregelungen. Hierzu gehören:
- Ausdrückliches Verbot von Repressalien mit Beispielen (Kündigung, Versetzung, Mobbing)
- Vertraulichkeitszusage zur Identität der meldenden Person
- Regelung zu Speicherort, Löschfristen und Rechtsgrundlage nach DSGVO
Verfahrensablauf. Eingangsbestätigung, Triage der Meldung, Untersuchung, Rückmeldung an die meldende Person und lückenlose Dokumentation. Ohne diesen Ablauf bleibt jede Frist ein Lippenbekenntnis.
Wie erstellen Sie die Policy Schritt für Schritt?
Die Umsetzung lässt sich in drei Arbeitspakete gliedern, die sich zeitlich überlappen können.
- Ist-Analyse und Stakeholder-Mapping. Klären Sie zuerst, welche Meldewege bereits existieren, und binden Sie Betriebsrat, Datenschutzbeauftragten und Geschäftsführung frühzeitig ein. Praxisleitfäden betonen genau diesen Punkt als häufigste Fehlerquelle: Wer den Betriebsrat erst nach der technischen Einrichtung informiert, riskiert Mitbestimmungsstreit.
- Policy-Drafting. Formulieren Sie Anwendungsbereich, Meldewege, Fristen und Schutzklauseln aus, lassen Sie den Text durch die Rechtsabteilung oder externe Berater datenschutzrechtlich prüfen und definieren Sie klare Freigabeprozesse mit benannten Verantwortlichen und deren Stellvertretung.
- Implementierung. Richten Sie den technischen Kanal ein, schulen Sie Führungskräfte und Beschäftigte, testen Sie das System mit einem Probelauf und legen Sie einen Rhythmus für die jährliche Überprüfung fest.
Wer diese drei Pakete in vier bis sechs Wochen durchläuft, hat eine funktionsfähige Policy, bevor der erste echte Hinweis eingeht.
Interner oder externer Meldekanal: Was ist zu beachten?
Das HinSchG verlangt, dass interne Meldestellen Meldungen sowohl schriftlich als auch mündlich entgegennehmen, etwa per Telefon oder Sprachnachricht. Der Zugriff auf eingehende Meldungen darf ausschließlich bei den benannten, unabhängigen Bearbeitern liegen.
Eine anonyme Meldemöglichkeit ist gesetzlich nicht zwingend vorgeschrieben, aber in der Praxis fast immer sinnvoll: Sie erhöht die Bereitschaft, überhaupt zu melden, deutlich. Technisch bedeutet das, Kommunikation ohne Identitätspreisgabe zu ermöglichen, etwa über ein System, das Rückfragen an Meldende zulässt, ohne die IP-Adresse oder andere identifizierende Metadaten zu speichern.
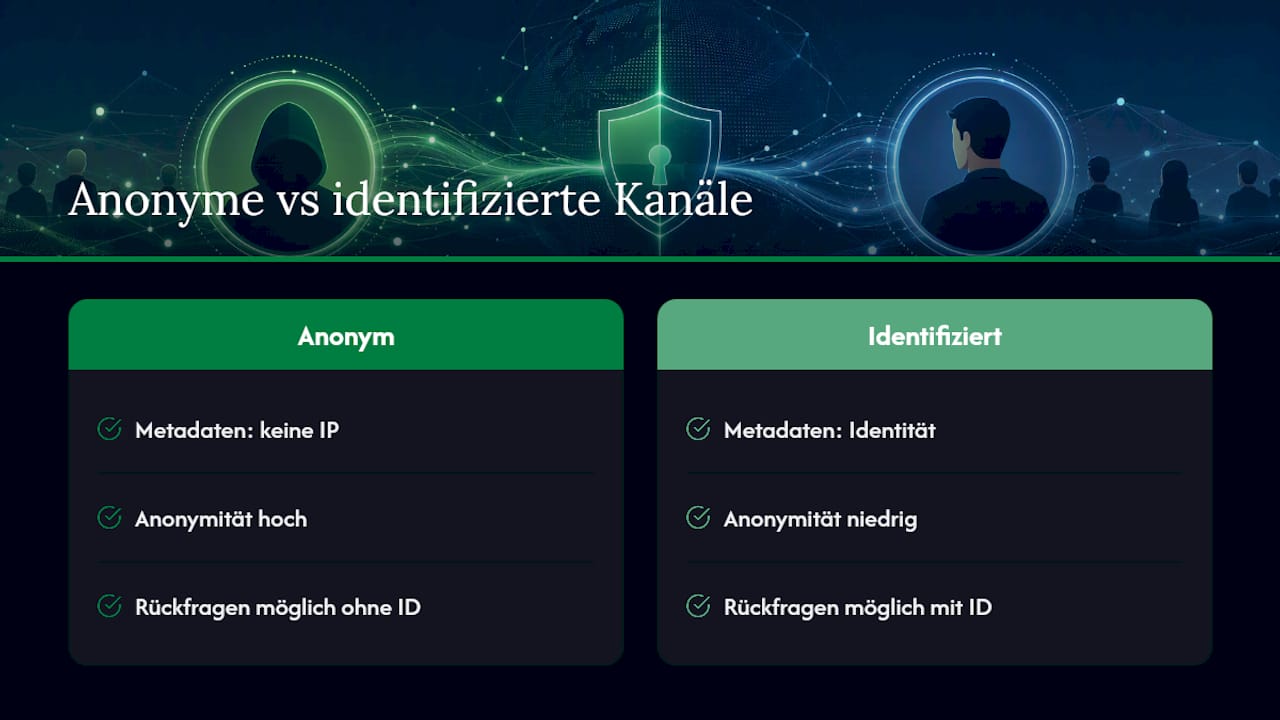
Profi-Tipp: Achten Sie auf einen lückenlosen Audit-Trail, der jeden Bearbeitungsschritt protokolliert, ohne die Anonymität der meldenden Person zu gefährden. Das schützt Sie im Streitfall genauso wie den Hinweisgeber.
Wie fördern Sie Vertrauen und Nutzung der Meldekanäle?
Eine Policy, die niemand kennt, bleibt wirkungslos. Drei Botschaften sollten in jeder Kommunikation an die Belegschaft vorkommen: Schutz vor Repressalien ist gesetzlich verankert, Vertraulichkeit ist garantiert, und die Fristen sind konkret.
Schulungen sollten sich an zwei Zielgruppen richten: alle Beschäftigten (Grundlagen, Meldewege, Fristen) und Führungskräfte gesondert (Umgang mit eingehenden Meldungen, Repressalienverbot). Szenariobasierte Übungen wirken hier deutlich besser als reine Textvermittlung. Ergänzen Sie das Ganze durch einfache Nutzungskennzahlen und regelmäßige Feedback-Schleifen, um die Policy nachzuschärfen.
Muster-Textbausteine für Ihre Whistleblowing-Policy
Die folgenden Formulierungen lassen sich als Ausgangspunkt in eine eigene Policy übernehmen, ersetzen aber keine juristische Prüfung im Einzelfall.
| Abschnitt | Mustertext (Kurzform) |
|---|---|
| Anwendungsbereich | „Diese Policy gilt für alle Beschäftigten, Bewerber und Personen, die im Zusammenhang mit ihrer beruflichen Tätigkeit Kenntnis von Verstößen erlangt haben.“ |
| Meldewege | „Meldungen können schriftlich über [Kanal] oder mündlich, auf Wunsch auch anonym, an die interne Meldestelle gerichtet werden.“ |
| Fristen | „Der Eingang einer Meldung wird innerhalb von 7 Tagen bestätigt. Über Folgemaßnahmen wird innerhalb von in der Regel 3 Monaten Rückmeldung gegeben.“ |
| Schutzklausel | „Repressalien gegen meldende Personen, insbesondere Kündigung, Abmahnung oder Benachteiligung, sind ausdrücklich untersagt.“ |
| Datenschutzhinweis | „Personenbezogene Daten werden ausschließlich zur Bearbeitung der Meldung verarbeitet und nach Ablauf der gesetzlichen Fristen gelöscht.“ |
Die Schutzklausel und der Datenschutzhinweis sollten vor Veröffentlichung zwingend durch die Rechtsabteilung oder einen externen Berater geprüft werden. Für die Einbindung ins Intranet reicht es, den Textblock als eigene Unterseite mit Verlinkung von der Startseite aus anzulegen, damit er ohne Suchaufwand auffindbar bleibt.
Warum ein softwaregestütztes Meldesystem die Umsetzung erleichtert
Papierbasierte oder rein postalische Meldewege scheitern in der Praxis oft an Fristen und Nachvollziehbarkeit. Ein digitales System löst mehrere Anforderungen gleichzeitig:
- Verschlüsselte Übermittlung und rollenbasierte Zugriffsrechte statt offener E-Mail-Postfächer
- Automatische Fristenüberwachung, die die 7-Tage- und 3-Monats-Frist selbst trackt
- Lückenloser Audit-Trail für Dokumentationspflichten
- Status-Updates an Meldende, ohne deren Identität offenzulegen, was die Meldebereitschaft in der Praxis erhöht
Bei der Auswahl zählt vor allem eine DSGVO-konforme Speicherung, echte Audit-Funktionen und eine mehrsprachige Oberfläche für international aufgestellte Teams. Ashio deckt genau diese Kriterien ab und bietet zusätzlich ein Dashboard, über das Compliance-Teams den Bearbeitungsstatus jeder Meldung verfolgen können.
Pragmatische Policies schlagen juristische Blaupausen
Eine Policy, die niemand versteht, wird nicht genutzt, egal wie wasserdicht sie formuliert ist. Klare Prozesse mit realistischen Fristen fördern interne Meldungen und verhindern, dass Hinweisgeber direkt zu Behörden oder Presse gehen. Schreiben Sie die Policy, um sie zu leben, nicht um sie in einer Schublade abzulegen.
Schneller zur rechtskonformen Policy mit digitaler Unterstützung
Eine Policy auf Papier ist nur die halbe Arbeit. Ashio übernimmt den technischen Teil, den Firmen sonst mühsam selbst bauen müssten: einen anonymen Meldekanal ohne IP-Tracking, eine automatische Fristenüberwachung für die 7-Tage- und 3-Monats-Frist sowie einen revisionssicheren Audit-Trail, der bei jeder Prüfung sofort belastbar ist.
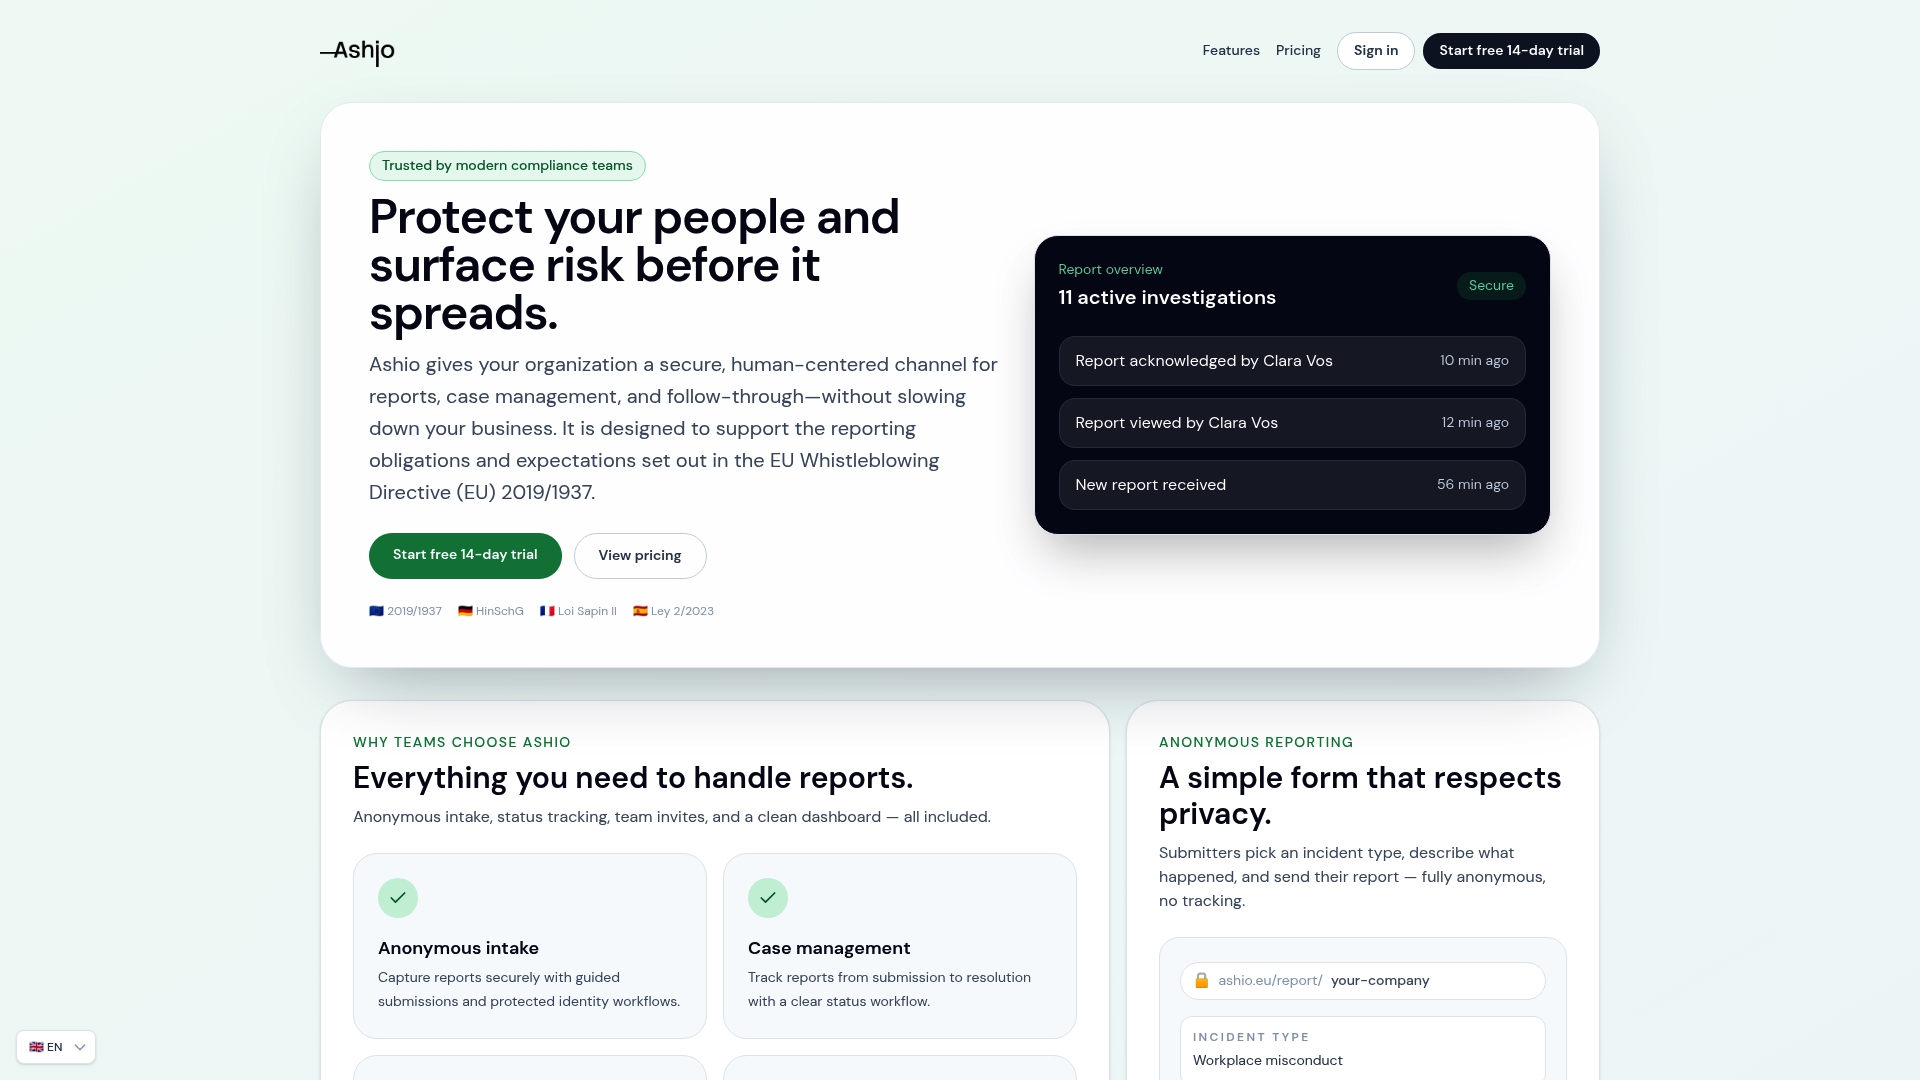
Die Plattform speichert Daten DSGVO-konform in der Schweiz und lässt sich über ein individuell gestaltbares Meldeformular in bestehende HR- und Compliance-Workflows einbinden. Statt Wochen mit der technischen Einrichtung zu verbringen, können Sie mit einer bestehenden EU Whistleblowing Software sofort starten und Meldungen strukturiert bearbeiten. Wer prüfen möchte, ob die eigene Organisation die Schwellenwerte des HinSchG erreicht und wie eine Umsetzung konkret aussehen könnte, findet auf der Ashio-Website den passenden Einstieg für eine Demo.
Quellen
Für die juristische Feinabstimmung Ihrer Policy lohnt sich der direkte Blick in die Primärquellen statt in Sekundärliteratur.
- EUR-Lex: Directive (EU) 2019/1937
- Gesetze-im-internet
- IHK Bremen: Whistleblowing — Was Unternehmen tun müssen
- Hinweisgebersystem aufbauen: HinSchG‑Leitfaden | C Compliance
Dieser Artikel enthält allgemeine Informationen und ersetzt nicht die Beratung durch einen qualifizierten Anwalt. Wenden Sie sich an eine qualifizierte Rechtsfachperson zu Ihrer persönlichen Lage, bevor Sie auf Grundlage dieses Inhalts handeln.