
Aug 11, 2026
Richtlinie 2019/1937 umsetzen: Leitfaden für Compliance-Teams
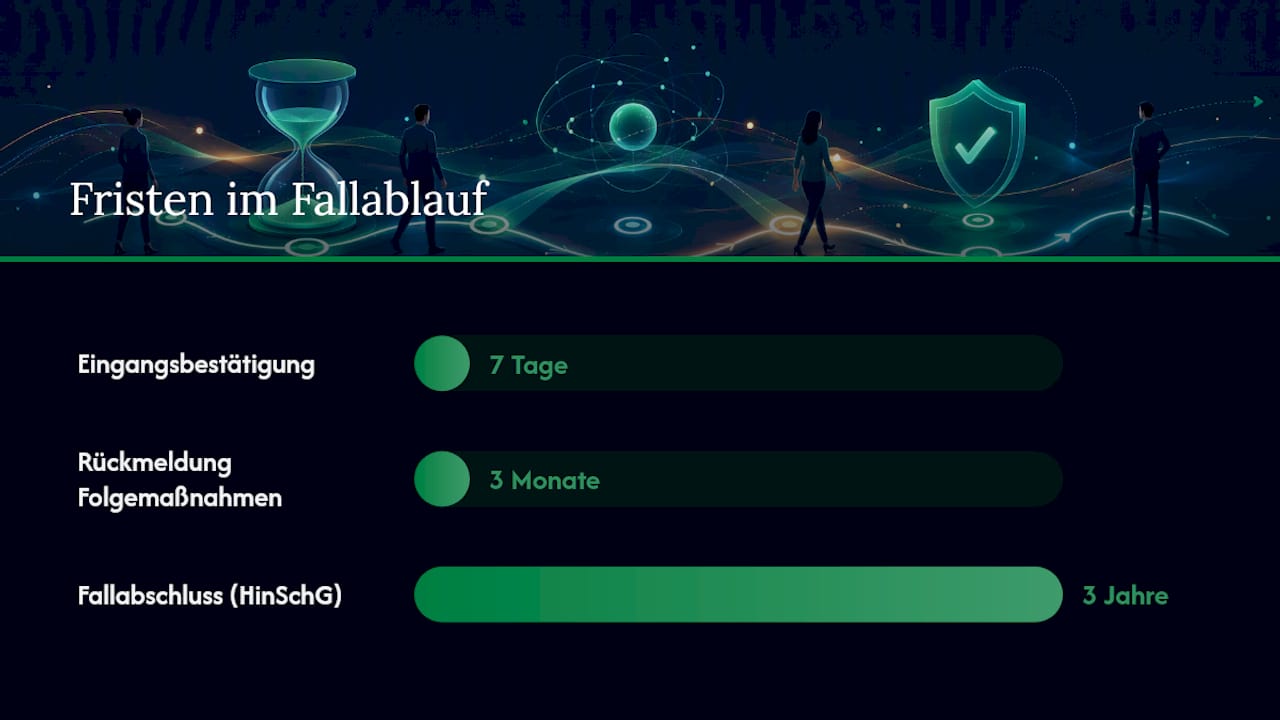
Unternehmen müssen eine weisungsfreie, vertrauliche interne Meldestelle mit dokumentiertem Ablauf, technischen Schutzmaßnahmen und klaren Reaktionsfristen einrichten. Das ist die Kernpflicht aus der Hinweisgeberrichtlinie 2019/1937 und dem deutschen Hinweisgeberschutzgesetz (HinSchG), das am 2. Juli 2023 in Kraft getreten ist. Zwei Fristen sind nicht verhandelbar: Eingangsbestätigung binnen 7 Tagen, Rückmeldung über Folgemaßnahmen binnen 3 Monaten.
Die Pflicht-Bausteine auf einen Blick:
- Meldekanäle: schriftlich, mündlich und auf Wunsch persönlich
- Unabhängigkeit: weisungsfreie Zuständige, keine Interessenkonflikte
- Datenschutz: Datenminimierung, Pseudonymisierung, Rechtsgrundlage Art. 6 Abs. 1 lit. c DS-GVO
- Dokumentation: revisionssicherer Audit-Trail für jede Fallphase
Profi-Tipp: Sichern Sie zuerst Triage-Prozesse, SLAs und Audit-Trail ab. Wer diese drei Bausteine früh mit einer revisionssicheren Software abbildet, reduziert das Haftungsrisiko am schnellsten.
Wichtige Erkenntnisse
Die Umsetzung der Richtlinie 2019/1937 erfordert eine weisungsfreie Meldestelle mit revisionssicherem Audit-Trail, klaren SLAs und DS-GVO-konformer Datenhaltung.
| Thema | Details |
|---|---|
| Wer ist verpflichtet | Alle Unternehmen ab 50 Beschäftigten und öffentliche Stellen jeder Größe |
| Gesetzliche SLAs | Eingangsbestätigung binnen 7 Tagen, Rückmeldung über Folgemaßnahmen binnen 3 Monaten |
| Datenschutz | Rechtsgrundlage Art. 6 Abs. 1 lit. c DS-GVO; Löschfrist HinSchG grundsätzlich 3 Jahre |
| Bußgeldrisiko | Bis zu 50.000 Euro bei Nicht-Umsetzung, höhere Sanktionen in bestimmten Fällen |
| Empfohlene Lösung | Ashio bietet anonymen Kanal, Audit-Trail und automatische Fristensteuerung ab Konfiguration |
Inhaltsverzeichnis
- Welche gesetzlichen Mindestanforderungen gelten für Ihr Unternehmen?
- Wie sieht ein realistischer Umsetzungsplan aus?
- Wie läuft ein Fall von Eingang bis Abschluss ab?
- Was muss Ihre Software technisch leisten?
- Wie regeln Sie Governance, Betriebsrat und Outsourcing?
- Welche Funktionen muss Ihre Whistleblowing-Software haben?
- Wie führen Sie das System bei Mitarbeitenden ein?
- Warum eine solide Umsetzung jetzt mehr wert ist als später
- Ashio als Plattform für Ihre interne Meldestelle
- Quellen
Welche gesetzlichen Mindestanforderungen gelten für Ihr Unternehmen?
Die GDD-Praxishilfe HinSchG fasst zusammen: Verpflichtet sind alle Beschäftigungsgeber ab 50 Mitarbeitenden sowie öffentliche Stellen unabhängig von ihrer Größe. Für Unternehmen mit 50 bis 249 Beschäftigten galt eine verlängerte Frist bis Ende 2023.
Wen trifft die Pflicht konkret?
- Privatunternehmen ab 50 Beschäftigten (§ 12 HinSchG)
- Alle Behörden und öffentlichen Einrichtungen
- Bestimmte Branchen unabhängig von der Größe (z. B. Finanzdienstleister, Wertpapierhandel)
- Konzerne: Zentrale Meldestellen sind zulässig, die originäre Verantwortung verbleibt jedoch bei jeder einzelnen Gesellschaft
Die gesetzlichen SLAs stehen in § 17 HinSchG: Eingangsbestätigung innerhalb von 7 Tagen, Rückmeldung über Folgemaßnahmen innerhalb von 3 Monaten. Datenschutzrechtlich gilt Art. 6 Abs. 1 lit. c DS-GVO als Rechtsgrundlage; Löschfristen betragen nach HinSchG grundsätzlich 3 Jahre nach Fallabschluss. Wer auch unter das Lieferkettensorgfaltspflichtengesetz (LkSG) fällt, muss dort mit 7 Jahren rechnen.
Bußgeldrisiko: Bei Nicht-Umsetzung drohen laut IHK München Bußgelder bis zu 50.000 Euro und in bestimmten Fällen höhere Sanktionen.
Unabhängigkeit ist keine Formalität. Die zuständige Person darf keine Weisungen zur Fallbearbeitung erhalten. Der Betriebsrat hat bei der Einführung technischer Überwachungssysteme ein Mitbestimmungsrecht nach § 87 BetrVG. Dritte dürfen nach § 14 HinSchG beauftragt werden, sofern sie Fachkunde, Vertraulichkeit und DS-GVO-Konformität nachweisen.
Wie sieht ein realistischer Umsetzungsplan aus?
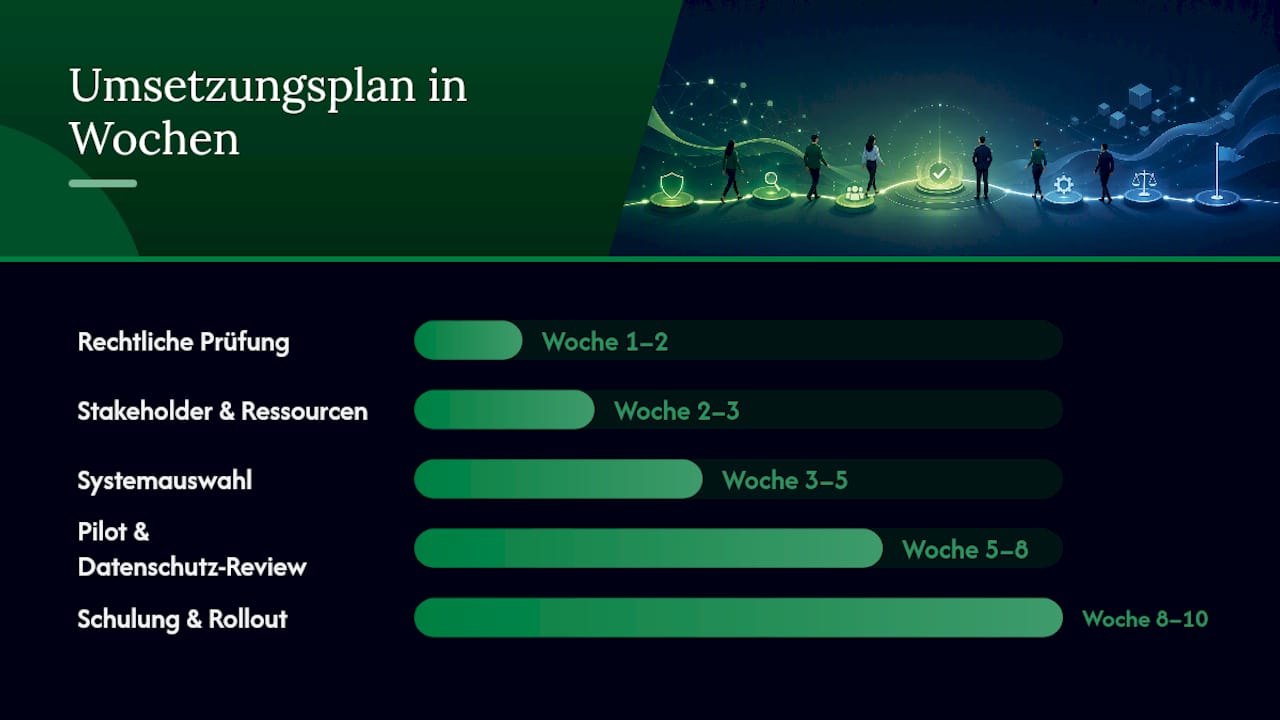
Wer die Umsetzung der EU-Richtlinie 2019 strukturiert angeht, braucht keinen 18-Monats-Marathon. Ein Pilot in einer Business Unit ist in 8 bis 12 Wochen möglich, wenn die Entscheidungen früh fallen.
- Rechtliche Prüfung (Woche 1–2): Anwendungsbereich klären, Schwellenwerte prüfen, Schnittstellen zu LkSG und anderen Meldepflichten identifizieren.
- Stakeholder-Map und Ressourcen (Woche 2–3): Compliance-Lead, Rechtsabteilung, IT, HR und ggf. externen Dienstleister benennen; Betriebsrat frühzeitig informieren.
- Systemauswahl (Woche 3–5): Anforderungskatalog erstellen, Anbieter evaluieren, Datenschutz-Folgenabschätzung anstoßen.
- Pilot und Datenschutz-Review (Woche 5–8): Technische Konfiguration, Verzeichnis der Verarbeitungstätigkeiten aktualisieren, Löschfristen festlegen.
- Schulung und Rollout (Woche 8–10): Meldestellenverantwortliche schulen, Belegschaft informieren, Mehrsprachigkeit und Barrierefreiheit sicherstellen.
- Review und kontinuierliche Verbesserung (ab Monat 4): KPIs auswerten, Prozesse anpassen, jährliche Überprüfung einplanen.
Profi-Tipp: Entscheiden Sie Sprache und Barrierefreiheit in Woche 1. Wer das auf Woche 9 verschiebt, baut das Formular zweimal.
Spezialisierte Softwarelösungen beschleunigen Triage, Fristenmanagement und Audit-Trail erheblich und verkürzen die Umsetzungszeit spürbar.
Wie läuft ein Fall von Eingang bis Abschluss ab?
Ein strukturierter Workflow ist der Kern jeder HinSchG-konformen Meldestelle. Ohne dokumentierten Ablauf fehlt der Nachweis gegenüber Behörden und Revisionsstellen.
- Intake: Meldung eingeht, Zeitstempel wird automatisch gesetzt. Eingangsbestätigung muss binnen 7 Tagen raus, auch bei anonymen Hinweisen.
- Triage: Zuständigkeit prüfen (interner Fall oder externe Meldestelle?), Stichhaltigkeitsprüfung, Frist für Rückmeldung setzen.
- Untersuchung: Ermittlungsumfang festlegen, Zugriffsrechte auf den Fall beschränken, Schnittstellen zu HR, Legal und IT koordinieren. Vertraulichkeit gilt auch intern.
- Rückmeldung: Hinweisgeber erhält binnen 3 Monaten eine Mitteilung über geplante oder ergriffene Folgemaßnahmen.
- Abschluss: Abschlussbericht dokumentieren, Löschfrist festlegen und im System hinterlegen, Audit-Trail sichern.
| Prozessphase | Frist | Dokumentationspflicht |
|---|---|---|
| Eingangsbestätigung | 7 Tage | Zeitstempel, Fallnummer |
| Triage-Entscheidung | Intern festlegen | Zuständigkeitsvermerk |
| Rückmeldung Folgemaßnahmen | 3 Monate | Schriftliche Mitteilung |
| Fallabschluss und Löschung | HinSchG: 3 Jahre | Abschlussbericht, Löschprotokoll |
Ein dialogfähiges System mit sicherem Nachfragekanal erhöht die Verifizierbarkeit von Hinweisen und beschleunigt interne Untersuchungen erheblich.
Was muss Ihre Software technisch leisten?
Die technischen Mindestanforderungen ergeben sich aus HinSchG und DS-GVO gemeinsam. Wer sie unterschätzt, riskiert eine Nachbesserungspflicht.
Profi-Tipp: Legen Sie früh fest, welche Hinweise dem HinSchG und welche dem LkSG zuzuordnen sind. Unterschiedliche Löschfristen (3 Jahre vs. 7 Jahre) lassen sich nur korrekt steuern, wenn die Zuordnung im System von Anfang an sauber ist.
| Anforderung | Technische Umsetzung |
|---|---|
| Anonymer Kanal | Kein IP-Logging, keine Metadaten-Rückverfolgung |
| Verschlüsselung | TLS bei Übertragung, Ende-zu-Ende-Verschlüsselung der Speicherung |
| Pseudonymisierung | Trennung von Identitätsdaten und Falldaten |
| Zugriffssteuerung | Rollenbasierte Rechte, minimale Berechtigungen |
| Audit-Trail | Revisionssichere, unveränderliche Protokollierung aller Aktionen |
| Löschfristen | Automatisierte Friststeuerung je Rechtsgrundlage |
Datenschutz-by-Design bedeutet konkret: Datenminimierung beim Formular, getrennte Datenhaltung von Personalakten, nachweisbare technische und organisatorische Maßnahmen (TOMs). Die DS-GVO-konforme Nutzung verlangt außerdem ein aktuelles Verzeichnis der Verarbeitungstätigkeiten und eine Datenschutz-Folgenabschätzung, wenn besondere Kategorien personenbezogener Daten verarbeitet werden.
Wie regeln Sie Governance, Betriebsrat und Outsourcing?
Weisungsfreiheit ist gesetzlich vorgeschrieben, aber organisatorisch oft unterschätzt. Die zuständige Person braucht eine direkte Berichtslinie zur Geschäftsführung oder zum Aufsichtsorgan, nicht zur Personalabteilung.
- Betriebsrat einbinden: § 87 BetrVG greift bei technischen Systemen zur Verhaltens- und Leistungsüberwachung. Frühe Einbindung schafft Vertrauen und vermeidet Blockaden beim Rollout.
- Konzernlösung: Zentrale Meldestellen sind zulässig; die Verantwortung jeder Einzelgesellschaft bleibt bestehen.
- Outsourcing nach § 14 HinSchG: Externe Dienstleister müssen Fachkunde und Vertraulichkeit nachweisen sowie DS-GVO-Sicherheiten vertraglich garantieren.
Verträge mit externen Dienstleistern sollten mindestens enthalten: Vertraulichkeitsklauseln, Nachweis von TOMs, Löschfristen je Rechtsgrundlage und vollständige Subprocessor-Transparenz.
Profi-Tipp: Holen Sie den Betriebsrat ins Boot, bevor Sie ein System auswählen. Eine Betriebsvereinbarung, die parallel zur Systemkonfiguration entsteht, spart Wochen.
Welche Funktionen muss Ihre Whistleblowing-Software haben?
Nicht jede Lösung, die „HinSchG-konform“ verspricht, liefert auch alle operativen Funktionen. Prüfen Sie anhand dieser Kriterien:
Funktionale Kernanforderungen:
- Anonymer Eingangskanal ohne IP-Tracking
- Verschlüsselte Zwei-Wege-Kommunikation mit dem Hinweisgeber
- Statusverfolgung für Meldende in Echtzeit
- Automatische Fristenüberwachung mit Eskalationsalarm
- Revisionssicherer Audit-Trail
- Rollenbasierte Zugriffsrechte und Teamkollaboration
Beschaffungscheckliste:
- DS-GVO-Konformität und Datenstandort dokumentiert (z. B. Schweiz oder EU)
- Subprocessor-Liste vollständig und aktuell
- Penetrationstests und Sicherheitszertifizierungen vorhanden
- Mehrsprachige Formulare und barrierefreier Zugang
- SLA-Automatik für 7-Tage- und 3-Monats-Fristen
- Proof-of-Concept oder kostenfreie Testphase möglich
- Klares Kostenmodell ohne versteckte Einrichtungsgebühren
Einen Marktüberblick über Compliance-Tools in Deutschland bietet ein unabhängiger Vergleichsartikel, der verschiedene Anbieter nach technischen und rechtlichen Kriterien einordnet.
Wie führen Sie das System bei Mitarbeitenden ein?
Vertrauen entsteht nicht durch technische Anonymität allein. KPMG betont, dass transparente Kommunikation zu Unabhängigkeit, Vertraulichkeit und Repressalienschutz der entscheidende Erfolgsfaktor für die Nutzung interner Kanäle ist.
Was Beschäftigte wissen müssen:
- Zweck des Systems und welche Verstöße gemeldet werden können
- Welche Anonymitätsoptionen bestehen und wie sie technisch gesichert sind
- Dass Repressalien gesetzlich verboten sind und welche Schutzmaßnahmen greifen
- Wer die Meldestelle betreibt und wie Fristen eingehalten werden
Schulungsinhalte für Verantwortliche: Meldestellenverantwortliche brauchen Training zu Triage-Entscheidungen, Gesprächsführung mit Hinweisgebenden und Dokumentationspflichten. Führungskräfte benötigen Awareness zu Repressalienverbot und Eskalationswegen.
Messgrößen, die Sie verfolgen sollten: Anzahl eingehender Meldungen, durchschnittliche Bearbeitungszeit, Anteil fristgerecht bestätigter Eingänge und Anteil fristgerecht abgeschlossener Fälle. Regelmäßige anonymisierte interne Berichte an die Geschäftsführung stärken die Glaubwürdigkeit der Meldestelle zusätzlich.
Profi-Tipp: Kommunizieren Sie das System nicht als Kontrollinstrument, sondern als Frühwarnsystem für das Unternehmen. Diese Rahmung erhöht die Meldebereitschaft nachweislich.
Warum eine solide Umsetzung jetzt mehr wert ist als später
Ein internes Meldesystem ist kein Pflichtprojekt, das man abhakt. Es ist ein Frühwarnsystem, das externe Eskalation verhindert, bevor sie teuer wird. Wer einen Hinweis intern klärt, vermeidet Behördenverfahren, Reputationsschäden und die Kosten externer Untersuchungen.
Das Bußgeldrisiko ist real: bis zu 50.000 Euro bei Nicht-Umsetzung, höhere Sanktionen in bestimmten Fällen. Aber der wirtschaftliche Schaden durch eine externe Eskalation übersteigt das in der Regel deutlich. Unternehmen, die interne Kanäle ernst nehmen, lösen Probleme früher, mit weniger Aufwand und ohne Öffentlichkeit.
Der Handlungsdruck ist auch deshalb hoch, weil Behörden zunehmend aktiv prüfen. Eine unzureichende Umsetzung, also ein System ohne Audit-Trail, ohne SLA-Steuerung oder ohne nachweisbare Unabhängigkeit, ist kaum besser als gar keines.
Ashio als Plattform für Ihre interne Meldestelle
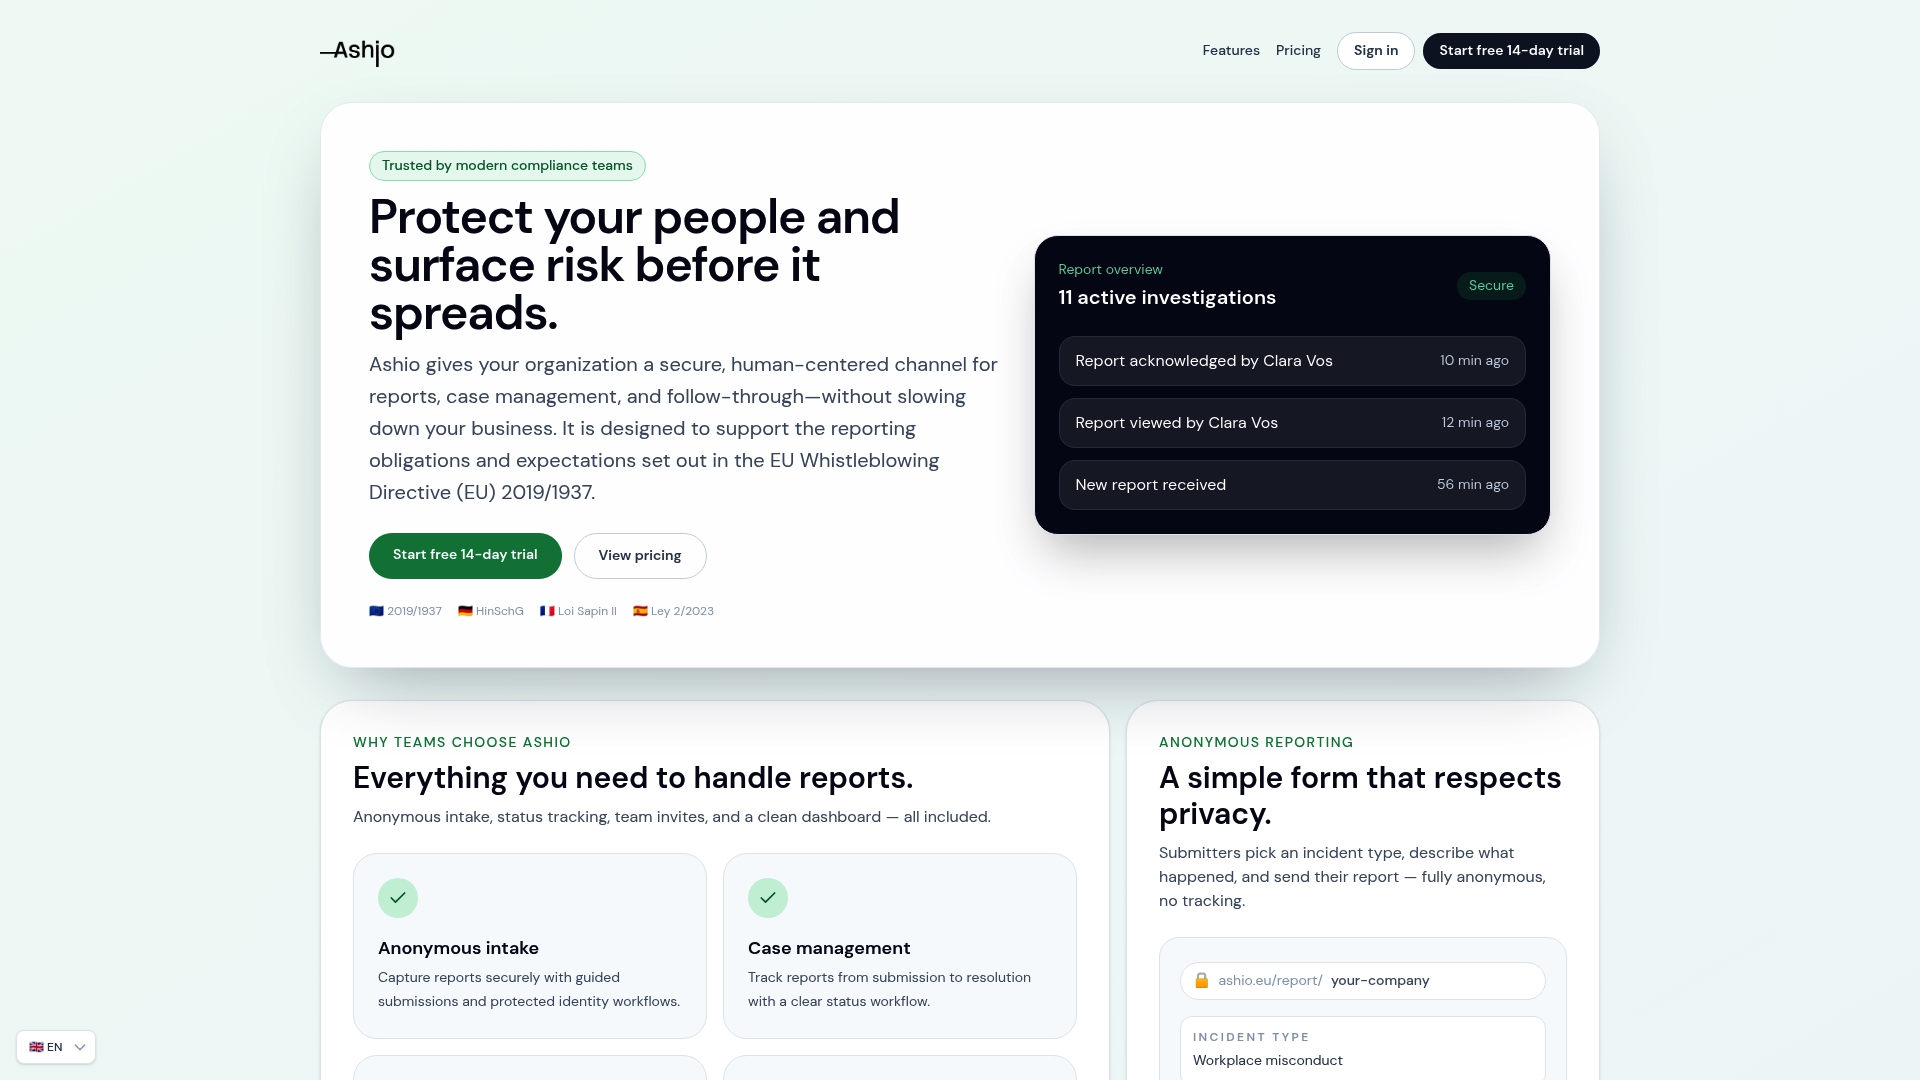
Ashio erfüllt die im Leitfaden beschriebenen Mindestanforderungen direkt ab Konfiguration: anonymer Meldekanal ohne IP-Tracking, revisionssicherer Audit-Trail, automatische Fristenüberwachung für die 7-Tage- und 3-Monats-SLAs, DS-GVO-konforme Datenspeicherung in der Schweiz und mehrsprachige Formulare für internationale Teams. Die Plattform lässt sich als Pilot in einer einzelnen Business Unit starten und auf einen konzernweiten Rollout skalieren.
HR- und Compliance-Teams können Fälle gemeinsam bearbeiten, Zugriffsrechte rollenbasiert vergeben und den Status jeder Meldung in Echtzeit verfolgen. Hinweisgebende sehen ihrerseits den Bearbeitungsstand ihrer Meldung, ohne ihre Anonymität zu verlieren.
Starten Sie mit einer kostenlosen Testphase oder fordern Sie eine Demo an: Ashio für HinSchG-konforme Meldestellen.
Quellen
Nutzen Sie diese Quellen als Ausgangspunkt für den juristischen Review. Die Gesetzeslage sollte immer durch Rechtsberatung geprüft werden.
- Richtlinie (EU) 2019/1937 — EUR‑Lex (DE, PDF)
- GDD‑Praxishilfe HinSchG — Leitfaden zur DS‑GVO‑konformen Nutzung interner Meldestellen (PDF)
- Zwei Jahre Hinweisgeberschutzgesetz: Best Practices (BB IN‑HOUSE)
- Hinweisgeberschutzgesetz: Umsetzung 2026 — Factorial HR (Blog)
- Whistleblower und Hinweisgeberschutzgesetz — IHK München