
Sep 12, 2026
Cloud‑Sicherheit und Compliance: So erfüllen Sie die Pflichten
Cloud‑Compliance heißt: personenbezogene und geschäftskritische Daten so in der Cloud verarbeiten, dass Gesetz, Vertrag und Technik gleichzeitig erfüllt sind. Die Verantwortung teilen sich Anbieter und Kunde nach dem Modell der geteilten Verantwortung, das sogenannte Shared‑Responsibility‑Prinzip. Drei Bausteine entscheiden über Compliance: rechtliche Vorgaben wie die DSGVO, vertragliche Absicherung über die Auftragsverarbeitung und technische Maßnahmen wie Verschlüsselung und Zugriffskontrolle.
Kurz gesagt:
- Bei Cloud‑Compliance müssen technische Maßnahmen wie Verschlüsselung, Zugriffskontrolle und kontinuierliches Monitoring in Echtzeit nachgewiesen werden.
- Verträge sollten klare Regelungen zu Subunternehmern, Datenstandort und Prüfrechten enthalten, um rechtliche Risiken zu minimieren.
- Sicherheitszertifikate wie C5 oder ISO 27001 allein reichen nicht aus, um tatsächliche Sicherheit und Konformität im Einzelfall zu garantieren.
- Das Monitoring muss laufend erfolgen, da sich Cloud-Konfigurationen ständig ändern und nur automatisierte CSPM‑Tools aktuelle Zustände prüfen können.
- Ein internes, revisionssicheres Hinweisgebersystem ist essenziell, um Verstöße frühzeitig zu erkennen, korrekt zu dokumentieren und compliant zu handeln.
Inhaltsverzeichnis
- Cloud‑Governance: Rollen, ISMS und Richtlinien
- Cloud Datenschutzbestimmungen: DSGVO, BSI C5, ISO 27001 und PCI
- Verträge und AVV: Was Sie vor der Unterschrift prüfen müssen
- Technische Maßnahmen, die Auditoren tatsächlich sehen wollen
- Monitoring, CSPM und Audit‑Nachweise: kontinuierliche Kontrolle
- In sechs Schritten zur belastbaren Cloud‑Compliance
- Frameworks und Werkzeuge im Überblick
- Cloud‑Compliance in bestehende Prozesse einbetten
- Mitarbeiter schulen, damit Richtlinien nicht nur auf Papier stehen
- Best Practices aus unterschiedlichen Branchen
- Wenn es zum Verstoß kommt: Reaktion und Vorfallmanagement
- Praxis‑Perspektive: Häufige Fehler und wie man sie vermeidet
- Ashio als ergänzender Baustein für Ihre Compliance‑Nachweise
- Wichtige Primärquellen und Leitfäden
- Quellen
- FAQ
Cloud‑Governance: Rollen, ISMS und Richtlinien
Ohne ein funktionierendes Informationssicherheits‑Managementsystem bleibt jede Cloud‑Sicherheit Compliance Maßnahme Stückwerk. Das ISMS steuert, wer welche Entscheidung trifft, wie Risiken bewertet werden und wie oft Kontrollen wiederholt werden. Eine Sicherheitsleitlinie legt fest, was erlaubt ist und wer haftet, meist verantwortet der IT‑Sicherheitsbeauftragte die operative Umsetzung, während der Datenschutzbeauftragte die rechtliche Seite prüft.
Governance wird erst konkret durch Dokumente, die im Ernstfall vorgelegt werden können:
- Eine Machbarkeitsstudie, die klärt, ob ein Cloud‑Dienst für die geplante Datenkategorie überhaupt zulässig ist
- Ein Sicherheitskonzept mit konkreten Schutzmaßnahmen und Verantwortlichkeiten
- Eine Roadmap, die zeigt, wann welche Kontrolle eingeführt und wie sie überprüft wird
Diese drei Artefakte sind genau das, was Auditoren später sehen wollen. Wer sie erst beim Audit erstellt, hat schon verloren.
Cloud Datenschutzbestimmungen: DSGVO, BSI C5, ISO 27001 und PCI
Mehrere Regelwerke greifen parallel, und sie verlangen unterschiedliche Dinge. Die DSGVO fordert bei jeder Verarbeitung personenbezogener Daten im Auftrag eine Auftragsverarbeitungsvereinbarung nach Artikel 28 sowie technische und organisatorische Maßnahmen wie Verschlüsselung und Pseudonymisierung nach Artikel 32. Der BSI‑Anforderungskatalog C5 ist kein Gesetz, sondern ein Prüfstandard, der Mindestanforderungen an Cloud‑Anbieter definiert und Prüfberichte vom Typ 2 empfiehlt, also eine Prüfung über einen längeren Zeitraum statt einer Momentaufnahme.
Wofür welcher Standard steht:
- ISO/IEC 27001: zertifiziert das Managementsystem, nicht einzelne technische Kontrollen
- BSI C5: prüft konkrete Cloud‑Sicherheitskontrollen bei einem bestimmten Anbieter
- PCI DSS: greift ausschließlich bei Zahlungskartendaten
- Branchenspezifische Regeln: etwa im Finanz‑ oder Gesundheitssektor, oft strenger als die Grundanforderungen
Profi‑Tipp: Fragen Sie nicht nur nach dem Zertifikat, sondern nach dem Gerichtsstand und der Subunternehmerkette des Anbieters. Genau diese Umfeldparameter entscheiden bei Behörden und kritischer Infrastruktur oft darüber, ob ein Anbieter überhaupt infrage kommt.
Verträge und AVV: Was Sie vor der Unterschrift prüfen müssen
Der Vertrag ist die Stelle, an der viele Unternehmen Compliance verschenken, ohne es zu merken. Eine Auftragsverarbeitungsvereinbarung muss mindestens folgende Punkte regeln:
- Technische und organisatorische Maßnahmen, konkret benannt, nicht als Textbaustein kopiert
- Subunternehmerregelungen, inklusive Informationspflicht, wenn der Anbieter weitere Dienstleister einschaltet
- Ort der Datenverarbeitung, denn Datenlokation entscheidet über anwendbares Recht und Offenlegungspflichten
- Prüf‑ und Auditrechte, also Zugriff auf SOC‑ oder C5‑Berichte oder das Recht auf eigene Prüfung
- Löschfristen und Datenrückgabe, damit Sie beim Anbieterwechsel nicht ohne Ihre eigenen Daten stehen
Große Anbieter wie Google regeln solche Punkte inzwischen standardisiert in eigenen Nachträgen zur Datenverarbeitung, inklusive Gebühren für zusätzliche Audits. Prüfen Sie trotzdem jede Klausel gegen Ihren eigenen Anwendungsfall, ein Standardvertrag ist kein Ersatz für eine eigene Risikobewertung.
Technische Maßnahmen, die Auditoren tatsächlich sehen wollen
Sicherheitsanforderungen Cloud lassen sich nicht mit einer Firewall und gutem Willen erfüllen. Auditoren prüfen konkrete, messbare Kontrollen.
Bei der Transportverschlüsselung gilt TLS 1.2 mit Perfect Forward Secrecy oder neuere Standards als Untergrenze, ältere Protokolle fallen bei jeder ernsthaften Prüfung durch. Für ruhende Daten braucht es eine dokumentierte Verschlüsselung mit nachvollziehbarem Schlüsselmanagement, im besten Fall über ein eigenes Key‑Management‑System statt der Anbieterstandardlösung.
Weitere Kontrollen, die auf jeder Prüfliste stehen:
- Identity‑ und Access‑Management nach dem Prinzip der minimalen Rechtevergabe
- Multi‑Faktor‑Authentifizierung für alle privilegierten Konten
- Zentrales Logging, idealerweise mit Anbindung an ein SIEM‑System
- Mobile Device Management für Geräte mit Zugriff auf Cloud‑Ressourcen
- Getestete Backup‑ und Wiederherstellungsprozesse, nicht nur ein Backup‑Plan auf Papier
Monitoring, CSPM und Audit‑Nachweise: kontinuierliche Kontrolle
Ein Audit einmal im Jahr reicht nicht, weil sich Cloud‑Konfigurationen ständig ändern. Ein Team ändert eine Berechtigung, ein Entwickler öffnet versehentlich einen Speicher‑Bucket, und schon stimmt der Zustand vom letzten Audit nicht mehr. Genau deshalb sind CSPM‑Werkzeuge mittlerweile Standard, sie erkennen Fehlkonfigurationen in Echtzeit statt erst bei der nächsten Prüfung.
Nachweisdokumente, die im Ernstfall zählen:
- Protokolle mit lückenloser Zeitstempelung
- SIEM‑Korrelationsreports, die Auffälligkeiten über mehrere Systeme hinweg zeigen
- CSPM‑Alerts inklusive Reaktionszeit bis zur Behebung
Als Faustregel gilt: kritische Fehlkonfigurationen sollten möglichst schnell behoben werden, nicht erst nach längerer Zeit. Wer das schafft, hat im Audit ein deutlich stärkeres Argument als jedes Zertifikat allein.
In sechs Schritten zur belastbaren Cloud‑Compliance
Die Reihenfolge ist wichtiger, als viele Unternehmen denken. Eine sorgfältige Datenkategorisierung ist eine Grundvoraussetzung, bevor Vertragsverhandlungen beginnen.
- Datenkategorisierung: Welche Daten sollen überhaupt in die Cloud, personenbezogen, geschäftskritisch oder unkritisch?
- Schutzbedarfsfeststellung: Wie hoch ist der Schaden bei Verlust, Manipulation oder Offenlegung dieser Daten?
- Machbarkeitsstudie: Ist ein Cloud‑Einsatz für diese Datenkategorie überhaupt zulässig und sinnvoll, wie es der BSI‑Leitfaden empfiehlt?
- Sicherheitskonzept und Vertragsdesign: Welche technischen Maßnahmen und welche Vertragsklauseln sind nötig, abgestimmt mit IT‑Sicherheitsbeauftragtem, Datenschutzbeauftragtem und den Fachabteilungen?
- Portabilitätstest: Funktioniert der Datenexport tatsächlich, oder ist er nur eine Klausel im Vertrag?
- Rollout des Monitorings: Automatisierte Überwachung von Anfang an einführen, nicht erst nachträglich nachrüsten.
Diese Abfolge, von der Kategorisierung bis zum automatisierten Monitoring, ist in BSI‑Empfehlungen so vorgezeichnet und deckt sich mit dem, was Auditoren in der Praxis abfragen.
Frameworks und Werkzeuge im Überblick
Für Compliance in der Cloud gibt es keinen einzelnen richtigen Standard, sondern unterschiedliche Werkzeuge für unterschiedliche Fragen. ISO/IEC 27001 zertifiziert das Managementsystem als Ganzes und passt gut, wenn Sie gegenüber Kunden ein geprüftes Sicherheitsmanagement nachweisen wollen. BSI C5 prüft konkrete Cloud‑Kontrollen bei einem bestimmten Anbieter und ist die richtige Wahl, wenn Sie einen Dienstleister bewerten müssen. CSA CCM und NIST‑Rahmenwerke helfen bei internationalen Vergleichen, sind in Deutschland aber selten die primäre Referenz.
Auf der Werkzeugseite lohnt sich eine klare Trennung nach Aufgabe:
- CSPM für die laufende Prüfung von Cloud‑Konfigurationen
- SIEM für die Korrelation von Sicherheitsereignissen über Systeme hinweg
- DLP‑Lösungen gegen unbeabsichtigten Datenabfluss
- Key‑Management‑Systeme für die Verwaltung von Verschlüsselungsschlüsseln getrennt vom Cloud‑Anbieter
- Backup‑ und Disaster‑Recovery‑Tools für den Ernstfall
Beim Lesen eines Prüfberichts zählt weniger das Siegel als die Frage, ob die geprüften Kontrollen zum eigenen Anwendungsfall passen, etwa zu Datenlokation und Subunternehmerkette.
Cloud‑Compliance in bestehende Prozesse einbetten
Cloud Sicherheitsrichtlinien scheitern selten an der Technik, sondern daran, dass sie neben den bestehenden Abläufen existieren statt in ihnen. Wenn die IT‑Abteilung eine neue Cloud‑Anwendung einführt, ohne dass Einkauf, Datenschutz und Fachbereich informiert sind, entsteht genau die Schatten‑IT, die jedes Audit aufdeckt.
Der praktikabelste Weg ist, Cloud‑Compliance in bereits existierende Genehmigungsprozesse einzuhängen statt einen neuen Prozess daneben aufzubauen. Jede neue Cloud‑Beschaffung durchläuft dann automatisch eine Kategorisierung, egal ob es sich um ein kleines Marketing‑Tool oder ein zentrales ERP‑System handelt. Das verhindert, dass Compliance‑Prüfung als Sonderfall behandelt wird, den nur große Projekte durchlaufen.
Ebenso wichtig ist die Verzahnung mit dem Risikomanagement des Unternehmens. Ein Cloud‑Dienst, der personenbezogene Daten verarbeitet, gehört ins Risikoregister, mit Verantwortlichem, Prüfzyklus und Eskalationsweg. Ohne diese Verzahnung bleibt Compliance eine Excel‑Liste, die niemand aktuell hält.
Auch das Änderungsmanagement muss mitziehen. Wird eine Cloud‑Konfiguration geändert, etwa eine neue Schnittstelle freigeschaltet, sollte automatisch geprüft werden, ob sich dadurch die Schutzbedarfseinstufung ändert. Unternehmen, die diese Kopplung schaffen, brauchen deutlich weniger Nacharbeit vor einem Audit, weil Compliance dann ein laufendes Nebenprodukt der Arbeit ist und keine separate Kampagne.
Mitarbeiter schulen, damit Richtlinien nicht nur auf Papier stehen
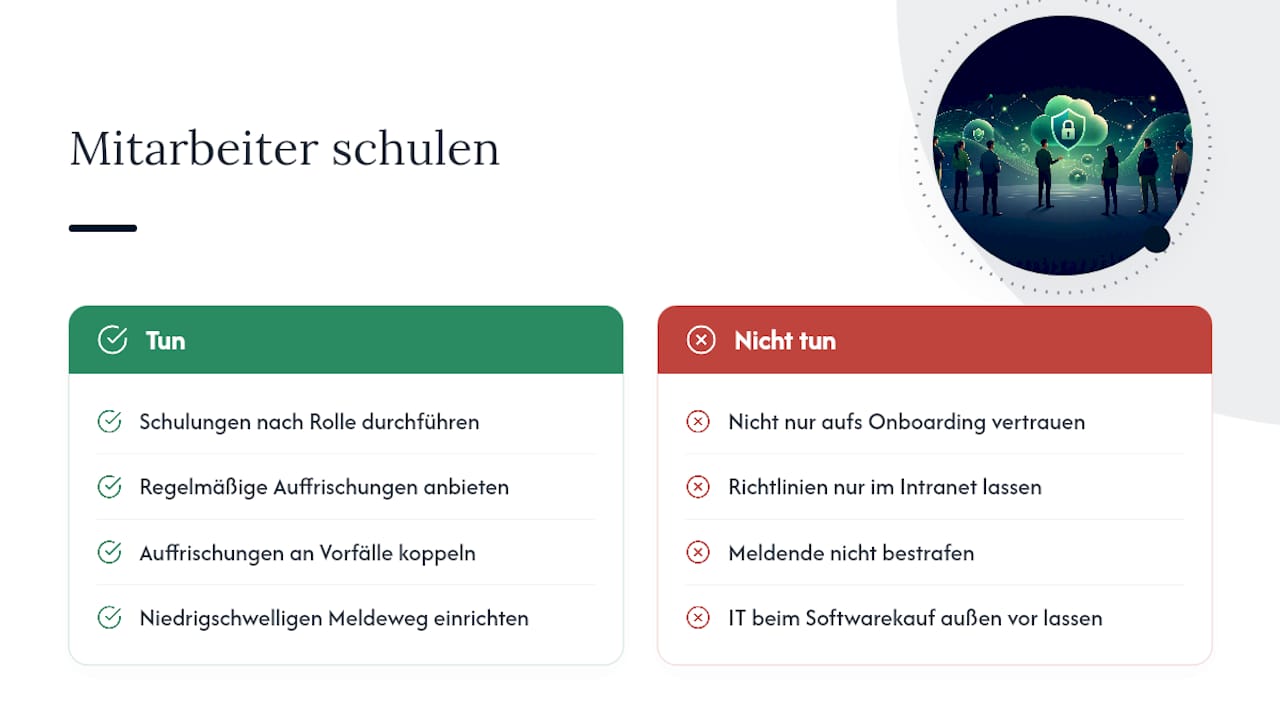
Die beste Sicherheitsleitlinie nützt wenig, wenn Mitarbeiter sie nicht kennen oder nicht verstehen, warum sie wichtig ist. Cloud Sicherheitsrichtlinien wirken nur, wenn sie im Arbeitsalltag ankommen und nicht nur im Intranet stehen.
Effektive Schulungen unterscheiden nach Rolle. Ein Entwickler muss wissen, welche Verschlüsselungsstandards für neue Anwendungen gelten und wie er Zugriffsrechte korrekt vergibt. Ein Vertriebsmitarbeiter muss wissen, warum er Kundendaten nicht in ein privates Cloud‑Konto kopieren darf, selbst wenn es bequemer wäre. Die Fachabteilung, die neue Software einkauft, muss wissen, dass sie vor der Unterschrift die IT‑Sicherheit einbeziehen muss.
Einmalige Schulungen beim Onboarding reichen selten aus. Cloud‑Dienste und Bedrohungslagen verändern sich schneller als die meisten Schulungspläne, deshalb braucht es wiederkehrende Auffrischungen, im Idealfall gekoppelt an konkrete Vorfälle oder neue Tools, die eingeführt werden. Ein kurzer, praxisnaher Hinweis nach einem echten Phishing‑Versuch bleibt oft besser im Gedächtnis als eine jährliche Pflichtschulung.
Wichtig ist außerdem ein klarer, niedrigschwelliger Weg, über den Mitarbeiter Auffälligkeiten melden können, ohne Angst vor Konsequenzen. Wer eine Fehlkonfiguration oder einen möglichen Datenabfluss bemerkt, sollte das ohne Umwege eskalieren können. Genau an dieser Stelle scheitern viele Unternehmen, weil Meldewege entweder nicht existieren oder niemand ihnen vertraut.
Best Practices aus unterschiedlichen Branchen
Wie streng Cloud‑Compliance ausfällt, hängt stark von der Branche ab. Im Finanzsektor sind Auditzyklen kürzer und Prüfrechte umfassender, weil Aufsichtsbehörden regelmäßig Einblick fordern, oft mit vertraglich fixierten Fristen für die Bereitstellung von Nachweisen. Banken und Versicherer verlangen deshalb häufig eigene Prüfrechte zusätzlich zu Standardzertifikaten, weil ein C5‑Bericht allein den aufsichtsrechtlichen Anforderungen selten genügt.
Im Gesundheitswesen steht die Datenlokation im Zentrum. Patientendaten unterliegen oft strengeren Löschfristen und Zugriffsbeschränkungen als andere personenbezogene Daten, und Cloud‑Anbieter müssen nachweisen, dass Subunternehmer diese Anforderungen ebenfalls einhalten. Hier zeigt sich oft, wie wichtig die vertragliche Regelung der Subunternehmerkette tatsächlich ist, nicht nur als Formalie im Vertrag.
Öffentliche Verwaltungen und Betreiber kritischer Infrastruktur gehen häufig noch einen Schritt weiter: Sie schließen Anbieter aus, die keine transparente Subunternehmerkette und keinen nachvollziehbaren Gerichtsstand vorweisen können, unabhängig vom Zertifikat. Das deckt sich mit der BSI‑Einschätzung, dass bestimmte Umfeldparameter für sensible Daten praktisch zu Ausschlusskriterien werden.
Kleinere und mittlere Unternehmen ohne eigene Rechtsabteilung fahren meist am besten mit einem pragmatischen Mittelweg: Standardverträge großer Anbieter als Basis nehmen, aber gezielt die Klauseln zu Prüfrechten, Datenlokation und Kündigung nachverhandeln, statt den gesamten Vertrag neu zu entwerfen.
Wenn es zum Verstoß kommt: Reaktion und Vorfallmanagement
Ein Compliance‑Verstoß ist kein Beweis für schlechte Arbeit, ein schlecht gemanagter Verstoß dagegen schon. Entscheidend ist, wie schnell ein Unternehmen reagiert und wie nachvollziehbar diese Reaktion dokumentiert ist.
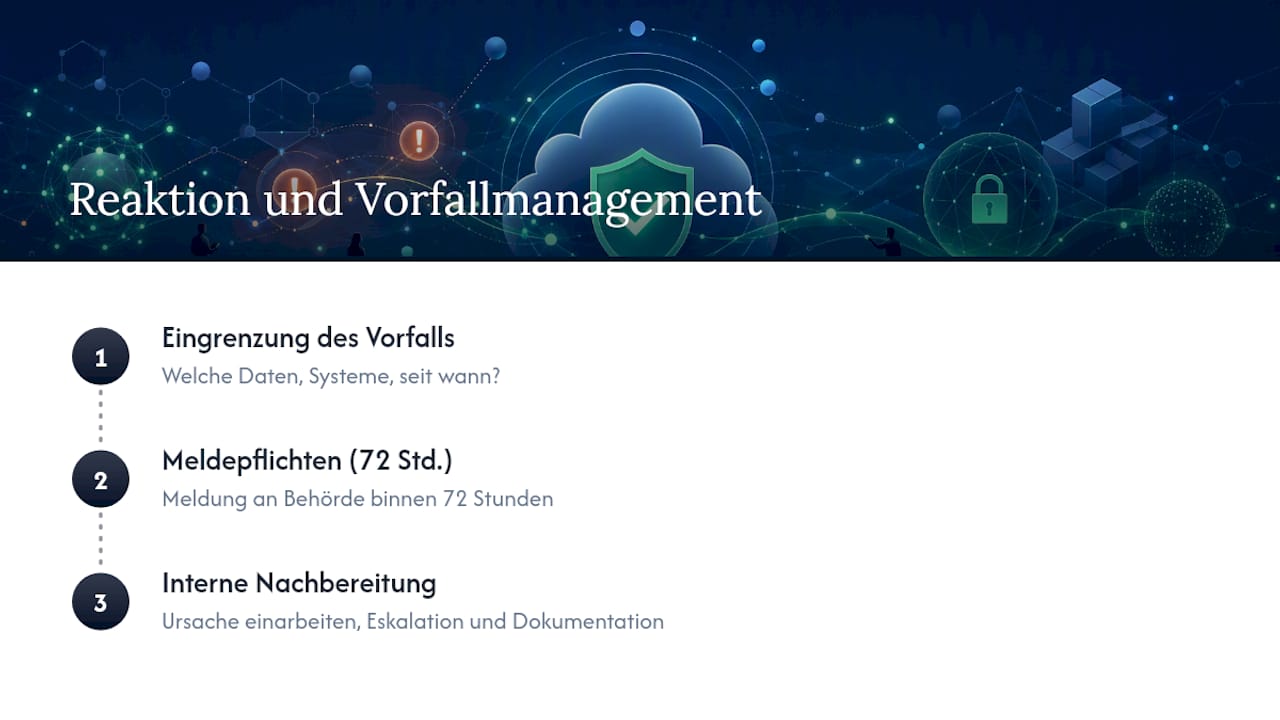
Der erste Schritt ist die Eingrenzung: Welche Daten sind betroffen, welche Systeme, seit wann? Ohne saubere Protokollierung, wie sie im Abschnitt zum Monitoring beschrieben wurde, dauert diese Eingrenzung oft Tage statt Stunden. Genau deshalb zahlt sich kontinuierliches Logging im Ernstfall aus.
Der zweite Schritt betrifft Meldepflichten. Bei einer Verletzung des Schutzes personenbezogener Daten gilt grundsätzlich die 72‑Stunden‑Frist zur Meldung an die Aufsichtsbehörde nach der DSGVO, und je nach Schwere auch eine Informationspflicht gegenüber den Betroffenen. Diese Frist beginnt, sobald das Unternehmen Kenntnis vom Vorfall hat, nicht erst nach vollständiger Aufklärung.
Der dritte Schritt ist die interne Nachbereitung, und hier liegt oft die größte Lücke. Wer einen Vorfall nur behebt, ohne die Ursache im Sicherheitskonzept zu verankern, wird ihn wiederholen. Ein funktionierendes Vorfallmanagement braucht deshalb einen klaren Eskalationsweg: Wer wird informiert, wer entscheidet über Maßnahmen, wer dokumentiert den Vorfall für spätere Audits?
Ebenso wichtig ist ein interner Kanal, über den Mitarbeiter oder Partner einen möglichen Verstoß melden können, bevor er zum ausgewachsenen Vorfall wird. Viele Verstöße werden zuerst intern bemerkt, oft von Mitarbeitern, die eine ungewöhnliche Zugriffsanfrage oder eine fragwürdige Datenweitergabe beobachten, aber keinen sicheren Weg sehen, das zu melden.
Praxis‑Perspektive: Häufige Fehler und wie man sie vermeidet
Der größte Fehler ist blindes Vertrauen in Zertifikate, ohne die eigenen Anforderungen dagegen zu prüfen. Der zweitgrößte: Verträge werden unterschrieben, bevor jemand den Portabilitätstest tatsächlich durchgeführt hat. Wer Prüfrechte, eigene Risikoanalyse und klare Eskalationswege konsequent einfordert, statt sich auf Papier zu verlassen, liegt bei Audits fast immer vorn.
Ashio als ergänzender Baustein für Ihre Compliance‑Nachweise
Cloud‑Sicherheit und Compliance regeln, wie Daten technisch und vertraglich geschützt sind, sie beantworten aber nicht die Frage, wie Verstöße überhaupt bekannt werden. Genau hier setzt ein internes Meldesystem an, mit dem Mitarbeiter Auffälligkeiten, etwa eine riskante Fehlkonfiguration oder einen fragwürdigen Datenzugriff, anonym und ohne IP‑Tracking melden können. Jede Meldung landet in einer strukturierten Fallbearbeitung mit vollständigem Audit‑Trail, genau der Nachweisdokumentation, die Auditoren bei Vorfallmanagement sehen wollen.
Für Compliance‑Teams bedeutet das einen zusätzlichen, revisionssicheren Baustein neben Vertrag und Technik: automatische Fristenüberwachung, ein individuell gestaltbares Meldeformular und Statusverfolgung für Melder, gespeichert DSGVO‑konform an einem sicheren Ort. Wer sein Hinweisgebersystem noch nicht aufgesetzt hat oder prüfen will, ob die bestehende Lösung wirklich den gesetzlichen Anforderungen entspricht, kann sich die Ashio‑Plattform in einer kostenfreien Testphase ansehen und direkt mit der Einrichtung beginnen.
Wichtige Primärquellen und Leitfäden
Für Audits und Vertragsprüfung zählen vor allem die BSI‑Kataloge zu C5 und Mindeststandards, die DSGVO‑Texte zu Artikel 28 und 32, sowie ISO/IEC 27001 als Referenz für das Managementsystem.
Quellen
FAQ
Was bedeutet Cloud‑Sicherheit?
Cloud‑Sicherheit umfasst alle technischen und organisatorischen Maßnahmen, mit denen Daten und Systeme in einer Cloud‑Umgebung vor unbefugtem Zugriff, Verlust oder Manipulation geschützt werden, von Verschlüsselung bis Zugriffskontrolle.
Welche Maßnahmen gehören zur Compliance?
Dazu gehören eine wirksame Auftragsverarbeitungsvereinbarung, technische Kontrollen wie Verschlüsselung und Identity‑Management, eine Risikoanalyse vor der Cloud‑Nutzung sowie kontinuierliches Monitoring über CSPM‑Werkzeuge.
Reicht ein C5‑Zertifikat als Compliance‑Nachweis?
Nicht allein. Ein C5‑Bericht zeigt, dass ein Anbieter bestimmte Kontrollen erfüllt, ersetzt aber keine eigene Risikoanalyse, ob diese Kontrollen zum konkreten Anwendungsfall passen.
Wie oft sollte Cloud‑Compliance geprüft werden?
Kontinuierlich, nicht nur einmal im Jahr. Cloud‑Konfigurationen ändern sich laufend, deshalb ersetzen CSPM‑Tools mit Echtzeitüberwachung zunehmend punktuelle Jahresaudits.
Welche Rolle spielt ein internes Hinweisgebersystem für Compliance?
Es liefert einen Kanal, über den Mitarbeiter Verstöße oder Sicherheitslücken frühzeitig melden können, mit lückenlosem Audit‑Trail als Nachweis. Plattformen wie Ashio decken diesen Teil der Nachweisdokumentation gezielt ab.