
Aug 13, 2026
Datensicherheit in SaaS-Umgebungen: Compliance-Leitfaden für IT-Entscheider
Erstellen Sie jetzt ein vollständiges SaaS-Inventar und klären Sie Verantwortlichkeiten, bevor Sie irgendetwas anderes tun. Das ist die eine Maßnahme, die alle weiteren Schritte zur Datensicherheit und SaaS-Compliance erst sinnvoll macht. Ohne zu wissen, welche Dienste im Einsatz sind und wer für welche Sicherheitskontrollen zuständig ist, verpufft jede weitere Investition.
Schnellcheck für den Einstieg:
- SaaS-Inventar: Alle genutzten Dienste erfassen, inklusive nicht genehmigter (Shadow-SaaS).
- Zugriffskontrolle: Sind Benutzerrechte nach dem Prinzip der minimalen Berechtigung vergeben?
- MFA: Ist Mehrfaktorauthentifizierung für alle kritischen SaaS-Anwendungen aktiv?
- Verschlüsselung: Werden Daten im Transit (TLS 1.2+) und im Ruhezustand verschlüsselt?
- AVV/DPA vorhanden: Liegt für jeden SaaS-Anbieter, der personenbezogene Daten verarbeitet, ein Auftragsverarbeitungsvertrag vor?
- Logging: Werden Zugriffs- und Aktivitätsprotokolle zentral gespeichert und regelmäßig ausgewertet?
Wichtige Erkenntnisse
SaaS-Compliance erfordert ein vollständiges Inventar aller genutzten Dienste, klare Verantwortlichkeiten nach dem Shared-Responsibility-Modell und lückenlose vertragliche Absicherung durch AVVs, bevor technische Maßnahmen greifen können.
| Thema | Details |
|---|---|
| Erster Schritt | SaaS-Inventar erstellen und Verantwortlichkeiten nach Shared-Responsibility-Modell klären. |
| Rechtliche Mindestanforderung | AVV für jeden Anbieter mit personenbezogenen Daten, MFA und Verschlüsselung nach DSGVO Art. 32. |
| Stärkste Nachweise | SOC 2 Type 2 und ISO 27001 mit geprüftem Scope, ergänzt durch aktuelle Penetrationstest-Berichte. |
| Kontinuierliche Überwachung | Quartalsweise Inventarprüfung und automatisiertes Monitoring schlagen einmalige Zertifizierungen. |
| Ashio | Bietet EU-konformes Hinweisgebersystem mit Audit-Trail, anonymem Meldekanal und DSGVO-konformer Speicherung als Teil der Compliance-Architektur. |
Inhaltsverzeichnis
- Was umfasst Datensicherheit für SaaS, und wie funktioniert das Shared-Responsibility-Modell?
- Welche regulatorischen Rahmenwerke gelten für SaaS-Compliance?
- Welche technischen und organisatorischen Maßnahmen sind für SaaS unverzichtbar?
- Was müssen Verträge mit SaaS-Anbietern enthalten?
- Wie erkennen und priorisieren Sie Shadow-SaaS in Ihrem Unternehmen?
- Was gilt bei Datenpannen: Fristen, Meldewege und Koordination mit dem Anbieter?
- Welche Zertifikate und Prüfberichte sind wirklich aussagekräftig?
- Wie bewerten Sie SaaS-Anbieter sicher? Fragen, Kriterien und Red Flags
- Praktische Roadmap: Wie kommen Sie zur SaaS-Compliance?
- Hinweisgebersysteme als Teil der Compliance-Architektur
- Ashio: Hinweisgeberschutz als Teil Ihrer Compliance-Strategie
- Quellen
Was umfasst Datensicherheit für SaaS, und wie funktioniert das Shared-Responsibility-Modell?
SaaS-Datensicherheit ist kein rein technisches Thema. Sie umfasst alle Maßnahmen, die sicherstellen, dass Daten in cloudbasierten Anwendungen vertraulich, integer und verfügbar bleiben. Dabei geht es um drei Datenkategorien, die unterschiedliche Schutzanforderungen haben:
- Personenbezogene Daten: Kundendaten, Mitarbeiterdaten, Meldungen in Hinweisgebersystemen. Diese unterliegen der DSGVO und verlangen die strengsten Kontrollen.
- Betriebsdaten: Systemlogs, Konfigurationsdaten, API-Schlüssel. Oft unterschätzt, aber ein häufiger Angriffsvektor.
- Konfigurationsdaten: Zugriffsrechte, Rollenmodelle, Integrationseinstellungen. Fehlkonfigurationen sind laut dem State of SaaS Security Report 2025 der Cloud Security Alliance eine der häufigsten Ursachen für SaaS-Sicherheitsvorfälle.
Das Shared-Responsibility-Modell legt fest, wer für welche Sicherheitsebene zuständig ist. Im SaaS-Kontext übernimmt der Anbieter typischerweise:
- Physische Rechenzentrumssicherheit
- Netzwerkinfrastruktur und Hypervisor
- Betriebssystem und Anwendungsplattform
- Grundlegende Verfügbarkeit und Ausfallsicherheit
Der Kunde bleibt verantwortlich für:
- Identitäts- und Zugriffsmanagement (wer darf was?)
- Dateneingabe, Datenklassifizierung und Konfiguration
- Endgerätesicherheit der Nutzer
- Compliance-Nachweise gegenüber Aufsichtsbehörden
Dieser Unterschied ist entscheidend für die Auswahl technischer und organisatorischer Maßnahmen. Wer annimmt, der SaaS-Anbieter trage die volle Verantwortung, riskiert Bußgelder und Datenpannen gleichermaßen.
Welche regulatorischen Rahmenwerke gelten für SaaS-Compliance?
Fünf Regelwerke prägen den Alltag von IT-Entscheidern und Compliance-Verantwortlichen in der EU. Keines davon ist optional.
DSGVO Art. 32 verpflichtet Verantwortliche und Auftragsverarbeiter, geeignete technische und organisatorische Maßnahmen nach dem Stand der Technik umzusetzen. Konkret gefordert: Verschlüsselung, Pseudonymisierung, Verfügbarkeitsgarantien und ein Verfahren zur regelmäßigen Überprüfung der Wirksamkeit. Der Artikel gilt für jeden, der personenbezogene Daten verarbeitet, also auch für SaaS-Kunden, nicht nur für Anbieter.
ISO/IEC 27001 definiert ein Informationssicherheits-Managementsystem (ISMS). Die Norm verlangt systematische Risikoidentifikation, -bewertung und -behandlung. Eine Zertifizierung gilt als anerkannter Vertrauensnachweis gegenüber Kunden und Aufsichtsbehörden, ersetzt aber keine eigene Risikoanalyse.
SOC 2 ist kein Gesetz, sondern ein Prüfbericht nach dem AICPA-Standard. Ein SOC 2 Type 2 Bericht belegt, dass ein Anbieter seine Sicherheitskontrollen über einen definierten Zeitraum (meist 6 oder 12 Monate) tatsächlich gelebt hat. Für die Bewertung von SaaS-Anbietern ist er aussagekräftiger als ein Type 1 Bericht, der nur einen Stichtag abbildet.
NIS2 (Richtlinie EU 2022/2555) und DORA (für den Finanzsektor) konkretisieren Risikomanagementpflichten für Netz- und Informationssysteme, fordern dokumentierte Risikoanalysen, Governance-Strukturen und Überwachungsindikatoren. NIS2 erfasst auch Lieferketten: Wer als wesentliche oder wichtige Einrichtung gilt, muss die Sicherheit seiner SaaS-Anbieter aktiv prüfen und nachweisen.
Wichtig: Welche Nachweise Aufsichtsbehörden anerkennen, hängt vom Kontext ab. ISO 27001-Zertifikate und SOC 2 Type 2 Berichte gelten als starke Belege. Penetrationstest-Berichte, BSI-Grundschutz-Nachweise und ENISA-konforme Risikoanalysen ergänzen das Bild. Eine ISO-Zertifizierung des Anbieters entbindet den Kunden nicht von seiner eigenen Nachweispflicht.
Die DIN SPEC 27557 liefert praxisnahe Hinweise zur Auftragsverarbeitung im Cloud-Kontext und konkretisiert, welche Pflichten Anbieter und Kunden jeweils tragen.
Welche technischen und organisatorischen Maßnahmen sind für SaaS unverzichtbar?
Priorisierung nach Risiko ist hier das Schlüsselprinzip. Nicht jede Kontrolle hat denselben Schutzeffekt, und Ressourcen sind begrenzt.
Quick Wins (sofort umsetzbar):
- MFA und starke Authentifizierung: Für alle Nutzer, besonders Administratoren. Phishing-resistente Verfahren (FIDO2/WebAuthn) sind einfachen TOTP-Lösungen vorzuziehen.
- Least Privilege: Zugriffsrechte auf das Minimum beschränken. Regelmäßige Überprüfung von Benutzerkonten, besonders nach Mitarbeiterwechseln.
- Verschlüsselung: TLS 1.2 oder höher im Transit, AES-256 im Ruhezustand. Schlüsselverwaltung klären: Wer kontrolliert die Verschlüsselungsschlüssel?
- Logging und Monitoring: Zugriffs- und Aktivitätsprotokolle zentral sammeln, mindestens 90 Tage aufbewahren, auf anomale Muster überwachen.
Mittelfristige Maßnahmen:
- Backup und Wiederherstellung: Regelmäßige, getestete Backups. Wiederherstellungszeit (RTO) und Datenverlusttoleranz (RPO) vertraglich mit dem Anbieter festlegen.
- Secure SDLC: Vom Anbieter verlangen, dass Sicherheit in den Entwicklungsprozess integriert ist (SAST, DAST, Dependency Scanning).
- Datenklassifizierung: Festlegen, welche Daten in welchen SaaS-Diensten gespeichert werden dürfen. Hochsensible Daten gehören nicht in jeden Dienst.
- Schulung: Mitarbeiter müssen verstehen, welche Daten sie in SaaS-Anwendungen eingeben dürfen und wie sie Phishing-Versuche erkennen. Einmalige Schulungen reichen nicht. Quartalsweise Auffrischungen mit realen Beispielen sind deutlich wirksamer.
Profi-Tipp: Risikobasierte Kontrollenauswahl bedeutet: Zuerst die Datenklassifizierung abschließen, dann die Kontrollen ableiten. Ein CRM mit Kundendaten braucht andere Maßnahmen als ein internes Projektmanagement-Tool. Wer alle Systeme gleich behandelt, verschwendet Budget und übersieht echte Risiken.
Was müssen Verträge mit SaaS-Anbietern enthalten?
Ein fehlender Auftragsverarbeitungsvertrag (AVV) ist kein Formalfehler. Er ist ein DSGVO-Verstoß, der Bußgelder nach sich zieht. Für jeden SaaS-Anbieter, der personenbezogene Daten im Auftrag verarbeitet, ist ein AVV Pflicht.
Wesentliche Vertragsinhalte:
- Gegenstand, Dauer und Art der Verarbeitung
- Kategorien betroffener Personen und Daten
- Pflichten und Rechte des Verantwortlichen
- Subunternehmer-Liste (Sub-Processor) mit Änderungsmitteilungspflicht
- Audit- und Kontrollrechte des Kunden
- Löschpflichten nach Vertragsende
- SLA-Klauseln: Verfügbarkeit, Reaktionszeiten bei Vorfällen, Eskalationswege
Für Datenübermittlungen in Drittländer (außerhalb EU/EWR) sind Standardvertragsklauseln (SCCs) der EU-Kommission erforderlich, ergänzt durch eine Transfer Impact Assessment (TIA), die bewertet, ob das Empfängerland ein angemessenes Schutzniveau bietet.
Checkliste: Fragen, die Sie jedem SaaS-Anbieter stellen sollten:
- Liegt ein aktueller, unterzeichneter AVV vor?
- Welche Sub-Processor werden eingesetzt, und wie werden Änderungen kommuniziert?
- In welchen Ländern werden Daten gespeichert und verarbeitet?
- Welche Mechanismen sichern Drittlandübermittlungen ab (SCCs, Angemessenheitsbeschluss)?
- Welche Audit-Rechte räumt der Anbieter ein (Fragebögen, Vor-Ort-Prüfungen, Drittparteiberichte)?
- Wie sind Reaktionszeiten bei Sicherheitsvorfällen vertraglich festgelegt?
- Was passiert mit den Daten nach Vertragsende (Löschung, Export, Fristen)?
Die DIN SPEC 27557 konkretisiert, welche Pflichten Anbieter im Cloud-Kontext gegenüber Kunden haben. Sie ist eine nützliche Grundlage für Vertragsverhandlungen. Für externe Unterstützung bei der DSGVO-konformen Vertragsgestaltung bieten spezialisierte Anbieter wie NEWWAYS Unternehmensberatung praxisnahe Beratung.
Wie erkennen und priorisieren Sie Shadow-SaaS in Ihrem Unternehmen?
Shadow-SaaS ist kein Randphänomen. Mitarbeiter nutzen Tools, die IT und Compliance nie genehmigt haben, weil sie schneller, bequemer oder günstiger erscheinen. Das Problem: Diese Dienste sind nicht in Risikoanalysen erfasst, haben keinen AVV und verarbeiten möglicherweise sensible Daten ohne jede Kontrolle.
Methoden zur Entdeckung:
- Netzwerk-Logs und DNS-Anfragen: Welche externen Dienste werden regelmäßig angesteuert?
- SSO-Daten: Welche Anwendungen sind über Single Sign-On verbunden? Welche nicht?
- Abrechnungsdaten und Kreditkartenabrechnungen: Wiederkehrende Zahlungen an unbekannte SaaS-Anbieter sind ein klares Signal.
- Endpoint-Detection-Tools: Viele EDR-Lösungen erkennen installierte Browser-Erweiterungen und Cloud-Sync-Clients.
- Mitarbeiterbefragungen: Direkt fragen, welche Tools Teams nutzen. Oft der schnellste Weg.
Nach der Entdeckung folgt die Kategorisierung nach Risiko: Verarbeitet der Dienst personenbezogene Daten? Ist er geschäftskritisch? Gibt es einen Anbieter mit nachweisbaren Sicherheitsstandards?
Schnelle Gegenmaßnahmen bei nicht genehmigten Diensten: Conditional-Access-Richtlinien über den Identity Provider (z. B. Microsoft Entra ID oder Okta) blockieren den Zugriff auf nicht genehmigte Anwendungen. Wichtiger als Sperren ist aber die Ursache: Wenn Mitarbeiter auf Shadow-SaaS ausweichen, fehlt oft ein genehmigtes Äquivalent.
Was gilt bei Datenpannen: Fristen, Meldewege und Koordination mit dem Anbieter?
Die DSGVO gibt 72 Stunden vor. Innerhalb dieser Frist nach Bekanntwerden einer Datenpanne muss die Meldung an die zuständige Aufsichtsbehörde erfolgen, sofern ein Risiko für betroffene Personen besteht. Diese Frist beginnt, sobald der Verantwortliche Kenntnis hat. Nicht erst, wenn alle Details geklärt sind.
Ablauf im Ernstfall:
- Erkennung: Sicherheitsvorfall identifizieren (intern oder durch Meldung des SaaS-Anbieters).
- Sofortmaßnahmen: Zugriff einschränken, betroffene Systeme isolieren, Beweise sichern.
- Anbieter kontaktieren: Sofort Kontakt zum SaaS-Anbieter aufnehmen. Welche Logs sind verfügbar? Welche Daten sind betroffen? Wer ist der Ansprechpartner für Sicherheitsvorfälle?
- Interne Eskalation: Datenschutzbeauftragten, IT-Leitung und Geschäftsführung informieren.
- Meldung an Aufsichtsbehörde: Innerhalb von 72 Stunden, auch wenn noch nicht alle Fakten bekannt sind. Unvollständige Meldungen können nachgereicht werden.
- Betroffene informieren: Wenn ein hohes Risiko für Betroffene besteht, müssen diese direkt benachrichtigt werden.
Koordinations-Checkliste für die Zusammenarbeit mit dem SaaS-Anbieter:
- Zugriff auf relevante Logs anfordern (Zeitstempel, betroffene Konten, Datenmengen)
- Forensische Unterstützung oder Berichte anfordern
- Schriftliche Bestätigung des Vorfalls und der ergriffenen Maßnahmen verlangen
- Vertraglich vereinbarte Meldepflichten des Anbieters prüfen (wie schnell muss er Sie informieren?)
- Kommunikation dokumentieren: Wer hat wann was gesagt?
NIS2 verschärft die Anforderungen für betroffene Einrichtungen: Frühwarnung innerhalb von 24 Stunden, detaillierter Bericht innerhalb von 72 Stunden, Abschlussbericht nach einem Monat.
Welche Zertifikate und Prüfberichte sind wirklich aussagekräftig?
Nicht jedes Zertifikat sagt dasselbe aus. Wer einen ISO 27001-Nachweis erhält, muss wissen, was er damit tatsächlich in der Hand hat.
| Nachweis | Aussagekraft | Gültigkeitsdauer | Worauf achten? |
|---|---|---|---|
| ISO 27001-Zertifikat | ISMS-Rahmen vorhanden, Risiken systematisch behandelt | 3 Jahre (mit jährlichen Überwachungsaudits) | Scope-Abgrenzung: Gilt das Zertifikat für die genutzten Systeme? |
| SOC 2 Type 2 | Kontrollen über Zeitraum tatsächlich gelebt | 6–12 Monate | Prüfzeitraum und Trust Service Criteria lesen |
| Penetrationstest-Bericht | Technische Schwachstellen zu einem Zeitpunkt | Meist 1 Jahr | Scope, Methodik, Remediationsnachweis prüfen |
| BSI-Grundschutz-Testat | Konformität mit BSI-Anforderungen | Variiert | Für deutsche Behörden und KRITIS relevant |
Beim Lesen von SOC 2-Berichten:
- Den Scope prüfen: Welche Systeme und Dienste sind eingeschlossen? Ein Bericht, der nur die Entwicklungsumgebung abdeckt, sagt nichts über die Produktionsumgebung aus.
- Die Trust Service Criteria identifizieren: Security ist Pflicht, Availability, Confidentiality, Processing Integrity und Privacy sind optional.
- Ausnahmen (Exceptions) lesen: Prüfer dokumentieren Kontrollen, die nicht funktioniert haben. Diese Abschnitte werden oft übersprungen, sind aber das Wichtigste.
Für Rechenzentren ergänzen Zertifizierungen nach EN 50600 (früher TIA-942) die ISO-Anforderungen um physische Sicherheitsaspekte. TÜV NORD bietet entsprechende Prüfungen an.
Profi-Tipp: ISO 27001 adressiert das Managementsystem, nicht einzelne technische Kontrollen. Ein Anbieter kann zertifiziert sein und trotzdem schwache Passwortrichtlinien haben, wenn diese im Scope des ISMS nicht als Risiko bewertet wurden. Fragen Sie immer nach dem Statement of Applicability (SoA) und welche Controls ausgeschlossen wurden.
Wie bewerten Sie SaaS-Anbieter sicher? Fragen, Kriterien und Red Flags
Ein strukturiertes Bewertungsverfahren schützt vor teuren Fehlentscheidungen. Die folgenden Fragen decken die kritischen Bereiche ab.
Technik und Betrieb:
- Welche Authentifizierungsverfahren werden unterstützt (SAML, OIDC, FIDO2)?
- Wie werden Verschlüsselungsschlüssel verwaltet? Kann der Kunde eigene Schlüssel einbringen (BYOK)?
- Wie ist die Mandantentrennung (Multi-Tenant-Isolation) implementiert?
- Gibt es eine dokumentierte Patch-Management-Richtlinie mit SLA?
Datenschutz und Compliance:
- Wo werden Daten gespeichert (Region, Land)?
- Welche Sub-Processor sind im Einsatz, und wie werden Änderungen kommuniziert?
- Liegt ein aktueller AVV vor?
- Welche Zertifikate und Prüfberichte können vorgelegt werden?
Business Continuity und Incident Response:
- Wie hoch sind RTO und RPO? Werden diese regelmäßig getestet?
- Wie schnell wird bei einem Sicherheitsvorfall kommuniziert?
- Gibt es einen dedizierten Sicherheitskontakt?
Evaluations-Checkliste (direkt anwendbar):
- AVV liegt vor und ist aktuell unterzeichnet.
- Sub-Processor-Liste ist vollständig und aktuell.
- Datenstandort ist EU/EWR oder durch SCCs abgesichert.
- ISO 27001-Zertifikat oder SOC 2 Type 2 Bericht liegt vor (Scope geprüft).
- MFA ist für alle Nutzerkonten verfügbar und erzwingbar.
- Logging-Zugriff für den Kunden ist vertraglich gesichert.
- Penetrationstest-Bericht der letzten 12 Monate liegt vor.
- Incident-Response-Prozess und Meldefristen sind vertraglich definiert.
- Exit-Strategie und Datenlöschung nach Vertragsende sind geregelt.
Red Flags, die sofortige Ablehnung oder vertiefte Prüfung erfordern:
- Kein AVV vorhanden oder Anbieter verweigert dessen Abschluss.
- Keine Logging-Zugriffe für den Kunden.
- Unklare oder fehlende Sub-Processor-Liste.
- Nur Basic Authentication ohne MFA-Option.
- Kein aktueller Penetrationstest-Bericht.
- Datenspeicherung außerhalb EU/EWR ohne SCCs.
Praktische Roadmap: Wie kommen Sie zur SaaS-Compliance?
Compliance ist kein Projekt mit Enddatum. Aber es gibt eine sinnvolle Reihenfolge.
Phase 1: Inventarisierung (Wochen 1–4)
- Alle genutzten SaaS-Dienste erfassen (genehmigt und ungenehmigt).
- Datenflüsse dokumentieren: Welche Daten fließen in welchen Dienst?
- Verantwortlichkeiten zuweisen: IT, Datenschutz, Einkauf, Fachbereiche.
Phase 2: Risikobewertung (Wochen 4–8)
- Dienste nach Datensensitivität und Geschäftskritikalität priorisieren.
- Für jeden kritischen Dienst: Shared-Responsibility-Analyse durchführen.
- Lücken identifizieren: Fehlende AVVs, schwache Authentifizierung, unklare Datenstandorte.
Phase 3: Vertragliche Absicherung (Wochen 6–12)
- AVVs für alle relevanten Anbieter abschließen oder aktualisieren.
- SLA-Klauseln und Audit-Rechte verhandeln.
- Sub-Processor-Listen anfordern und dokumentieren.
Phase 4: Technische Maßnahmen (Wochen 8–16)
- MFA und IAM-Kontrollen implementieren.
- Logging und Monitoring zentralisieren.
- Datenklassifizierung und Zugriffsrechte bereinigen.
Phase 5: Audit und Verifikation (ab Monat 4)
- Interne Audits durchführen, Lücken schließen.
- Externe Penetrationstests beauftragen.
- Nachweise zusammenstellen (ISO-Zertifikate, SOC 2-Berichte, AVVs).
Phase 6: Kontinuierliche Überwachung (dauerhaft)
- Quartalsweise Überprüfung des SaaS-Inventars.
- Automatisiertes Monitoring auf Konfigurationsabweichungen.
- Jährliche Schulungen für alle Mitarbeiter.
Verantwortlichkeiten: IT übernimmt technische Kontrollen und Monitoring. Der Datenschutzbeauftragte prüft AVVs und Meldepflichten. Compliance koordiniert Audits und Nachweisführung. Einkauf integriert Sicherheitsanforderungen in Beschaffungsprozesse. Für externe Begleitung bei ISO- oder NIS2-Vorbereitung bieten spezialisierte Berater wie NEWWAYS Unternehmensberatung strukturierte Unterstützung.
Hinweisgebersysteme als Teil der Compliance-Architektur
Ein Hinweisgebersystem ist kein optionales Add-on. Es ist ein gesetzlich geforderter Bestandteil der Compliance-Architektur für Unternehmen ab 50 Mitarbeitern in der EU. Und es ist gleichzeitig ein Instrument, das Datenschutz und Nachweisführung direkt unterstützt.
Datenschutzanforderungen an Hinweisgebersysteme:
- Vollständige Anonymität des Melders: kein IP-Tracking, keine Metadaten, die Rückschlüsse erlauben.
- DSGVO-konforme Datenspeicherung: Speicherort, Löschfristen und Zugriffsrechte müssen dokumentiert sein.
- Revisionssichere Dokumentation: Jede Aktion im System muss nachvollziehbar protokolliert werden.
- Zugriffssteuerung: Nur autorisierte Personen dürfen Meldungen einsehen.
Ein gut implementiertes Hinweisgebersystem liefert gleichzeitig einen Audit-Trail, der bei Compliance-Prüfungen als Nachweis dient. Automatische Fristenüberwachung stellt sicher, dass gesetzliche Bearbeitungsfristen eingehalten werden. Das reduziert das Risiko von Verfahrensfehlern, die selbst zum Compliance-Problem werden können.
Kernpunkt für Entscheider: Ein Hinweisgebersystem, das Anonymität technisch garantiert (nicht nur verspricht), stärkt das Vertrauen der Belegschaft und erhöht die Meldebereitschaft. Das ist kein weicher Kulturaspekt, sondern ein messbarer Compliance-Faktor: Systeme, die Anonymität glaubwürdig sichern, erhalten mehr Meldungen, was Risiken früher sichtbar macht.
Die Integration in bestehende Compliance-Workflows ist entscheidend: Schnittstellen zu HR- und Compliance-Systemen, strukturierte Fallbearbeitung und Team-Kollaboration machen den Unterschied zwischen einem System, das genutzt wird, und einem, das nur auf dem Papier existiert. Ashio bietet mit seiner HinSchG-konformen Lösung genau diese Kombination aus technischer Anonymität, revisionssicherer Dokumentation und DSGVO-konformer Datenspeicherung in der Schweiz.
Was Entscheider jetzt priorisieren sollten
Die größte Falle in der SaaS-Compliance ist die Verwechslung von Zertifizierung mit Sicherheit. Ein ISO 27001-Zertifikat des Anbieters ist ein Signal, kein Freifahrtschein. Wer sich darauf verlässt, ohne den Scope zu prüfen und eigene Kontrollen zu implementieren, hat die Kernaussage des Shared-Responsibility-Modells nicht verstanden.
Was wirklich zählt: kontinuierliche Überwachung schlägt punktuelle Audits. Der CSA-Bericht 2025 zeigt, dass Identity und Logging die anhaltenden Schwachstellen sind, nicht fehlende Zertifikate. Unternehmen, die in automatisiertes Monitoring investieren, erkennen Vorfälle früher und begrenzen den Schaden.
Die erste Priorität ist das SaaS-Inventar. Nicht weil es glamourös ist, sondern weil ohne es jede weitere Maßnahme ins Leere läuft. Danach folgen AVVs, MFA und Logging. In dieser Reihenfolge.
Ashio: Hinweisgeberschutz als Teil Ihrer Compliance-Strategie
Wer ein vollständiges Compliance-Programm aufbaut, kommt an einem gesetzeskonformen Hinweisgebersystem nicht vorbei. Ashio ist die Lösung für Unternehmen, die das nicht mit einem generischen Tool lösen wollen.
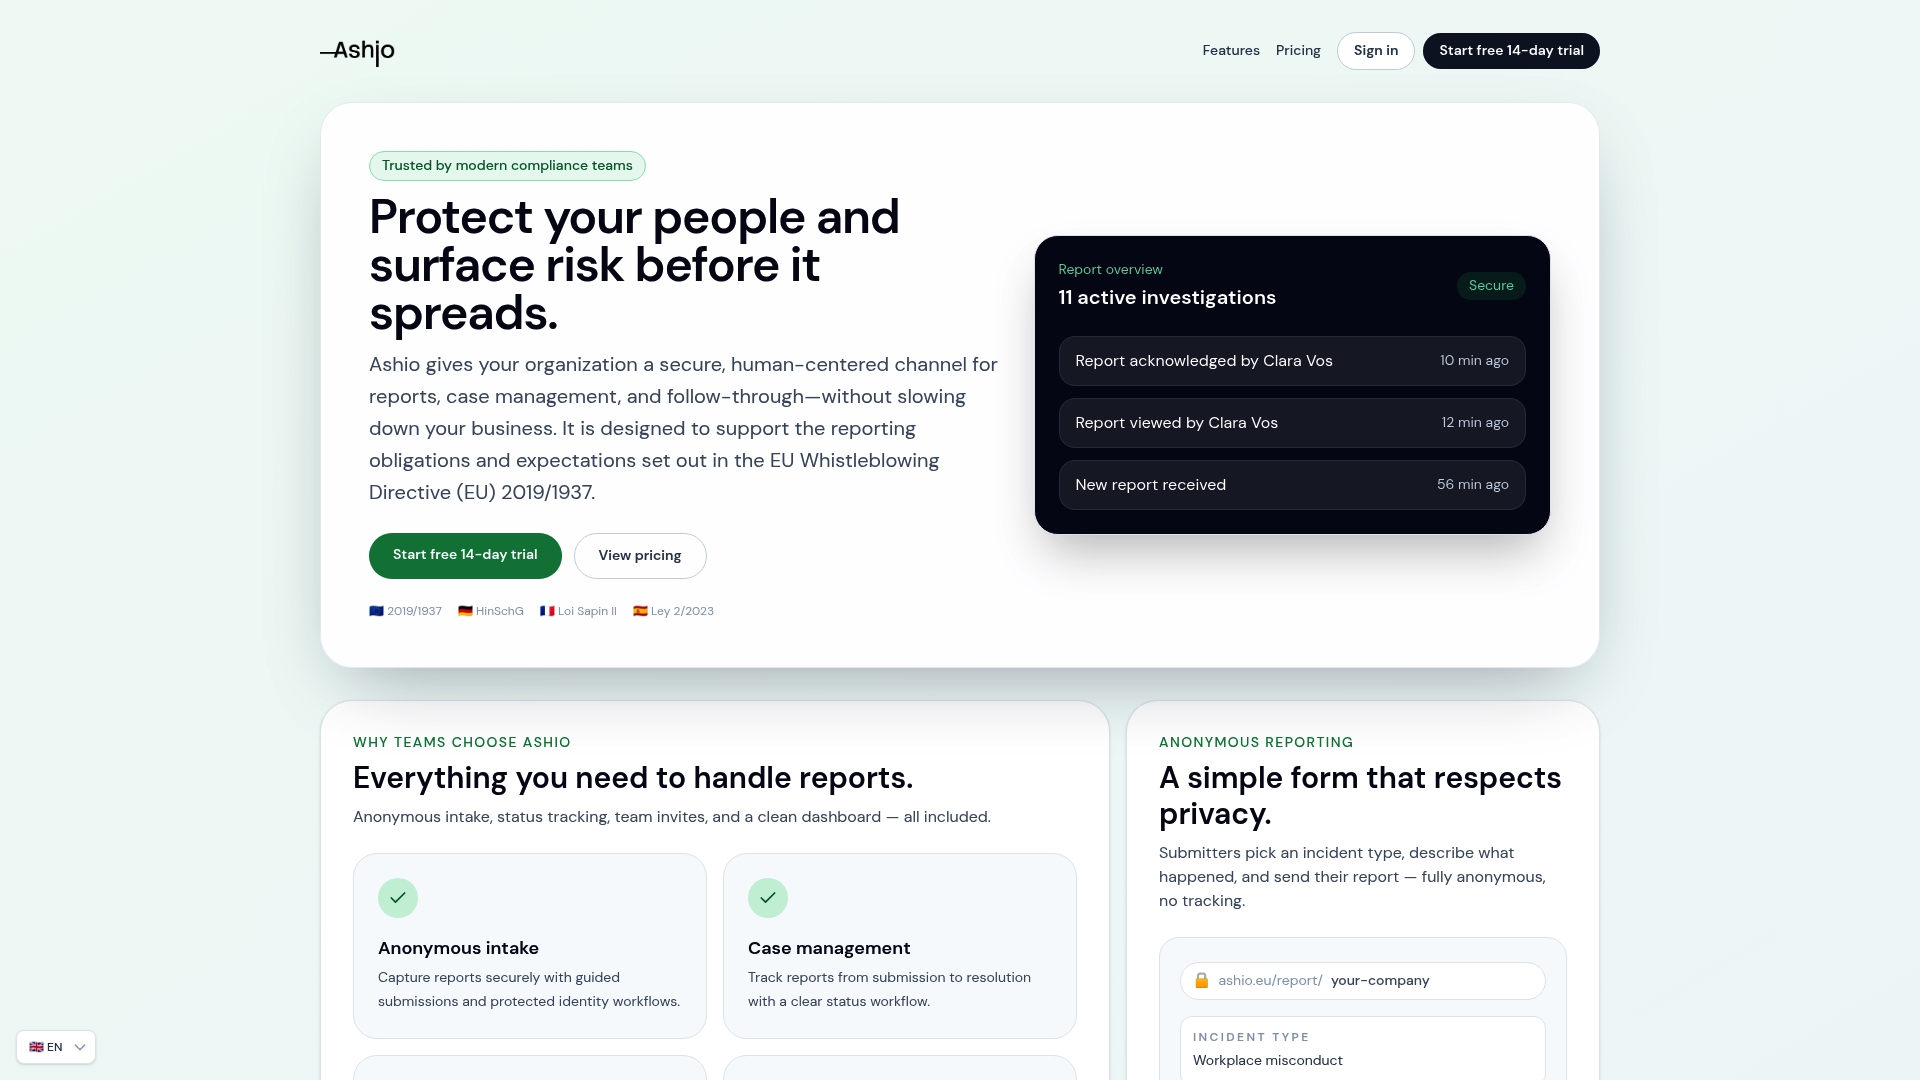
Ashio bietet einen vollständig anonymen Meldekanal ohne IP-Tracking, revisionssichere Fallbearbeitung mit Audit-Trail und DSGVO-konforme Datenspeicherung in der Schweiz. Die automatische Fristenüberwachung stellt sicher, dass keine gesetzliche Bearbeitungsfrist übersehen wird. Das Dashboard ermöglicht strukturierte Team-Kollaboration und gibt Meldern gleichzeitig die Möglichkeit, den Status ihrer Meldung in Echtzeit zu verfolgen, anonym und ohne Reibung.
Für Compliance-Verantwortliche bedeutet das: ein System, das bei Audits als Nachweis dient, nicht als Lücke auffällt. Testen Sie Ashio kostenlos und integrieren Sie ein EU-konformes Hinweisgebersystem in Ihre Compliance-Architektur.
Quellen
- Dejure
- DIN SPEC 27557:2019-08 (D)
- EU‑Regelung (Textauszug) — technische und methodische Anforderungen (NIS2‑Kontext)
- ISO 27001 (Standard‑Referenz) — ISO
- Shared Responsibility Model — Microsoft Learn
- State of SaaS Security Report 2025 — Cloud Security Alliance
Dieser Artikel enthält allgemeine Informationen und ersetzt nicht die Beratung durch einen qualifizierten Anwalt. Wenden Sie sich an eine qualifizierte Rechtsfachperson zu Ihrer persönlichen Lage, bevor Sie auf Grundlage dieses Inhalts handeln.