
Sep 13, 2026
GDPR a whistleblowing: jak sladit ochranu dat s hlášením
Ano, anonymní whistleblowing lze provozovat v souladu s GDPR, pokud organizace splní tři podmínky: zvolí správný zákonný základ pro zpracování osobních údajů, zavede technická a organizační opatření chránící totožnost oznamovatele a nastaví jasné lhůty uchovávání i mazání dat. Bez těchto tří pilířů se i dobře míněný oznamovací kanál dostává do rozporu s nařízením GDPR. Řešení pro evropské prostředí tuto rovnici zjednodušují už na úrovni technické architektury.
Stručně:
- Pro zajištění souladu s GDPR při anonymním whistleblowingu je nutné správně zvolit zákonný základ a zavést technická opatření na ochranu identity oznamovatele.
- Klíčové je přesně mapovat shromážděná data a definovat jejich dobu uchovávání, přičemž je vhodné automaticky mazat záznamy po stanovené lhůtě.
- Národní zákony mohou lišit v detailech, proto je důležité upravit interní politiku podle místních pravidel a mít právní posouzení aktuální právní situace.
- Vyhodnoťte, zda platforma nabízí end-to-end šifrování, oddělené úložiště dat a metadata kontrolovaná tak, aby se minimalizovalo riziko odhalení oznamovatele.
- Prvních 90 dní by měl DPO věnovat mapování dat, volbě zákonného základu a přípravě technických opatření, než systém nasadí do ostrého provozu.
Obsah
- Praktický checklist: první kroky při auditu nebo nasazení systému
- Jak spolu souvisí směrnice EU 2019/1937, národní zákony a GDPR
- Který zákonný základ zvolit pro zpracování hlášení
- Jak chránit anonymitu oznamovatele v praxi
- Jak dlouho uchovávat data a co dělat s žádostmi subjektů
- Co musí obsahovat interní politika a jak ji auditovat
- Jak vypadá implementace GDPR v praxi na příkladu Ashio
- Prvních 90 dní: co by měl DPO udělat jako první
- Vyzkoušejte, jak Ashio řeší soulad s GDPR v praxi
- Zdroje
- Časté dotazy
Praktický checklist: první kroky při auditu nebo nasazení systému
Než vyberete platformu nebo upravíte stávající proces, potřebujete přehled o tom, jaká data skutečně sbíráte a proč. Bez tohoto kroku se GDPR a oznamování dostávají do konfliktu už na startu.
- Zmapujte, jaké osobní údaje kanál sbírá a kam putují (jméno oznamovatele, obviněné osoby, přílohy, IP adresa).
- Zvolte zákonný základ zpracování a zapište posouzení oprávněného zájmu (LIA).
- Zaveďte technická opatření: šifrování dat, oddělené úložiště pro identifikační údaje a omezení metadat.
- Definujte procesy komunikace s oznamovatelem, závazné lhůty a pravidla pro vymazání záznamů.
- Proškolte osoby s přístupem k případům a naplánujte interní audit.
Profesionální tip: Než nasadíte jakýkoliv nástroj, zkuste si sami podat testovací hlášení. Rychle odhalíte, jaká metadata systém sbírá bez vašeho vědomí, třeba přesný čas odeslání nebo typ zařízení.
Jak spolu souvisí směrnice EU 2019/1937, národní zákony a GDPR
Směrnice o whistleblowingu ukládá členským státům povinnost zavést interní kanály pro hlášení u organizací nad určitý počet zaměstnanců a vyžaduje ochranu identity oznamovatele včetně zachování důvěrnosti. Sama o sobě ale neharmonizuje detaily napříč zeměmi — o tom rozhoduje národní transpozice, v Německu zákon o ochraně oznamovatelů (HinSchG). Ten určuje konkrétní lhůty, rozsah povinných subjektů a detaily fungování kanálu.
GDPR přitom zůstává nadřazeným rámcem pro každé zpracování osobních údajů, které se v procesu odehrává, tedy nezávisle na tom, co přesně národní zákon vyžaduje. Ukládá:
- zásadu minimalizace údajů.
- účelové omezení (data z hlášení nesmí sloužit jinému účelu),
- povinnost zabezpečení a dokumentace rozhodnutí o zpracování.
Právní analytici upozorňují, že rozdílná transpozice směrnice mezi státy zvyšuje riziko takzvaných compliance mezer u firem s pobočkami ve více zemích — pravidla se v detailech liší, i když základní princip ochrany oznamovatele je stejný. Doporučení je proto jednoduché: sladit interní politiku se zněním konkrétního národního zákona a mít po ruce aktuální právní posouzení, ne se spoléhat na obecný výklad směrnice.
Který zákonný základ zvolit pro zpracování hlášení
Souhlas se u oznamovacích systémů téměř nikdy nepoužívá, protože mezi oznamovatelem a organizací chybí rovnováha sil a souhlas by musel být kdykoliv odvolatelný, což by fungování kanálu ohrozilo. V praxi přichází v úvahu tři alternativy:
- Plnění právní povinnosti (čl. 6 odst. 1 písm. c GDPR): platí tam, kde národní zákon zřízení kanálu přímo nařizuje.
- Oprávněný zájem (čl. 6 odst. 1 písm. f): vhodný pro rozšíření systému nad zákonný minimální rozsah, například na dodavatele.
- Ochrana životně důležitých zájmů: uplatní se výjimečně, třeba u hlášení bezprostředního ohrožení zdraví.
Volbu základu je nutné zdokumentovat formou posouzení oprávněného zájmu (LIA), které zahrnuje test proporcionality mezi zájmem organizace a právy oznamovatele i obviněné osoby. Dozorové orgány si při kontrole často žádají právě tento dokument jako první — jeho absence je jedním z nejčastějších nálezů při auditech.
Jak chránit anonymitu oznamovatele v praxi
Ochrana osobních údajů whistleblowing systémů stojí na kombinaci technických a organizačních opatření, ne na jediném nástroji. EDPS zdůrazňuje, že systémy musí zajistit důvěrnost a zpracovávat jen údaje, které jsou nezbytně nutné pro prošetření konkrétního hlášení.
- End-to-end šifrování zpráv a příloh, ideálně s úložištěm umístěným v Evropské unii.
- Oddělený audit-trail, který zaznamenává akce v systému, ale neváže je automaticky k identitě oznamovatele.
- Smluvní zpracovatelské doložky (DPA) s každým poskytovatelem, včetně limitů na dobu uchovávání logů.
- Pravidelná revize přístupových práv, minimálně jednou za čtvrtletí.
Zapomínaným rizikem jsou metadata: IP adresa, časové razítko odeslání nebo typ zařízení dokážou oznamovatele identifikovat i bez uvedeného jména. Technický návrh musí řešit nejen obsah hlášení, ale i tyto komunikační stopy, jinak hrozí neúmyslné odhalení.
Profesionální tip: Zkontrolujte, zda systém nabízí volitelné pole pro úplnou anonymitu (bez e-mailu pro zpětnou vazbu). Ne každý oznamovatel chce být kontaktovatelný, a systém by mu to neměl vnucovat.
Jak dlouho uchovávat data a co dělat s žádostmi subjektů
Retenční politika musí mít jasné kritérium délky, ne jen obecné „dokud je to potřeba“. Přiměřená lhůta se odvíjí od doby potřebné k prošetření a případnému právnímu řízení, obvykle v řádu měsíců po uzavření případu, s výjimkou aktivních soudních sporů.
- Nastavte automatické mazání záznamů po uplynutí lhůty, ne manuální proces závislý na paměti compliance týmu.
- Žádosti o přístup, opravu nebo výmaz vyřizujte s ohledem na ochranu identity oznamovatele. To v praxi znamená poskytnout obviněné osobě obsah hlášení, ale ne identifikační údaje.
- Sdílení identity oznamovatele s orgány činnými v trestním řízení je možné jen na základě konkrétního zákonného požadavku, nikdy jako rutinní postup.
Pravidelný přezkum retenčních lhůt jednou ročně zabrání tomu, aby systém hromadil data „pro jistotu“.
Co musí obsahovat interní politika a jak ji auditovat
Psaná politika oznamování je zároveň důkazním materiálem při kontrole i praktickým návodem pro zaměstnance. Bez ní se GDPR a etické normy organizace snadno rozejdou v tom, co se skutečně děje v praxi.
- Rozsah kanálu (kdo může hlásit, jaké typy jednání se řeší) a zvolený zákonný základ.
- Odpovědné role: kdo přijímá hlášení, kdo má přístup k identitě a kdo rozhoduje o dalším postupu.
- Závazné lhůty pro potvrzení přijetí a zpětnou vazbu oznamovateli.
- Pravidla důvěrnosti a postup při žádosti o výmaz nebo přístup.
- Plán školení nových rolí a harmonogram interních auditů, ideálně jednou ročně.
Podrobný návod na obsah takové politiky, včetně vzorových formulací, najdete v průvodci k tvorbě whistleblowing politiky.
Jak vypadá implementace GDPR v praxi na příkladu Ashio
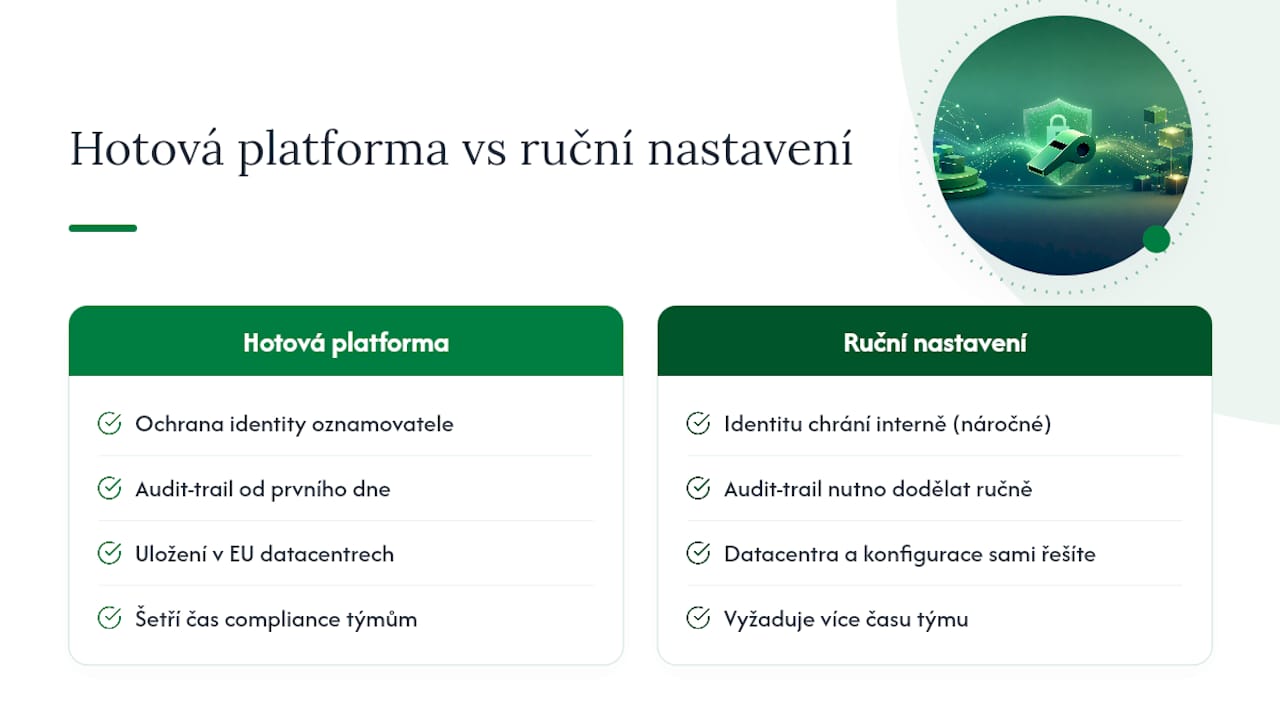
Existují platformy navržené tak, aby splňovaly požadavky evropské směrnice o ochraně oznamovatelů a GDPR. Tyto platformy mohou oddělovat identitu oznamovatele od obsahu hlášení, poskytovat audit-trail bez nutnosti manuálního zápisu a nabízet rolové řízení přístupu, čímž omezují přístup k citlivým údajům.
- Data mohou být uložena v evropských datacentrech, což řeší otázku předávání dat mimo EU.
- Sledování stavu hlášení v reálném čase může snižovat potřebu opakované komunikace, která by mohla ohrozit anonymitu.
- Přizpůsobitelné formuláře mohou omezit sbírané údaje jen na to, co je pro konkrétní typ hlášení nezbytné.
Při výběru řešení stojí za to ověřit, kde přesně jsou data uložena a jak platforma řeší transpozici směrnice do praxe.
Prvních 90 dní: co by měl DPO udělat jako první
Prvních třicet dní patří mapování dat a volbě zákonného základu, ne výběru nástroje. Teprve poté má smysl řešit technická opatření na ochranu identity oznamovatele. Každé rozhodnutí zapište, naplánujte první audit do devadesáti dnů a školení proveďte dřív, než systém spustíte naostro. Ověřené platformy zvládnou technickou stránku, ale odpovědnost za správný zákonný základ zůstává na vás.
Vyzkoušejte, jak Ashio řeší soulad s GDPR v praxi
Existují hotové platformy, které mohou nabídnout ochranu identity oznamovatele, audit-trail i uložení dat v evropských datacentrech jako součást architektury od prvního dne. Taková řešení mohou šetřit čas compliance týmům a snižovat riziko opomenutí požadavků GDPR při ručním nastavování procesů.
Pokud řešíte, jaké kroky udělat po zavedení politiky, přečtěte si přehled povinností a lhůt v průvodci k hinweisgeberskému systému. Funkce platformy a možnost vyzkoušet demo najdete na stránce Ashio.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Zdroje
- Directive (EU) 2019/1937 of the European Parliament and of the Council
- Whistleblowing — European Data Protection Supervisor
- Whistleblowing — MoFo (legal analysis)
Časté dotazy
Co se rozumí pojmem whistleblowing?
Whistleblowing je oznámení protiprávního nebo neetického jednání, o kterém se osoba dozvěděla v souvislosti se svou prací, obvykle prostřednictvím interního nebo externího oznamovacího kanálu.
Je GDPR totéž jako DSGVO?
Ano, DSGVO je německý název pro totéž nařízení, které se v češtině označuje jako GDPR — jde o nařízení (EU) 2016/679 platné v celé Evropské unii.
Co znamená zkratka GDPR?
GDPR je obecné nařízení o ochraně osobních údajů, evropský právní předpis, který stanovuje pravidla pro zpracování osobních dat fyzických osob organizacemi i orgány veřejné správy.
Jaká hlášení spadají pod zákon o ochraně oznamovatelů?
Zákon obvykle chrání hlášení o porušení práva EU nebo národních předpisů v oblastech jako veřejné zakázky, ochrana životního prostředí, veřejné zdraví nebo ochrana osobních údajů, konkrétní rozsah stanovuje národní transpozice směrnice.
Může Ashio pomoci se souladem s GDPR při zavádění oznamovacího kanálu?
Ashio je navrženo tak, aby technická stránka zpracování (šifrování, audit-trail, uložení dat v EU) odpovídala požadavkům GDPR, konečnou odpovědnost za zákonný základ a interní politiku ale nese organizace samotná.