
Aug 9, 2026
Hinweisgeberschutzgesetz: Pflichten für Arbeitgeber ab 50 Mitarbeitenden
Arbeitgeber mit mindestens 50 Beschäftigten sind nach §12 HinSchG verpflichtet, eine interne Meldestelle einzurichten und dauerhaft zu betreiben. Das ist keine Empfehlung, sondern eine gesetzliche Pflicht mit konkreten Bußgeldern bei Verstößen. Finanzdienstleister trifft diese Pflicht unabhängig von ihrer Größe.
Die Kernpflichten im Überblick:
- Interne Meldestelle einrichten und betreiben (§12 HinSchG)
- Meldekanäle bereitstellen: Textform, mündlich und auf Wunsch persönlich (§16)
- Vertraulichkeit sicherstellen (§8): Identität des Hinweisgebers schützen
- Eingangsbestätigung innerhalb von 7 Tagen, Ergebnisrückmeldung innerhalb von 3 Monaten (§17)
- Repressalienverbot mit Beweislastumkehr zugunsten des Hinweisgebers (§36)
- Dokumentation und Aufbewahrung aller Meldungen (§11)
Wer gegen diese Pflichten verstößt, riskiert Bußgelder für die fehlende Einrichtung einer Meldestelle, für schwerwiegende Verstöße gegen Verantwortliche und in bestimmten Fällen gegen das Unternehmen (§40). Die Rechtsgrundlage für die Datenverarbeitung liegt in Art. 6 Abs. 1 lit. c DSGVO in Verbindung mit §10 HinSchG; technische Schutzmaßnahmen nach Art. 32 DSGVO sind verpflichtend.
Wichtige Erkenntnisse
Arbeitgeber ab 50 Beschäftigten müssen nach §12 HinSchG eine interne Meldestelle betreiben, die Vertraulichkeit, Fristenüberwachung und revisionssichere Dokumentation gewährleistet.
| Thema | Details |
|---|---|
| Pflicht zur Meldestelle | Ab 50 Beschäftigten verpflichtend; Finanzdienstleister unabhängig von der Größe (§12 HinSchG). |
| Fristen einhalten | Eingangsbestätigung binnen 7 Tagen, Ergebnisrückmeldung binnen 3 Monaten (§17 HinSchG). |
| Datenschutz sicherstellen | Art. 6 Abs. 1 lit. c DSGVO als Rechtsgrundlage; AV-Vertrag mit Softwareanbietern nach Art. 28 DSGVO verpflichtend. |
| Repressalien vermeiden | Beweislastumkehr nach §36: Unternehmen müssen beweisen, dass Personalmaßnahmen nichts mit der Meldung zu tun haben. |
| Ashio als Umsetzungslösung | Anonymer Kanal ohne IP-Tracking, automatische Fristenüberwachung und revisionssicherer Audit-Trail decken die gesetzlichen Kernpflichten ab. |
Inhaltsverzeichnis
- Wen treffen die Pflichten? Schwellenwerte, Ausnahmen und Fristen
- Welche Verstöße können gemeldet werden und was fällt nicht darunter?
- Was muss eine interne Meldestelle mindestens leisten (§12, §16 HinSchG)?
- Datenschutz und IT-Sicherheit: Was die Technik leisten muss
- Verfahrensablauf und Fristen: Was nach Eingang einer Meldung passiert
- Schutz vor Repressalien, Beweislastumkehr und Bußgelder (§33–§40 HinSchG)
- Betriebsrat und Mitbestimmung: Was Sie vor der Einführung klären müssen
- Ausnahmen: Wann das HinSchG nicht greift (§5, §6)
- Schritt-für-Schritt zur rechtskonformen Umsetzung im Unternehmen
- Wie Hinweisgebersoftware die gesetzlichen Anforderungen technisch abdeckt
- Compliance als Chance, nicht nur als Pflicht
- Ashio unterstützt Unternehmen bei der HinSchG-Umsetzung
- Quellen
Wen treffen die Pflichten? Schwellenwerte, Ausnahmen und Fristen
Die Schwellenregel klingt einfach, hat aber Tücken. Laut IHK sind Arbeitgeber mit mindestens 50 Beschäftigten zur Einrichtung einer internen Meldestelle verpflichtet. Finanzdienstleister, also Banken, Versicherungen, Wertpapierfirmen und ähnliche regulierte Institute, unterliegen der Pflicht unabhängig von ihrer Mitarbeiterzahl.
Für Konzerne gilt: Jede Konzerngesellschaft mit mehr als 50 Beschäftigten ist eigenständig betroffen. Eine Konzernmutter kann zwar eine gemeinsame Meldestelle betreiben, die einzelnen Gesellschaften bleiben aber rechtlich verantwortlich und müssen sicherstellen, dass die Stelle tatsächlich erreichbar und funktionsfähig ist.
Die Umsetzungsfristen sind abgelaufen. Unternehmen ab 250 Beschäftigten mussten bereits mit Inkrafttreten des Gesetzes handeln. Für Unternehmen mit 50 bis 249 Beschäftigten galt eine verlängerte Frist bis Ende 2023. Wer jetzt noch keine Meldestelle betreibt, ist bereits im Verzug.
Welche Verstöße können gemeldet werden und was fällt nicht darunter?
Das HinSchG deckt ein breites Spektrum ab. Meldungen können sich auf folgende Bereiche beziehen:
- Straftaten nach deutschem Recht (Korruption, Betrug, Untreue)
- Verstöße gegen EU-Recht in den Bereichen Finanzdienstleistungen, Produktsicherheit, Umweltschutz und Lebensmittelsicherheit
- Datenschutzverletzungen nach der DSGVO
- Verstöße gegen das Vergaberecht und das Wettbewerbsrecht
- Arbeits- und Gesundheitsschutzverstöße
- Geldwäsche und Terrorismusfinanzierung
Nicht jede interne Beschwerde fällt darunter. Reine Arbeitsstreitigkeiten, Gehaltsverhandlungen oder persönliche Konflikte ohne Bezug zu Rechtsverstößen sind kein Gegenstand des HinSchG. Auch Informationen, die unter Sicherheitsinteressen des Staates fallen (§5), oder solche, die durch Berufsgeheimnisse geschützt sind, etwa Anwalts- oder Arztgeheimnisse (§5, §6), unterliegen besonderen Einschränkungen.
Schutz erhält nur, wer zum Zeitpunkt der Meldung hinreichenden Grund zur Annahme hatte, dass die gemeldeten Informationen der Wahrheit entsprechen (§33). Wer wissentlich falsche Angaben macht, haftet selbst und kann nach §38 auf Schadensersatz in Anspruch genommen werden. Das schützt Unternehmen vor missbräuchlichen Meldungen, ohne ehrliche Hinweisgeber abzuschrecken.
Was muss eine interne Meldestelle mindestens leisten (§12, §16 HinSchG)?
Die gesetzlichen Anforderungen an interne Meldestellen sind konkreter, als viele Unternehmen zunächst annehmen. Eine E-Mail-Adresse reicht nicht.
Wer darf die Meldestelle betreiben?
Die Stelle kann intern besetzt werden, etwa durch eine Compliance-Beauftragte, die Rechtsabteilung oder eine eigens benannte Person. Alternativ ist die Beauftragung eines externen Dritten zulässig, zum Beispiel einer Rechtsanwaltskanzlei oder eines spezialisierten Dienstleisters. Entscheidend: Die Zuständigen müssen weisungsfrei und unabhängig agieren können. Die Verantwortung des Arbeitgebers bleibt in jedem Fall bestehen.
Welche Meldekanäle sind Pflicht?
Nach §16 HinSchG müssen Meldungen in Textform (z. B. über ein Online-Formular oder per Brief), mündlich (z. B. per Telefon oder Sprachnachricht) und auf ausdrücklichen Wunsch des Hinweisgebers auch persönlich möglich sein. Alle drei Formate müssen tatsächlich funktionieren.
Anonyme Meldungen sind gesetzlich nicht zwingend vorgeschrieben. In der Praxis aber, so die IHK Dortmund, sorgen anonyme Kanäle häufig erst für das nötige Vertrauen, damit Hinweisgeber sich überhaupt melden. Anonyme Hinweise müssen bearbeitet werden, auch wenn keine Rückkommunikation möglich ist.
Praxis-Checkliste für die Einrichtung
- Zuständige Person oder Team benennen und schriftlich dokumentieren
- Weisungsfreiheit der Zuständigen sicherstellen und intern kommunizieren
- Alle drei Meldekanäle technisch einrichten und testen
- Zugriffsrechte auf Meldungen klar regeln (nur Zuständige)
- Dokumentationsprozess und Aufbewahrungsfristen festlegen
- Eskalationswege für schwerwiegende Fälle definieren
- Interne Kommunikation und Schulung planen
Profi-Tipp: KPMG empfiehlt, die Meldestelle aktiv im Unternehmen zu kommunizieren und die Unabhängigkeit der Zuständigen sichtbar zu machen. Wer nur eine Pflichtseite im Intranet versteckt, wird kaum interne Meldungen erhalten.
Datenschutz und IT-Sicherheit: Was die Technik leisten muss
Die Verarbeitung von Meldedaten ist Pflichtaufgabe nach Art. 6 Abs. 1 lit. c DSGVO in Verbindung mit §10 HinSchG. Das bedeutet: Es gibt eine gesetzliche Rechtsgrundlage, aber keine Freifahrt für beliebige Datenverarbeitung. Die Datenschutzbehörde Baden-Württemberg stellt klar, dass technische Schutzmaßnahmen nach Art. 32 DSGVO und Auftragsverarbeitungsverträge nach Art. 28 DSGVO bei Drittanbietern verpflichtend sind.
Konkret bedeutet das für die technische Umsetzung:
- Rollenbasierte Zugriffsrechte: Nur die zuständigen Personen dürfen Meldungen einsehen
- Protokollierung aller Zugriffe: Wer hat wann welche Meldung geöffnet oder bearbeitet?
- Ende-zu-Ende-Verschlüsselung der übermittelten Daten
- Revisionssichere Dokumentation: Änderungen müssen nachvollziehbar und unveränderbar protokolliert sein
- Lösch- und Aufbewahrungsfristen: Grundsätzlich 3 Jahre nach Abschluss des Verfahrens, danach Löschpflicht
- Auftragsverarbeitungsvertrag mit jedem externen Softwareanbieter (Art. 28 DSGVO)
- Datenspeicherung in zulässigem Drittland: Wenn Daten außerhalb der EU gespeichert werden, etwa in der Schweiz, muss dies vertraglich abgesichert sein
Außerdem sind Betroffene nach Art. 13 DSGVO über die Datenverarbeitung zu informieren. Das gilt sowohl für Hinweisgeber als auch für Personen, die in einer Meldung genannt werden, sofern die Information den Schutz des Hinweisgebers nicht gefährdet.
Wer das HinSchG mit dem Lieferkettensorgfaltspflichtengesetz (LkSG) kombiniert, muss aufpassen: Beide Gesetze haben unterschiedliche Adressaten, Aufbewahrungsfristen und Anspruchsberechtigte. Eine gemeinsame IT-Lösung muss die Hinweise klar dem jeweiligen Gesetz zuordnen können.
Verfahrensablauf und Fristen: Was nach Eingang einer Meldung passiert
Der gesetzliche Ablauf nach §17 HinSchG ist klar getaktet und lässt wenig Spielraum für Improvisation.
Schritt 1: Eingangsbestätigung (binnen 7 Tagen) Jede Meldung muss innerhalb von 7 Tagen bestätigt werden. Bei anonymen Meldungen ist das nur möglich, wenn der Kanal eine anonyme Rückkommunikation erlaubt.
Schritt 2: Prüfung der Meldung Die zuständige Person prüft, ob die Meldung in den Anwendungsbereich des HinSchG fällt, ob sie plausibel ist und welche Folgemaßnahmen angemessen sind. Das kann eine interne Untersuchung, die Weiterleitung an eine zuständige Behörde oder die Einleitung rechtlicher Schritte sein.
Schritt 3: Folgemaßnahmen und Rückmeldung (binnen 3 Monaten) Innerhalb von 3 Monaten nach der Eingangsbestätigung muss der Hinweisgeber über die ergriffenen oder geplanten Maßnahmen informiert werden. Diese Frist ist nicht verhandelbar.
Schritt 4: Dokumentation Jeder Schritt ist zu dokumentieren (§11). Die Aufbewahrungsfrist beträgt grundsätzlich 3 Jahre nach Abschluss des Verfahrens. Danach gilt die Löschpflicht nach DSGVO.
Profi-Tipp: Implementieren Sie automatische Fristenerinnerungen in Ihrer Meldestellen-Software. Wer die 7-Tage- oder 3-Monate-Frist manuell überwacht, riskiert Versäumnisse bei hohem Fallaufkommen oder Urlaubszeiten. Ein Audit-Trail, der jeden Schritt mit Zeitstempel festhält, schützt Sie im Streitfall.
Schutz vor Repressalien, Beweislastumkehr und Bußgelder (§33–§40 HinSchG)
Das Repressalienverbot nach §36 HinSchG ist weitreichend. Verboten sind alle Benachteiligungen, die im Zusammenhang mit einer Meldung stehen: Kündigung, Abmahnung, Versetzung, Gehaltskürzung, Mobbing, schlechtere Beurteilungen. Wer als Arbeitgeber nach einer Meldung eine solche Maßnahme ergreift, muss beweisen, dass sie nichts mit der Meldung zu tun hat. Die Beweislast liegt also beim Unternehmen, nicht beim Hinweisgeber.
Hinweisgeber haben bei Verstößen gegen das Repressalienverbot Anspruch auf Schadensersatz (§37). Das schließt auch immaterielle Schäden ein.
Wer wissentlich falsche Meldungen erstattet, haftet selbst nach §38. Das ist ein wichtiges Gegengewicht, das aber in der Praxis selten greift, weil die Hürde „wissentlich falsch“ hoch liegt.
Bußgeldrahmen nach §40 HinSchG
Praktisch wichtig: Dokumentieren Sie bei jeder Personalmaßnahme, die einen Hinweisgeber betrifft, sorgfältig die sachlichen Gründe. Fehlt diese Dokumentation, wird es im Streitfall schwer, die Beweislastumkehr zu entkräften.
Folgende Maßnahmen reduzieren das Haftungsrisiko konkret:
- Schulungen für Führungskräfte zum Repressalienverbot vor dem Rollout
- Klare interne Richtlinie, wie mit Hinweisgebern nach einer Meldung umzugehen ist
- Vier-Augen-Prinzip bei Personalmaßnahmen, die Hinweisgeber betreffen
- Dokumentationsnachweis für alle Entscheidungen, die zeitlich mit einer Meldung zusammenfallen
Betriebsrat und Mitbestimmung: Was Sie vor der Einführung klären müssen
Die Einrichtung einer internen Meldestelle berührt häufig Mitbestimmungsrechte nach §87 Abs. 1 BetrVG. Das gilt vor allem dann, wenn die technische Lösung eine Überwachung des Verhaltens oder der Leistung von Mitarbeitern ermöglicht, also etwa durch Protokollierung von Zugriffen oder Metadaten.
Konkret bedeutet das für die Praxis:
- Den Betriebsrat frühzeitig informieren, bevor eine Software ausgewählt wird
- Gemeinsam klären, welche Daten gespeichert werden und wer Zugriff hat
- Eine Betriebsvereinbarung zu Zugriffsrechten, Schulungen und Datenschutz abschließen
- Dokumentieren, dass die Mitbestimmungsfragen geprüft und abgestimmt wurden
Eine frühe Einbindung ist kein bürokratischer Umweg. Sie verhindert, dass der Betriebsrat die Einführung blockiert oder nachträglich Änderungen erzwingt, die teuer werden. Außerdem stärkt sie das Vertrauen der Belegschaft in das neue System, was die Meldebereitschaft erhöht.
Profi-Tipp: Lassen Sie die Mitbestimmungsfragen von einer Arbeitsrechtlerin prüfen, bevor Sie einen Softwareanbieter beauftragen. Manche technischen Konfigurationen lösen Mitbestimmungsrechte aus, andere nicht. Diese Entscheidung ist später kaum noch rückgängig zu machen.
Ausnahmen: Wann das HinSchG nicht greift (§5, §6)
Nicht jede Information, die jemand melden möchte, fällt in den Schutzbereich des Gesetzes. §5 HinSchG schließt Informationen aus, die militärische oder sicherheitsrelevante Interessen des Staates berühren. Wer solche Informationen weitergibt, kann sich nicht auf den Schutz des HinSchG berufen.
Berufsgeheimnisse sind ein weiterer Sonderfall. Anwälte, Ärzte, Steuerberater und andere Berufsgeheimnisträger dürfen Informationen, die ihnen in dieser Eigenschaft anvertraut wurden, grundsätzlich nicht weitergeben, auch nicht über eine interne Meldestelle (§5, §6). Ausnahmen gelten nur unter sehr engen Voraussetzungen, etwa wenn die Weitergabe zur Verhinderung einer schweren Straftat erforderlich ist.
Praktisch für Meldestellen: Wenn eine eingehende Meldung Informationen enthält, die möglicherweise unter eine dieser Ausnahmen fallen, sollte die zuständige Person die Meldung nicht einfach ablegen, sondern die Ausschlussentscheidung schriftlich begründen und dokumentieren. Bei Unsicherheiten ist rechtliche Beratung sinnvoll. Eine falsch eingestufte Meldung kann sowohl den Hinweisgeber als auch das Unternehmen in Haftungsfragen bringen.
Schritt-für-Schritt zur rechtskonformen Umsetzung im Unternehmen
Ein strukturierter Umsetzungsplan verhindert, dass wichtige Schritte vergessen werden oder in der falschen Reihenfolge passieren.
Phase 1: Vorbereitung
- Zuständige Person oder Team benennen und Verantwortlichkeiten schriftlich festhalten
- Prüfen, ob Mitbestimmungsrechte des Betriebsrats berührt sind
- Rechtliche Anforderungen mit der Rechtsabteilung oder externem Berater abstimmen
- Anforderungen an Software und Dienstleister definieren (Datenschutz, Anonymität, Audit-Trail)
Phase 2: Technik und Datenschutz
- Software oder Dienstleister auswählen und Auftragsverarbeitungsvertrag abschließen
- Datenschutzhinweise für Hinweisgeber und betroffene Personen erstellen
- Zugriffskonzept und Rollenrechte konfigurieren
- Technische Sicherheitsmaßnahmen prüfen (Verschlüsselung, Protokollierung, Löschfristen)
Phase 3: Rollout
- Interne Richtlinie (Policy) zur Nutzung der Meldestelle schreiben und freigeben
- Mitarbeiter über die Meldestelle informieren: Intranet, Aushang, Schulungen
- Mehrsprachigkeit prüfen, falls internationale Belegschaft vorhanden
- Testlauf mit internen Testmeldungen durchführen
Phase 4: Betrieb und Monitoring
- Fristenprozesse implementieren (7-Tage- und 3-Monate-Fristen automatisch überwachen)
- Regelmäßige Wirksamkeitsprüfung: Werden Meldungen bearbeitet? Gibt es Rückmeldungen?
- Schulungen für neue Führungskräfte und Zuständige wiederholen
- Dokumentation und Audit-Trail regelmäßig auf Vollständigkeit prüfen
Profi-Tipp: Praxistipps der TÜV Akademie empfehlen, das Meldesystem nicht nur einzurichten, sondern regelmäßig auf Wirksamkeit zu prüfen. Ein System, das niemand nutzt, erfüllt den Gesetzeszweck nicht.
Wie Hinweisgebersoftware die gesetzlichen Anforderungen technisch abdeckt
Spezialisierte Software für interne Meldestellen ist kein Luxus, sondern in vielen Fällen der einzige Weg, alle gesetzlichen Anforderungen gleichzeitig zu erfüllen. Manuelle Prozesse scheitern spätestens an der revisionssicheren Dokumentation und der automatischen Fristenüberwachung.
Das direkte Mapping von Funktionen zu Paragraphen:
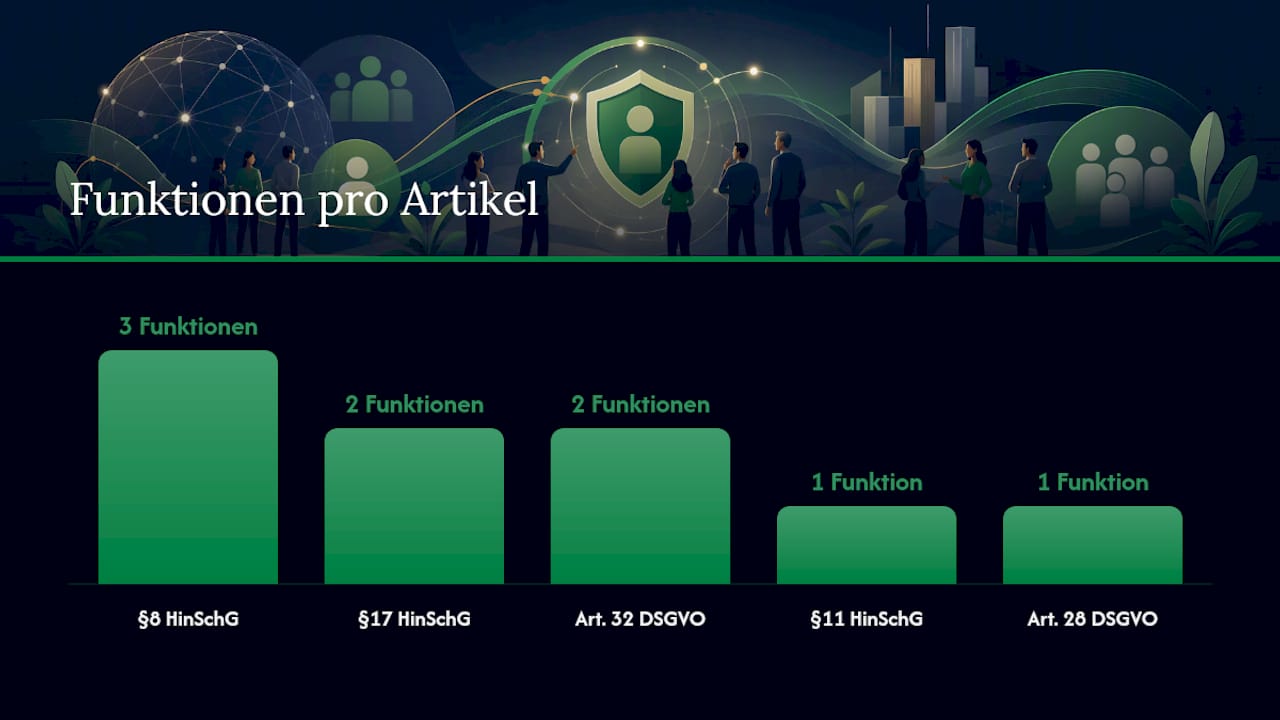
- Verschlüsseltes Online-Formular deckt die Vertraulichkeitspflicht nach §8 HinSchG ab
- Automatische Eingangsbestätigung erfüllt die 7-Tage-Frist nach §17
- Automatische Fristenerinnerung nach 3 Monaten sichert die Rückmeldepflicht nach §17
- Revisionssicherer Audit-Trail erfüllt die Dokumentationspflicht nach §11
- Rollenbasierte Zugriffsrechte setzen das Zugriffskonzept nach §8 und Art. 32 DSGVO um
- Anonymer Meldekanal ohne IP-Tracking schützt die Identität des Hinweisgebers nach §8
- DSGVO-konforme Datenspeicherung (z. B. in der Schweiz mit vertraglicher Absicherung) erfüllt Art. 32 DSGVO
- Auftragsverarbeitungsvertrag mit dem Anbieter deckt Art. 28 DSGVO ab
Ein eingehender Hinweis läuft in einer gut konfigurierten Lösung so ab: Der Hinweisgeber füllt das verschlüsselte Formular aus, optional ohne Namensangabe und ohne IP-Protokollierung. Das System bestätigt den Eingang automatisch und setzt eine Frist. Die zuständige Person sieht die Meldung in einem strukturierten Dashboard, kann Notizen hinzufügen, Aufgaben zuweisen und den Status aktualisieren. Jede Aktion wird mit Zeitstempel im Audit-Trail festgehalten. Nach spätestens 3 Monaten erinnert das System automatisch an die Rückmeldepflicht.
Die EU-Richtlinie 2019/1937, auf der das HinSchG basiert, setzt genau diese Mindeststandards voraus. Software, die diese Anforderungen nicht vollständig abbildet, schafft Compliance-Lücken, die im Streitfall teuer werden können.
Compliance als Chance, nicht nur als Pflicht
Das HinSchG wird in vielen Unternehmen als bürokratische Last behandelt. Das ist ein Fehler, und zwar nicht aus moralischen Gründen, sondern aus strategischen.
Ein gut gestaltetes, transparent kommuniziertes Meldesystem reduziert die Wahrscheinlichkeit, dass Hinweisgeber externe Stellen wählen. Wer intern meldet, gibt dem Unternehmen die Chance zur Selbstkorrektur, bevor ein Behördenverfahren oder ein Medienbericht entsteht. Das ist der eigentliche Wert eines funktionierenden Systems, und er übersteigt den Aufwand der Einrichtung bei weitem.
Was viele unterschätzen: Mitarbeiter melden nicht, weil sie kein System haben. Sie melden nicht, weil sie dem System nicht vertrauen. Deshalb ist die Kommunikation rund um die Meldestelle mindestens so wichtig wie die technische Einrichtung. Wer die Zuständigen namentlich benennt, ihre Unabhängigkeit erklärt und regelmäßig daran erinnert, dass Meldungen willkommen sind, bekommt auch welche.
Schulungen für Führungskräfte sind dabei kein nettes Extra. Sie sind der einzige Weg, das Repressalienverbot mit Leben zu füllen. Eine Führungskraft, die nicht weiß, was eine Repressalie ist, wird sie nicht vermeiden, auch nicht absichtlich.
Die Investition in ein vertrauenswürdiges System zahlt sich also doppelt aus: als Bußgeldschutz und als Frühwarnsystem für interne Risiken.
Ashio unterstützt Unternehmen bei der HinSchG-Umsetzung
Wer eine interne Meldestelle einrichten muss, steht vor einer klaren Entscheidung: selbst bauen oder eine spezialisierte Lösung nutzen. Selbst bauen bedeutet in der Praxis: E-Mail-Postfach, Excel-Tabelle, manuelle Fristenverfolgung. Das erfüllt die gesetzlichen Anforderungen an Audit-Trail, Verschlüsselung und revisionssichere Dokumentation nicht.
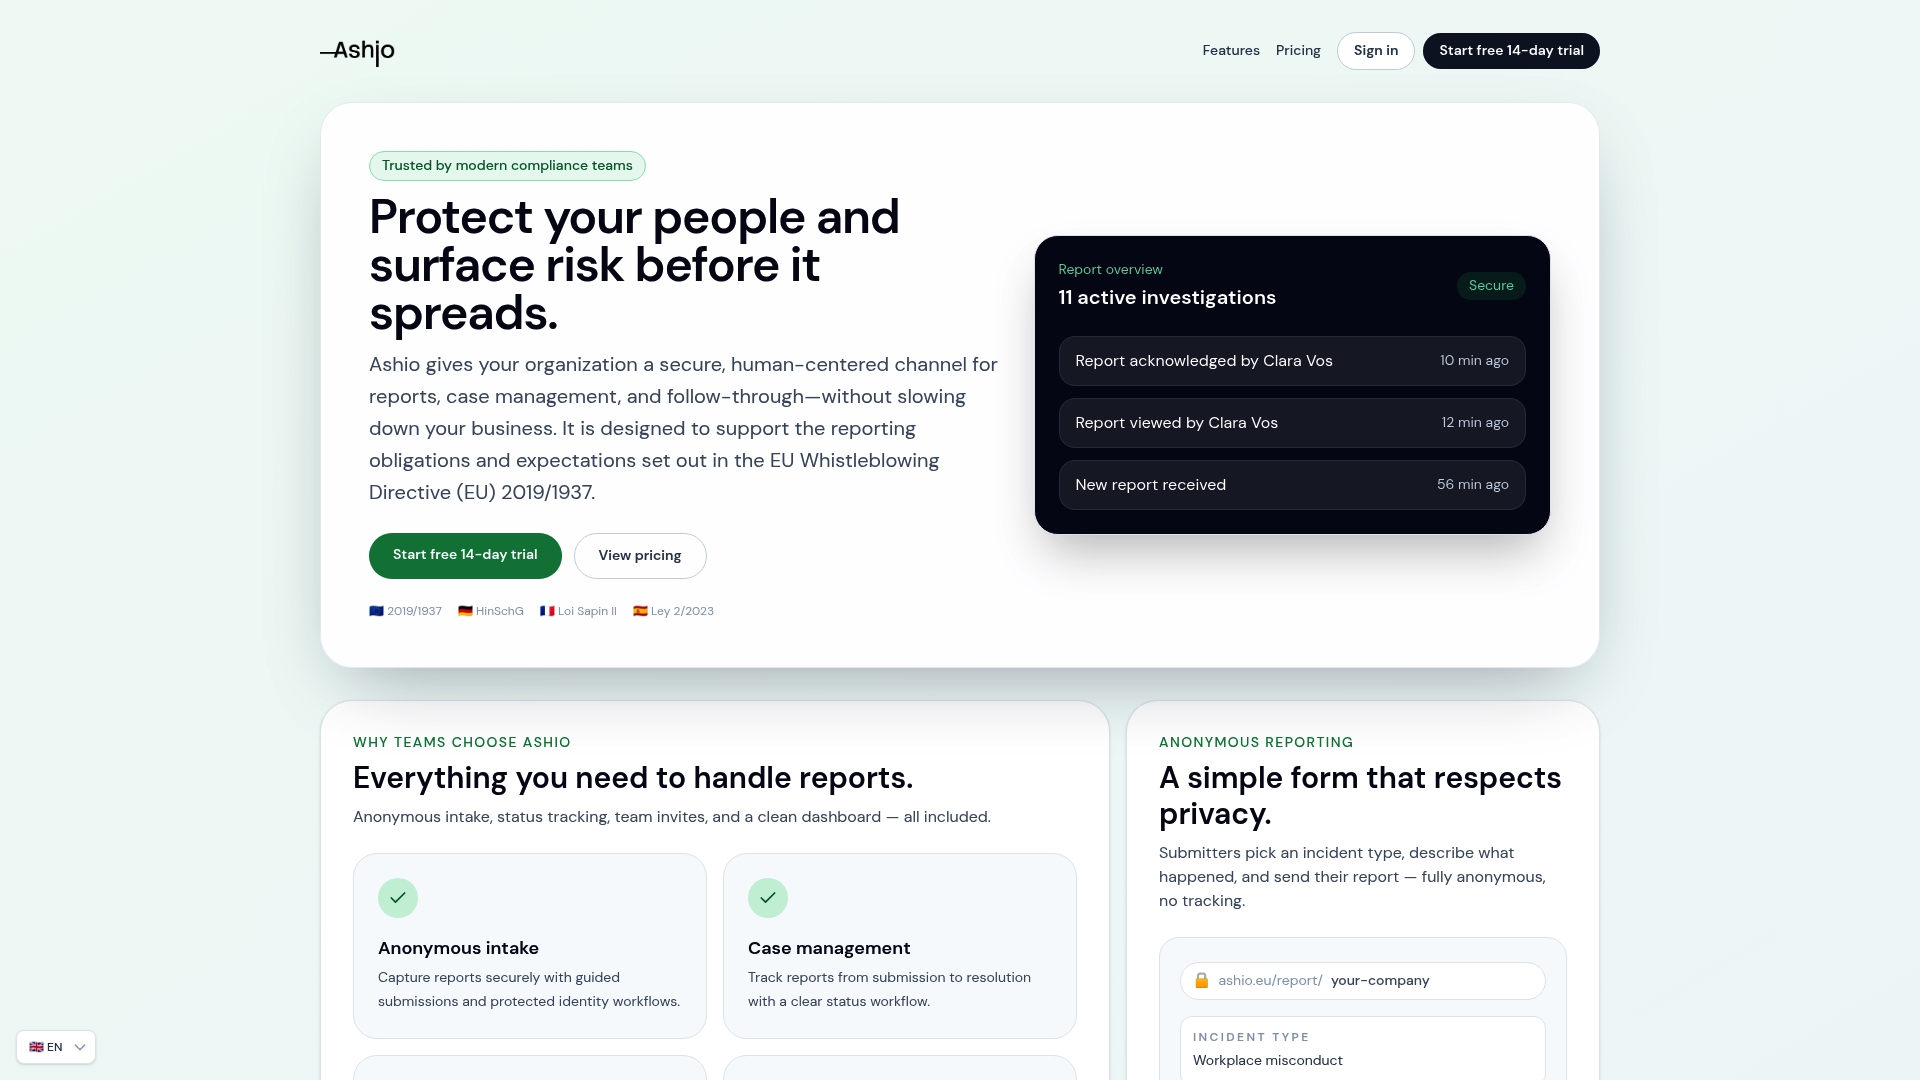
Ashio ist eine cloudbasierte Plattform, die speziell für die Anforderungen des HinSchG und der EU-Richtlinie 2019/1937 entwickelt wurde. Der anonyme Meldekanal arbeitet ohne IP-Tracking, sodass die Identität des Hinweisgebers technisch nicht zurückverfolgt werden kann. Alle Meldungen werden in einem revisionssicheren Audit-Trail dokumentiert. Fristen für Eingangsbestätigung und 3-Monate-Rückmeldung werden automatisch überwacht. Die Datenspeicherung erfolgt DSGVO-konform in der Schweiz, inklusive Auftragsverarbeitungsvertrag.
Für Compliance- und HR-Teams bedeutet das: kein manuelles Fristentracking, keine Lücken im Audit-Trail, kein Risiko durch fehlende Verschlüsselung. Das Onboarding ist schnell, die Konfiguration des Meldeformulars individuell anpassbar.
Starten Sie jetzt mit einer kostenlosen Testphase oder vereinbaren Sie eine Beratung auf Ashio.
Quellen
Für die rechtssichere Umsetzung lohnt sich der direkte Blick in die Primärquellen:
- Gesetze-im-internet
- Hinweisgeberschutzgesetz - Handlungsbedarf für Unternehmen - IHK Dortmund
- Hinweisgeberschutzgesetz: Drei Tipps für die Umsetzung - KPMG
- Richtlinie (EU) 2019/1937 - EUR-Lex
- FAQ Hinweisgeberschutzgesetz - Landesbeauftragte Datenschutz Baden-Württemberg
Dieser Artikel enthält allgemeine Informationen und ersetzt nicht die Beratung durch einen qualifizierten Anwalt. Wenden Sie sich an eine qualifizierte Rechtsfachperson zu Ihrer persönlichen Lage, bevor Sie auf Grundlage dieses Inhalts handeln.