
Sep 6, 2026
Vastuuhenkilölle: 72 tunnin ilmoitusvaatimus ja 5 teknistä ehtoa
Ilmoituskanavan tietoturvan ydin on yksinkertainen: ilmoittajan henkilöllisyys ja viesti pysyvät salassa, tiedonsiirto ja tallennus on salattua, jokainen käsittelyvaihe jää tamper‑evident audit‑lokiin, ja henkilötiedot poistetaan, kun tapaus on käsitelty. Tämä yhdistelmä täyttää samalla ilmoittajansuojelulain ja EU:n whistleblowing‑direktiivin vaatimukset. Jos yksikin näistä puuttuu, kanava ei täytä lain minimitasoa.
Lyhyesti:
- Ilmoituskanavan tulee käyttää vahvaa salausta sekä tallentaa ja käsitellä tietoja vain vähimmäismäärä, jotta vaatimukset henkilötietojen suojelemiseksi täyttyvät.
- Kanava on pakollinen yli 50 työntekijän organisaatioille, mutta pienemmätkin yritykset perustavat sen usein riskien hallitsemiseksi.
- Tietoturvaloukkauksen sattuessa siitä on ilmoitettava viranomaisille 72 tunnin sisällä, ja tapahtumasta on dokumentoitava kaikki vaiheet.
- Käsittelyprosessin onnistuminen riippuu henkilöstön koulutuksesta, prosessien selkeydestä ja toimintavarmasta audit-lokista, ei pelkästään teknisestä ratkaisusta.
- Ashio tarjoaa kokonaisratkaisun, joka varmistaa henkilötietojen ja ilmoitusten turvallisen käsittelyn lakien vaatimusten mukaisesti.
Sisällysluettelo
- Ilmoittajansuojelulain ja EU-direktiivin vaatimukset ilmoituskanavalle
- Tekniset tietoturvavaatimukset: salaus, pääsynhallinta ja audit-lokit
- Ilmoitusten käsittelyprosessi ja vastuuroolit organisaatiossa
- Miten henkilötiedot säilytetään ja poistetaan tapauksen päätyttyä
- Tietoturvaloukkaukset ja viranomaisilmoitukset: aikataulu, jota ei voi neuvotella
- Kirjoittajan näkökulma: teknologia ei riitä yksin
- Ashio tukee ilmoittajansuojelulain ja EU-direktiivin vaatimuksia
- Lähteet
Ilmoittajansuojelulain ja EU-direktiivin vaatimukset ilmoituskanavalle
Suomen ilmoittajansuojelulaki (1171/2022) velvoittaa organisaatiot perustamaan sisäisen ilmoituskanavan ja pitämään ilmoittajan henkilöllisyyden salassa pidettävänä tietona. Laki ei jätä tätä valinnaiseksi käytännöksi, vaan asettaa sen suoraan rekisterinpitäjän vastuulle. Sama koskee tietoja, joiden perusteella ilmoittaja voitaisiin tunnistaa epäsuorasti, esimerkiksi työtehtävän ja ilmoituksen ajankohdan yhdistelmää.
Laki nojaa EU:n whistleblowing‑direktiiviin (2019/1937), joka asettaa ilmoituskanaville tarkat toiminnalliset ja menettelylliset raamit. Direktiivi määrittelee minimivaatimukset, joita jokainen jäsenvaltio on velvollinen viemään kansalliseen lakiinsa.
Keskeiset velvoitteet organisaatiolle:
- Ilmoituksen vastaanotto on kuitattava ilmoittajalle mahdollisimman pian.
- Palautetta ilmoituksen etenemisestä on annettava kohtuullisessa ajassa.
- Ilmoituskanavan käyttöoikeus on rajattava vain nimetyille, tehtävään koulutetuille käsittelijöille.
- Ilmoittajan henkilöllisyys ja kaikki tunnistetiedot on suojattava koko käsittelyketjun ajan.
Suoja koskee työntekijöitä, entisiä työntekijöitä, hakijoita, alihankkijoita ja monissa tapauksissa myös vapaaehtoisia, kun ilmoitus koskee työn yhteydessä havaittua väärinkäytöstä. Ilmoituskanava on pakollinen yli 50 hengen organisaatioille, mutta pienemmätkin yritykset perustavat sen usein vapaaehtoisesti, koska se vähentää riskiä siitä, että ilmoitus päätyy suoraan medialle tai viranomaiselle.
Tekniset tietoturvavaatimukset: salaus, pääsynhallinta ja audit-lokit
Laki puhuu “asianmukaisesta tietoturvasta”, mutta käytännössä tämä tarkoittaa viittä konkreettista teknistä ratkaisua.
- Salattu tiedonsiirto ja tallennus. Kaikki liikenne kulkee TLS‑yhteyden yli, ja tallennettu data on suojattu vahvalla salausalgoritmilla myös levossa.
- Roolipohjainen pääsynhallinta. Käsittelijät näkevät vain sen, mihin heidän roolinsa oikeuttaa, ja periaate on aina “vähimmän oikeuden” mukainen.
- Tamper‑evident audit‑lokitus. Jokainen tapahtuma, avaus, kommentti, tilanmuutos, kirjautuu lokiin niin, että jälkikäteinen muokkaus jättää jäljen. Pääsy lokitietoihin on itsessään rajattua ja dokumentoitua.
- Anonyymi dialogi. Ilmoittaja saa seurantalinkin, jonka avulla hän voi vastata lisäkysymyksiin paljastamatta IP‑osoitetta, evästeitä tai laitteen tunnistetietoja.
- Hosting ja rekisterinpitäjävastuu. Palvelun sijainti ja datansiirrot vaikuttavat suoraan GDPR‑velvoitteisiin, joten hostingvalinta on osa tietoturva‑arviointia, ei erillinen tekninen yksityiskohta.
Ammattilaisen vinkki: Testaa anonyymi seurantalinkki itse ennen käyttöönottoa: kirjaudu ulos, avaa linkki toiselta laitteelta ja tarkista, jääkö selaimeen tai palvelimelle mitään tunnistavaa jälkeä. Jos jää, kanava ei ole aidosti anonyymi.
Käytännössä tamper‑evident lokitus tarkoittaa, että muokkausyritys jää aina näkyviin, ei sitä että muokkaus estetään kokonaan. Tämä ero on tärkeä ymmärtää, kun arvioidaan järjestelmän todistusvoimaa mahdollisessa jälkikäteisessä tarkastuksessa.
Ilmoitusten käsittelyprosessi ja vastuuroolit organisaatiossa
Tekninen suojaus on hyödytön, jos prosessi vuotaa. Ilmoituksen käsittely etenee tyypillisesti kolmessa vaiheessa: vastaanotto ja kuittaus, alustava arviointi siitä, kuuluuko asia lain soveltamisalaan, ja varsinainen selvitys, joka voi johtaa toimenpiteisiin tai asian sulkemiseen.
Anonyymi viestintä ei pääty vastaanottokuittaukseen. Ilmoittaja tarvitsee tavan seurata asian etenemistä ja vastata käsittelijän lisäkysymyksiin, ja tämä pitää järjestää niin, ettei seurantatunniste itsessään paljasta henkilöllisyyttä.
Vastuut kannattaa jakaa selkeästi:
- Rekisterinpitäjä vastaa siitä, että käsittely täyttää lain vaatimukset kokonaisuudessaan.
- Nimetty käsittelijä hoitaa päivittäisen arvioinnin ja on koulutettu tunnistamaan ilmoituksen kiireellisyys.
- Tietosuojavastaava valvoo, että henkilötietojen käsittely pysyy tarkoitussidonnaisena.
- Dokumentaatiosta vastaava varmistaa, että jokainen päätös ja sen perustelu jää kirjatuksi.
Henkilötietojen minimointi tarkoittaa käytännössä sitä, että kerätään vain se, mikä on välttämätöntä asian selvittämiseksi, ei enempää.
Miten henkilötiedot säilytetään ja poistetaan tapauksen päätyttyä
Säilytys- ja poistokäytännöt ratkaisevat, jääkö organisaatio kiinni ylimääräisestä datasta myöhemmässä auditoinnissa.
- Säilytä vain tiedot, jotka ovat käsittelyn kannalta välttämättömiä, ei koko viestihistoriaa varmuuden vuoksi.
- Kirjaa poistotoimi audit‑lokiin: mitä poistettiin, milloin ja kenen päätöksellä.
- Ajoita poisto tapauksen sulkeutumishetkeen tai siihen pisteeseen, kun tiedolla ei enää ole käsittelyperustetta.
- Riski laiminlyönnistä on kaksisuuntainen: liian pitkä säilytys rikkoo minimointiperiaatetta, liian aikainen poisto voi tuhota todistusaineiston kesken selvityksen.
Käytännössä tämä vaatii etukäteen sovitun säilytysajan, ei tapauskohtaista harkintaa jälkikäteen.
Tietoturvaloukkaukset ja viranomaisilmoitukset: aikataulu, jota ei voi neuvotella
Kun ilmoituskanavassa tapahtuu tietoturvaloukkaus, kello alkaa käydä välittömästi.
- Arvioi riski: aiheuttaako loukkaus todennäköisesti riskin rekisteröityjen oikeuksille ja vapauksille.
- Jos riski on olemassa, tee ilmoitus tietosuojavaltuutetulle 72 tunnin kuluessa havaitsemisesta.
- NIS2‑sääntelyn piirissä olevien toimijoiden on lisäksi arvioitava, edellyttääkö tapahtuma erillistä ilmoitusta Kyberturvallisuuskeskukselle, jonka aikaraamit voivat olla tiukempia.
- Sovi palveluntarjoajan kanssa etukäteen poikkeamamenettelystä, jotta vastuunjako ei jää selvitettäväksi kriisin keskellä.
- Viesti ilmoittajalle ja sidosryhmille totuudenmukaisesti, mutta niin, ettei viestintä itsessään vaaranna kenenkään anonymiteettiä.
72 tunnin raja on ehdoton, ei suositus, ja se koskee kaikkia henkilötietoja käsitteleviä järjestelmiä, ei vain varsinaista ilmoituskanavaa.
Kirjoittajan näkökulma: teknologia ei riitä yksin
Tekninen ratkaisu on helppo ostaa, mutta se pettää, jos johto ei ole sitoutunut ja henkilöstö ei tiedä, miten kanavaa käytetään. Pienelle organisaatiolle kannattaa priorisoida ensin selkeä prosessi ja koulutettu käsittelijä, vasta sen jälkeen teknisten yksityiskohtien viilaaminen. Suuremmalle organisaatiolle riski on toinen: prosessit ovat kunnossa paperilla, mutta auditointi ja lokien tarkastus jäävät säännöllisesti tekemättä. Toimiva tarkistuslista on lyhyt: nimetty vastuuhenkilö, koulutettu käsittelijä, testattu anonymiteetti ja sovittu poikkeamamenettely palveluntarjoajan kanssa.
Ashio tukee ilmoittajansuojelulain ja EU-direktiivin vaatimuksia
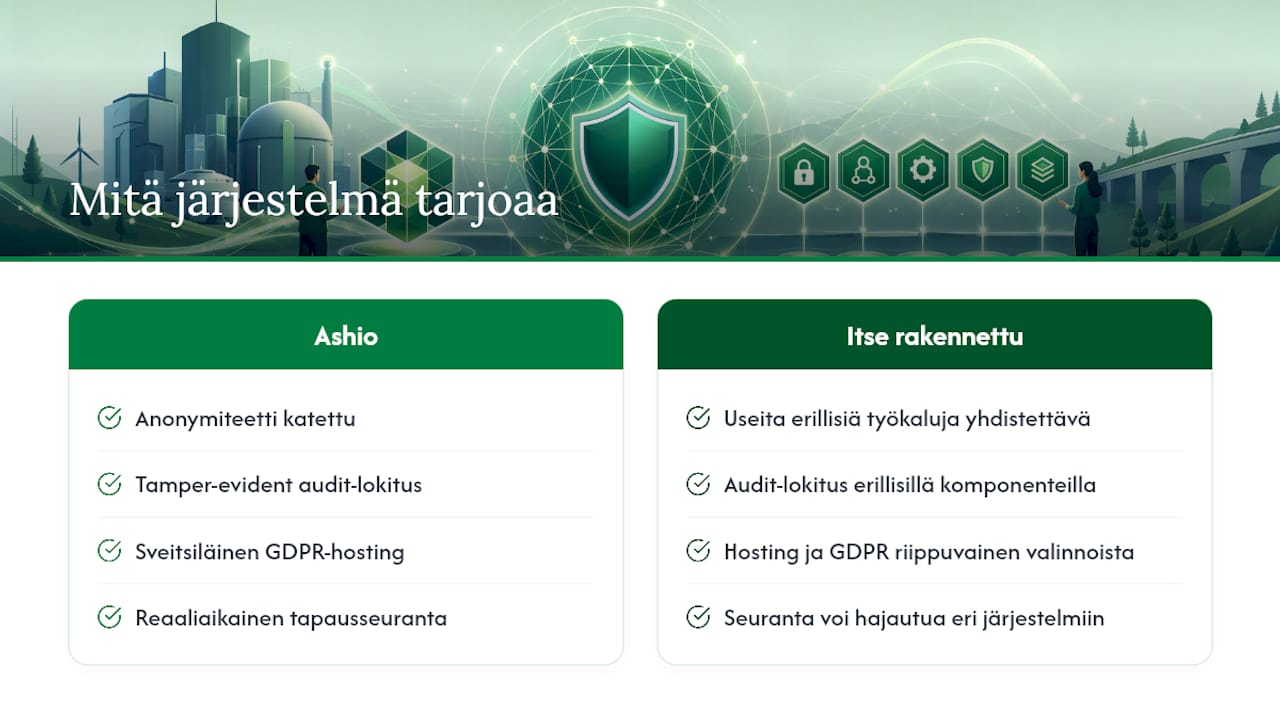
Ashio on vaihtoehto sille, että organisaatio rakentaa ilmoituskanavan itse yhdistelemällä useita erillisiä työkaluja: yksi järjestelmä kattaa anonymiteetin, tamper‑evident audit‑lokituksen, GDPR‑yhteensopivan sveitsiläisen hostingin ja reaaliaikaisen tapausten seurannan samassa käyttöliittymässä. Raportointisivu ei tallenna IP‑osoitteita, evästeitä eikä laitetunnisteita, ja ilmoittaja saa anonyymin seurantalinkin, jolla voi vastata käsittelijän lisäkysymyksiin paljastamatta henkilöllisyyttään. Muistutukset määräajoista ja tiimien hallinta auttavat vastuuroolien selkeyttämisessä lain vaatimusten mukaisesti. Jos haluat tarkistaa, mitä ilmoittajansuojelulaki käytännössä edellyttää organisaatioltasi, lue Ashion lainsäädäntöyhteenveto ja aloita 14 päivän kokeilu ilman sitoumusta.
Lähteet
Tarkista vaatimukset EU‑direktiivistä, Suomi.fi‑oppaasta ja Sisäiset tarkastajat ry:n katsauksesta.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.