
Aug 17, 2026
ISO 27001 a whistleblowing: co pokrývá norma a co ne
ISO/IEC 27001 whistleblowing neřeší jako proces. Norma neříká, jak vyšetřovat oznámení ani jak komunikovat s oznamovatelem. Ukládá ale přesně to, co potřebujete pro bezpečný kanál: povinnost chránit důvěrnost, integritu a dostupnost dat, která do systému oznamování vstupují. Tam, kde ISO 27001 mlčí o procesu, doplňuje ji ISO 37002 jako procesní návod postavený na důvěře, nestrannosti a ochraně oznamovatele.
Než začnete řešit software nebo formuláře, potřebujete mít v pořádku tři věci:
- šifrování dat v klidu i při přenosu,
- jasně oddělené role a přístupová práva k případům,
- auditní stopu, kterou nejde zpětně upravit.
Zbytek je stavba na těchto základech.
Klíčové poznatky
Bezpečný kanál pro whistleblowing vyžaduje šifrování, oddělené role, neměnnou auditní stopu a evidenci propojenou s interním auditem podle ISO 27001 a ISO 37002.
| Bod | Podrobnosti |
|---|---|
| Rozdělení rolí norem | ISO 27001 zajišťuje bezpečnost dat, ISO 37002 řeší proces od přijetí po uzavření oznámení. |
| Klíčové kontroly | oblasti, které se týkají šifrování, přístupu a logování na kanál oznamování |
| Anonymita jako volba | Nabídněte anonymní hlášení jako možnost, výchozí by měl být pojmenovaný proces bez obviňování. |
| Důkazy pro audit | Politika, záznamy o přijetí, auditní logy a přístupová práva patří do SoA a interních auditů. |
| Podpora platformou | Ashio poskytuje auditní stopu, oddělené role a EU datová centra pro rychlejší doložení souladu. |
Obsah
- Kde se ISO 27001 a whistleblowing potkávají v praxi
- Jaké technické kontroly whistleblowingový kanál potřebuje
- Jaké právní požadavky platí vedle ISO 27001
- Co předložit auditorovi jako důkaz shody
- Krok za krokem: jak zavést kanál splňující ISO 27001
- Co ISO 37002 přidává k procesu oznamování
- Ashio jako technická opora pro soulad s ISO 27001
- Časté otázky k ISO 27001 a whistleblowingu
- Zdroje
Kde se ISO 27001 a whistleblowing potkávají v praxi
Kanál oznamování patří do rozsahu ISMS stejně jako jakýkoli jiný systém zpracovávající citlivá data. Relevantní jsou klauzule o kontextu organizace, hodnocení rizik a řízení dokumentace, protože oznámení often obsahují osobní údaje, obchodní tajemství nebo důkazy o trestné činnosti.
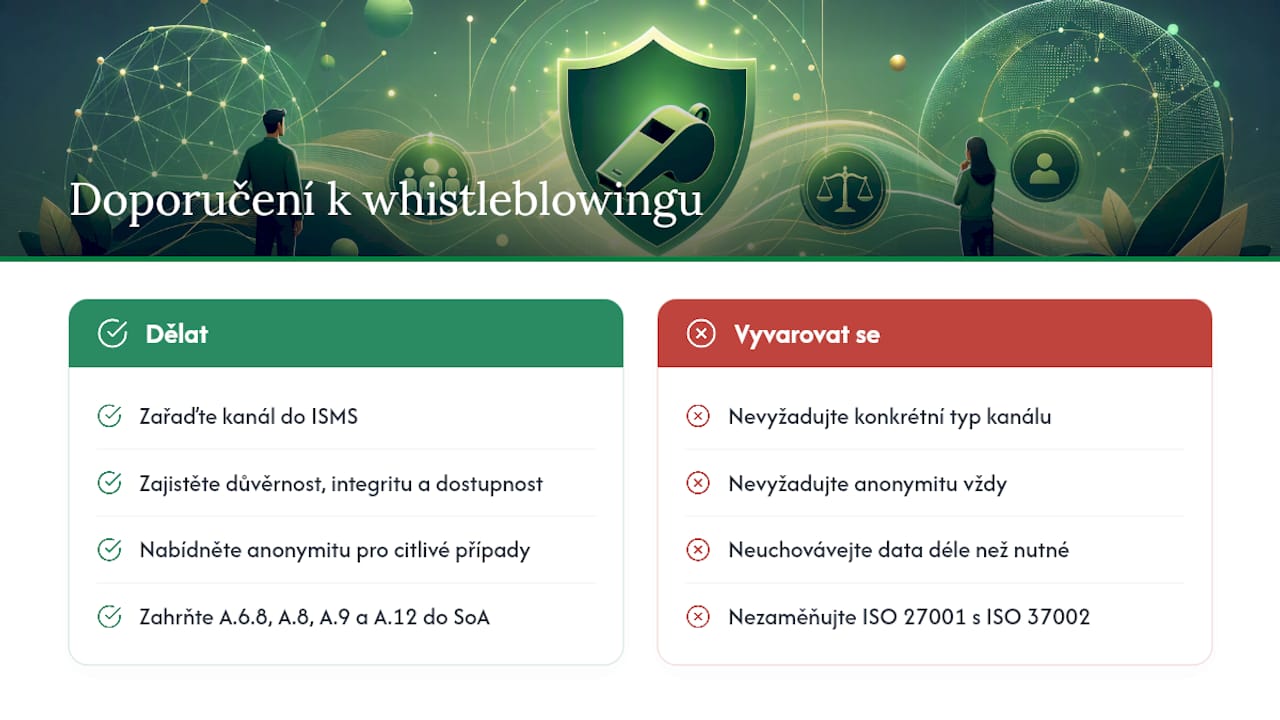
Z přílohy A se nejvíc dotýkají oblasti A.5 (organizační opatření), A.8 (technologické kontroly), A.9 (řízení přístupu) a A.12 (bezpečnost provozu). Zvlášť důležitý je bod A.6.8, který upravuje hlášení bezpečnostních událostí. Řeší jinou situaci než klasický incident management: A.6.8 se týká toho, jak zaměstnanec nahlásí podezřelou událost, zatímco incident management řeší, co se stane potom. Whistleblowingový kanál je vlastně specializovaná varianta tohoto reportingu, jen s citlivějším obsahem a přísnějšími nároky na ochranu identity.
Kanál oznamování patří do Statement of Applicability (SoA) jako samostatná položka s odkazem na příslušné kontroly.
| Oblast ISO 27001 | Vztah k whistleblowingu |
|---|---|
| organizační opatření | Politiky, role, odpovědnost za správu případů |
| A.8 technologické kontroly | Šifrování, zabezpečení úložiště dat |
| A.9 řízení přístupu | Oddělení rolí, princip nejmenších oprávnění |
| bezpečnost provozu | Logování, zálohování, ochrana proti manipulaci |
| bod, který upravuje hlášení bezpečnostních událostí | Jasná cesta pro nahlášení, kultura bez obviňování |
Jaké technické kontroly whistleblowingový kanál potřebuje
Auditor se nebude ptát, jestli máte hezký formulář. Bude se ptát, kdo má přístup k datům a jak prokážete, že s nimi nikdo nemanipuloval.
- Šifrování dat při přenosu i v klidu, ideálně end-to-end tam, kde obsah oznámení prochází mezi oznamovatelem a řešitelem případu.
- Pseudonymizace a minimalizace sběru dat: ptejte se jen na to, co je pro vyšetření nezbytné.
- Řízení přístupu podle principu need to know, s vícefaktorovým ověřením pro administrátory a osoby řešící případy.
- Auditní stopa odolná proti úpravám (tamper evident logging), včetně časového razítka přijetí a lhůty na první posouzení.
- Umístění dat v evropských datacentrech s jasnou politikou zálohování a fyzického zabezpečení serverů, podobně jako to dokumentují velcí poskytovatelé cloudu ve svých programech shody.
Profesionální tip: Anonymitu nabídněte jako volbu, ne jako výchozí nastavení. Plně anonymní hlášení komplikuje zpětné dotazy, které vyšetřování často potřebuje. Kontrolní bod A.6.8 doporučuje jednu zapamatovatelnou cestu hlášení a kulturu „nejdřív nahlas, teprve pak diagnostikuj“, bez postihu za samotné nahlášení.
Jaké právní požadavky platí vedle ISO 27001
Bezpečnostní kontroly řeší jen půlku úkolu. Druhou půlku tvoří právní rámec, který určuje, co smíte dělat s daty oznamovatele a v jakých lhůtách.
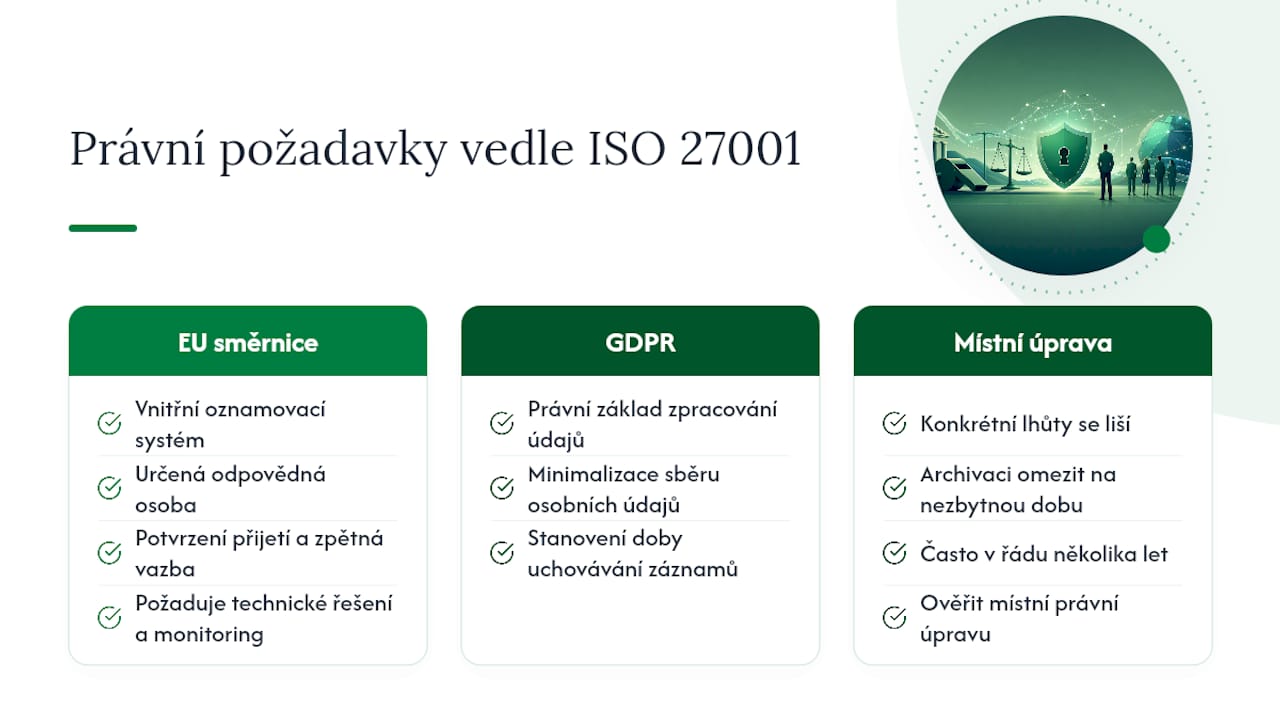
Směrnice EU 2019/1937 ukládá organizacím zavést vnitřní oznamovací systém s určenou odpovědnou osobou, potvrzením přijetí oznámení a zpětnou vazbou ve stanovené lhůtě. KPMG uvádí, že splnění těchto povinností typicky vyžaduje vhodné technické řešení a průběžný monitoring celého procesu.
GDPR k tomu přidává vlastní vrstvu: musíte mít právní základ pro zpracování osobních údajů oznamovatele, dodržet minimalizaci sběru dat a stanovit dobu uchovávání záznamů. Podle jedné z dostupných metodik k zákonu o ochraně oznamovatelů se doporučuje omezit archivaci na nezbytně nutnou dobu, často v řádu několika let. Konkrétní lhůty a transpozice se liší podle jurisdikce, takže si vždy ověřte místní právní úpravu, nejlépe s pomocí průvodce implementací směrnice.
Co předložit auditorovi jako důkaz shody
Auditor nechce slyšet, že máte kanál oznamování zabezpečený. Chce vidět záznamy, které to dokazují.
- Písemná politika oznamování s definovanými rolemi a lhůtami.
- Záznamy o přijetí a vyřízení jednotlivých hlášení, včetně časových razítek.
- Auditní logy přístupu k případům a exportům dat.
- Doklad o přidělení přístupových práv a jejich pravidelné revizi.
- Záznamy o šifrování a zálohování dat, ideálně s odkazem na certifikaci dodavatele infrastruktury.
Tyto dokumenty patří do SoA jako podklad ke konkrétním kontrolám, do provozních postupů ISMS a do záznamů z interních auditů. Bez nich SoA jen tvrdí, že kontrola existuje, aniž by to bylo čím doložit.
Profesionální tip: Do managementového přezkumu zahrňte metriky specifické pro whistleblowing: počet přijatých hlášení, průměrný čas do potvrzení přijetí, čas do uzavření případu a poměr případů, které vedly ke konkrétnímu nápravnému opatření. Tato čísla dávají auditorovi důkaz, že systém skutečně funguje, ne že jen existuje na papíře.
Krok za krokem: jak zavést kanál splňující ISO 27001
- Zařaďte kanál do rozsahu ISMS a proveďte rizikovou analýzu specifickou pro oznamování, tedy pro citlivá data a možnost odvety.
- Definujte role a politiky: kdo případy přijímá, kdo je řeší, jaká platí pravidla proti odvetě a bez obviňování.
- Nasaďte technické zabezpečení – šifrování, řízení přístupu, logování – a otestujte ho ještě před ostrým provozem.
- Připravte dokumentaci a metriky pro audit: postupy, záznamy, plán pravidelných revizí a management review.
Každý krok stavte na tom předchozím. Riziková analýza bez definovaných rolí je k ničemu, technické zabezpečení bez dokumentace se u auditu neobhájí.
Co ISO 37002 přidává k procesu oznamování
ISO 37002 popisuje čtyři fáze řízení oznámení: přijetí, posouzení, řešení a uzavření. Norma sama neřeší technickou bezpečnost dat, doplňuje ISO 27001 z druhé strany, tedy jak s oznámením zacházet lidsky a procesně.
Nejdůležitější je kapitola 9 o hodnocení výkonnosti. FAQ technické komise ISO TC309 k ní uvádí, že vyžaduje pravidelný monitoring, interní audity a management review, tedy prakticky totéž, co ISO 27001 požaduje pro celý ISMS.
Doporučená kombinace: ISO 27001 jako důkaz zodpovědného zabezpečení dat, ISO 37002 jako důkaz zodpovědného vedení samotného vyšetřování. Dohromady tvoří obhajitelný celek při jakémkoli externím přezkumu.
Časté chyby při přípravě na audit
Nejčastější chyba, kterou u klientů vídám, je nastavit anonymitu jako jediný způsob hlášení. Vypadá to bezpečně, ale ve výsledku brzdí vyšetřování, protože chybí prostor na doplňující otázky.
Druhá chyba: evidence oznamování žije mimo hlavní systém interního auditu, takže při management review nikdo nespojí čísla dohromady. Než jdete na oficiální audit, udělejte si zkušební, zaměřený jen na dokumentaci a SoA. Odhalí mezery, které byste jinak řešili pod tlakem.
Ashio jako technická opora pro soulad s ISO 27001
Budovat auditní stopu, řízení přístupu a šifrování od nuly znamená měsíce práce interního IT týmu, a to ještě předtím, než vyřešíte samotný proces oznamování podle Směrnice.
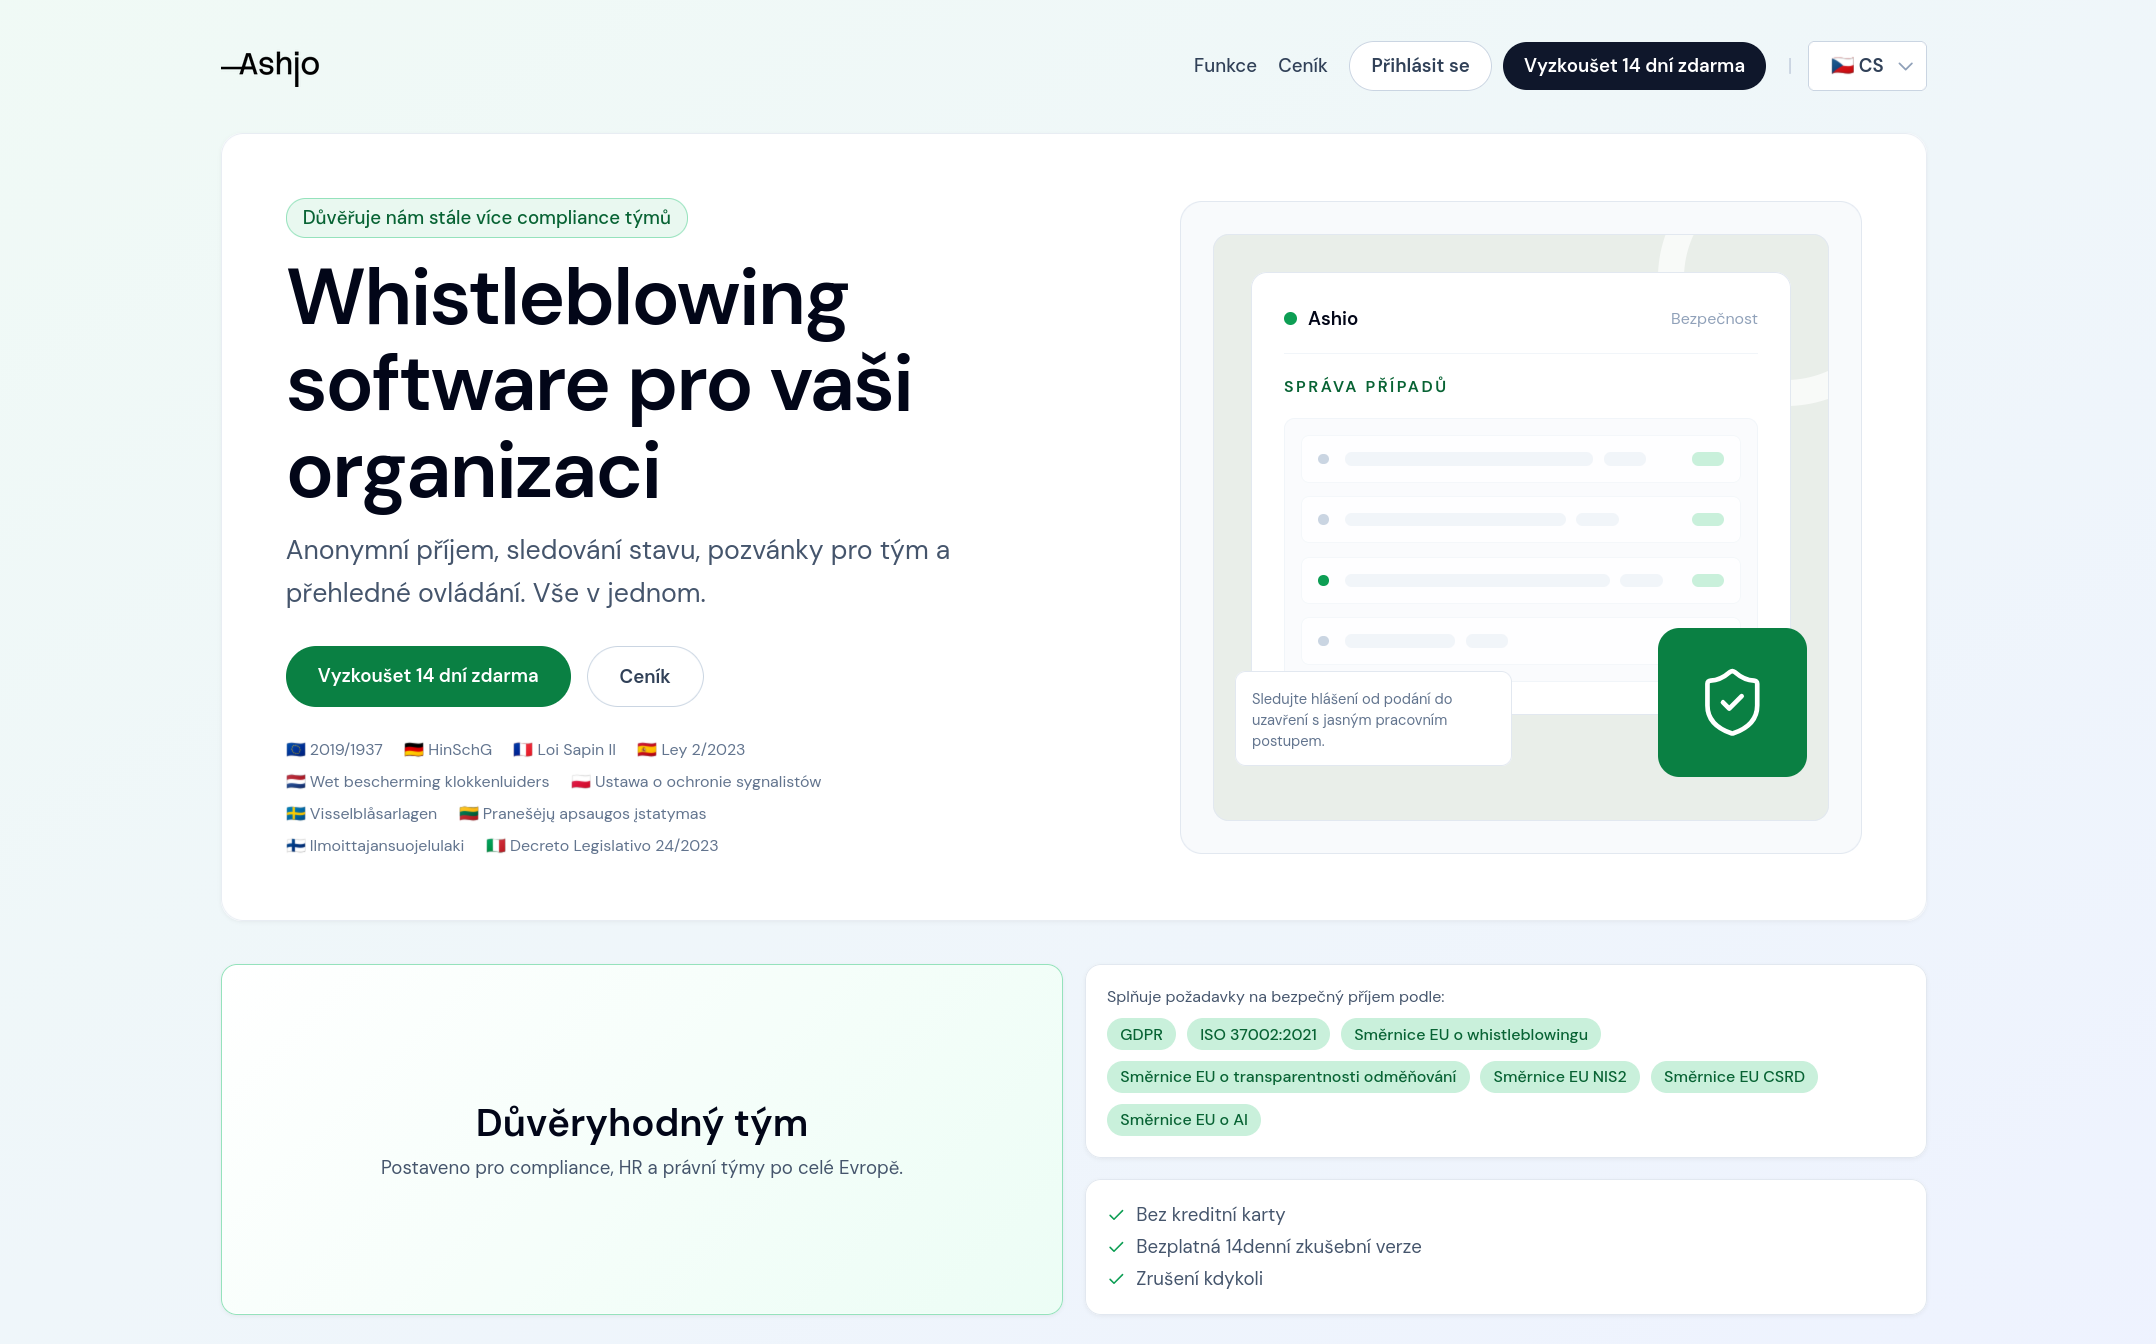
Ashio pokrývá přesně ty prvky, které auditor u whistleblowingového kanálu kontroluje: kompletní auditní stopu ke každému případu, oddělené role a oprávnění pro řešitele, volitelnou anonymitu místo výchozího nastavení a uložení dat v evropských datacentrech v souladu s GDPR. Platforma zkracuje čas potřebný na přípravu SoA i interního auditu, protože důkazy o přístupu, šifrování a časování jednotlivých kroků má systém zaznamenané automaticky, ne dohledávané zpětně z e-mailů. Pokud právě revidujete politiku oznamování, průvodce povinným obsahem politiky vám ukáže, co v dokumentu nesmí chybět. Vyzkoušet, jak platforma funguje v praxi, můžete na stránce produktu Ashio.
Časté otázky k ISO 27001 a whistleblowingu
Vyžaduje ISO 27001 certifikace přímo whistleblowingový kanál? Ne. Norma nevyžaduje konkrétní typ kanálu, ale pokud kanál zpracovává data v rámci vašeho ISMS, musí splňovat stejné požadavky na důvěrnost, integritu a dostupnost jako jakýkoli jiný systém v rozsahu certifikace.
Musí být oznámení vždy anonymní, aby splnilo ISO 27001? Ne, anonymita je jedna z možností, ne povinnost. Doporučenou praxí je nabídnout ji jako volbu pro citlivější případy a jinak preferovat pojmenovaný proces bez obviňování, který usnadňuje vyšetřování.
Jaký je rozdíl mezi ISO 27001 a ISO 37002 v kontextu whistleblowingu? ISO 27001 zabezpečuje technickou a organizační stránku dat, tedy šifrování, přístup a logování. ISO 37002 popisuje samotný proces vyřizování oznámení od přijetí po uzavření případu.
Jak dlouho se mají uchovávat záznamy o oznámeních? Konkrétní lhůty se liší podle jurisdikce, ale obecným principem GDPR je uchovávat data jen po nezbytně nutnou dobu. Ověřte si aktuální transpozici Směrnice ve vaší zemi před nastavením retenční politiky.
Které kontroly přílohy A jsou pro whistleblowing nejdůležitější? Nejčastěji se řeší A.6.8 (hlášení bezpečnostních událostí), A.8 (technologické kontroly), A.9 (řízení přístupu) a A.12 (bezpečnost provozu). Všechny patří do Statement of Applicability jako samostatné položky spojené s kanálem oznamování.
Zdroje
Pro hlubší přípravu na audit se vyplatí projít primární zdroje místo sekundárních shrnutí: