
Sep 15, 2026
Meldungen auswerten nach HinSchG: Der Ablauf für Compliance-Teams
Wenn eine Meldung eingeht, bestätigen Sie den Eingang binnen sieben Tagen, prüfen die Plausibilität und weisen dem Fall eine Priorität zu. Nur befugte Personen dürfen Zugang zu den Angaben erhalten, die Vertraulichkeit gilt ab der ersten Sekunde. Diese drei Schritte entscheiden darüber, ob eine Meldung später rechtssicher bearbeitet werden kann oder ob Ihnen bei einer Prüfung Lücken vorgeworfen werden.
Kurz gesagt:
- Nur qualifizierte Personen dürfen Zugriff auf Meldedaten erhalten, um Vertraulichkeit und Rechtssicherheit zu gewährleisten; technische Zugriffskontrollen sind dafür essenziell.
- Die Bewertung einer Meldung erfolgt in klar definierten Schritten: Eingang bestätigen, Anwendungsbereich prüfen, Plausibilität einschätzen, Voruntersuchung starten, Entscheidung treffen; jeder Schritt muss dokumentiert werden.
- Bei der Priorisierung sind Fälle mit Personengefährdung, Straftaten oder Reputationsrisiko sofort zu behandeln, um schnellen Schutz und Reaktionsmöglichkeiten sicherzustellen.
- Datenschutzbestimmungen erfordern minimale Datenzugriffe, getrennte Speicherung und Verschlüsselung, um die Vertraulichkeit bei der Meldungsbearbeitung zu sichern.
- Eine spezielle Meldesystemplattform wie Ashio bietet sichere, datenschutzkonforme Funktionen, die ein einfaches E-Mail-Postfach bei der Meldungsbearbeitung meist nicht leisten kann.
Inhaltsverzeichnis
- Wie werten Sie eine eingehende Meldung Schritt für Schritt aus?
- Wie priorisieren Sie mehrere Meldungen richtig?
- Welche Datenschutzanforderungen gelten bei der Auswertung?
- Was gehört in die Dokumentation und wie lange bleibt sie gespeichert?
- Wer ist für die Meldestelle zuständig und wie wird der Betriebsrat einbezogen?
- Reicht ein E-Mail-Postfach für die Meldungsauswertung aus?
- Checkliste: Die ersten 90 Tage nach Einführung
- Warum eine saubere Auswertung mehr ist als Pflichterfüllung
- Ashio als praktikable Unterstützung für die Auswertung
- Quellen
- FAQ
Wie werten Sie eine eingehende Meldung Schritt für Schritt aus?
Meldungen auswerten heißt nicht, sofort eine Untersuchung zu starten. Es bedeutet, in einer festgelegten Reihenfolge zu prüfen, zu dokumentieren und zu entscheiden. Wer diesen Ablauf einmal sauber aufsetzt, spart sich bei jeder künftigen Meldung Diskussionen über Zuständigkeiten.
- Eingang bestätigen und Aktennummer vergeben. Die interne Meldestelle bestätigt dem Hinweisgeber den Eingang innerhalb von sieben Tagen und legt eine eigene Fallakte mit Fristenübersicht an, wie es das Hinweisgeberschutzgesetz vorschreibt.
- Anwendungsbereich prüfen. Fällt der gemeldete Sachverhalt unter den sachlichen Geltungsbereich des HinSchG oder handelt es sich um eine allgemeine Beschwerde ohne rechtlichen Bezug? Diese Weiche entscheidet über das weitere Vorgehen.
- Plausibilität einschätzen. Ist die Meldung in sich schlüssig, gibt es erste Anhaltspunkte oder wirkt sie konstruiert? Eine grobe Einschätzung reicht in diesem Stadium, keine abschließende Bewertung.
- Voruntersuchung starten. Prüfen Sie die Beweislage, mögliche Gefährdung von Personen und ob weitere Stellen wie Rechtsabteilung, Datenschutz oder externe Ermittler einzubinden sind.
- Entscheidung treffen. Am Ende steht entweder eine vertiefte Untersuchung, ein interner Verweis an eine andere Fachabteilung oder die begründete Einstellung des Verfahrens.
Jeder dieser Schritte gehört dokumentiert, mit Datum und verantwortlicher Person. Das ist keine Frömmelei, sondern die Grundlage für die spätere Auswertung der Berichte und für den Nachweis gegenüber Aufsichtsbehörden, dass Ihr Unternehmen die Fristen aus dem Gesetz eingehalten hat.
Wie priorisieren Sie mehrere Meldungen richtig?
Nicht jede Meldung verdient dieselbe Reaktionsgeschwindigkeit. Eine einfache Matrix aus Schwere des Vorwurfs und Plausibilität hilft, Ressourcen dort einzusetzen, wo es zählt.
- Hohe Priorität: Personengefährdung, Verdacht auf Straftaten, drohender Reputationsschaden oder Vorwürfe gegen die Geschäftsführung.
- Mittlere Priorität: Wiederkehrende Regelverstöße ohne unmittelbare Gefahr, etwa Verstöße gegen interne Richtlinien.
- Niedrige Priorität: Vage oder widersprüchliche Hinweise ohne konkrete Anhaltspunkte, die zunächst nur beobachtet werden.
Die Priorität bestimmt, wie schnell Sie Ressourcen bündeln und wie eng Sie die Frist zur ersten Rückmeldung an den Hinweisgeber setzen. Ein Fall mit hoher Priorität braucht in der Regel schon zeitnah eine Zwischenrückmeldung, selbst wenn die vollständige Klärung länger dauert.
Profi-Tipp: Legen Sie feste Eskalationsschwellen fest, etwa „bei Verdacht auf Straftat sofortige Information der Geschäftsleitung“. Ohne solche Schwellen landen dringende Fälle oft im normalen Bearbeitungsstapel und verlieren wertvolle Tage.
Welche Datenschutzanforderungen gelten bei der Auswertung?
Die Vertraulichkeitspflicht aus dem HinSchG trifft auf die Datenminimierung und Zweckbindung der DSGVO. Beide Regelwerke ziehen in dieselbe Richtung: So wenige Personen wie möglich sehen so wenige Daten wie nötig.
- Zugriffsrechte müssen technisch abgebildet sein, nicht nur organisatorisch vereinbart.
- Meldedaten und spätere Ermittlungsakten gehören getrennt gespeichert, mit unterschiedlichen Zugriffsebenen.
- Eine Datenschutz-Folgenabschätzung (DSFA) ist bei systematischer Verarbeitung sensibler Meldungsdaten in der Regel angezeigt.
- Verschlüsselung und Protokollierung jedes Zugriffs gehören zu den technischen Schutzmaßnahmen, die auch bei einer Prüfung nachgewiesen werden müssen.
Nur unmittelbar benötigte Personen dürfen überhaupt erfahren, dass eine Meldung existiert. Wird eine Führungskraft informiert, die selbst Gegenstand des Vorwurfs sein könnte, ist die Vertraulichkeit bereits verletzt, wie Rechtsexperten zu internen Untersuchungen festhalten. § 8 HinSchG verlangt diese Wahrung der Vertraulichkeit ausdrücklich, § 9 regelt die engen Ausnahmen davon.
Was gehört in die Dokumentation und wie lange bleibt sie gespeichert?
Jede Meldungsakte braucht einen nachvollziehbaren Lebenslauf: Eingang, erste Bewertung, jede Kommunikation mit dem Hinweisgeber, eingeleitete Maßnahmen und den Abschlussvermerk. Fehlt einer dieser Punkte, wird die Akte bei einer späteren Prüfung angreifbar.
- Der Audit-Trail muss änderungsfest sein und protokollieren, wer wann welche Information gesehen oder bearbeitet hat.
- Rollenprotokolle zeigen im Nachhinein, ob nur befugte Personen Zugriff hatten.
- Aufbewahrungsfristen orientieren sich an der Empfehlung, Akten in der Regel drei Jahre nach Fallabschluss aufzubewahren, bevor sie gelöscht werden, wie ein Leitfaden zum Aufbau von Hinweisgebersystemen beschreibt.
Eine lückenlose Dokumentation ist zugleich der einfachste Weg, spätere Methoden zur Auswertung für Meldetrends überhaupt erst möglich zu machen.
Wer ist für die Meldestelle zuständig und wie wird der Betriebsrat einbezogen?
Die interne Meldestelle braucht eine namentlich benannte, unabhängige Besetzung, dazu eine klare Vertretungsregel für Urlaub oder Krankheit. Ohne Vertretung reißt die Sieben-Tage-Frist schneller, als man denkt.
- Personen mit Interessenkonflikt, etwa aus der Rechtsabteilung, wenn diese selbst betroffen sein könnte, dürfen die Meldestelle nicht leiten.
- Der Betriebsrat sollte von Anfang an eingebunden werden, nicht erst nach der technischen Einführung.
- Eine Betriebsvereinbarung regelt typischerweise Zuständigkeiten, Datenzugriff und Beteiligungsrechte und wird oft zum eigentlichen Zeitplanfaktor des Projekts.
Profi-Tipp: Planen Sie die Abstimmung mit dem Betriebsrat als eigenen Projektmeilenstein ein. Solche Abstimmungsprozesse können nach Erfahrungswerten mehrere Monate dauern, wenn Zugriffsrechte und Mitbestimmung im Detail verhandelt werden.
Reicht ein E-Mail-Postfach für die Meldungsauswertung aus?
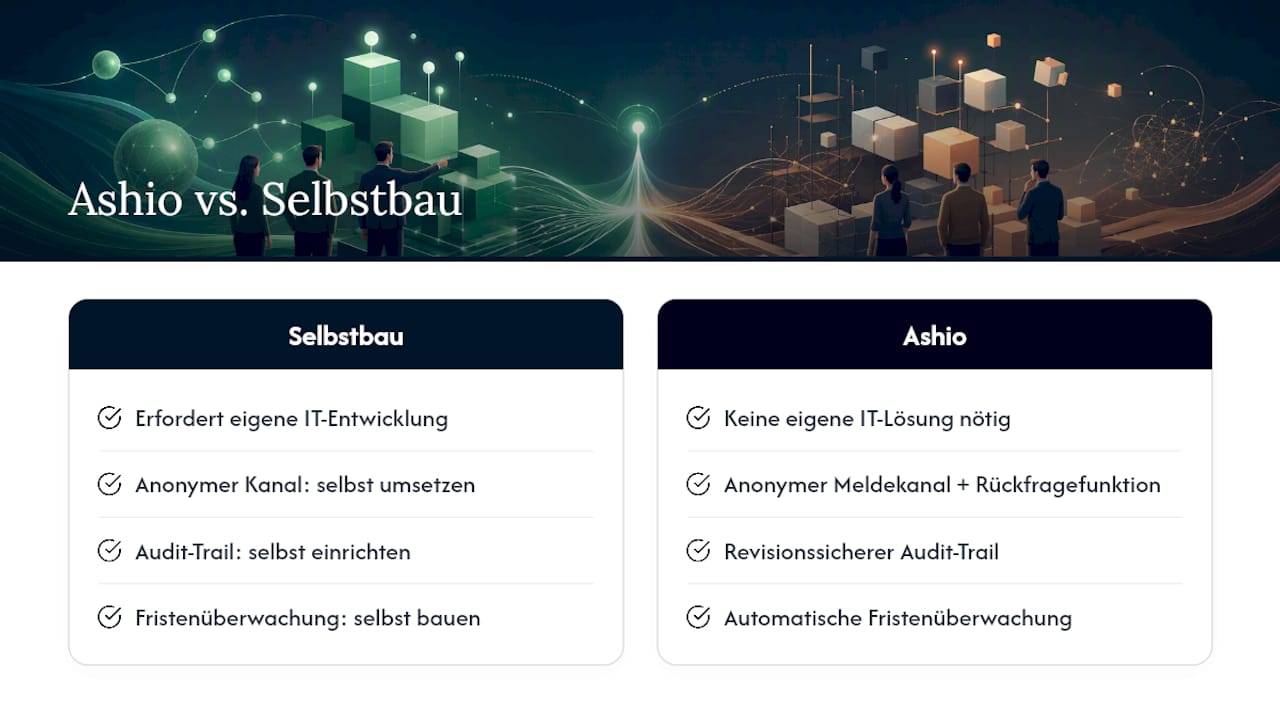
Nein, in der Praxis genügt ein einfaches E-Mail-Postfach den Anforderungen selten. Für eine belastbare Auswertung brauchen Sie mehrere Funktionen gleichzeitig: einen anonymen Kanal mit echter Rückfragemöglichkeit, einen unveränderbaren Audit-Trail, rollenbasierte Zugriffsrechte und eine automatische Erinnerung an die gesetzlichen Fristen.
Ein Postfach bietet in der Regel keinen anonymen Rückkanal, kein automatisches Fristen-Tracking und keine ausreichenden technischen und organisatorischen Maßnahmen im Sinne der DSGVO. Praxisleitfäden zum HinSchG weisen genau darauf hin: Ohne anonyme Rückfragefunktion verliert die Meldestelle oft die Möglichkeit, Rückfragen zu stellen, die einen Fall erst klären.
- Anonymer Kanal mit verschlüsseltem Login-Code für den Dialog ohne Identitätspreisgabe.
- Automatische Fristenüberwachung für Eingangsbestätigung und Rückmeldung.
- Rollenbasierte Rechte, die genau abbilden, wer welche Falldaten sehen darf.
- Revisionssichere Protokollierung jeder Statusänderung.
Eine spezialisierte Plattform wie Ashio bildet genau diese Funktionen ab, statt sie manuell über E-Mail-Regeln und Excel-Tabellen nachzubauen. Das reduziert nicht die inhaltliche Arbeit der Fallprüfung, aber es nimmt Ihnen die technische Fehlerquelle.
Checkliste: Die ersten 90 Tage nach Einführung
- Verantwortliche und Vertretung für die Meldestelle schriftlich benennen.
- Meldewege technisch testen, inklusive anonymer Rückfrage.
- DSFA starten und Löschfristen festlegen.
- Vorlagen für Eingangsbestätigung und Fristenkontrolle erstellen.
Behalten Sie dabei drei Kennzahlen im Blick: durchschnittliche Bearbeitungszeit, Rückmeldequote innerhalb der Frist und Anteil plausibler Meldungen. Die häufigsten Fehler in dieser Phase sind ein fehlender anonymer Rückkanal, ausbleibende Schulung der Führungskräfte und unklare Zuständigkeiten zwischen HR und Compliance.
Warum eine saubere Auswertung mehr ist als Pflichterfüllung
Eine funktionierende Auswertung wirkt als Frühwarnsystem, lange bevor ein Vorfall öffentlich wird. Unternehmen mit guter interner Kommunikation über das Meldesystem verzeichnen weniger externe Meldungen und mehr Vertrauen im Team, wie Erfahrungen aus der Richtlinienumsetzung zeigen.
Ashio als praktikable Unterstützung für die Auswertung
Ashio ist die Alternative zum selbstgebauten E-Mail-Prozess für Unternehmen, die Meldungen HinSchG-konform auswerten müssen, ohne dafür eine eigene IT-Lösung zu entwickeln. Die Plattform übernimmt den anonymen Meldekanal samt Rückfragefunktion, den revisionssicheren Audit-Trail, die automatische Fristenüberwachung und ein Dashboard, über das Melder ihren Status verfolgen und Ihr Team jeden Fall priorisieren kann. Die Datenspeicherung erfolgt DSGVO-konform, das Onboarding wird begleitet, sodass auch kleinere Compliance-Teams startklar sind. Wer wissen will, wie ein Hinweisgebersystem konkret aufgebaut ist oder welche Lösung zur eigenen Unternehmensgröße passt, findet auf der Vergleichsseite für Hinweisgebersysteme einen direkten Einstieg. Testen Sie die Plattform unverbindlich oder vereinbaren Sie eine Demo, um zu sehen, wie sich die Bearbeitungszeit einer eingehenden Meldung in der Praxis verkürzt.
Quellen
Der Gesetzestext des HinSchG liefert die Fristen selbst. Der Leitfaden von C Compliance erklärt Dokumentationspflichten und Aufbewahrung, die Einordnung von Noerr den europäischen Rahmen. Für sichere interne Kommunikationswege lohnt zudem ein Blick auf Lösungen zur Bewerberkommunikation, die ähnliche Vertraulichkeitsprinzipien umsetzen.
- Hinweisgeberschutzgesetz (HinSchG) — Gesetze im Internet
- HinSchG: So wenden Sie das Gesetz effizient und rechtssicher an - mawi-on
- EU‑Whistleblower‑Richtlinie: Umsetzung | TÜV NORD
FAQ
Wie werten Sie eine anonyme Meldung ohne Rückkanal aus?
Ohne technische Rückfragemöglichkeit bleibt oft nur die Bewertung der vorliegenden Angaben. Ein verschlüsselter Login-Code, wie ihn spezialisierte Meldekanäle bieten, ermöglicht dagegen einen anonymen Dialog ohne Rückschluss auf die Identität.
Welche Frist gilt für die Eingangsbestätigung?
Das HinSchG schreibt eine Eingangsbestätigung innerhalb von sieben Tagen vor. Die Rückmeldung über eingeleitete oder geplante Folgemaßnahmen muss spätestens nach drei Monaten erfolgen.
Muss der Betriebsrat bei jeder Meldung beteiligt werden?
Nein, der Betriebsrat wird bei der Einrichtung und Ausgestaltung des Meldesystems beteiligt, nicht bei jedem Einzelfall. Eine Betriebsvereinbarung regelt üblicherweise die Rahmenbedingungen im Voraus.
Reicht ein einfaches E-Mail-Postfach als Meldekanal?
In der Praxis meist nicht, da Postfächern der anonyme Rückkanal, die Fristenautomatik und ausreichende technische Schutzmaßnahmen fehlen. Plattformen wie Ashio bilden diese Funktionen strukturiert ab.
Wie lange müssen Meldungsakten aufbewahrt werden?
Praxisleitfäden empfehlen eine Aufbewahrung von in der Regel drei Jahren nach Fallabschluss, danach sollten die Daten gelöscht werden. Die genaue Frist hängt vom Einzelfall und den internen Richtlinien ab.