
Sep 19, 2026
Politique de whistleblowing : modèle complet et guide de rédaction
Votre auditeur vous demande une politique de whistleblowing écrite avant la prochaine revue ? Voici le modèle complet, conforme à la directive 2019/1937, prêt à personnaliser en une après-midi. Une politique de whistleblowing modèle solide tient en une page de synthèse et huit à dix pages de clauses cadrées : périmètre, engagements, procédure, sanctions, suivi, conservation, gouvernance et révision annuelle. Ce guide pas à pas vous donne la structure, la formulation et les points de vigilance pour produire une charte lanceur d'alerte exemple défendable dès le premier audit, qu'il s'agisse d'une ETI, d'une politique d'alerte professionnelle PME ou d'une grande entreprise réglementée.
Sommaire
- Points clés
- Pourquoi une politique écrite est le premier justificatif demandé par un auditeur
- Les 8 sections incontournables d'une politique de whistleblowing conforme
- Modèle téléchargeable : structure, formulation, exemples concrets
- Adapter la politique à votre culture d'entreprise (ton, longueur, canaux)
- Diffuser, former et obtenir l'adhésion des managers et CSE
- Politique et outils : comment l'articuler avec votre canal d'alerte
- Erreurs fréquentes qui invalident la politique lors d'un audit
- Questions fréquentes
- Sources
Points clés
- Une politique de whistleblowing écrite est le premier justificatif demandé lors d'un audit conformité, devant le registre des alertes et les preuves de prise en compte.
- Le document doit couvrir huit sections minimum : périmètre, engagements, canal, procédure, délais, protection du lanceur, sanctions, gouvernance.
- La directive 2019/1937 impose un accusé de réception sous 7 jours et un retour sous 3 mois — ces délais doivent apparaître noir sur blanc dans la politique.
- La personnalisation (ton, longueur, langue, canaux) conditionne l'adhésion réelle des équipes et l'efficacité opérationnelle du dispositif.
- Une politique sans canal opérationnel ne vaut rien : le texte doit articuler les rôles, le tri, l'instruction, l'archivage et l'outillage de procédure de signalement interne modèle qui l'outille.
Pourquoi une politique écrite est le premier justificatif demandé par un auditeur
Une politique de whistleblowing écrite prouve, en un document daté et versionné, que l'organisation a défini son propre cadre de signalement — au-delà des obligations légales minimales. Lors d'une revue ISO ou d'un contrôle ACPR, l'auditeur commence presque toujours par ce texte : il cherche la preuve d'un engagement de la direction, d'un périmètre clair et d'une chaîne de responsabilité identifiée. Sans ce document, le registre des alertes paraît isolé, les délais non documentés et la protection des lanceurs d'alerte non garantie.
La politique sert aussi de référence opposable aux salariés, aux managers et aux tiers. Elle prouve que chacun connaît l'engagement de l'entreprise en matière de lanceur d'alerte, qu'il s'agisse d'un cas de fraude, de harcèlement ou de violation de données. Pour une PME, c'est souvent la seule pièce qui démontre une démarche structurée ; pour une grande entreprise, elle articule les délégations de pouvoirs entre direction, conformité, RH et juridique. Le texte doit donc être court, daté, signé, versionné et accessible — pas seulement conservé dans un dossier interne.
Pour aligner le document sur la norme internationale, on peut utilement se référer à iso 37002, qui propose un cadre de management du lancement d'alerte reconnu au-delà du seul cadre européen.
Les 8 sections incontournables d'une politique de whistleblowing conforme
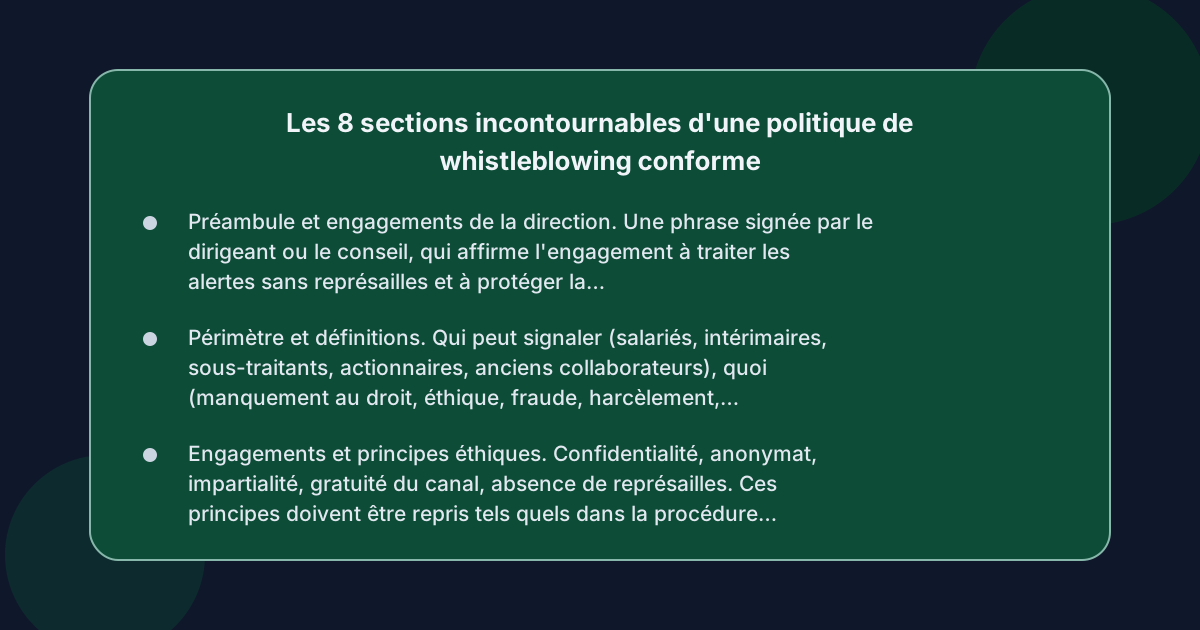 Une politique de whistleblowing modèle conforme à la directive eu whistleblowing directive comporte au minimum huit sections structurantes. Elles couvrent l'objet, le périmètre, les engagements, la procédure, la protection, les sanctions, la gouvernance et la révision.
Les voici, dans l'ordre conseillé, avec pour chacune le rôle qu'elle joue en cas d'audit :
Préambule et engagements de la direction. Une phrase signée par le dirigeant ou le conseil, qui affirme l'engagement à traiter les alertes sans représailles et à protéger la confidentialité. Cette section prouve l'implication du top management.
Périmètre et définitions. Qui peut signaler (salariés, intérimaires, sous-traitants, actionnaires, anciens collaborateurs), quoi (manquement au droit, éthique, fraude, harcèlement, sécurité des patients) et la définition d'un lanceur d'alerte selon la directive.
Engagements et principes éthiques. Confidentialité, anonymat, impartialité, gratuité du canal, absence de représailles. Ces principes doivent être repris tels quels dans la procédure opérationnelle.
Canal de signalement. Comment saisir une alerte : adresse dédiée, outil tiers sécurisé, ligne téléphonique, rendez-vous physique. C'est ici qu'on précise que la procédure de signalement interne modèle s'appuie sur un internal reporting channel outillé, distinct des lignes hiérarchiques classiques.
Procédure et délais. Réception, accusé de réception sous 7 jours, instruction, retour sous 3 mois maximum, escalade éventuelle vers une autorité externe. Ces deux délais — 7 jours et 3 mois — sont des obligations impératives de la directive européenne.
Protection du lanceur d'alerte. Confidentialité de l'identité, interdiction des représailles, mesures de protection concrètes (maintien du poste, accompagnement juridique), sanctions disciplinaires contre toute personne qui exerce des représailles.
Sanctions disciplinaires et conséquences. Sanctions encourues par les auteurs de manquements signalés, par les auteurs de fausses alertes abusives et par ceux qui tenteraient de dissuader un lanceur d'alerte. Cette section dissuade autant qu'elle informe.
Gouvernance, conservation et révision. Qui gère le dispositif (RSSI, compliance officer, RH), combien de temps les données sont conservées (souvent proportionnée à l'enquête, en lien avec le gdpr), fréquence de révision (annuelle ou bisannuelle) et modalités de mise à jour.
Modèle téléchargeable : structure, formulation, exemples concrets
Pour produire rapidement une politique de whistleblowing modèle défendable, partez d'un canevas en huit paragraphes courts — un par section — et d'une annexe « fiche de réception ». Le ton doit rester sobre, impersonnel et opérationnel. Évitez le langage marketing : chaque phrase doit pouvoir être lue par un juriste ou un auditeur sans déclencher de débat sur son interprétation.
Quels éléments concrets doivent figurer noir sur blanc dans le document ?
Le document doit contenir au minimum : la date d'entrée en vigueur, la version, le nom du signataire autorisé, le périmètre fonctionnel et géographique précis, les délais d'accusé de réception et de retour, le canal officiel (URL ou contact nominatif), les coordonnées du référent, la durée de conservation des dossiers et la mention de la conformité RGPD.
Un extrait utilisable :
« La Société met à disposition de ses collaborateurs, sous-traitants et partenaires un canal de signalement interne confidentiel, accessible à l'adresse [adresse du canal]. Toute personne peut y déposer une alerte relative à un manquement au droit de l'Union, à la loi nationale, ou au code de conduite interne. La réception de l'alerte est confirmée sous 7 jours et un retour sur les suites données est apporté dans un délai maximal de 3 mois, conformément à la directive 2019/1937. »
Cet extrait couvre les engagements, le canal, les délais et la base légale — quatre exigences de la directive en moins de dix lignes. Il sert de squelette au modèle document whistleblowing que vous adapterez.
Faut-il prévoir un formulaire de dépôt type en annexe ?
Oui : une annexe « formulaire de dépôt » accélère le tri et standardise la collecte, sans conditionner la prise en compte. Elle indique les champs minimaux (faits, dates, personnes impliquées, documents joints) et précise que l'absence de réponse sur un champ ne bloque pas la prise en compte. Cette annexe devient la preuve que la procédure de signalement interne modèle est industrialisable.
Adapter la politique à votre culture d'entreprise (ton, longueur, canaux)
Une politique qui n'est pas lue est une politique qui n'existe pas en pratique. Le ton, la longueur et le choix des canaux doivent refléter la réalité de l'organisation : une start-up de 40 personnes n'a pas les mêmes contraintes qu'une banque de 4 000 salariés ni qu'un hôpital multi-sites.
Pour une PME de moins de 50 salariés, la politique tient souvent en deux pages : périmètre court, canal unique, signataire unique, révision annuelle. Pour une entreprise de 250 salariés ou plus, le document peut atteindre huit à douze pages et détailler les délégations entre compliance officer, RH, juridique et direction. Pour un groupe international, il faut prévoir une note de transposition locale et une traduction dans les langues des pays où s'applique la directive.
Côté canaux, le choix dépend de la culture de l'entreprise : un canal numérique tiers est presque toujours préférable pour garantir la confidentialité et la traçabilité, mais il peut coexister avec une boîte mail dédiée ou un rendez-vous physique pour les alertes sensibles. L'important est que la politique décrive les canaux autorisés et précise ce qu'elle n'autorise pas — par exemple, le signalement sur les réseaux sociaux ou par voie hiérarchique directe sans cadre formel.
Diffuser, former et obtenir l'adhésion des managers et CSE
Une politique de whistleblowing modèle ne déploie ses effets que si elle est connue. La diffusion ne se limite pas à un intranet : elle suppose un affichage légal, une mention dans le règlement intérieur (pour les entreprises qui en disposent), une note de service et, pour les CSE, une consultation formelle en cas de modification du dispositif.
Les managers de proximité doivent recevoir une formation courte : quoi faire si un collaborateur leur signoralors oralement un problème, comment orienter vers le canal officiel, ce qu'ils ne doivent pas faire (enquête parallèle, représailles, promesse de confidentialité impossible à tenir). Sans cette formation, le canal officiel est court-circuité au profit de la ligne hiérarchique, ce qui affaiblit la traçabilité.
Le CSE doit être consulté sur les modalités du dispositif — pas sur le contenu des alertes, qui sont confidentielles. Cette consultation renforce la légitimité du dispositif et anticipe d'éventuelles objections lors d'un audit social ou d'un contrôle URSSAF.
Politique et outils : comment l'articuler avec votre canal d'alerte
La politique décrit le « quoi » et le « pourquoi » ; l'outil porte le « comment ». Le document doit donc articuler chaque engagement avec l'outil qui le rend opérationnel : accusé de réception automatisé, suivi des délais, export d'un dossier pour les autorités, conservation chiffrée, hébergement conforme, anonymisation.
Cette articulation se prouve par un schéma simple dans la politique :
| Engagement politique | Mise en œuvre dans l'outil |
|---|---|
| Accusé de réception sous 7 jours | Notification automatique horodatée |
| Retour sous 3 mois | Tableau de bord de suivi des dossiers |
| Confidentialité de l'identité | Hébergement chiffré, accès tracés |
| Conformité RGPD | Journalisation des accès, durée de conservation documentée |
Ce schéma rend la politique vérifiable : un auditeur peut confronter chaque engagement à sa traduction technique. Pour la sécurité des données et l'hébergement, on s'appuiera sur les bonnes pratiques exposées sur la page security et sur les exigences de la gdpr — deux référentiels qui se complètent et que tout auditeur croisera.
Erreurs fréquentes qui invalident la politique lors d'un audit
Même un document bien rédigé peut être invalidé en audit si certaines erreurs courantes s'y glissent. Les auditeurs y sont attentifs, et ces points reviennent dans presque toutes les grilles d'évaluation.
Les plus fréquentes :
- Délais absents ou imprécis. La politique doit afficher noir sur blanc les 7 jours et les 3 mois, et indiquer comment l'auteur de l'alerte en est informé.
- Périmètre trop restrictif. Limiter le dispositif aux seuls salariés ou aux seules fraudes financières exclut de nombreux lanceurs d'alerte protégés par la directive (sous-traitants, actionnaires, bénévoles) et d'autres manquements (harcèlement, sécurité des patients, atteinte à l'environnement).
- Pas de référence à la protection contre les représailles. Sans clause explicite, la politique ne démontre pas l'engagement de la direction à protéger le lanceur d'alerte — un point de contrôle classique des normes iso 37002 et de la eu whistleblowing directive.
- Confidentialité non garantie techniquement. Annoncer la confidentialité sans décrire l'architecture (chiffrement, hébergement, accès restreint) affaiblit le document. La politique doit au moins renvoyer à la documentation de security de l'outil utilisé.
- Absence de gouvernance claire. Si la politique ne désigne pas un responsable du dispositif et un suppléant, l'auditeur considère que personne n'est accountable — un signal faible.
- Pas de révision documentée. Une politique sans date de révision ni historique de versions laisse penser qu'elle n'a jamais été mise à jour, même si elle a été rédigée il y a cinq ans.
- Langue et accessibilité. Rédiger en jargon juridique sans version « plain language » limite l'adhésion des salariés et l'efficacité du dispositif sur le terrain.
Questions fréquentes
Une politique de whistleblowing est-elle obligatoire en France ?
Oui, pour les entreprises de 50 salariés ou plus, l'article 8 de la loi Sapin II et la transposition de la directive 2019/1937 imposent la mise en place d'un dispositif de signalement, qui s'accompagne nécessairement d'un document écrit décrivant son périmètre, ses engagements et ses procédures. En dessous de 50 salariés, la formalisation reste vivement recommandée : elle anticipe une éventuelle croissance, rassure clients et partenaires et fournit une preuve de gouvernance en cas de contrôle.
Que doit contenir une politique de whistleblowing modèle ?
Une politique de whistleblowing modèle contient au minimum huit sections : préambule signé par la direction, périmètre et définitions, engagements éthiques, canal de signalement autorisé, procédure et délais (7 jours pour l'accusé, 3 mois pour le retour), protection du lanceur d'alerte, sanctions encourues, gouvernance et révision. Une annexe « formulaire de dépôt » accélère le tri et standardise la collecte.
Comment rédiger une charte lanceur d'alerte exemple ?
Une charte lanceur d'alerte exemple commence par un préambule signé qui rappelle l'engagement de la direction, définit le lanceur d'alerte conformément à la directive 2019/1937, énumère les faits couverts (manquements au droit, éthique, fraude, sécurité), décrit le canal sécurisé, fixe les délais légaux et précise les protections offertes (confidentialité, absence de représailles, accompagnement). Elle tient en général sur deux à quatre pages pour une PME, davantage pour une grande entreprise.
Quelle est la différence entre une politique de whistleblowing et une procédure de signalement interne modèle ?
La politique fixe les engagements, les principes et le cadre : elle est destinée aux salariés, aux managers, aux auditeurs et, le cas échéant, aux autorités. La procédure de signalement interne modèle décrit, elle, les étapes opérationnelles : qui reçoit l'alerte, comment elle est qualifiée, qui instruit, quels outils sont utilisés, comment l'auteur est informé et comment le dossier est archivé. La politique renvoie à la procédure ; les deux documents sont versionnés séparément et signés par des responsables distincts.
Quels délais la directive européenne impose-t-elle ?
La directive 2019/1937 impose un accusé de réception de l'alerte sous 7 jours à compter de sa réception et un retour sur les suites données sous 3 mois maximum. Ces deux délais doivent apparaître explicitement dans la politique et être mesurables dans l'outil qui supporte le canal de signalement — c'est l'un des premiers points vérifiés en audit.