
Sep 2, 2026
Potvrzení do 7 dnů: notifikace případů v reálném čase pro firmy v EU
Real-time notifikace případů jsou automatická upozornění, která informují oznamovatele a správce interního kanálu o stavu nahlášeného podnětu, o potvrzení přijetí, o žádosti o doplnění nebo o uzavření případu. V praxi jde o nástroj, kterým firma splní požadavky směrnice EU 2019/1937 na potvrzení přijetí a zpětnou vazbu a zároveň udrží důvěru zaměstnanců v to, že se jejich hlášení skutečně řeší. Bez nich hrozí zmeškané lhůty, ztracená anonymita a oznamovatelé, kteří raději jdou rovnou na úřad nebo do médií.
Stručně:
- Automatické notifikace potvrzují přijetí hlášení do 7 dnů a upozorňují na klíčové změny stavu, čímž snižují riziko zmeškání lhůt.
- Systémy musí zvládnout dvoucestnou anonymní komunikaci, odstranění metadat a striktní záznam všech změn v audit-trailu.
- Nastavení notifikací by mělo zahrnovat automatické eskalace před lhůtou, kontrolu anonymity a lokalizovaná pravidla pro různé členské státy EU.
- Implementace vyžaduje koordinaci mezi compliance, HR a IT, včetně zmapování vstupních kanálů a testování anonymity před spuštěním.
- Nesprávné řešení, například vedení hlášení přes e-mail bez centrálního systému, vede ke ztrátě přehledu o lhůtách a riziku porušení zákona.
Obsah
- Proč jsou upozornění v reálném čase zásadní pro interní oznamovací kanál
- Jaké funkce musí notifikace splňovat, aby obstály v praxi
- Jak nasadit real-time notifikace: implementační kroky pro compliance a IT
- Co ukládá EU směrnice a jak se liší lhůty mezi státy
- Jak Ashio konkrétně řeší real-time notifikace a požadavky compliance
- Nejčastější chyby při nastavení notifikací a jak se jim vyhnout
- Jak začít s Ashio a naplánovat demo
- Kde si ověřit právní požadavky a implementační postupy
- Zdroje
Proč jsou upozornění v reálném čase zásadní pro interní oznamovací kanál
Směrnice EU 2019/1937 ukládá firmám s dostatečným počtem zaměstnanců povinnost zřídit interní kanál, který oznamovatele informuje o přijetí zprávy a následně o postupu vyšetřování. Notifikace nejsou technický detail navíc, ale mechanismus, kterým se tato povinnost fakticky naplňuje. Jakmile systém neumí automaticky potvrdit přijetí nebo upozornit na blížící se termín, riziko porušení lhůty roste s každým dalším případem, který je ve fázi řešení.
Existuje i behaviorální důvod, proč na notifikacích záleží víc, než se na první pohled zdá. Oznamovatel, který dostane potvrzení a viditelný, byť dílčí, update o vyšetřování, mnohem méně pravděpodobně podnět stáhne nebo ho nahlásí externě. Praxe firem ukazuje, že samotná změna statusu bez textového vysvětlení důvěru neudrží, potřebná je konkrétní informace o dalším kroku.
Notifikace v reálném čase přinášejí firmě i provozní výhody:
- Rychlejší reakční čas compliance týmu na nová hlášení a požadavky na doplnění.
- Nižší riziko úniku informací do médií nebo k externím regulátorům, protože oznamovatel vidí, že se případ hýbe.
- Jasně dokumentovaný časový průběh, který funguje jako obrana při případné kontrole nebo auditu.
- Menší zátěž pro HR a právní oddělení, protože eskalace přijdou automaticky, ne až po stížnosti.
Jaké funkce musí notifikace splňovat, aby obstály v praxi
Ne každé „upozornění e-mailem“ je real-time notifikace v tom smyslu, jaký vyžaduje compliance praxe. Systém musí zvládnout konkrétní sadu funkcí, ne jen odeslat zprávu.
- Potvrzení přijetí do 7 dnů. Musí obsahovat srozumitelnou šablonu s informací, že podnět byl zaregistrován, a orientační další kroky.
- Notifikace na klíčové události. Nové hlášení, žádost o doplnění informací, změna stavu vyšetřování, uzavření případu, každá z těchto akcí musí spustit samostatné upozornění.
- Dvoucestná anonymní komunikace. Oznamovatel dostane jedinečný přístupový kód, přes který může odpovídat na dotazy vyšetřovatele bez odhalení identity.
- Metadata a IP stripping. Systém musí ze zprávy i z přiložených souborů odstranit metadata a nikde neukládat IP adresu ani otisk prohlížeče.
- Append-only audit-trail. Každý přístup k případu, každé zobrazení souboru a každá změna stavu se zapisuje do logu, který nelze zpětně upravit.
- Sledování termínů s automatickou eskalací. Systém sám upozorní odpovědnou osobu několik dní před uplynutím lhůty, ne až po jejím vypršení.
Kombinace hashovaných přístupových kódů a striktního mazání metadat je to, co odlišuje skutečně anonymní kanál od obyčejné poštovní schránky s heslem.
Profesionální tip: Než nasadíte jakýkoli nástroj, zkuste si sami jako testovací uživatel podat fiktivní hlášení z jiné sítě a jiného zařízení. Pokud administrátor v logu uvidí cokoliv, co by mohlo vést k identifikaci, systém neprošel základním testem anonymity.
Jak nasadit real-time notifikace: implementační kroky pro compliance a IT
Nasazení notifikačního systému není jen o zapnutí softwaru. Vyžaduje shodu mezi compliance, HR a IT na tom, jak přesně bude fungovat celý životní cyklus případu.
- Zmapujte všechny vstupní kanály. Web, mobilní aplikace, e-mail i telefonní linka musí ústit do jednoho case objektu, ne do několika oddělených schránek.
- Nastavte přístupová práva per case. Každý případ má vlastní seznam osob s oprávněním ho vidět, s pravidly pro řešení konfliktu zájmů, třeba když je v podnětu jmenován sám vyšetřovatel.
- Nakonfigurujte lokalizovaná lhůtová pravidla. Transpozice směrnice se mezi členskými státy liší, takže mezinárodní firma potřebuje per-country nastavení termínů a odlišnosti při implementaci musí promítnout do systému, ne řešit ručně.
- Proveďte test anonymity. Kontrolní seznam by měl obsahovat ověření IP strippingu, mazání metadat z přiložených dokumentů a bezpečnost přístupových kódů. Red-team test před spuštěním odhalí skryté úniky, které běžný uživatelský test nezachytí.
- Spusťte pilot a měřte klíčové metriky. V první fázi sledujte hlavně čas do potvrzení přijetí a podíl případů, u kterých oznamovatel dostal smysluplnou zpětnou vazbu do 3 měsíců.
Nejčastější chybou při pilotu bývá podcenění lhůty pro zpětnou vazbu. Firmy, které vedou hlášení v e-mailových schránkách bez centrálního case objektu, pravidelně promeškávají tříměsíční termín, protože nikdo systematicky nesleduje, kolik dní od podání uplynulo.
Co ukládá EU směrnice a jak se liší lhůty mezi státy
Povinnost zřídit interní oznamovací kanál se podle směrnice vztahuje na soukromé firmy s 50 a více zaměstnanci a na většinu veřejných subjektů. Konkrétní lhůty jsou dané přímo v textu směrnice, praktická implementace se ale stát od státu liší.
- Zpětná vazba o výsledku nebo postupu vyšetřování má dorazit do 3 měsíců, ve složitějších případech je možné prodloužení až na 6 měsíců.
- Pokud interní kanál nestačí nebo firma nereaguje, oznamovatel má právo obrátit se na externí, státem určenou autoritu, systém by proto měl jasně signalizovat tuto možnost.
Firma působící ve více zemích EU proto nemůže nastavit jedno univerzální pravidlo termínů. Notifikační systém musí umět pracovat s odlišnými lhůtami podle jurisdikce, jinak riskuje formální porušení zákona i v zemích, kde interní proces jinak funguje bezchybně.
Jak Ashio konkrétně řeší real-time notifikace a požadavky compliance
Existují platformy postavené přímo na požadavcích směrnice 2019/1937, které nejsou obecné ticketovací nástroje přizpůsobené pro whistleblowing dodatečně. Notifikace, audit-trail a ochrana identity jsou v ní navržené jako jeden propojený systém, ne tři samostatné moduly.
- Anonymní webové i mobilní podání, kde se ze zprávy i příloh automaticky odstraňují metadata a nikde se neukládá IP adresa.
- Přístupové kódy pro oznamovatele umožňují dvoucestnou komunikaci s vyšetřovatelem bez odhalení identity v kterékoli fázi případu.
- Append-only audit-trail zaznamenává každou změnu stavu i každé zobrazení případu, takže firma má doložitelný časový průběh pro případnou kontrolu.
- Dashboard v reálném čase může ukazovat, kolik dní zbývá do lhůty na potvrzení přijetí i na zpětnou vazbu, a upozorní odpovědnou osobu předem.
- Data se mohou ukládat v evropských datových centrech v souladu s GDPR, což řeší otázku rezidence dat bez nutnosti stavět vlastní infrastrukturu.
Kdo chce vidět konkrétní kroky nastavení workflow a eskalací, najde je v průvodci implementací směrnice na blogu Ashio, včetně toho, jak nastavit interní politiku podle požadavků na whistleblowing policy.
Nejčastější chyby při nastavení notifikací a jak se jim vyhnout
Nejčastější chybou, se kterou se compliance týmy potýkají, je vedení hlášení přes běžnou e-mailovou schránku bez centrálního case systému. Vypadá to jako levné a rychlé řešení, ale nikdo systematicky nesleduje lhůty, přístup k mailu má často víc lidí, než by měl, a anonymita se ztrácí už v prvním přeposlaném e-mailu.
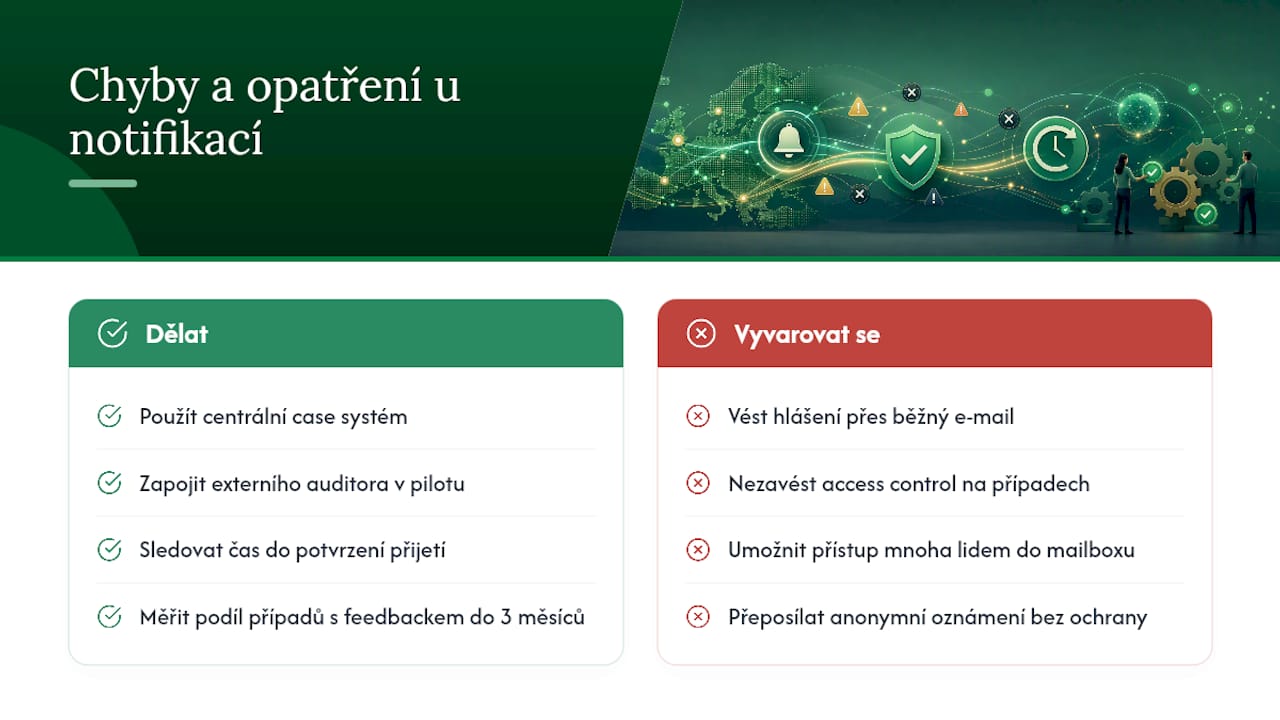
Druhá typická chyba je absence access control na úrovni jednotlivého případu. Pokud každý člen compliance týmu vidí všechna hlášení bez rozlišení, vzniká zbytečné riziko konfliktu zájmů, třeba když je v podnětu jmenován kolega z týmu samotného vyšetřovatele.
Pro pilotní fázi doporučuji zapojit externího auditora, který se pokusí identitu testovacího oznamovatele skutečně dohledat. Sledujte hlavně čas do potvrzení přijetí a podíl případů s reálnou zpětnou vazbou do tří měsíců, tato dvě čísla nejlépe ukážou, jestli systém funguje tak, jak má.
Jak začít s Ashio a naplánovat demo
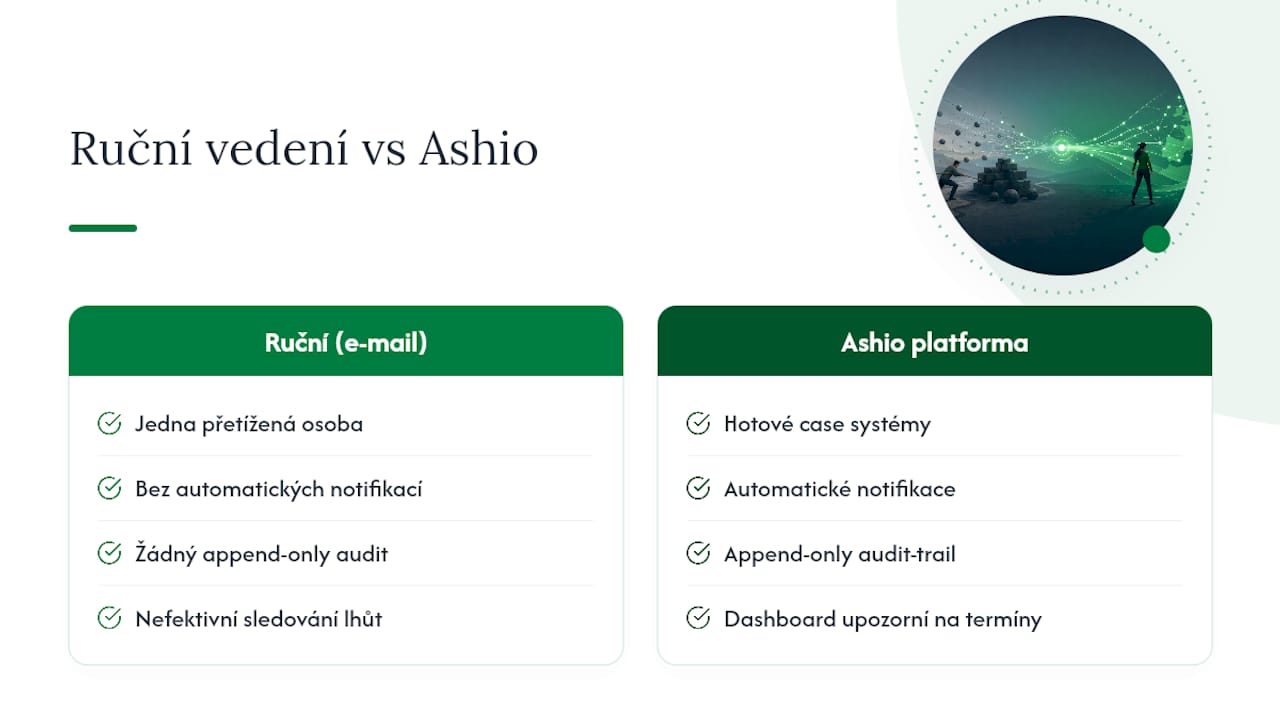
Některé platformy pro firmy představují alternativu k ručnímu vedení whistleblowingové agendy v e-mailu nebo tabulkách, kde lhůty a anonymitu kontroluje jediný přetížený člověk. Místo toho mohou být k dispozici hotové case systémy s automatickými notifikacemi, append-only audit-trail a dashboardy, které upozorní na blížící se termíny podle směrnice 2019/1937. Data zůstávají v evropských datových centrech v souladu s GDPR, takže otázka rezidence dat je vyřešená hned od začátku, ne až po prvním auditu. Pokud chcete vidět, jak by notifikace a sledování případů vypadaly ve vaší firmě, projděte si funkce Ashio a vyžádejte si demo nebo zkušební přístup přímo na produktové stránce.
Kde si ověřit právní požadavky a implementační postupy
Plné znění povinností k lhůtám a anonymitě najdete v textu směrnice 2019/1937. Praktický implementační rámec nabízí toolkit UNODC pro ochranu oznamovatelů a doporučení ICC pro nastavení interních kanálů. Krokové návody k nastavení workflow v Ashio jsou na blogu v sekci implementace směrnice.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Zdroje
- Directive (EU) 2019/1937 of the European Parliament and of the Council of 23 October 2019 on the protection of persons who report breaches of Union law
- European Commission report on implementation of Directive (EU) 2019/1937
- UNODC 2025 Protecting Whistle‑blowers: Practical toolkit for developing whistle‑blower protection frameworks
- Whistleblower Case Software That Beats the 3 Month Clock