
Sep 15, 2026
Role a oprávnění uživatelů: jak je nastavit v praxi
Role je předdefinovaná sada oprávnění, která určuje, co uživatel v systému vidí a co s tím může dělat. Základní zásadou je „nejmenší nutná práva“ (least privilege): každý má přístup jen k tomu, co potřebuje pro svou práci, nic navíc. Standardy jako ISO 37301 i GDPR to řadí mezi klíčové kontrolní mechanismy, a přesně na tomto principu staví i Ashio své řízení přístupů v oznamovacích systémech.
Stručně:
- Správné rozdělení rolí je klíčové pro minimalizaci rizika zneužití a správné zabezpečení dat v souladu s normami jako GDPR a ISO 37301.
- Většina systémů nabízí základní role, ale pro specifické potřeby je třeba vytvářet vlastní role na základě pracovních úkonů a potřeb uživatelů.
- Přiřazení role musí být vždy důkladně ověřeno, zaznamenáno a mělo by mít jasnou auditní stopu, včetně důvodů a časových omezení u dočasných přístupů.
- Logování a pravidelná revize oprávnění jsou nezbytné k zachování důvěry a ochraně citlivých informací, přičemž odpovědnost nese statutární orgán.
- Pro oznamovací systémy je důležité přesné řízení přístupů a logování, aby byla zachována důvěra zaměstnanců a ochrana jejich identity.
Obsah
- Předdefinované role: typy a běžné oprávnění
- Vlastní role: kdy a jak je vytvořit
- Jak přiřadit roli uživateli: krok za krokem
- Typická oprávnění a jejich mapování
- Audit, logování a dohledatelnost
- Zásady dobré praxe: revize, výjimky a správa přístupů
- Správa administrátorů a odpovědnost vedení
- Role a audit jako základ důvěryhodného oznamovacího kanálu
- Jak Ashio řeší role a oprávnění v oznamovacích systémech
- Zdroje
- Časté dotazy
Předdefinované role: typy a běžné oprávnění
Většina systémů nabízí čtyři až pět základních rolí, které pokrývají typické potřeby firmy bez nutnosti cokoliv nastavovat na míru.
- Administrátor – správa celého systému, uživatelů, rolí i konfigurace.
- Majitel účtu – nejvyšší úroveň odpovědnosti, často spojená se smluvním vztahem k dodavateli.
- Standardní uživatel – práce s běžnou agendou v rámci svého oddělení nebo případu.
- Čtenář – pouze zobrazení dat, bez možnosti úprav.
Řada systémů navíc pracuje s kumulativním modelem: vyšší role automaticky zahrnuje všechna práva rolí nižších. Přesně takto je to postavené v dokumentaci AMČR, kde existuje několik úrovní od Anonyma po Administrátora, které na sebe navazují jako schody. Praktické doporučení je jednoduché: administrátorský přístup má mít co nejméně lidí, aby se snížilo riziko zneužití i chyby.
Vlastní role: kdy a jak je vytvořit
Předdefinované role nepokryjí každou situaci. Firma s oznamovacím kanálem potřebuje třeba roli, která smí vidět jen anonymizovaná hlášení, ne osobní údaje oznamovatele. Tady přichází na řadu vlastní role.
Nejde ale postupovat od nabídky systému, ale od reálné práce lidí. Osvědčený postup:
- zmapujte konkrétní úkony, které daná pozice skutečně dělá,
- odvoďte, jaká data k tomu potřebuje,
- přiřaďte jen ta oprávnění, bez kterých se úkon nedá provést.
Přesně tento přístup doporučuje i GDPR Solutions: role se navrhuje podle pracovního úkonu, nikoliv jako odměna za odpracované roky. Časté chybou je opak, tedy tvorba desítek podobných rolí „pro jistotu“, což vede k chaosu a duplicitám. Užitečné vlastní role z praxe zahrnují ombudsmana s přístupem jen k vybraným případům, mzdového účetního s právy pouze na finanční modul, nebo týmového manažera vidícího výhradně agendu svého oddělení, jak ukazuje i dokumentace Sloneek.
Profesionální tip: Než vytvoříte novou vlastní roli, zkontrolujte, jestli podobná už neexistuje. Dvě role s rozdílem v jednom oprávnění je lepší sloučit a řešit výjimku individuálně.
Jak přiřadit roli uživateli: krok za krokem
Přidělení role není jednorázové kliknutí, ale proces, který má mít stopu. Držte se pevného pořadí:
- Identifikujte potřebu – proč konkrétní člověk přístup potřebuje a k jakému účelu.
- Zvolte nejužší vyhovující roli – ne tu, která „bude určitě stačit do budoucna“.
- Ověřte identitu a nadřízeného – přístup schvaluje osoba odpovědná za daný tým nebo agendu.
- Zaznamenejte přidělení do auditní stopy – kdo, kdy, jakou roli a z jakého důvodu přidělil.
U dočasných přístupů (zástup, externí konzultant, audit) navíc vždy uveďte důvod, datum expirace a jméno odpovědné osoby, která za přístup ručí. Bez expirace se dočasné právo prakticky vždy změní na trvalé, protože ho někdo zapomene zrušit. Než roli skutečně přidělíte, ověřte, že žadatel nemá už podobný přístup pod jiným účtem a že role odpovídá jeho aktuální pozici, ne té předchozí.
Typická oprávnění a jejich mapování
Oprávnění se dají rozdělit do několika jasných kategorií, které se dají kombinovat do libovolné role:
- čtení – zobrazení dat bez možnosti zásahu,
- zápis – vytváření a úprava záznamů,
- mazání – trvalé odstranění dat, riziková kategorie sama o sobě,
- správa uživatelů – přidělování a odebírání rolí ostatním,
- exporty – stažení dat mimo systém,
- přístup k citlivým datům – osobní údaje, identita oznamovatele, mzdové informace.
Praktická matice role × akce nemusí být složitá tabulka se stovkami řádků. Stačí u každé role stručně popsat, které z šesti kategorií smí využívat a v jakém rozsahu, třeba „standardní uživatel: čtení a zápis vlastní agendy, bez exportu a bez mazání“. U citlivých dat je rozumné nastavit dvojí schválení, tedy že k odemčení konkrétního záznamu je potřeba souhlas dvou různých rolí, ne jedné osoby s neomezeným přístupem.
Audit, logování a dohledatelnost
Bez logování je celý systém rolí jen teoretická konstrukce, kterou nikdo nezkontroluje. Zaznamenávat by se měly minimálně tyto události:
- změny rolí a oprávnění u jednotlivých uživatelů,
- exporty dat mimo systém,
- přístup k citlivým nebo osobním záznamům,
- přihlášení a neúspěšné pokusy o přihlášení.
V provozních systémech typu LIMS nebo systémů pro řízení uživatelského přístupu se běžně vynucuje dvojí ověření u citlivých kroků a každá akce se zapisuje do neměnného logu, což usnadňuje pozdější rekonstrukci událostí. Náhodné kontroly logů má smysl provádět alespoň jednou za čtvrtletí, u vysoce citlivých systémů (třeba oznamovacích kanálů) měsíčně. Auditní stopa navíc slouží jako přímý důkaz při vyšetřování, ať interním nebo ze strany dozorového úřadu. Zjištěný neoprávněný přístup se řeší okamžitým odebráním práv, zdokumentováním incidentu a ověřením, zda nedošlo k úniku dat, který je potřeba hlásit dál.
Zásady dobré praxe: revize, výjimky a správa přístupů
Least privilege není jednorázové nastavení, ale disciplína, kterou je nutné opakovaně vynucovat. Praxe ukazuje, že role mají tendenci se s časem „nafukovat“, protože lidé sbírají práva z předchozích pozic a nikdo je neodebírá.
- Revidujte přístupová práva pravidelně a s přihlédnutím ke konkrétní citlivosti dat; u administrátorských rolí se doporučuje častější kontrola.
- Odpovědnost za revizi má vedoucí týmu ve spolupráci se správcem systému, ne jen IT oddělení samo.
- Každou výjimku z běžného modelu zaznamenejte, opatřete datem expirace a schválením odpovědné osoby.
Podle GDPR Solutions je právě dohledatelnost a pravidelná revize to, co v praxi odděluje funkční řízení přístupů od formálního dokumentu v šuplíku.
Profesionální tip: Nastavte si v kalendáři pevný termín „den revizí“, třeba první pondělí v lednu a červenci. Bez konkrétního data se revize odsouvá do nekonečna.
Správa administrátorů a odpovědnost vedení
Konečnou odpovědnost za nastavení rolí a oprávnění nese statutární orgán firmy, i když samotnou technickou správu delegoval na IT nebo compliance oddělení. Delegace úkolu ho této odpovědnosti nezbavuje, jak popisuje analýza odpovědnosti statutárního orgánu za korporátní compliance.
- Propojte model rolí s interními politikami a normami, na které se firma odvolává, třeba ISO 37301 pro compliance systémy.
- Ke každému klíčovému rozhodnutí o právech (kdo dostal administrátorský přístup a proč) vytvořte krátký písemný záznam.
- Tato dokumentace slouží jako právní ochrana při případném sporu nebo kontrole.
Bez písemné stopy se odpovědnost za chybné rozhodnutí těžko prokazuje, a to jde proti zájmu vedení stejně jako proti zájmu zaměstnanců.
Role a audit jako základ důvěryhodného oznamovacího kanálu
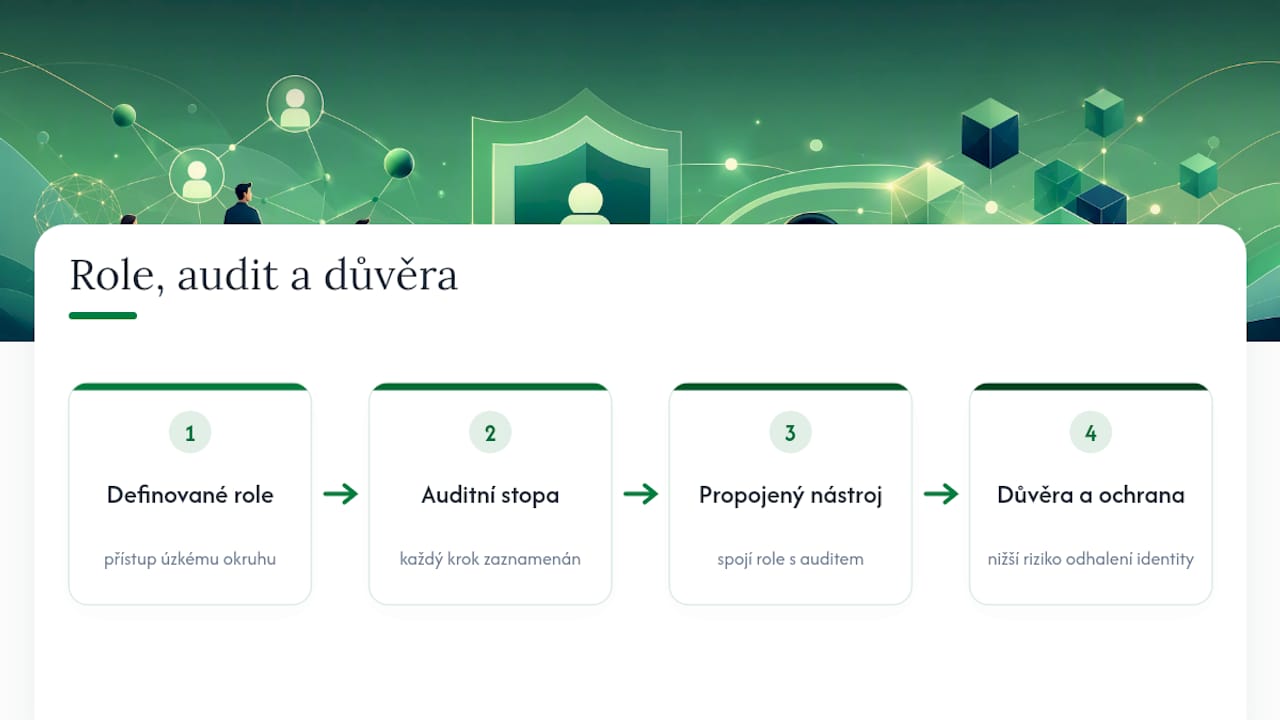
Dobře navržené role rozhodují o tom, jestli lidé oznamovacímu kanálu vůbec věří. Pokud zaměstnanec ví, že k jeho hlášení má přístup jen úzký okruh lidí s jasně definovanými právy, a že každý krok se zaznamenává do auditní stopy, riziko odhalení identity klesá. Přesně to je důvod, proč se řízení rolí a logování řeší v souvislosti s whistleblowingem tak podrobně, ne jako formalita.
Nástroj, který propojuje řízení rolí s kompletním auditním záznamem, umožňuje compliance týmu dokázat, kdo měl k případu přístup a kdy. Bez toho zůstává ochrana identity oznamovatele jen slibem na papíře.
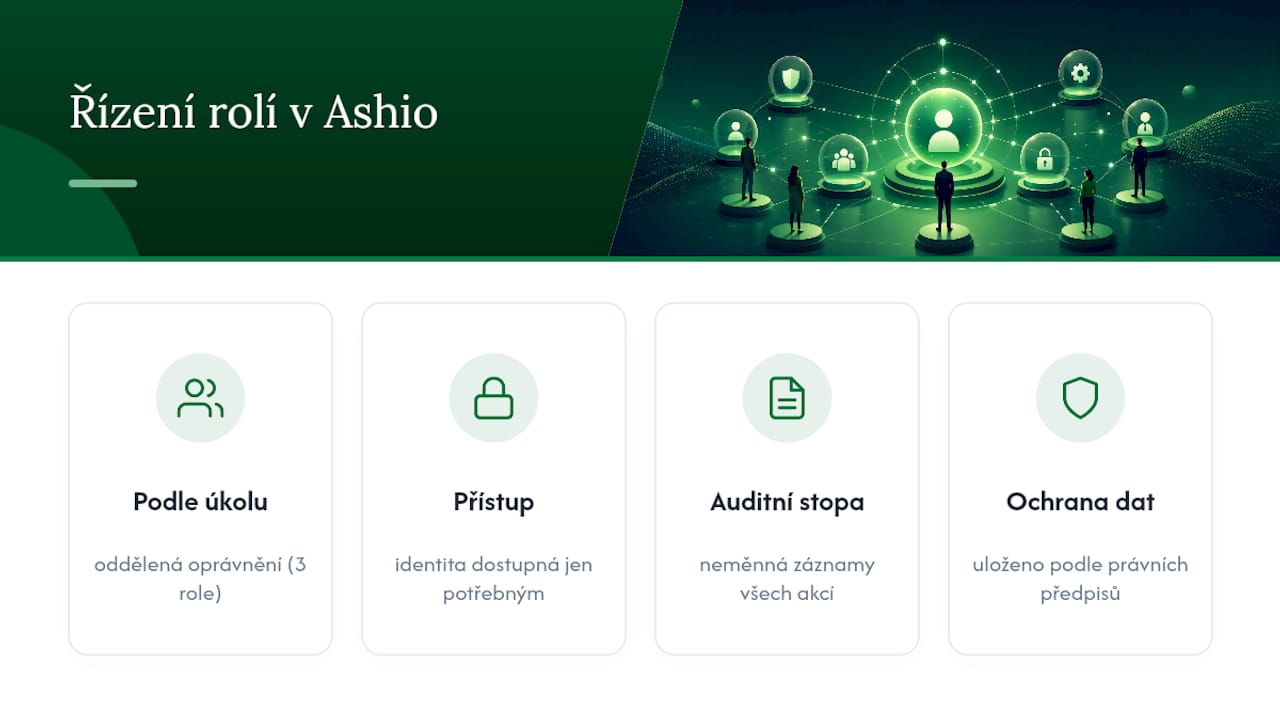
Jak Ashio řeší role a oprávnění v oznamovacích systémech
Ashio staví přesně na principech popsaných výše: role, které kopírují reálné pracovní úkony, ne organizační strukturu na papíře. Compliance manažer, vyšetřovatel případu a externí ombudsman dostávají v Ashio oddělená oprávnění, takže k identitě oznamovatele se dostane jen ten, kdo to skutečně potřebuje. Každá akce v systému, od otevření případu po export dat, se zapisuje do neměnné auditní stopy, kterou lze doložit při kontrole nebo interním šetření. Data se ukládají v souladu s platnými právními předpisy o ochraně dat. Pokud řešíte, jak nastavit oznamovací kanál podle směrnice 2019/1937 bez rizika, že role a přístupy zůstanou jen na papíře, projděte si možnosti na webu Ashio a vyzkoušejte, jak systém funguje v praxi.
Zdroje
Pro hlubší technické a právní ukotvení tématu se vyplatí projít tyto zdroje:
- Uživatelské role a oprávnění – Dokumentace AMČR
- Nastavení přístupů k osobním údajům – role-based model | GDPR Solutions
- Uživatelské role – Centrum nápovědy Sloneek
Časté dotazy
Co je role a co oprávnění v systému?
Role je pojmenovaná sada oprávnění, oprávnění samo je konkrétní právo, třeba číst nebo mazat záznamy. Role slouží k tomu, aby se oprávnění nemusela přidělovat jednotlivě každému uživateli.
Kolik administrátorů by firma měla mít?
Ideálně co nejméně, obvykle dva až tři lidé, aby existovala zastupitelnost, ale zároveň se minimalizovalo riziko zneužití širokých práv.
Jak často revidovat uživatelská oprávnění?
Standardní přístupy revidujte alespoň jednou za půl roku, administrátorské role a přístupy k citlivým datům každé čtvrtletí.
Kdo nese odpovědnost za správně nastavené role?
Konečnou odpovědnost nese statutární orgán firmy, i když technickou správu rolí běžně delegoval na IT nebo compliance oddělení.
Umí Ashio řídit role a oprávnění u oznamovacích hlášení?
Ano, Ashio umožňuje rozdělit přístupy podle rolí, chránit identitu oznamovatele a zaznamenat každou akci do auditní stopy pro potřeby compliance.