
Sep 13, 2026
Tor whistleblowing yrityksille: mitä direktiivi vaatii?
”Tor whistleblowing” tarkoittaa tässä oppaassa yrityksille suunnattua, EU‑direktiivin (2019/1937) mukaista anonyymiä SaaS‑ilmoituskanavaa, ei Tor‑verkon teknistä käyttöä. Vaatimukset täyttävä ratkaisu yhdistää anonymiteetin suojan, auditointikelpoisen lokikirjan ja GDPR‑yhteensopivuuden. Käytännössä tämä tarkoittaa valmiin, sertifioidun ilmoitusalustan käyttöönottoa organisaatiokohtaisen räätälöinnin sijaan.
Lyhyesti:
- Yrityksen on käytettävä sertifioitua, GDPR-yhteensopivaa ilmoituskanavaa, joka suojaa henkilötietoja ja tarjoaa anonyymit seurantalinkin.
- Koko prosessin tulee noudattaa vähintään 50 työntekijän organisaatioiden vaatimuksia, sisältäen auditoinnin ja tietosuojan.
- Ilmoitusjärjestelmän pitää sisältää tarkat pääsynhallinta- ja lokitiedot, joita on dokumentoitava huolellisesti mahdollisia oikeudellisia tilanteita varten.
- Ennen sopimusta on tärkeää saada toimittajalta selkeät vastaukset anonymiteetin teknisestä toteutuksesta ja tietojen säilytyksestä.
- Valmis SaaS-ratkaisu, kuten Ashio, vähentää kehitysriskejä ja varmistaa vaatimustenmukaisuuden tehokkaasti.
Sisällysluettelo
- Mitä EU:n whistleblower-direktiivi vaatii yrityksiltä?
- GDPR ja anonymiteetin käytännön ratkaisut
- Tekninen ja organisatorinen toteutuslista hankintaan
- Mitä kysyä ilmoituskanavan toimittajalta ennen sopimusta
- Miksi valmis, direktiivin mukainen ratkaisu on järkevin valinta
- Ashio ratkaisee anonymiteetin ja vaatimustenmukaisuuden yhdellä alustalla
- Lähteet
- Usein kysytyt kysymykset
Mitä EU:n whistleblower-direktiivi vaatii yrityksiltä?
Tässä artikkelissa käsitellään yrityksille suunnattuja, direktiivin mukaisia ilmoituskanavia. Emme käsittele Tor‑verkkoa tai journalistien käyttämiä anonymisointityökaluja, vaikka termi ”Tor whistleblowing” hakusanana usein viittaa niihin. Yrityksen näkökulmasta kyse on lakisääteisestä velvoitteesta rakentaa turvallinen kanava väärinkäytösten ilmoittamiseen.
Direktiivi (EU) 2019/1937 asettaa vähimmäisvaatimukset ilmoituskanaville ja suojelee ilmoittajia vastatoimilta. Se velvoittaa vähintään 50 työntekijän organisaatiot perustamaan sisäisen ilmoituskanavan. Direktiivi jakaa ilmoituskanavat kolmeen tyyppiin:
- Sisäiset kanavat: organisaation oma järjestelmä, jonka kautta työntekijä voi ilmoittaa epäillystä väärinkäytöksestä ensisijaisesti.
- Ulkoiset kanavat: viranomaisten ylläpitämät kanavat, joita käytetään, jos sisäinen käsittely ei etene tai ilmoittaja ei luota siihen.
- Vastatoimien kielto: irtisanominen, syrjintä tai muu kosto ilmoittajaa kohtaan on kiellettyä, ja todistustaakka kääntyy usein työnantajalle.
Direktiivi ei määrää yksityiskohtaisesti, miten anonyymejä ilmoituksia tulee käsitellä. Se jättää jäsenvaltioille harkintavallan päättää, hyväksytäänkö anonyymit ilmoitukset vai ei, ja miten niitä tutkitaan. Tämä on tärkeä ero moneen muuhun EU‑sääntelyyn: direktiivin tekstin mukaan kansallinen laki voi siis poiketa toisistaan merkittävästikin. Käytännön seuraus organisaatiolle on selvä: pelkkä direktiivin lukeminen ei riitä, vaan järjestelmän on vastattava myös oman toimintamaan kansallista transponointia.
GDPR ja anonymiteetin käytännön ratkaisut
Ilmoituskanava käsittelee aina henkilötietoja, joten GDPR ja whistleblower‑direktiivi kohtaavat väistämättä. Kahden säädöksen yhteensovittaminen ei ole valinnainen lisä vaan edellytys lailliselle toiminnalle.
Käytännössä tämä tarkoittaa neljää konkreettista toimenpidettä:
- Data‑minimointi: kerää vain tapauksen käsittelyn kannalta välttämättömät tiedot, älä oletusarvoisesti nimeä, osastoa tai yhteystietoja.
- Tarkoitussidonnaisuus ja säilytysajat: määrittele etukäteen, kauanko ilmoitustietoja säilytetään ja miksi, ja kirjaa tämä käsittelytoimien selosteeseen (ROPA) erillisenä käsittelynä muusta HR‑datasta.
- Poikkeus tiedonsaantivelvollisuudesta: GDPR:n mukainen ilmoitusvelvollisuus rekisteröidylle ei koske tilannetta, jossa tiedon antaminen paljastaisi ilmoittajan henkilöllisyyden. Direktiivi mahdollistaa tämän poikkeuksen, mikä sallii tutkinnan etenemisen ilman, että ilmoittajan suoja vaarantuu.
- Pääsynhallinta: vain kirjallisesti valtuutetuilla henkilöillä saa olla oikeus käsitellä raportteja, ja käsittelyoikeudet on dokumentoitava erikseen.
Ammattilaisen vinkki: Älä anna koko HR‑tiimin nähdä kaikkia ilmoituksia oletusarvoisesti. Rajaa pääsy nimettyihin käsittelijöihin ja kirjaa jokainen katselukerta lokiin, muuten audit‑trail menettää arvonsa ensimmäisen riitatilanteen tullen.
Käytännön ohjeistus tälle rajapinnalle löytyy myös tietosuojaan keskittyvästä oppaasta, joka korostaa ilmoitusrekisterin käsittelyä omana, erillisenä toimenpiteenään muusta henkilöstöhallinnosta. Tämä erottelu helpottaa myös tietoturvaloukkaustilanteiden rajaamista, koska ilmoitusdata ei sekoitu muuhun HR‑järjestelmään.
Tekninen ja organisatorinen toteutuslista hankintaan
Järjestelmän valinta ja käyttöönotto vaatii sekä teknisen että organisatorisen tarkistuslistan. Kumpikaan ei riitä yksinään.
Teknisellä puolella tarkista vähintään seuraavat asiat:
- Raportointisivu ei kerää IP‑osoitteita, evästeitä eikä selaimen sormenjälkeä (fingerprinting), koska nämä voivat paljastaa ilmoittajan identiteetin jälkikäteen.
- Ilmoittaja saa anonyymin seurantalinkin, jonka avulla hän voi tarkistaa tapauksen etenemisen ilman rekisteröitymistä tai sähköpostiosoitetta.
- Audit‑trail tallentaa jokaisen käsittelytoimen, mutta ei paljasta ilmoittajan tunnistetietoja käsittelijöille, ellei ilmoittaja itse niitä anna.
- Hosting‑alue ja salaus täyttävät GDPR:n vaatimukset tietojen siirrolle ja säilytykselle EU:n tai ETA‑alueen sisällä.
Organisatorisella puolella prosessi ratkaisee, toimiiko tekniikka käytännössä. Ilmoituksen vastaanottamisesta pitää olla selkeä, kirjallinen ohjeistus: kuka vastaanottaa, kuinka nopeasti kuittaus lähtee, kuka arvioi asian vakavuuden ja kuka päättää jatkotoimista. Euroopan komission raportti direktiivin täytäntöönpanosta korostaa, että luottamuksellisten ja toimivien kanavien puute on ollut yksi suurimmista esteistä direktiivin tehokkaalle soveltamiselle useissa jäsenvaltioissa. Tämä ei ole pieni yksityiskohta: jos työntekijät eivät luota kanavaan, he eivät käytä sitä, ja koko sääntelyn tarkoitus valuu hukkaan.
Dokumentoinnin osalta pidä kirjaa siitä, milloin ilmoitus vastaanotettiin, milloin kuittaus lähetettiin, kuka käsitteli tapauksen ja mihin lopputulokseen päädyttiin. Monissa jäsenvaltioissa on omat määräajat kuittaukselle ja palautteelle, joten SLA‑tason seuranta kannattaa rakentaa järjestelmään sisään, ei erilliseen Excel‑taulukkoon.
Mitä kysyä ilmoituskanavan toimittajalta ennen sopimusta
Ennen sopimuksen allekirjoittamista kannattaa vaatia toimittajalta konkreettisia vastauksia, ei pelkkiä markkinointilupauksia.
- Miten anonymiteetti taataan teknisesti? Pyydä kuvaus siitä, kerätäänkö IP‑osoitteita, evästeitä tai muita tunnisteita, ja onko tämä varmistettu kolmannen osapuolen auditoinnilla tai tunkeutumistestillä.
- Missä data sijaitsee ja millä sopimuksella? Hosting‑alue vaikuttaa suoraan GDPR‑vastuisiin. Vaadi tietojenkäsittelysopimus (DPA), joka määrittää vastuunjaon tietoturvaloukkaustilanteessa.
- Millaiset palvelutasot (SLA) ovat käytössä? Kysy kuittausajat, reagointiajat vakaville tapauksille sekä prosessi, jolla ilmoittaja saa palautetta tapauksensa etenemisestä.
- Onko audit‑trail muokkaamaton? Lokikirjan pitää olla todistusvoimainen, eli sen tulee osoittaa jälkikäteen, kuka teki mitä ja milloin, ilman mahdollisuutta jälkikäteiseen muokkaukseen.
Näiden kysymysten vastaukset paljastavat nopeasti, onko kyseessä aidosti direktiivin vaatimukset täyttävä ratkaisu vai vain markkinointikieltä käyttävä yleislomake.
Miksi valmis, direktiivin mukainen ratkaisu on järkevin valinta
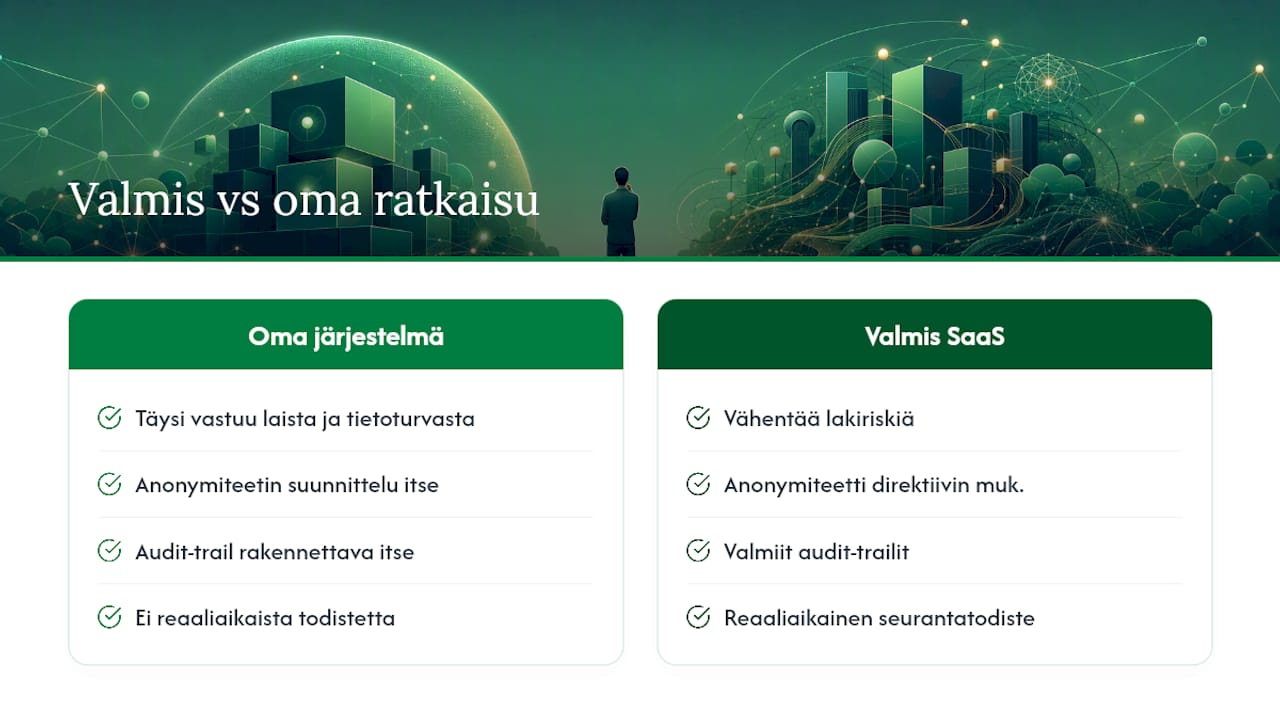
Oman järjestelmän rakentaminen alusta lähtien tarkoittaa, että organisaatio ottaa vastuun sekä lakiteknisistä yksityiskohdista että tietoturvasta. Valmis, sertifioitu SaaS‑ratkaisu vähentää tätä riskiä huomattavasti, koska anonymiteetin tekniset keinot ja audit‑trail on jo suunniteltu direktiivin ehdoilla.
Reaaliaikainen seuranta ei ole pelkkä mukavuustekijä. Se antaa compliance‑tiimille konkreettisen todisteen siitä, että ilmoituksia todella käsitellään sovituissa ajoissa, mikä on kultaakin kalliimpaa mahdollisessa viranomaistarkastuksessa. Yksi asia kannattaa silti muistaa: järjestelmä ei korvaa koulutusta. Dokumentoi valintaperusteet ja pidä henkilöstö ajan tasalla siitä, miten ja miksi kanavaa käytetään.
Ashio ratkaisee anonymiteetin ja vaatimustenmukaisuuden yhdellä alustalla
Ashio on vaihtoehto oman järjestelmän rakentamiselle: valmis, EU‑direktiivin ja GDPR:n vaatimukset huomioiva ilmoituskanava ilman kuukausien kehitysprojektia. Raportointisivu ei kerää IP‑osoitteita, evästeitä eikä sormenjälkitietoja, ja ilmoittaja saa anonyymin seurantalinkin tapauksensa etenemisen tarkistamiseen. Mukana tulee auditointikelpoinen lokikirja, deadline‑valvonta ja sveitsiläinen hosting, joka helpottaa tietosuojavastuiden osoittamista.
Käyttöönotto etenee tyypillisesti demolla ja 14 päivän kokeilulla, jonka jälkeen palvelu jatkuu tilausmallilla organisaation koon ja tarpeiden mukaan. Tutustu Ashion ilmoittajansuojelulakia käsittelevään sivuun ja varaa demo, jotta compliance‑ ja HR‑tiimisi näkee, miten anonyymi seurantalinkki ja audit‑trail toimivat käytännössä ennen sopimuspäätöstä.
Lähteet
Direktiivin virallinen teksti löytyy EUR‑Lexistä, ja täytäntöönpanon tilaa kuvaa Euroopan komission raportti. Tietosuojan ja ilmoitusjärjestelmien rajapinnasta lisää tarjoaa IGDPR:n käytännön ohjeisto.
- Directive (EU) 2019/1937 — EUR‑Lex
- Report on the implementation and application of Directive (EU) 2019/1937 — European Commission
Usein kysytyt kysymykset
Mitä ”Tor whistleblowing” tarkoittaa yritysympäristössä?
Tässä yhteydessä termi viittaa yrityksille suunnattuun, EU‑direktiivin (2019/1937) mukaiseen anonyymiin SaaS‑ilmoituskanavaan, ei Tor‑verkon tekniseen käyttöön.
Ketkä ovat velvollisia perustamaan sisäisen ilmoituskanavan?
Direktiivi (EU) 2019/1937 velvoittaa vähintään 50 työntekijän organisaatiot perustamaan sisäisen ilmoituskanavan.
Voiko ilmoituksen tehdä täysin anonyymisti?
Direktiivi jättää jäsenvaltioille harkintavallan anonyymien ilmoitusten käsittelystä, mutta suoja säilyy myös ilmoittajalle, joka paljastuu myöhemmin tutkinnan aikana.
Miten GDPR ja whistleblower‑direktiivi sovitetaan yhteen?
Data‑minimointi, erillinen käsittelytoimien seloste ja poikkeus tiedonsaantivelvollisuudesta ilmoittajan identiteetin suojaamiseksi ovat käytännön avainkohtia.
Mitä ilmoituskanavan toimittajalta kannattaa vaatia?
Vaadi todisteet anonymiteetin teknisestä toteutuksesta, tietojenkäsittelysopimus, hosting‑alueen tiedot ja selkeät SLA‑ajat kuittaukselle ja palautteelle. Ratkaisun tulee täyttää nämä vaatimukset auditointikelpoisella lokikirjalla ja soveltuvalla hostingilla.