
Oct 29, 2026
Whistleblowing-ilmoituksen anonymiteetti: näin teknologia suojaa ilmoittajan
Whistleblowing-ilmoituksen anonymiteetti on pk-yritykselle käytännön uhka, joka yhdistää teknisiä, toiminnallisia ja juridisia riskejä. Pelkkä nimimerkki ei riitä turvaamaan ilmoittajaa, vaan anonymiteettitaso on arvioitava koko ilmoitus- ja käsittelyprosessin ajan. Tässä oppaassa keskittytään siihen, miten pk-yritys tunnistaa tunnistettavuuspolut, arvioi kaksisuuntaista viestintää ja auditoi anonymiteettitasonsa ennen ilmoituskanavan käyttöönottoa.
Sisällysluettelo
- Keskeiset havainnot
- Mitä whistleblowing-ilmoituksen anonymiteetti oikeasti tarkoittaa
- Miten ilmoituskanava suojaa ilmoittajan tunnistettavuuden teknisesti
- Mikä on ilmoittajan anonymiteetin suurin uhka käytännössä
- Kuinka kaksisuuntainen kommunikaatio toimii ilman tunnistamista
- Miten pk-yritys auditoi anonymiteettitasonsa ennen käyttöönottoa
- Usein kysytyt kysymykset
- Lähteet
Keskeiset havainnot
- Anonymiteetti tarkoittaa, ettei järjestelmä tai käsittelijä voi yhdistää ilmoitusta helposti ilmoittajaansa, ei sitä, ettei ilmoittajaa voitaisi koskaan tunnistaa.
- Ilmoituskanavan turvallisuus perustuu tiedon erotteluun, salaukseen, rajattuihin käyttöoikeuksiin ja toimintalokiin.
- Yksisuuntainen ilmoitus on yksinään riittämätön, kun ilmoittajaa on tarpeen kuulustaa ilman, että viestit paljastavat hänen henkilöllisyytensä.
- Ennen käyttöönottoa anonymiteettitaso on testattava, dokumentoitava ja auditoitava samalla tavalla kuin muut vaatimustenmukaisuuden kontrollit.
Mitä whistleblowing-ilmoituksen anonymiteetti oikeasti tarkoittaa
Whistleblowing-ilmoituksen anonymiteetti tarkoittaa sitä, ettei ilmoituksen vastaanottaja voi ilman erillisiä, perusteltuja toimenpiteitä tunnistaa ilmoittajaa tai yhdistää ilmoitusta tähän henkilöön. Kyse on siitä, miten tunnistettavuus estetään koko ilmoitus- ja käsittelyprosessin ajan, ei siitä, ettei ilmoittajaa voitaisi koskaan tunnistaa.
Anonymiteetti on syytä jakaa kolmeen tasoon:
- Tekninen tunnistamattomuus: ilmoitus ei sisällä ilmoittajan tunnistetietoja, ja järjestelmä ei kerää epätarpeellisia tunnistamiseen soveltuvia teknisiä tietoja.
- Toiminnallinen tunnistamattomuus: vain määritetyt käsittelijät pääsevät käsittelemään ilmoituksia, ja heidän toimintansa kirjataan.
- Juridinen tunnistamattomuus: tietosuojaa, säilytystä, tiedonsiirtoa ja ilmoittajansuojaa koskevia velvoitteita noudatetaan käsittelyn joka vaiheessa.
Pelkkä nimimerkki ilmoittajan edessä ei takaa anonyymia ilmoituskanavaa. Organisaation sisällä ilmoittaja voi tulla tunnistetuksi esimerkiksi kielen perusteella, tapahtumasta, johon vain hänellä on pääsy, tai asiayhteydestään käsittelijään.
EU:n ilmoittajansuojudirektiivi (EU) 2019/1937 edellyttää, että ilmoituskanavat on suunniteltu siten, ettei ilmoittajaa voida tunnistaa ilmoitusten käsittelyn yhteydessä. Direktiivi korostaa myös ilmoitusten turvallista käsittelyä, henkilötietojen suojaa sekä kiellettävää yrityksen sisällä tapahtuvaa ahdistelua ja syrjintää. Lähtökohta on siis tekninen ja hallinnollinen kokonaisuus, ei pelkkä käyttöliittymän anonymisoiva piirre.
Miten ilmoituskanava suojaa ilmoittajan tunnistettavuuden teknisesti
Ilmoituskanava suojaa ilmoittajan tunnistettavuutta yhdistämällä tietosuojan, rajatut käyttöoikeudet, salauksen, lokituksen ja hallitut käsittelyprosessit yhtenäiseksi kokonaisuudeksi. Yksittäinen tekninen ominaisuus ei yksinään riitä turvaamaan tunnistamattomuutta.
Keskeisiä kontrolliryhmiä ovat:
- Tunnisteiden minimointi: ilmoituslomakkeella kysytään vain tiedot, joita tarvitaan ilmoituksen käsittelyyn.
- Salaus ilmoituksissa ja viesteissä: Ashion ilmoitusten ja viestien sisältö salataan päästä päähän -mallilla, jossa palvelin säilyttää vain salattua tekstiä.
- Pääsyrajoitus: tapausten käsittelyoikeus annetaan vain nimetetyille henkilöille ja vain tarvittavan laajuuisesti.
- Muuttumaton lokitus: käsittelyyn liittyvät tapahtumat säilytetään myöhempää todistusarvoa varten.
- Tunnistamattomuuden riskien huomioiminen: ilmoitussisältö tai keskustelun yksityiskohdat eivät itsessään saisi paljastaa ilmoittajaa, ja mahdolliset tunnistettavuuspolut arvioidaan ennen käyttöönottoa.
- Säilytyskäytännön määrittely: yrityksen säilytysaikamenettelyssä määritellään, miten käsittely- ja oikeudellisten velvoitteiden päätyttyä tiedot poistetaan tai muutetaan.
Yksi lähtökohta on anonyymien ilmoitusten vastaanottaminen siten, että järjestelmä ei kerrä ilmoittajan tunnistettavia jälkiä ilman käyttäjän omaa valintaa. Anonyymien ilmoitusten käytännöt auttavat erottamaan sen, mikä on ilmoittajan vapaaehtoinen tunnistautuminen ja mikä on järjestelmän keräämää teknistä dataa.
Salausta ei pidä käsitellä ainoana anonymiteettitoimenpiteenä. Jos käsittelijä saa käyttöoikeuden liian laajasti, ilmoitus sisältää tunnistettavia yksityiskohtia tai tapahtumasta pystytään päättelemään ilmoittaja, tekninen suojaus ei riitä. Kokonaisuuden arviointi on siksi osa whistleblowing-kanavan tietoturvan suunnittelua.
Mikä on ilmoittajan anonymiteetin suurin uhka käytännössä
Ilmoittajan anonymiteetin suurin käytännön uhka on nietojen yhdistäminen: yksittäinen ilmoitus ei välttämättä paljastaa ilmoittajaa, mutta tunnus, tapahtumatiedot, asiayhteys ja käsittelijän taustatieto voivat yhdessä paljastaa hänet. Uhka syntyy siis usein ihmis-, prosessi- ja järjestelmätason tiedoista yhdessä.
Tyypillisiä tunnistettavuuspolkuja ovat:
- Ilmoittaja täyttää lomakkeeseen nimensä, sähköpostiosoitteensa tai työnantajansa tiedot.
- Ilmoitus liitetään tiedostoon, jossa näkyy metatietoja tai tunnistettavia yksityiskohtia.
- Käsittelijä tunnistaa ilmoittajan tunnetun kertomuksen, yrityksen, työtehtävän tai tapahtumapaikan perusteella.
- Ilmoitus välitetään sähköpostilla, Teamsissa tai muussa työvälineessä, jonne pääsee laajempi joukko.
- Dokumentit jäävät sähköpostiin, jaettuihin kansioihin tai kolmannen osapuolen työtiloihin.
Erityisen riskialttiita ovat pienet yritykset, joissa ilmoittaja voi olla ainoa henkilö tietyssä tehtävässä. Sama koskee tilanteita, joissa ilmoitus koskee yhtiön johtoa tai yhtä ainoaa tiettyä toimipaikkaa.
Miten pseudonymisointi eroaa täydellisestä anonymiteetista?
Pseudonymisointi tarkoittaa ilmoittajan tunnistetietojen korvaamista esimerkiksi koodilla, kun taas täydellinen anonymiteetti tarkoittaa, ettei tunnistamiseen tarvittavia tietoja kerätä lainkaan. Whistleblowing-pseudonymisointi voi olla hyödyllinen jatkuvassa vuorovaikutuksessa, mutta se ei yksin takaa tunnistamattomuutta, jos alkuperäinen tunniste säilytetään rinnalla.
Tunnistamattomuuden arvioinnissa on perusteltua erottaa ainakin kolme kysymystä:
- Voiko ilmoittaja jättää ilmoituksen ilman tunnistautumista?
- Voiko käsittelijä vastata ilmoittajalle ilman ilmoittajan tunnistamista?
- Säilytetäänkö tunnistamattomuus myös liitteissä, vientivaiheessa, lokituksessa ja pitkäaikaisessa säilytyksessä?
Kuinka kaksisuuntainen kommunikaatio toimii ilman tunnistamista
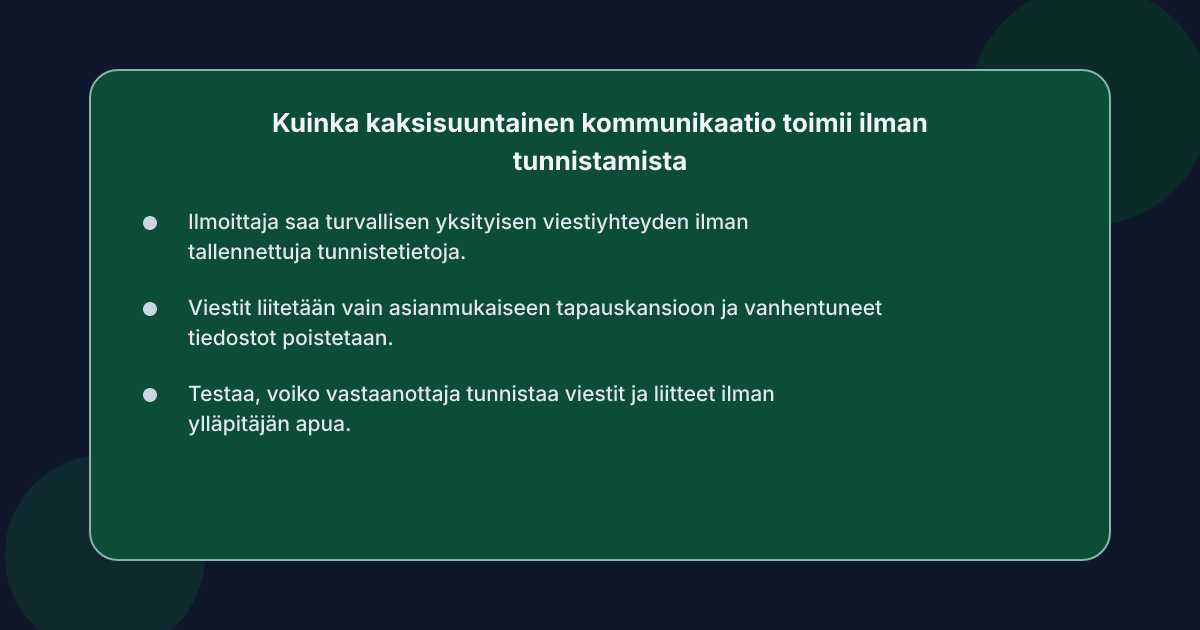 Kaksisuuntainen kommunikaatio toimii ilman tunnistamista, kun ilmoittaja saa vastata yksityisen linkin kautta turvallisessa viestintäympäristössä ilman, että viestit päätyvät avoimiin työvälineisiin tai muihin keskusteluihin.
Pelkkä sähköpostiosoite ei kuitenkaan takaa tunnistamattomuutta, jos se yhdistetään ilmoittajan työtilaan tai organisaation tunnistettaviin vihjeisiin. Viestien tunnistamattomuus on siksi rakennettava kanavan toimintaperiaatteeksi:
- ilmoittaja voi tiedustella ilman, että järjestelmä tallentaa ilmoittajaa koskevia tunnistetietoja;
- käsittelijä vastaa ilmoittajalle määritellyn yksityisen viestiyhteyden kautta;
- viestit liitetään vain asianmukaisesti valittuun tapauskansioon;
- keskustelun osallistujat ja käsittelijän vastuu ovat määriteltävissä;
- vanhentuneet viestit ja turhat liitteet poistetaan sovellettavan säilytysaikamenettelyn mukaisesti.
Kaksisuuntaisuus on tärkeää, koska ilmoittaja ei aina pysty ilmoittamaan koko tapahtumaa kerralla. Usein tarvitaan lisäkysymys, joka voidaan esittää ilman henkilöllisyyttä tai joka paljastaa tiedon vasta keskustelun myöhemmässä vaiheessa.
Miten varmistetaan, ettei viestien tunnistaminen ole mahdollista?
Käyttöönoton aikana kannattaa testata, voiko ilmoittaja tunnistaa oman viestinsä tai vastaanottajan viestinsä ilman apua järjestelmän ylläpitäjältä. Testin tekijän ei pidä myöskään päästä käsiksi tapausten taustatietoihin ilman erillistä, perusteltua oikeutta.
Arvioinnissa on hyödyllistä tarkastella:
- Mitä tunnistetietoja kanava oikeasti tallentaa?
- Miten ilmoittajan yksityinen linkki erottaa hänen viestinsä muista ilmoituksista ja viesteistä?
- Mitkä työntekijät, toimittajat tai järjestelmät voivat nähdä viestit ja liitteet?
- Miten käsittelyn tapahtumat tallennetaan lokitukseen ja voidaan myöhemmin todentaa auditoinnissa?
- Miten käyttöoikeudet, vastuuhenkilöt ja tiedon jakaminen on määriteltävä, jos käsittelyssä tapahtuu muutoksia?
Tässä kohdassa ratkaisun tarjoaa käyttöönoton valmistelu: tekninen, toiminnallinen ja juridinen arvio on tehtävä yhdessä, ei erillisinä yksittäisinä tarkistuksina. Ilmoituskanavan käyttöönoton vaiheet kannattaa siksi dokumentoida niin, että anonymiteetin valvonta näkyy omana kokonaisuutena.
Miten pk-yritys auditoi anonymiteettitasonsa ennen käyttöönottoa
Pk-yritys auditoi anonymiteettitasonsa ennen käyttöönottoa arvioimalla tunnistettavuuspolut, käyttöoikeudet, viestien käsittelyn, säilytyksen, lokituksen ja tiedonpoiston erikseen. Auditoinnin tulos on dokumentti, jossa kuvataan toteutetut suojaustoimet, jäljelle jääneet riskit ja niiden hyväksymisvastuu.
Käytännön auditointi kannattaa jakaat seuraaviin vaiheisiin:
- Vaatimuksien määrittely: tunnistetaan EU-direktiivin ja yrityksen oman toimintatavan asettamat vaatimukset.
- Tietokartta: kartoitetaan kaikki ilmoitukseen liittyvät tiedot ja niiden liikkeet järjestelmässä.
- Uhakartoitus: tunnistetaan tilanteet, joissa tunnistettava tieto voisi syntyä, paljastua tai yhdistää ilmoittajan tapahtumaan.
- Kontrollien testaus: tarkistetaan käyttöoikeudet, viestiyhteydet, salaus, lokitus ja säilytys.
- Riippumattomat testit: pyydetään henkilöä, joka ei ole toteutusta tehnyt, tunnistamaan mahdolliset vuotopolut.
- Dokumentaatio ja hyväksyntä: tallennetaan tulokset, korjaavat toimet, omistaja ja uusinta-auditointi.
Auditointiin kuuluvat myös kielelliset ja käytännön esimerkit. Ilmoittajan tunnistaminen ei aina tapahtuu verkkoratkaisun kautta, vaan esimerkiksi liian yksityiskohtaisen sanavalinnan, harvinaisen työtilanteen tai tapahtuman ajoituksen perusteella. Siksi tekninen tarkastus on yhdistettävä tapausten käsittelyyn.
Ashio on EU:ssa rakennettu whistleblowing-ohjelmisto, jonka ilmoituskanavassa ilmoittaja voi lähettää ilmoituksen ilman tiliä ja jatkaa viestintää yksityisen linkin kautta. Se soveltuu pk-yrityksille, konserneille ja räätälöityjä käyttöönottoja tarvitseville organisaatioille, mutta tuote ei itsessään korvaa yrityksen vastuullista vaatimustenmukaisuusarviointia. Rekisteröidy Ashion käyttöön.
Usein kysytyt kysymykset
Onko ilmoittajan nimimerkki riittävä takaamaan anonymiteetin?
Nimimerkki yksin ei takaa anonymiteettia, jos järjestelmä tai käsittelijä voi yhdistää ilmoituksen ilmoittajaansa muiden tietojen perusteella. Anonyymi ilmoituskanava edellyttää myös tunnistettavien tietojen minimointia, rajattuja käyttöoikeuksia ja turvallista tapaustenkäsittelyä.
Kerääkö anonyymi ilmoituskanava silti tunnistetietoja?
Kaikki tekniset järjestelmät eivät kerää tunnistetietoja, mutta palvelin saattaa käsitellää esimerkiksi verkkoyhteyteen liittyviä teknisiä tietoja. Siksi vaatimukset on määritettävä etukäteen ja varmistettava, että tallennettu tieto on välttämätöntä ilmoituskanavan toimintaa varten.
Miten ilmoittaja voi jatkaa keskustelua palvematta tietojaan?
Ilmoittaja voi käyttää kanavaan kuuluvaa yksityistä viestiyhteyttä, joka erottaa keskustelun muista tapauksista. Taustatietojen puuttuminen kannattaa silti dokumentoida niin, ettei viestinkäsittely muodosta uutta tunnistettavuuspolkua.
Mitä tarkoittaa ilmoittajan pseudonymisointi käytännössä?
Ilmoittajan pseudonymisointi tarkoittaa, että tunnistetiedot korvataan koodilla tai muulla viittauksella ilman, että alkuperäiset tunnukset säilytetään helposti yhdistettävissä olevassa paikassa. Menetelmä voi helpottaa jatkokeskustelua, mutta se ei korvaa teknisen ja hallinnollisen tunnistamattomuuden arviointia.