
Sep 22, 2026
Datenschutz im Hinweisprozess: So bauen Sie ihn rechtssicher auf
Ein datenschutzkonformer interner Hinweisprozess braucht drei Dinge sofort: klare Rollen mit definierten Zugriffsrechten, eine technische Zugriffsbeschränkung, die Vertraulichkeit tatsächlich durchsetzt, und dokumentierte Fristen für Eingangsbestätigung und Rückmeldung. Rechtlich stützt sich das auf das Hinweisgeberschutzgesetz, die EU‑Richtlinie 2019/1937 und die einschlägigen DSGVO‑Artikel 25, 28, 32 und 35. Wer diese vier Punkte vor dem Start klärt, erspart sich später teure Nachbesserungen. Plattformen wie Ashio bilden genau dieses Grundgerüst technisch ab, bevor die erste Meldung überhaupt eingeht.
Kurz gesagt:
- Vor der Implementierung eines Hinweisprozesses müssen klare Rollen, Zugriffsrechte und technische Zugriffsbeschränkungen festgelegt werden, um Datenschutzverstöße zu vermeiden.
- Fristen für Eingangsbestätigung und Rückmeldung an Melder sind im Gesetz streng geregelt und müssen unbedingt eingehalten werden, um das Vertrauen der Nutzer zu sichern.
- Technische Maßnahmen wie Ende-zu-Ende-Verschlüsselung, Rollenmodell und Protokollierung sind vor dem Go-Live Pflicht, um Datenschutzrisiken und Sanktionen zu verhindern.
- Anonymität bei Meldungen ist keine Abwesenheit jeglicher Identifikatoren, sondern erfordert aktive Tests und Metadaten-Reduktion, um eine echte Anonymisierung sicherzustellen.
- Der interne Hinweisprozess folgt einem standardisierten Ablauf mit engen Zugriffsbeschränkungen und dokumentierter Fristen, wobei eine Plattform wie Ashio diese Vorgaben integriert.
Inhaltsverzeichnis
- Welche Fristen schreibt das Hinweisgeberschutzgesetz vor?
- Welche technischen Maßnahmen sind vor dem Go-Live Pflicht?
- Wie prüft man, ob eine Meldung wirklich anonym ist?
- Wie läuft ein Hinweisprozess in der Praxis konkret ab?
- Wie lange müssen Meldungen dokumentiert werden?
- Häufige Fehler beim Aufbau des Prozesses
- Ashio als praktische Umsetzung dieser Anforderungen
- Kurzliste zitierfähiger Primärquellen
- Quellen
- FAQ
Welche Fristen schreibt das Hinweisgeberschutzgesetz vor?
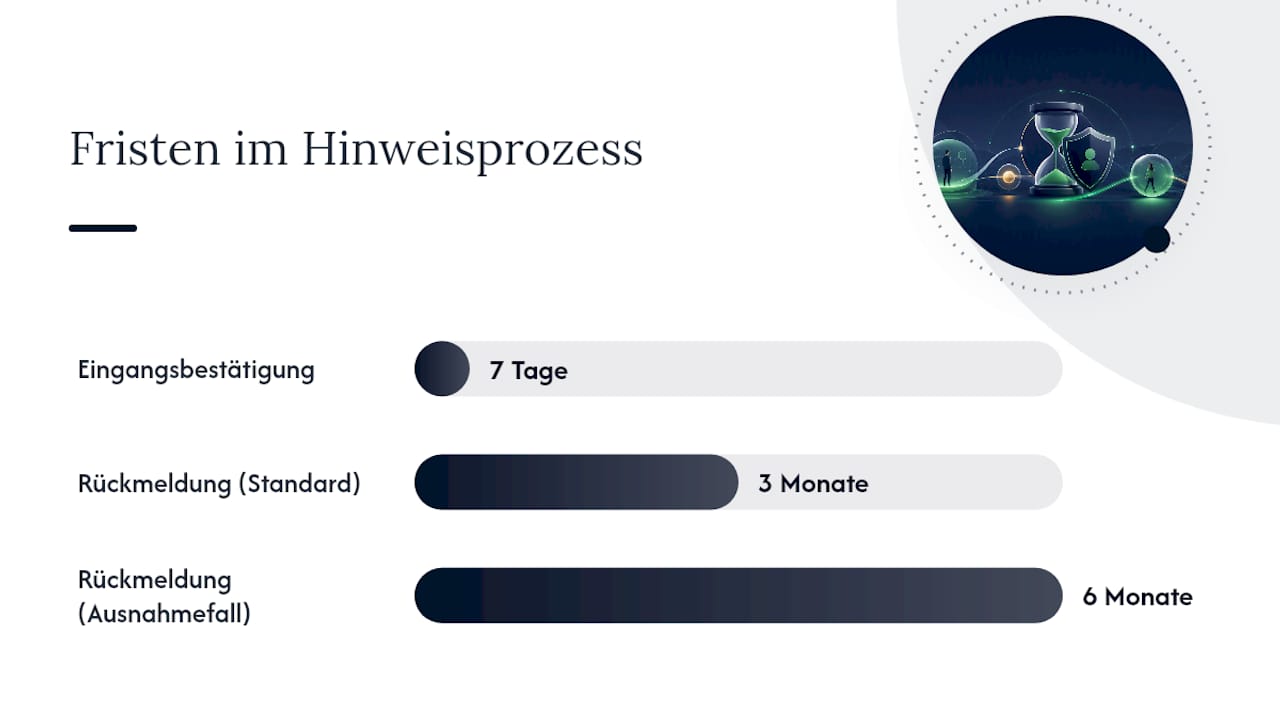
Das Hinweisgeberschutzgesetz (HinSchG) verpflichtet Unternehmen und Behörden zur Einrichtung interner Meldestellen. Die Fristen dabei sind eng gefasst: Eine Eingangsbestätigung muss spätestens nach 7 Tagen erfolgen, die Rückmeldung an den Melder innerhalb von drei Monaten, in begründeten Ausnahmefällen nach sechs Monaten. Wer diese Fristen reißt, verstößt nicht nur gegen eine Formalie, sondern gefährdet das Vertrauen, das den gesamten Meldekanal trägt.
Das Gesetz verlangt außerdem in §8 ein striktes Vertraulichkeitsgebot und in §11 eine saubere Dokumentation jeder Meldung. §10 erlaubt der Meldestelle sogar die Verarbeitung besonderer Kategorien personenbezogener Daten, etwa Gesundheitsdaten oder Angaben zur Gewerkschaftszugehörigkeit, allerdings nur unter der Bedingung angemessener Schutzmaßnahmen. Die EU‑Richtlinie 2019/1937 verlangt zusätzlich Datenschutz durch Technikgestaltung, also Privacy by Design von der ersten Zeile Code an.
Die DSGVO liefert die technische Grammatik dazu. Vier Artikel sind für den Hinweisprozess besonders relevant:
- Art. 5: Grundsätze wie Zweckbindung und Datenminimierung, die festlegen, welche Daten überhaupt erhoben werden dürfen.
- Art. 25: Privacy by Design und by Default, also eingebauter Datenschutz statt nachträglicher Reparatur.
- Art. 28: Anforderungen an die Auftragsverarbeitung, relevant sobald ein externer Anbieter im Spiel ist.
- Art. 32: Technische und organisatorische Sicherheit, konkret Verschlüsselung und Zugriffskontrolle.
- Art. 35: Die Pflicht zur Datenschutz-Folgenabschätzung bei hohem Risiko für Betroffene.
Die DSK‑Orientierungshilfen betonen dabei einen Punkt, den viele Organisationen unterschätzen: Datenschutz gilt für den gesamten Ablauf, nicht nur für das Online‑Formular. Auch Interviewnotizen, E‑Mails und lokale Dateien der Ermittler zählen zur Verarbeitung.
Welche technischen Maßnahmen sind vor dem Go-Live Pflicht?
Bevor ein Hinweisprozess live geht, müssen bestimmte Maßnahmen stehen. Ein italienischer Fall aus dem Jahr 2022 zeigt, wie teuer Nachlässigkeit wird: Die dortige Aufsichtsbehörde hat ein Krankenhaus und dessen IT‑Dienstleister sanktioniert, weil technische und organisatorische Maßnahmen fehlten, keine Datenschutz-Folgenabschätzung vorlag und die Rollen zwischen Hosting, Anbieter und Auftraggeber unklar blieben. Genau diese drei Lücken lassen sich vermeiden, wenn man sie systematisch abarbeitet.
Vor Vertragsabschluss mit einem Anbieter gehören folgende Punkte auf die Checkliste:
- Auftragsverarbeitungsvertrag prüfen: Wo liegt der Serverstandort, wer hat Supportzugriff, und welche Unterauftragsverarbeiter sind eingebunden?
- Sicherheitsbasis verifizieren: Ende‑zu‑Ende‑Verschlüsselung, ein granulares Zugriffskonzept und eine Protokollierung, die selbst keine identifizierenden Metadaten speichert.
- Rollenmodell festschreiben: Wer in der Meldestelle sitzt, welche Vertraulichkeitsverpflichtungen gelten und wie das Verzeichnis der Verarbeitungstätigkeiten aktualisiert wird.
- Go‑Live‑Checkliste abschließen: Entscheidung über die Notwendigkeit einer Datenschutz-Folgenabschätzung nach Art. 35 DSGVO, ein getestetes Backup‑ und Recovery‑Konzept sowie ein Notfallplan für Sicherheitsvorfälle.
Die EDPB‑Dokumentation zu Whistleblowing‑Fällen nennt fehlende oder unvollständige Auftragsverarbeitungsverträge sowie unklare Unterauftragsverarbeiter‑Ketten als die häufigsten Schwachstellen bei Audits.
Profi-Tipp: Fragen Sie jeden Anbieter aktiv nach der Liste seiner Unterauftragsverarbeiter, statt sie im Kleingedruckten zu suchen. Wer zögert oder ausweicht, hat meist auch die eigene Dokumentation nicht im Griff.
Wie prüft man, ob eine Meldung wirklich anonym ist?
„Anonym“ heißt nicht, dass der Name fehlt. Die EDPB‑Leitlinien von 2026 unterscheiden klar zwischen direkten und indirekten Identifikatoren, und Letztere werden in der Praxis regelmäßig übersehen. IP‑Adressen, Browser‑Fingerprints, Zeitstempel, Dateimetadaten in Anhängen und sogar charakteristische Formulierungen im Text können eine Person identifizierbar machen, selbst wenn kein Name je erfasst wurde.
Wer Anonymität ernst nimmt, testet sie aktiv statt sie nur zu behaupten:
- Red‑Team‑Tests: Ein internes Team versucht gezielt, aus vorhandenen Metadaten auf eine Person zurückzuschließen.
- Metadaten‑Stripping: Jeder Upload wird automatisch von Dateimetadaten wie Autor, Erstellungsgerät und Geolokalisierung befreit.
- Zeitliche Aggregation: Zeitstempel werden auf Tages‑ statt Sekundengenauigkeit gerundet, um Rückschlüsse aus Schichtplänen zu erschweren.
- Upload‑Sanitierung: Anhänge werden vor der Weiterleitung an Ermittler auf eingebettete Identifikatoren geprüft.
Die EDPB empfiehlt hierzu einen Bewertungsrahmen, der prüft, ob eine Identifizierung mit „vernünftigerweise wahrscheinlich einzusetzenden Mitteln“ möglich wäre, nicht nur mit theoretisch denkbaren. Jede Ausnahme von der vollen Anonymität, etwa wenn ein Melder aus eigenem Antrieb Kontaktdaten hinterlässt, gehört dokumentiert und begründet. Ohne protokollierte Testschritte und eine schriftliche Risikobewertung lässt sich im Streitfall kaum belegen, dass die Anonymität mehr war als ein Marketingversprechen.
Wie läuft ein Hinweisprozess in der Praxis konkret ab?
Ein funktionierender Prozess folgt einem festen Muster mit sechs Schritten, unabhängig davon, ob die Meldung schriftlich, mündlich oder im persönlichen Gespräch eingeht:
- Eingang: Die Meldung erreicht den Kanal, ein System bestätigt automatisch den Empfang.
- Vorprüfung: Die Meldestelle klärt, ob der Fall in den sachlichen Anwendungsbereich fällt.
- Zuweisung: Ein Ermittlerteam erhält Zugriff, aber nur auf die für den Fall relevanten Daten.
- Untersuchung: Interviews, Dokumentenprüfung und Abstimmung mit Fachabteilungen laufen dokumentiert.
- Maßnahmen: Aus den Ergebnissen folgen konkrete Schritte, von der Abmahnung bis zur Anzeige.
- Abschluss und Rückmeldung: Der Melder erhält eine Rückmeldung zum Ausgang, soweit das rechtlich und praktisch möglich ist.
Wer im System sehen darf, sollte so eng wie rechtlich vertretbar begrenzt sein. Die interne Meldestelle sieht die Rohmeldung, der Datenschutzbeauftragte prüft die Verarbeitung, das Ermittlerteam bekommt nur fallbezogenen Zugriff, und die IT‑Administration hat im Idealfall gar keinen inhaltlichen Einblick, sondern verwaltet nur die Infrastruktur. Die Fristen aus dem HinSchG, Eingangsbestätigung nach 7 Tagen und Rückmeldung nach drei bis maximal sechs Monaten, sollten intern durch strengere Service‑Level‑Vereinbarungen unterlegt werden. Bei mündlichen Meldungen oder persönlichen Treffen gehört ein Protokoll dazu, das der Melder ausdrücklich bestätigt. Wer Rollen wie „interne Meldestelle“ extern besetzen will, findet dazu eine Übersicht zu geeigneten Rollenmodellen.
Wie lange müssen Meldungen dokumentiert werden?
Das HinSchG schreibt in §11 eine Aufbewahrungsfrist von drei Jahren nach Abschluss des Verfahrens vor, mit Ausnahmen, wenn ein Fall in ein Gerichtsverfahren übergeht. Kommt es während der Bearbeitung zu einer Datenschutzverletzung, etwa einem Fehlversand an einen falschen Empfänger, greift die 72‑Stunden‑Regel: Die zuständige Aufsichtsbehörde ist unverzüglich, möglichst binnen 72 Stunden, zu informieren, sofern ein Risiko für Betroffene besteht.
Intern gehört dazu:
- Ein revisionssicherer Audit‑Trail, der jeden Zugriff und jede Entscheidung nachvollziehbar macht.
- Eine exportierbare Dokumentation, die auch bei einer Prüfung durch die Aufsichtsbehörde Bestand hat.
- Die laufende Aktualisierung des Verzeichnisses der Verarbeitungstätigkeiten, inklusive der Hinweisdaten als eigener Verarbeitungsvorgang.
Häufige Fehler beim Aufbau des Prozesses
Der häufigste Fehler ist, Anonymität nur formal zu behandeln, also ein Formular ohne Namensfeld zu bauen und die Sache für erledigt zu halten. Der zweite große Fehler: Die Datenschutzprüfung kommt erst kurz vor dem Start, wenn Architekturentscheidungen längst gefallen sind und sich nicht mehr günstig ändern lassen. Drittens bleiben Zugriffsrechte oft zu großzügig, weil „der Einfachheit halber“ mehrere Personen Vollzugriff erhalten.
Die Priorität sollte umgekehrt laufen: erst Rollen und Weisungen klären, dann die technische Basis bauen, erst danach die Dokumentation verfeinern. Ein pragmatischer Einstieg mit einem funktionsfähigen Grundmodell, das anschließend iterativ gehärtet und regelmäßig getestet wird, schlägt in der Praxis fast immer den Versuch, von Anfang an ein perfektes System zu entwerfen.
Ashio als praktische Umsetzung dieser Anforderungen
Ashio ist für Organisationen gedacht, die diesen Prozess nicht monatelang selbst entwickeln, sondern eine funktionsfähige Grundlage mit vollständiger Anonymität von Tag eins wollen. Die Plattform verzichtet auf jegliches IP‑Tracking, verschlüsselt Meldungen durchgehend und hostet Daten DSGVO‑konform in der Schweiz, was die Prüfpunkte aus dem Abschnitt zu technischen Maßnahmen direkt adressiert.
Bevor Sie sich für einen Anbieter entscheiden, prüfen Sie genau die Punkte, die weiter oben zur Sprache kamen: den Auftragsverarbeitungsvertrag, die Kette der Unterauftragsverarbeiter, den Hostingstandort und das Zugriffskonzept. Ein seriöser Anbieter sollte diese Informationen offenlegen und eine revisionssichere Audit‑Trail sowie eine Statusverfolgung anbieten, mit der Melder den Fortschritt ihrer Meldung in Echtzeit sehen können, ohne dass dafür ihre Identität offengelegt werden müsste. Für kleinere Teams lohnt ein Blick auf die Übersicht für KMU, größere Organisationen finden die passenden Details zur Einrichtung des Meldeprozesses. Wer den Aufbau lieber erst in der Praxis sehen möchte, kann eine Demo anfragen und den Prozess anhand einer Testmeldung selbst durchspielen.
Kurzliste zitierfähiger Primärquellen
Für die eigene Compliance‑Dokumentation lohnen sich Direktlinks zu den Originaltexten: das HinSchG für Fristen und Meldestellenpflichten, die EU‑Richtlinie 2019/1937 für den europäischen Rahmen, die EDPB‑Anonymisierungsleitlinien für die Identifizierbarkeitsprüfung und die LDI‑Hinweise zur 72‑Stunden‑Meldepflicht bei Datenpannen. Wer mehr über technische Nachverfolgungsrisiken wissen will, findet ergänzend eine Einführung zu serverseitigem Tracking hilfreich, gerade weil viele der dort beschriebenen Mechanismen genau jene indirekten Identifikatoren erzeugen, vor denen die EDPB warnt.
Quellen
- Hinweisgeberschutzgesetz (HinSchG) — Gesetze im Internet
- Directive (EU) 2019/1937 — EUR-Lex
- EDPB: Whistle‑blowing without privacy — Italian SA fines hospital and IT service
- LDI NRW — Meldepflicht für Datenschutzverletzungen
FAQ
Was bedeutet Anonymität im Hinweisprozess rechtlich?
Anonymität bedeutet, dass eine Person nicht mit vernünftigerweise einsetzbaren Mitteln identifiziert werden kann, nicht nur, dass ihr Name fehlt. Die EDPB‑Leitlinien verlangen dafür die Prüfung indirekter Identifikatoren wie IP‑Adressen und Dateimetadaten.
Welche Frist gilt für die Rückmeldung an den Melder?
Das HinSchG schreibt eine Rückmeldung innerhalb von drei Monaten vor, in begründeten Ausnahmefällen verlängert auf sechs Monate. Die Eingangsbestätigung muss unabhängig davon spätestens nach 7 Tagen erfolgen.
Braucht jeder Hinweisprozess eine Datenschutz-Folgenabschätzung?
Nicht automatisch, aber häufig, weil die Verarbeitung sensibler Daten über Vorfälle und Personen ein erhöhtes Risiko für Betroffene bedeuten kann. Art. 35 DSGVO verlangt eine Folgenabschätzung immer dann, wenn dieses Risiko im Einzelfall besteht.
Was kostet die Einrichtung eines Hinweisprozesses mit Ashio?
Ashio bietet einen Basic‑Plan an, dessen genauer Preis auf der Produktseite einsehbar ist. Die Einrichtung erfolgt über standardisierte Workflows ohne größeren internen IT‑Aufwand.
Wer darf im Unternehmen Zugriff auf Meldungen haben?
Zugriff sollte auf die interne Meldestelle, den Datenschutzbeauftragten und ein fallbezogen eingebundenes Ermittlerteam beschränkt bleiben. Die DSK‑Orientierungshilfen betonen, dass jede zusätzliche Zugriffsberechtigung eigens begründet und dokumentiert werden muss.