Nov 4, 2026
Audit fournisseur signalement : le questionnaire de sécurité à utiliser
Avant de signer, une organisation doit pouvoir vérifier ce que le fournisseur fait réellement des signalements, des échanges, des journaux et des données techniques. Un audit fournisseur signalement consiste donc à confronter les engagements commerciaux aux preuves techniques, contractuelles et organisationnelles : qui accède aux données, quelles informations techniques sont collectées, pendant combien de temps elles sont conservées et comment l’historique des dossiers peut être contrôlé.
Sommaire
- Points clés
- Comment auditer un fournisseur de signalement ?
- Quelles questions poser sur l’anonymat et les métadonnées ?
- Comment contrôler la conservation et la suppression des données ?
- Comment vérifier l’auditabilité des cas et des actions ?
- Quelles informations demander sur l’hébergement et la disponibilité ?
- Comment transformer les réponses en décision d’achat ?
- Questions fréquentes
- Sources
Points clés
- Un audit fournisseur signalement doit combiner vérifications documentaires, réponses techniques, tests pratiques et engagement contractuel.
- L’anonymat doit être vérifié à partir des données réellement collectées, et pas uniquement à partir de la formulation commerciale.
- La conservation et la suppression des données exigent des durées précises, des événements de suppression et des Export vérifiables.
- L’auditabilité suppose un historique des accusés de réception, des échanges, des décisions, des actions et des échéances.
- La décision d’achat doit reposer sur des preuves vérifiables, des risques résiduels documentés et des conditions de réversibilité précises.
Comment auditer un fournisseur de signalement ?
Un audit fournisseur signalement commence par décomposer le service en quatre flux : collecte, traitement, conservation et preuve. Cette méthode permet de préparer un questionnaire de sécurité réellement utile aux équipes conformité, sécurité des informations, achats et protection des données.
Pour chaque flux, le questionnaire doit demander une réponse précise, la pièce justificative correspondante et une démonstration lorsque celle-ci est possible.
- Collecte : demandes de comprendre quelles informations sont transmises lorsqu’un lanceur d’alerte remplit un formulaire ou enregistre un message.
- Traitement : demande l’identification des rôles autorisés, des conditions d’accès et des mesures dophones段階.
- Conservation : demande les durées applicables aux signalements, aux messages, aux pièces jointes, aux journaux et aux données techniques.
- Preuve : demande les éléments permettant de démontrer les accusés de réception, les réponses, les décisions et le respect des délais.
Il faut ensuite attribuer chaque question à un propriétaire : responsable conformité, DPO, sécurité informatique, achats ou responsable des ressources humaines. Cette répartition évite qu’une question technique reste sans réponse ou qu’une question contractuelle soit traitée uniquement par le service commercial.
Le questionnaire sécurité signalement doit aussi prévoir trois niveaux d룸:
- une question de preuve à laquelle le fournisseur doit répondre par écrit ;
- une question de configuration à vérifier dans une démonstration ;
- un engagement à contractualiser sous forme de clause, d’annexe ou de plan de sortie.
Cette structure transforme l’audit sécurité logiciel whistleblowing en opération de vérification reproductible. Elle est particulièrement utile pour évaluer un fournisseur de canal d’alerte, car une visualisation attractive ne démontre ni l’anonymat, ni la suppression des données, ni l’impossibilité d’accès non autorisé.
Quelles questions poser sur l’anonymat et les métadonnées ?
Les questions sur l’anonymat et les métadonnées doivent établir quelles données sont collectées, quand elles sont générées et qui peut y accéder. Le fournisseur doit distinguer l’identité déclarée, les données du dossier et les informations techniques de connexion.
Le questionnaire doit notamment demander :
- L’adresse IP est-elle collectée, conservée ou déduite lors de l’envoi d’un signalement ?
- Des cookies ou identifiants techniques sont-ils déposés sur la page de signalement ?
- Des informations relatives à l’appareil, au navigateur, à la localisation ou à la localisation接 sont-elles enregistrées ?
- Les métadonnées du message sont-elles transmises au fournisseur ou au responsable du traitement ?
- Les communications restent-elles accessibles uniquement aux participants autorisés ?
- Une analyse technique, une journalisation ou une mesure d’audience peut-elle relier le signalement à une personne ?
- Les échanges avec le lanceur d’alerte sont-ils protégés par un mécanisme d’accès distinct ?
La conformité fournisseur signalement exige une réponse technique, mais aussi une confirmation contractuelle prohibiting les mesures qui pourraient réduire l’anonymat. La simple déclaration « signalement anonyme » ne suffit pas.
Il est utile de comparer cette dimension avec les exigences-то-exigences liées aux canaux destinés aux lanceurs d’alerte, puis de tester le parcours depuis un navigateur non connecté ou dans un environnement contrôlé. L’objectif n’est pas de réaliser un test d’intrusion, mais de vérifier les présence et la finalité des traces observables.
Pour l’audit, chaque réponse doit être classée en trois catégories :
- Prouvé : comportement observé, configuration confirmée ou document contractuel précis.
- Affirmé : engagement écrit sans démonstration ni document annexé.
- Non démontré : réponse vague, absence de précision ou contradiction entre les pièces.
Pour un DPO, cette classification évite une conclusion trop rapide. L’absence d’adresse IP dans une réponse n’exonère pas le responsable de traitement de vérifier le reste des métadonnées. Le principe de minimisation doit porter sur l’ensemble du parcours, comme le rappelle le RGPD.
Comment contrôler la conservation et la suppression des données ?
Le contrôle de la conservation et de la suppression consiste à associer chaque catégorie de données à une durée, un responsable, une finalité et une preuve de suppression. Le fournisseur doit distinguer les données actives, les sauvegardes, les journaux techniques et les donnéesatia relatives aux personnes qui reçoivent ou traitent les signalements.
Pour chaque catégorie, demandez :
- Quelle durée de conservation est appliquée en règle générale ?
- Le point de départ du décompte est-il identifiable : réception, clôture, ouverture d’une enquête ou événement distinct ?
- Une suspension est-elle possible pendant une enquête ou une procédure contentieuse ?
- Les données sont-elles supprimées, anonymisées ou archivées à l’échéance ?
- Les sauvegardes suivent-elles la même logique de suppression ?
- Le traitement est-il automatisé, semi-automatique ou manuel ?
- Le fournisseur fournit-il une confirmation d’exécution ou un journal de suppression ?
- Les exports contiennent-ils les mêmes données que l’application ou des champs supplémentaires ?
Une réponse solide doit permettre de reconstituer le cycle de vie d’un dossier. Par exemple, si le signalement est clôturé, le fournisseur doit expliquer ce qu’il conserve encore, pendant combien de temps et pour quel contrôle. Les horodatages des accès, modifications et suppressions sont particulièrement utiles pour vérifier l’exactitude des opérations.
Il faut aussi tester le droit d’accès et les Export. Pour l’audit fournisseur signalement, la capacité d’extraire les données d’un dossier ne doit pas être présumée à partir d’une interface d’administration. Demandez un échantillon non nominatif ou une démonstration dont le périmètre est explicitement décrit.
La question de la suppression doit ensuite être vérifiée au niveau contractuel. Une annexe peut préciser :
- les catégories de données concernées ;
- la durée applicable ;
- le déclencheur ;
- la portée de la suppression, y compris les sauvegardes ;
- le niveau de preuve remis à l’organisation ;
- lesmodalités de traitement des données検 juridiquement protégées.
Une organisation doit pouvoir démontrer qu’elle contrôle ce processus, et pas seulement qu’elle a demandé la suppression.
Comment vérifier l’auditabilité des cas et des actions ?
L’auditabilité des cas et des actions se vérifie en suivant un dossier depuis l’accusé de réception jusqu’à sa clôture, puis en comparant la chronologie affichée aux événements réellement enregistrés.
Le fournisseur doit permettre de contrôler au minimum :
- la date et l’heure de réception du signalement ;
- l’accusé de réception ;
- les messages échangés entre le lanceur d’alerte et le destinataire autorisé ;
- les pièces jointes reçues et conservées ;
- le changement de statut du dossier ;
- l’identité du rôle responsable de l’action ;
- les décisions et mesures adoptées ;
- les échéances de suivi ;
- la clôture et les événements ultérieurs de conservation ou de suppression.
Un audit réussi ne consiste donc pas à recevoir un rapport d’activité générique. Il consiste à vérifier qu’une chronologie complète permet de relier une action à son auteur, son horodatage et son contexte. Les informations affichées doivent correspondre aux traces d’audit sous-jacentes.
La directive de l’Union européenne sur les lanceurs d’alerte prévoit notamment un accusé de réception sous sept jours ouvrés et un retour au lanceur d’alerte dans un délai de trois mois. Le questionnaire doit donc demander comment ces échéances sont calculées, comment les situations atypiques sont tracées et comment les dépassements sont détectés.
Il faut également demander si l’historique est exportable dans un format standard et lisible. Cette question est décisive pour les audits internes, les contrôles externes et la préparation d’un dossier à une autorité ou à un auditeur. La documentation de conformité du fournisseur peut compléter le questionnaire, notamment les référentiels couverts par l’outil.
Quelles informations demander sur l’hébergement et la disponibilité ?
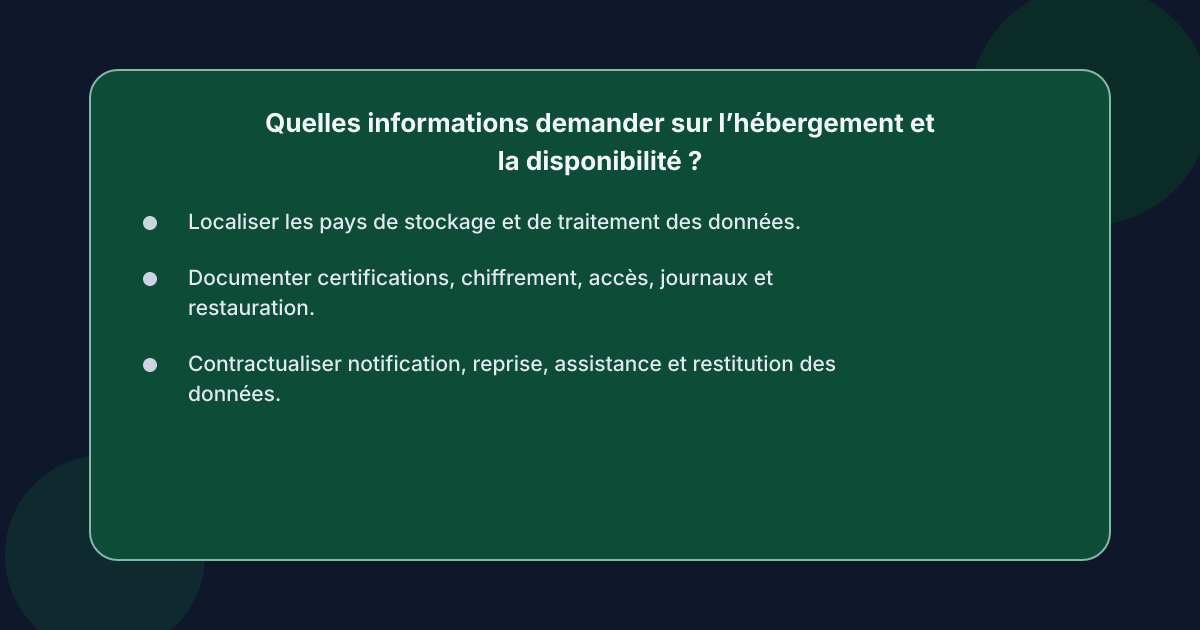 Les informations relatives à l’hébergement et à la disponibilité doivent préciser où les données sont traitées, comment les centres de données sont gouvernés et ce que le fournisseur garantit contractuellement en cas d’interruption ou de défaillance.
Pour l’hébergement des données de lanceurs d’alerte, demandez :
- Dans quels pays sont stockées et traitées les données ?
- Le sous-traitant Descriptive du fournisseur peut-il être identifié contractuellement ?
- Les centres de données possèdent-ils des certifications de sécurité indépendantes ?
- Quel est le périmètre exact de ces certifications ?
- Les données sont-elles chiffrées en transit et au repos ?
- Le chiffrement protège-t-il également les sauvegardes ?
- Comment sont gérées les clés de chiffrement ?
- Les droits d’accès sont-ils revus selon des profils définis ?
- Une journalisation administrative distingue-t-elle consultation, modification et export ?
- Les journaux sont-ils protégés contre l’altération ?
- Quels mécanismes permettent de tester la restauration après incident ?
La localisation ne suffit pas à établir la sécurité, et la certification non plus. Il faut comprendre son périmètre, les éléments couverts, les éventuelles exclusions et les contrôles complémentaires. Dans le questionnaire, chaque affirmation doit renvoyer à un document, une politique, un rapport accessible ou une clause.
Pour la disponibilité, remplacez les formulations vague par des exigences mesurables :
- durée maximale d’indisponibilité acceptable pour votre organisation ;
- délai de notification d’un incident ;
- délai de reprise cible ;
- existence d’un plan de continuité et d’un plan de reprise ;
- conditions de援 assistance ou de remplacement en cas de défaillance du fournisseur ;
- délai de restitution des données en fin de contrat ;
- format, qualité et accessibilité de l’export.
Le fournisseur doit également préciser ce qui se passe en cas de changement de закон, de perte de certification, de sous-traitance nouvelle ou de transfert hors de l’espace européen. Le sujet est d’autant plus sensible que les obligations européennes et les politiques de confidentialité peuvent différer selon les juridictions.
Comment transformer les réponses en décision d’achat ?
La décision d’achat doit reposer sur une matrice de preuves, de risques et d’engagements, plutôt que sur le nombre de fonctionnalités annoncées. Chaque réponse doit Recevoir un niveau de confiance et une conséquence concrète.
Créez une fiche par critère avec cinq colonnes :
- la question posée ;
- la réponse exacte du fournisseur ;
- la preuve reçue ;
- l’écart ou le risque résiduel ;
- la clause ou l’action requise.
Une décision favorable suppose notamment :
- une demonstration vérifiable de l’anonymat et de la minimisation ;
- des durées de conservation et de suppression documentées ;
- une chronologie des dossiers exploitable ;
- des engagements de disponibilité et de.notification compréhensibles ;
- des conditions de réversibilité permettant de récupérer les dossiers ;
- une capacité de vérification après la signature.
Une réponse « oui » sans preuve doit être classée comme un engagement à vérifier. Une contradiction entre le site commercial, la documentation et le contrat doit être traitée comme un écart majeur. Dans certains cas, la solution peut rester acceptable, mais uniquement avec une compensation de risque clairement décidée.
C’est ici que la comparaison entre une boîte mail, un tableur, une solution interne et un logiciel spécialisé devient concrète. Ashio constitue l’une des options spécialisées dans ce paysage : elle permet la réception anonyme de signalements, les échanges avec les lanceurs d’alerte, la gestion structurée des dossiers et le suivi des échéances. La page de création d’un compte constitue le point d’entrée proposé pour tester Ashio avant toute décision.
Pour finaliser l’achat, organisez trois niveaux de conclusion :
- Accepter : les exigences essentielles sont prouvées et contractuellement reprennent.
- Accepter sous conditions : des écarts restent开放, mais leur correction, leur délai et leur responsable sont définis.
- Refuser : une exigence critique demeure non démontrée ou porteuse d’un risque disproportionné.
Le dossier d’audit doit devenir une annexe au contrat et conservera les versions successives des réponses. En cas de renouvellement, refaites une revue ciblée des éléments qui ont changé : sous-traitants, hébergement, procédures de suppression, fonctionnalités, certifications et engagements de disponibilité.
Questions fréquentes
Que faut-il vérifier en priorité lors d’un audit fournisseur signalement ?
Il faut vérifier en priorité l’anonymat réel, la minimisation des métadonnées, les rôles d’accès, les durées de conservation et la traçabilité des dossiers. Ces éléments déterminent le niveau de confiance que l’organisation peut accorder au canal, indépendamment des fonctions secondaires annoncées par le fournisseur.
Un fournisseur peut-il garantir l’anonymat par un simple engagement contractuel ?
Un engagement contractuel est nécessaire, mais il ne suffit pas à démontrer l’absence d’identifiants techniques ou de liens vers une personne. L’audit doit combiner déclaration écrite, description du fonctionnement, examen des traces observables et, lorsque cela est possible, démonstration technique.
Quelles preuves demander pour contrôler la suppression des données ?
Demandez une description du cycle de vie par catégorie, des durées précises, des déclencheurs de suppression et une confirmation ou un journal d’exécution. Précisez également le traitement des sauvegardes, des journaux et des exports, car une suppression limitée à la base de données principale peut être insuffisante.
Comment vérifier qu’un logiciel de signalement est réellement auditable ?
Demandez à suivre un dossier complet, de la réception à la clôture, et comparez la chronologie visible aux événements enregistrés. Les changements de statut, les échanges, les actions, les auteurs et les horodatages doivent être cohérents et récupérables dans un format exploitable.
Quels éléments contractuels 加入 à un questionnaire sécurité signalement ?
Le contrat doit préciser les données traitées, les finalités, les durées, les rôles d’accès, la localisation, le chiffrement, la gestion des sous-traitants, la notification des incidents, la disponibilité et les modalités de restitution en fin de contrat. Les réponses non démontrées doivent devenir des engagements datés plutôt que des fonctionnalités supposées.
Sources
- Directive (UE) 2019/1937 du Parlement européen et du Conseil relative à la protection des personnes qui signalent des violations du droit de l’Union
- Règlement (UE) 2016/679 du Parlement européen et du Conseil relatif à la protection des données à caractère personnel
- Documentation de sécurité et d’hébergement d’Ashio
- Documentation de conformité et base de connaissances d’Ashio