
Oct 6, 2026
Journal d'audit du canal d'alerte : ce qu'il doit contenir pour résister à un contrôle CNIL ou un audit interne
Un auditeur de la CNIL ou un commissaire aux comptes qui ouvre votre dossier ne vous demandera pas si vous avez un canal d'alerte : il vous demandera de lui montrer la preuve, horodatée et immuable, que chaque signalement a bien été accusé sous 7 jours et traité sous 3 mois. Le journal d'audit du canal d'alerte n'est pas un journal technique de plus : c'est la pièce qui transforme une promesse de conformité en conformité démontrable, et son contenu minimal est fixé par la directive (UE) 2019/1937, l'article 30 du RGPD et les recommandations de la CNIL sur les lanceurs d'alerte.
Sommaire
- Points clés
- Pourquoi le journal d'audit est la pièce numéro 1 d'un contrôle (CNIL, audit interne, inspection du travail)
- Que doit contenir le journal d'audit d'un canal d'alerte conforme ?
- Combien de temps conserver un journal de signalement sans enfreindre le RGPD ?
- Comment garantir l'immuabilité des logs face à un enquêteur méfiant
- Quelle différence entre journal d'activité, journal d'audit et registre des traitements RGPD ?
- Modèle de journal d'audit prêt à présenter à un auditeur
- Comment Ashio automatise la production d'un journal d'audit conforme (capture d'écran du journal d'activité)
- Questions fréquentes
- Sources
Points clés
- Le journal d'audit doit prouver, événement par événement, le respect du délai de 7 jours pour l'accusé de réception et du délai de 3 mois pour le retour d'information prévus par la directive 2019/1937.
- Il doit être immuable : toute modification, suppression ou retouche doit être techniquement impossible après écriture, sinon la pièce perd sa valeur probante devant un auditeur.
- Sa durée de conservation se limite à ce qui est nécessaire à la finalité — typiquement la durée du dossier plus la prescription des actions contentieuses — au-delà, le RGPD s'applique.
- Il se distingue du journal d'activité (technique) et du registre des traitements RGPD (cartographie des traitements) : les trois se complètent mais ne se substituent jamais.
- Un export standard (PDF horodaté, CSV signé, JSON chaîné) prêt à transmettre à un auditeur fait la différence entre un contrôle qui dure trois jours et un contrôle qui dure trois mois.
Pourquoi le journal d'audit est la pièce numéro 1 d'un contrôle (CNIL, audit interne, inspection du travail)
Le journal d'audit est l'unique document qui permet de démontrer, a posteriori, que le canal d'alerte a fonctionné conformément à la loi : il enregistre qui a fait quoi, quand, sur quel signalement, et avec quel délai. Sans lui, le responsable conformité ne peut répondre qu'avec des extraits d'e-mails, des captures d'écran et de la mémoire collective — trois éléments qu'un auditeur de la CNIL, un commissaire aux comptes ou un inspecteur du travail écarte d'office.
Trois contrôles différents convergent sur la même pièce. La CNIL vérifie le respect de la directive (UE) 2019/1937 transposée, des droits des personnes concernées et de la minimisation des données. L'audit interne — ou le commissaire aux comptes pour les entités d'intérêt public — cherche la preuve que les procédures de gouvernance ont été suivies, pas seulement écrites. L'inspection du travail, saisie en cas de représailles alléguées, demandera l'historique complet d'un dossier précis, minute par minute, pour reconstituer la chronologie.
Dans les trois cas, l'auditeur ne lit pas votre politique de whistleblowing : il lit votre journal. Un dossier vide, incomplet ou modifiable fait basculer un contrôle de routine en contrôle approfondi, et transforme un signalement isolé en procédure sanctions.
Que doit contenir le journal d'audit d'un canal d'alerte conforme ?
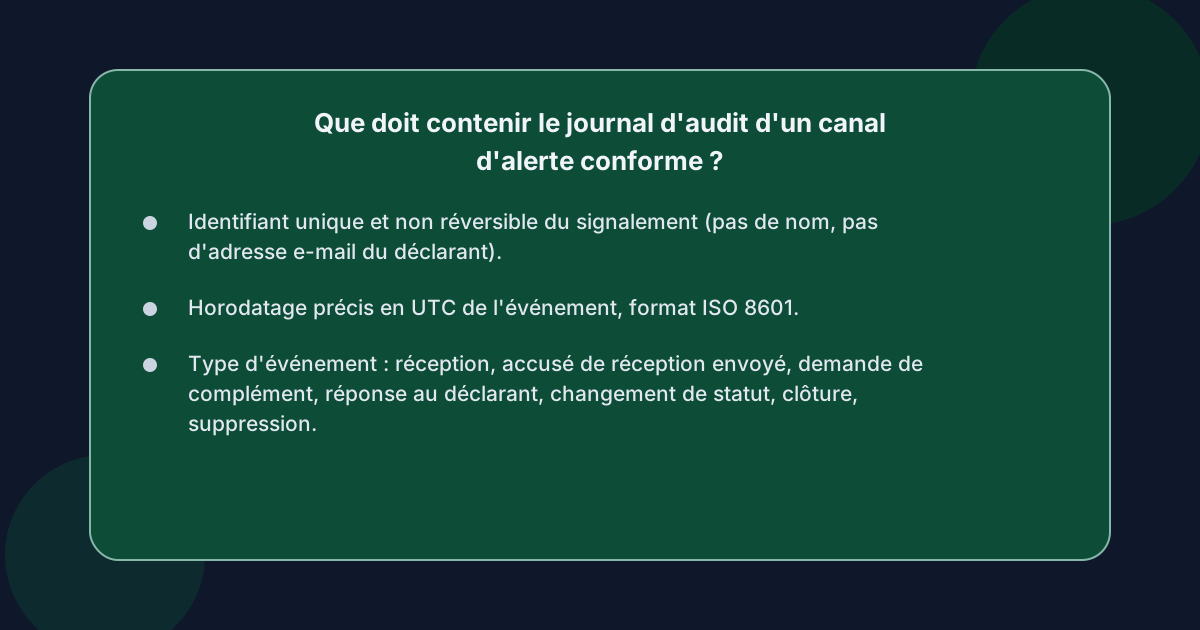 Un journal d'audit conforme documente chaque événement de cycle de vie d'un signalement, de sa réception à sa clôture, en passant par chaque action intermédiaire. La directive 2019/1937 exige la traçabilité de la réception, de l'examen et du traitement ; le RGPD impose en plus la traçabilité des accès aux données et des opérations de traitement.
Concrètement, chaque ligne du journal doit comporter au minimum les neuf éléments suivants.
- Identifiant unique et non réversible du signalement (pas de nom, pas d'adresse e-mail du déclarant).
- Horodatage précis en UTC de l'événement, format ISO 8601.
- Type d'événement : réception, accusé de réception envoyé, demande de complément, réponse au déclarant, changement de statut, clôture, suppression.
- Identifiant de l'opérateur ayant déclenché l'événement (rôle, pas identité nominative).
- Identifiant du destinataire interne (responsable du dossier, relais RH, DPO).
- Délai écoulé depuis l'événement précédent, pour faire apparaître le respect ou le dépassement des 7 jours et 3 mois.
- Statut de l'accusé de réception 7 jours et du retour 3 mois : conforme, en retard, justifié.
- Mention explicite de l'anonymat : aucune journalisation d'adresse IP, de cookie, d'empreinte technique, conformément au chiffrement de bout en bout d'Ashio.
- Signature cryptographique ou chaînage de type hash, pour rendre toute modification détectable.
Sans ces neuf éléments, votre journal reste un fichier de logs techniques inutilisable comme preuve conformité lanceur d'alerte.
Combien de temps conserver un journal de signalement sans enfreindre le RGPD ?
La conservation du journal d'audit est encadrée par deux logiques qui se croisent : celle de la preuve, qui pousse à garder longtemps, et celle du RGPD, qui impose de limiter la conservation au strict nécessaire. L'arbitrage se fait dossier par dossier, et la CNIL recommande de fixer une durée précise dans la politique interne.
La règle pratique tient en trois paliers. Pendant la durée du traitement du dossier, le journal est conservé intégralement. À la clôture, les données à caractère personnel identifiantes sont soit supprimées, soit pseudonymisées, et le journal « épuré » est conservé pour la durée de prescription des actions contentieuses — cinq ans en droit du travail français pour les faits de harcèlement, trois ans pour les discriminations, durées à ajuster selon les juridictions nationales. Au-delà, plus rien : le journal est supprimé ou archivé sous une forme totalement anonymisée qui ne permet plus de remonter à un dossier.
Quelle durée de conservation pour un signalement non fondé ?
Un signalement classé sans suite doit être effacé ou anonymisé à bref délai, typiquement dans les deux mois suivant la clôture, sauf si l'auteur a porté plainte ou si l'employeur a ouvert des poursuites disciplinaires. La conservation prolongée d'un signalement non fondé, sans motif documenté, constitue une violation du principe de minimisation posé par l'article 5-1-c du RGPD.
Comment garantir l'immuabilité des logs face à un enquêteur méfiant
L'immuabilité n'est pas un slogan marketing : c'est une propriété technique qu'un auditeur sait vérifier en cinq minutes. Un journal d'audit qui peut être modifié après écriture perd toute sa valeur probante, et l'auditeur le sait. La Sécurité & conformité RGPD du journal repose sur trois mécanismes cumulatifs.
Le premier est l'append-only : une fois la ligne écrite, l'application refuse toute modification. Le second est le chaînage cryptographique : chaque ligne contient le hash de la ligne précédente, ce qui rend toute insertion, suppression ou réécriture immédiatement détectable. Le troisième est l'horodatage de confiance : un tiers de confiance ou une horloge signée RFC 3161 appose une preuve temporelle indépendante de l'horloge du serveur, ce qui empêche de rejouer un événement à une date antérieure.
À ces trois mécanismes s'ajoute un contrôle d'accès strict : seules les personnes habilitées peuvent consulter le journal, et toute consultation est elle-même journalisée. Un auditeur qui ouvre le journal doit voir qui l'a lu avant lui, et depuis quand. Sans ce méta-journal, vous ne pouvez pas affirmer que le journal principal n'a pas été consulté à des fins malveillantes avant l'audit.
Quelle différence entre journal d'activité, journal d'audit et registre des traitements RGPD ?
Les trois documents se ressemblent par leur nom mais ne couvent pas le même besoin, et un auditeur ne les confondra pas. Le responsable conformité qui croit pouvoir montrer son journal d'activité technique à la place du journal d'audit s'expose à un refus de pièce.
Le journal d'activité, ou log technique, est produit par l'infrastructure : connexions au serveur, erreurs applicatives, redémarrages, performances. Il sert aux équipes IT pour le diagnostic et la sécurité opérationnelle. Il n'est pas conçu pour prouver la conformité d'un dossier de signalement et n'est en principe pas communicable tel quel.
Le journal d'audit est produit par le canal d'alerte lui-même : il enregistre les événements métier d'un dossier, avec les neuf éléments listés plus haut. Il sert exclusivement à prouver la conformité et à documenter la chronologie d'un traitement.
Le registre des traitements RGPD, imposé par l'article 30, est une cartographie de tous les traitements de données personnelles de l'organisation. Il décrit les finalités, les catégories de données, les destinataires, les durées de conservation et les mesures de sécurité. C'est un document de gouvernance, pas une pièce d'audit. Votre canal d'alerte y figure comme un traitement, et le journal d'audit en est la traçabilité canal d'alerte RGPD opérationnelle.
Modèle de journal d'audit prêt à présenter à un auditeur
Un modèle de journal d'audit réutilisable tient en une page : il décrit la structure, l'exemple de format, et la procédure d'export. Voici les quatre blocs à formaliser dans votre documentation interne.
- En-tête de document : nom de l'organisation, périmètre du canal, période couverte, référentiels applicables (directive 2019/1937, RGPD, code du travail, droit national sectoriel).
- Schéma de données : nom de chaque champ, format attendu, exemple anonymisé, règle de remplissage. Neuf champs minimum, conformément à la liste de la section 2.
- Procédure d'export : qui peut exporter, sous quel format (PDF signé, CSV horodaté, JSON chaîné), avec quelle fréquence, et où l'export est archivé.
- Procédure de présentation à l'auditeur : personne habilitée à remettre la pièce, engagement de signature de l'export, mention de l'absence de journalisation IP et cookies.
Une checklist de remise en main propre devant un auditeur comprend : l'export complet, la note méthodologique sur l'anonymisation, la déclaration d'absence de journalisation IP/cookies, et la mention du tiers horodateur. Sans cette dernière, l'auditeur peut arguer que les dates ont été réécrites après coup.
L'export audit whistleblowing standardisé, dans un format ouvert et lisible par un tableur, accélère considérablement le contrôle : l'auditeur n'a pas à apprendre un format propriétaire, et l'analyse peut commencer dès l'ouverture du fichier.
Comment Ashio automatise la production d'un journal d'audit conforme (capture d'écran du journal d'activité)
Constituer ce journal à la main, ligne par ligne, sur un tableur partagé, est techniquement possible mais opérationnellement fragile : un oubli, une faute de frappe, une modification a posteriori, et la pièce est contestable. Pour les équipes conformité qui doivent produire cette preuve de manière récurrente — à chaque audit interne, à chaque contrôle CNIL, à chaque demande d'un commissaire aux comptes — l'automatisation n'est pas un confort, c'est une nécessité. C'est précisément le travail que prennent en charge les solutions SaaS spécialisées : générer l'événement, l'horodater, le chaîner, l'exporter, sans dépendre d'une saisie humaine.
Pour les DPO de PME qui n'ont ni équipe développement ni temps à consacrer à un projet interne, un outil comme ashio, conçu pour les organisations de 50 à 500 salariés qui doivent répondre à la directive européenne et au RGPD sans expertise technique, produit nativement ce journal d'audit : chaque signalement y est tracé de la réception à la clôture, les délais de 7 jours et 3 mois y sont calculés et signalés, et l'export est prêt à transmettre à un auditeur. Pour les directions conformité qui gèrent plusieurs centaines de dossiers par an sur des infrastructures maison ou des tableurs partagés, l'effort de mise en conformité est rarement rentable en interne.
Pour voir concrètement à quoi ressemble ce journal généré, le plus simple est d'ouvrir un compte ashio et d'exporter un dossier test, puis de comparer la structure obtenue avec la liste des neuf champs de la section 2.
Questions fréquentes
Le journal d'audit est-il obligatoire pour toutes les entreprises ?
Toute organisation soumise à la directive 2019/1937 — entités de 50 salariés ou plus dans le secteur privé, toutes les entités du secteur public, et les entreprises de plus petite taille relevant de réglementations sectorielles — doit être en mesure de démontrer la traçabilité de son canal d'alerte, ce qui implique la tenue d'un journal. Pour les très petites entreprises non concernées par la directive, la CNIL recommande une traçabilité proportionnée aux risques, sans imposer le formalisme complet.
Peut-on se contenter d'un export de logs serveur ?
Non. Les logs serveur sont des journaux d'activité technique qui ne contiennent ni les événements métier ni les délais de 7 jours et 3 mois, et qui enregistrent souvent des données techniques incompatibles avec l'anonymat exigé. Un export de logs serveur ne constitue pas une preuve de conformité du traitement d'un signalement.
Qui doit avoir accès au journal d'audit ?
L'accès doit être limité aux personnes habilitées au titre de leurs fonctions : responsable du canal, responsable conformité, DPO, et toute personne explicitement désignée dans la politique interne. L'accès est lui-même tracé, et toute consultation à des fins autres que le traitement du dossier constitue un détournement de finalité sanctionné par le RGPD.
Quelle est la durée de conservation d'un signalement fondé ?
Un signalement fondé et ayant donné lieu à des mesures doit être conservé jusqu'à l'épuisement des voies de recours, soit en pratique entre trois et cinq ans selon la nature des faits et la juridiction. Un signalement fondé ayant donné lieu à des poursuites pénales peut être conservé plus longtemps, dans la limite de la prescription de l'action publique.
Comment présenter le journal à un commissaire aux comptes ?
Le journal est remis sous forme d'export signé et horodaté, accompagné d'une note méthodologique décrivant l'anonymisation, l'absence de journalisation IP, le mode de calcul des délais, et l'identité du tiers horodateur. Cette note permet au commissaire aux comptes de qualifier la pièce et d'en accepter la valeur probante.