
Sep 25, 2026
Política interna de whistleblowing: plantilla lista para aprobar por tu comité de dirección
Tu canal de denuncias no se sostiene sin una política firmada por el órgano de gobierno. Una buena plantilla de política interna de whistleblowing une alcance, sujetos protegidos, hechos denunciables, plazos, régimen sancionador y confidencialidad en un único documento que el comité de dirección puede aprobar en una sola sesión. Si ese documento no existe o queda en un cajón, el canal queda huérfano: sin política firmada, ni la Ley 2/2023 ni una inspección de la AEPD dan por cumplido el sistema interno de información.
Esta guía resuelve ese problema: entrega el esquema que tu comité de dirección puede aprobar, capítulo a capítulo, y la checklist final que demuestra que cumples con la Ley 2/2023 y con ISO 37002.
Índice
- Puntos clave
- Por qué una política interna de whistleblowing no es opcional bajo la Ley 2/2023
- Qué apartados obligatorios debe contener la política para superar una inspección de la AEPD
- Modelo de cláusulas: alcance, sujetos protegidos, hechos denunciables y régimen de confidencialidad
- Roles y responsabilidades del comité de dirección, compliance officer y DPO en la política
- Cómo aprobar la política en el consejo: orden del día, votación y evidencia de aprobación
- Errores frecuentes que invalidan la política ante un auditor o un juez
- Checklist final: la política cumple con la Ley 2/2023 y con ISO 37002
- Mantener la política viva sin convertirla en un trabajo a tiempo completo
- Preguntas frecuentes
- Fuentes
Puntos clave
- La política interna de whistleblowing no es un anexo del canal de denuncias: es el documento que el órgano de gobierno aprueba y que da cobertura legal a todo el sistema.
- La Ley 2/2023 obliga a que la política esté aprobada, firmada, accesible y revisada periódicamente; sin这几个 requisitos, el canal existe pero no cumple.
- Los apartados mínimos son alcance, sujetos protegidos, hechos denunciables, canales, principios de confidencialidad, plazos de acuse de recibo (7 días) y de respuesta (3 meses), régimen sancionador y régimen de protección del denunciante.
- La aprobación debe documentarse en acta: orden del día, votación, fecha y firma del presidente o secretario del consejo.
- La checklist final cruza los puntos críticos de la Ley 2/2023 y de la ISO 37002 para que ningún auditor ni juez pueda alegar que la política era un formulario vacío.
Por qué una política interna de whistleblowing no es opcional bajo la Ley 2/2023
Una política interna de whistleblowing aprobada por el comité de dirección es el documento que convierte un formulario en un sistema interno de información válido. Sin él, la empresa puede tener un canal impecable y, aun así, no cumplir: la norma exige que el órgano de gobierno apruebe las reglas del juego, las difunda y las revise.
La Ley 2/2023, que transpuso la Directiva (UE) 2019/1937, no se contenta con un buzón. Obliga a las empresas de cincuenta o más empleados — y a todas las del sector público — a disponer de un sistema interno de información con canales, principios, plazos y un régimen de protección del informante. El artículo 5 exige, entre otras cosas, que el sistema cuente con una política o estrategia que defina los principios del canal y los procedimientos básicos de gestión. Esta política es, en la práctica, la prueba documental de que la organización ha cumplido con su deber de dotarse de un sistema.
¿Qué diferencia hay entre "tener un canal" y "tener un sistema interno de información"?
La diferencia es exactamente el documento que vas a aprobar. Un canal es una herramienta técnica: un formulario, un buzón, una línea telefónica. Un sistema interno de información es el conjunto formado por el canal, la política que lo regula, los procedimientos de gestión, los responsables designados, los plazos, el régimen de protección y los registros de auditoría. Sin política, la AEPD y un juez laboral pueden considerar que el canal es un buzón particular del compliance officer, no un canal institucional.
¿Qué consecuencias tiene no tenerla aprobada?
Tres consecuencias prácticas, ordenadas de menos a más graves. Primero, una observación en cualquier inspección de la AEPD o auditoría interna. Segundo, una sanción si una denuncia no se tramita correctamente y se demuestra que la ausencia de política aprobada fue la causa. Tercero, y la más costosa: en un procedimiento laboral, la falta de política aprobada se traduce en que la empresa no puede acreditar que actuó con la diligencia debida, lo que inclina la prueba en contra.
Qué apartados obligatorios debe contener la política para superar una inspección de la AEPD
Una plantilla sólida de política interna de whistleblowing cubre, como mínimo, los siguientes apartados: objeto y alcance, sujetos protegidos, hechos denunciables, principios rectores, canales disponibles, gestión de las denuncias, plazos, régimen de confidencialidad, protección del denunciante, régimen sancionador, régimen disciplinario contra represaliadores, formación, revisión y entrada en vigor. La AEPD no exige un redactado único, pero sí que estos puntos estén tratados de forma explícita y no por remisión a otros documentos.
Lo que distingue una política aprobada de un formulario vacío es la profundidad con la que se desarrollan los principios. La AEPD ha señalado en sus guías que las cláusulas genéricas tipo "se garantiza la confidencialidad" sin procedimientos concretos se consideran insuficientes. Cada principio necesita su desarrollo: qué se considera confidencial, quién tiene acceso, qué pasa si alguien la rompe, qué registro queda, cómo se mide el plazo.
¿Qué apartados revisa primero un auditor?
Un auditor externo — o un inspector de la AEPD — abre la política por tres puntos críticos. El primero, la cláusula de confidencialidad: tiene que decir quién puede acceder al contenido de la denuncia y bajo qué condiciones. El segundo, los plazos: acuse de recibo en siete días naturales y respuesta en tres meses como máximo, salvo casos complejos. El tercero, el régimen de protección del denunciante: prohibición expresa de represalias, vías de recurso y compromiso de asistencia jurídica si la represalia se materializa. Si estos tres puntos están bien redactados, el resto del documento se lee en modo verificación.
¿Qué extensión debe tener?
Suficiente para cubrir los puntos obligatorios sin convertirse en un tratado. Una política operativa se mueve entre seis y diez páginas, con anexos si los procedimientos internos lo requieren. Menos de seis páginas suele ser síntoma de cláusulas vacías; más de quince, de redacción farragosa que nadie va a leer. El comité de dirección la aprobará mejor si cabe en un solo adjunto al orden del día.
Modelo de cláusulas: alcance, sujetos protegidos, hechos denunciables y régimen de confidencialidad
El núcleo jurídico de la política está en cuatro cláusulas que se redactan con cuidado, porque son las que un juez laboral lee primero cuando un denunciante reclama protección. La cláusula de alcance define a quién se aplica la política (toda la organización, todos los centros, todas las sociedades del perímetro). La de sujetos protegidos enumera quiénes pueden usarla: empleados, becarios, contratistas, proveedores, clientes, accionistas y cualquier persona que haya tenido relación laboral o mercantil con la empresa. La de hechos denunciables lista las infracciones cubiertas: las recogidas en el artículo 2 de la Ley 2/2023 y, opcionalmente, cualquier otra irregularidad que la empresa decida asumir. La de confidencialidad explica cómo se trata la identidad del denunciante y de los afectados, quién accede al expediente y qué pasa si alguien la vulnera.
Estas cuatro cláusulas deben leerse como un solo bloque, porque se condicionan entre sí. Si el alcance se queda en "sociedad X, S.L.", los empleados de las filiales quedan desprotegidos. Si los sujetos protegidos no incluyen a los contratistas, una denuncia de un proveedor queda fuera del sistema. Si los hechos denunciables no mencionan el acoso laboral, una denuncia de acoso no podrá acogerse a las medidas de protección. Si la cláusula de confidencialidad no nombra al responsable del sistema, cualquier acceso al expediente queda sin cobertura.
¿Quiénes deben aparecer como sujetos protegidos?
Toda persona que tenga o haya tenido una relación con la organización susceptible de generar información sobre infracciones. La Directiva (UE) 2019/1937 menciona expresamente a empleados, antiguos empleados, candidatos a un puesto, trabajadores de contratistas y proveedores, accionistas, miembros del órgano de administración y voluntarios. La política debe recoger esta lista y, si la empresa lo desea, ampliarla a clientes o usuarios en sectores específicos.
¿Cómo se redacta la cláusula de confidencialidad?
Con nombres y procedimientos, no con adjetivos. Una cláusula operativa dice: "La identidad del denunciante y de las personas afectadas por la denuncia tendrá carácter confidencial y solo será conocida por el responsable del sistema y por quienes este autorice por escrito. El acceso al contenido de la denuncia queda registrado en el sistema de auditoría. El incumplimiento de esta obligación constituye infracción muy grave a efectos del régimen sancionador de esta política." Una cláusula vacía dice: "Se garantiza la confidencialidad de las denuncias." El segundo redactado no protege a nadie ante un juez.
Roles y responsabilidades del comité de dirección, compliance officer y DPO en la política
La política debe nombrar, sin dejar espacio a la interpretación, quién hace qué. La Ley 2/2023 exige la figura del responsable del sistema interno de información, que puede ser una persona física o un órgano colegiado. La política tiene que fijar su nombramiento, dependencia, capacidad de actuación autónoma y garantías de independencia. Además, debe definir el papel del comité de dirección — aprobar la política, dotarla de recursos, revisarla periódicamente — y la coordinación con el DPO cuando el sistema trate datos personales.
Estos tres roles no compiten: se complementan y se delimitan. El comité de dirección aprueba y responde institucionalmente. El responsable del sistema gestiona las denuncias día a día. El DPO supervisa que el tratamiento de datos cumple con el RGPD y, en su caso, con la Ley Orgánica 3/2018. Una política que no delimita estos tres roles acaba con un compliance officer que decide qué se investiga y qué no, sin contrapeso, y con un comité de dirección que se entera de los problemas cuando ya son crisis.
¿Quién nombra al responsable del sistema?
Lo nombra el órgano de gobierno, normalmente el consejo de administración o el administrador único, y el nombramiento se refleja en el acta de aprobación de la política. La AEPD considera buena práctica que el responsable tenga autonomía funcional y no dependa jerárquicamente del área que podría ser objeto de denuncia, por ejemplo, recursos humanos o dirección financiera. En la práctica, esto se traduce en que el responsable del sistema no recibe instrucciones sobre cómo clasificar o investigar una denuncia concreta.
¿Y si la empresa no tiene DPO?
La Ley 2/2023 no obliga a designar un DPO, pero el RGPD sí obliga a designarlo cuando el tratamiento es a gran escala o afecta a datos sensibles. En empresas de cincuenta a quinientos empleados con un canal de denuncias, el tratamiento es sistemático y afecta a datos de empleados, por lo que el DPO es exigible. Si por alguna razón no lo es, la política debe nombrar un responsable de protección de datos con funciones equivalentes y dejarlo por escrito.
Cómo aprobar la política en el consejo: orden del día, votación y evidencia de aprobación
La política no existe legalmente hasta que está aprobada y firmada. El comité de dirección la aprueba en una sesión ordinaria o extraordinaria, con un orden del día que incluya expresamente el punto, un debate documentado en acta, una votación con quórum suficiente y la firma del presidente y del secretario. Sin estos cuatro elementos, la aprobación no es válida y la política queda en estado de borrador.
El procedimiento es simple, pero tiene cuatro puntos que se descuidan con frecuencia. Primero, el orden del día: el punto debe figurar por su nombre completo, no como "varios" o "asuntos generales". Segundo, el envío previo de la documentación: el texto de la política se envía a todos los miembros del consejo con la antelación que exijan los estatutos, normalmente entre cinco y siete días antes. Tercero, la votación: se deja constancia del resultado, los votos a favor, en contra y las abstenciones, y cualquier reserva o matiz. Cuarto, la firma: el acta firmada por el presidente y el secretario, con fecha y sello de la sociedad si lo tiene.
¿Qué debe recoger el acta de aprobación?
Cinco elementos mínimos. La fecha de la sesión, el orden del día literal, la identidad de los asistentes y representados, el texto íntegro de la política aprobada como anexo, y la firma del presidente y del secretario con expresión de la fecha. Si la empresa tiene letrado asesor, conviene que el acta recoja su informe favorable, aunque no es un requisito legal. El acta, firmada, es el documento que demuestra ante un auditor o un juez que la política estaba aprobada en una fecha concreta.
¿Y si el órgano de gobierno es un administrador único?
El administrador único aprueba la política mediante una decisión fechada y firmada que se incorpora al libro de actas o, en su defecto, a un documento con fe notarial. La decisión debe recoger expresamente que se aprueba la política, identificar el texto aprobado por su título y fecha, y archivarse junto con el texto firmado.
Errores frecuentes que invalidan la política ante un auditor o un juez
Los mismos errores se repiten en una de cada tres políticas que llegan a una auditoría. El primero es la cláusula de confidencialidad vacía: "se garantiza la confidencialidad" sin procedimientos concretos. El segundo es la ausencia de plazos: si la política no fija acuse de recibo en siete días ni respuesta en tres meses, el sistema queda sin compromiso temporal. El tercero es la confusión entre anónimo y confidencial: la política debe explicar la diferencia y permitir ambos, porque la Ley 2/2023 recoge los dos derechos. El cuarto es no nombrar al responsable del sistema, lo que deja la gestión en una zona de nadie. El quinto es un régimen sancionador genérico que se limita a remitir al convenio o al Estatuto de los Trabajadores sin graduar las infracciones propias del canal.
Una política con estos cinco errores puede ser anulada por un juez laboral si un denunciante reclama protección y la empresa intenta demostrar que cumplió con su deber. La buena noticia es que son errores corregibles con una revisión de una hora sobre el texto aprobado.
¿Cuál es el error más caro en una inspección?
La ausencia de evidencia de aprobación. Una política sin acta firmada es, a efectos prácticos, un documento interno sin valor normativo. La AEPD y un juez laboral valoran la fecha de aprobación, no la fecha de redacción. Si el acta no existe o no recoge la votación, la empresa no puede acreditar que el sistema interno de información estaba implantado en una fecha concreta.
¿Y el segundo error más caro?
Confundir el canal interno con el canal externo de la AEPD o con el canal de denuncias de la oficina antifraude. La Ley 2/2023 distingue entre canales internos y externos, y la política interna solo regula los primeros. Si la política dice algo como "el denunciante puede acudir al canal de la AEPD", no es un error, pero si omite que existe un canal interno propio, la AEPD puede considerar que la empresa no ha implantado el sistema que le exige la ley.
Checklist final: la política cumple con la Ley 2/2023 y con ISO 37002
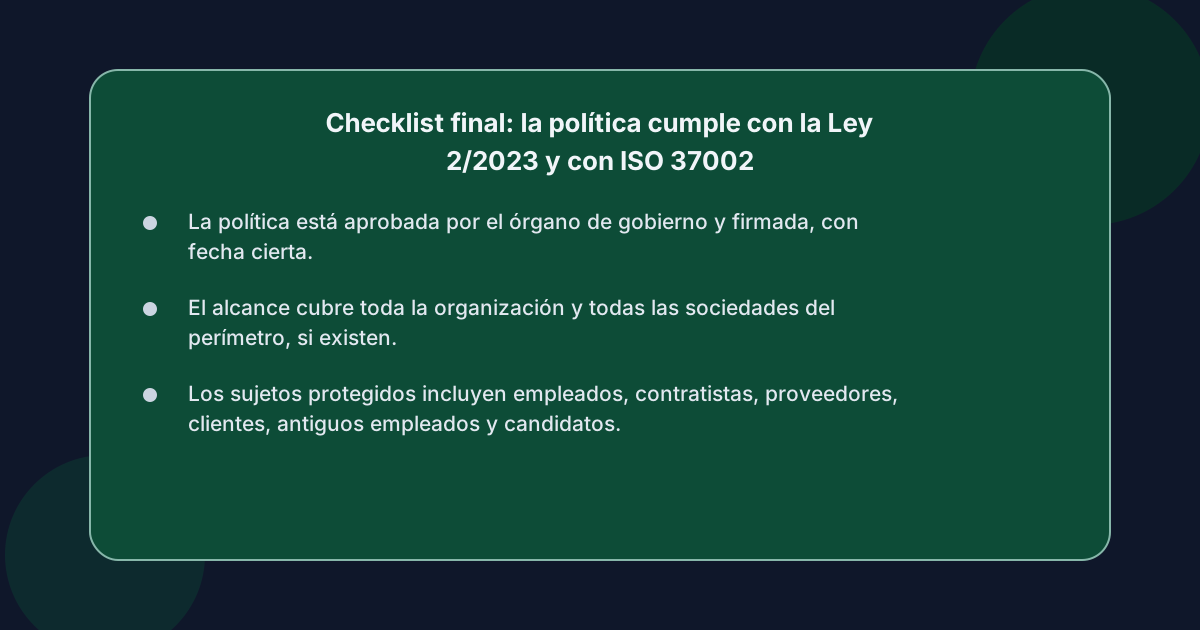 La checklist que sigue cruza los requisitos de la Ley 2/2023 con los principios de la ISO 37002, el estándar internacional de sistemas de gestión de whistleblowing publicado en 2021. Está pensada para que el compliance officer pueda marcar cada punto antes de llevar la política al comité de dirección. No sustituye al asesoramiento jurídico, pero sí garantiza que el documento cumple con el mínimo exigible.
Marca cada uno de estos puntos antes de la aprobación:
- La política está aprobada por el órgano de gobierno y firmada, con fecha cierta.
- El alcance cubre toda la organización y todas las sociedades del perímetro, si existen.
- Los sujetos protegidos incluyen empleados, contratistas, proveedores, clientes, antiguos empleados y candidatos.
- Los hechos denunciables enumeran las infracciones del artículo 2 de la Ley 2/2023 y, opcionalmente, otras irregularidades que la empresa decida asumir.
- Existen canales internos — escrito, verbal y, opcionalmente, presencial — y se informa de la existencia del canal externo de la AEPD.
- La confidencialidad se desarrolla con procedimientos concretos: responsable del sistema, accesos registrados, prohibición de revelar identidad y régimen sancionador específico.
- Se fijan acuse de recibo en siete días naturales y respuesta de fondo en tres meses como máximo.
- Se nombra al responsable del sistema con dependencia, autonomía e independencia funcional.
- Se prohíbe expresamente toda forma de represalia y se contemplan medidas de apoyo al denunciante.
- Existe régimen sancionador propio para infracciones de la política, graduado en leve, grave y muy grave.
- Se contempla la formación periódica a empleados y managers.
- Se establece revisión de la política cada dos años o cuando cambie la normativa aplicable.
- Se documenta el acta de aprobación con orden del día, votación y firma del presidente y del secretario.
- El sistema cumple con el RGPD en el tratamiento de la identidad y los datos personales del denunciante y los afectados.
Si los catorce puntos están marcados, la política cumple con la Ley 2/2023 y se alinea con los principios de ISO 37002. Si quedan tres o más sin marcar, conviene retrasar la aprobación y revisar el documento con el asesor jurídico antes de llevarlo al consejo.
¿Qué hacer si la plantilla se ha aprobado con errores?
Convocar al comité de dirección a una sesión extraordinaria con un único punto del orden del día: revisión y nueva aprobación de la política interna de whistleblowing. La nueva versión sustituye a la anterior, se firma con la misma solemnidad y se archiva junto con el acta de la sesión anterior, que queda como antecedente. No es elegante, pero es la única manera de reconstruir la cadena de aprobaciones ante un auditor.
¿Cada cuánto se revisa la política?
La ISO 37002 recomienda revisión cada dos años como máximo, o antes si cambia la normativa aplicable. La Ley 2/2023 no fija un plazo concreto, pero la AEPD valora positivamente que la política tenga fecha de revisión y responsable de la misma. Una política sin revisar en más de tres años se considera desactualizada y pierde valor probatorio en caso de inspección.
Mantener la política viva sin convertirla en un trabajo a tiempo completo
El error más común después de aprobar la política es olvidarla hasta la próxima auditoría. La consecuencia es que, cuando llega una denuncia compleja, la plantilla está en un cajón y nadie recuerda los plazos ni los procedimientos. La política vale lo que vale su mantenimiento: una sesión de revisión anual, un registro de incidencias, una formación periódica y, sobre todo, un canal que aplique lo que la política dice.
Para el compliance officer de una pyme española de entre cincuenta y quinientos empleados, la decisión práctica es: o se construye una infraestructura interna completa — canal, gestión de casos, registros inmutables, formación — o se apoya en un proveedor que la gestione por él. La primera opción exige tiempo del que rara vez se dispone; la segunda exige elegir bien. En ese punto, ashio ofrece un canal de denuncias cifrado de extremo a extremo en el navegador, con gestión estructurada de casos, registros listos para auditoría y un plan único de 23 € al mes con prueba gratuita de 14 días; está pensado para equipos de compliance que necesitan cumplir la Ley 2/2023 sin construir un programa interno desde cero, y no sustituye al asesoramiento jurídico pero sí cubre la infraestructura técnica que la política describe.
Preguntas frecuentes
¿Quién debe aprobar la política interna de whistleblowing?
El órgano de gobierno de la empresa: consejo de administración, administrador único o junta de socios, según la forma jurídica. La aprobación debe quedar reflejada en acta firmada con fecha, orden del día y resultado de la votación. Sin aprobación formal por el órgano competente, la política no tiene valor normativo y no protege a la empresa ante una inspección.
¿La política interna de whistleblowing es obligatoria para todas las empresas?
Es obligatoria para todas las empresas de cincuenta o más empleados y para el sector público, conforme al artículo 1 de la Ley 2/2023. Para empresas más pequeñas, no es exigible por ley, pero es una buena práctica recomendada por la ISO 37002 y una señal clara de compromiso con la cultura de cumplimiento.
¿Cuál es la diferencia entre una política de whistleblowing y un código ético?
El código ético recoge los valores y las normas de conducta de la organización. La política de whistleblowing regula el sistema interno de información: cómo se denuncia, quién gestiona la denuncia, qué plazos se aplican, qué protección tiene el denunciante y qué consecuencias tiene la represalia. El código orienta; la política instrumentaliza. Una organización necesita ambos documentos, pero no son intercambiables.
¿Se puede aprobar la política por unanimidad sin que conste la votación?
La aprobación debe documentarse con la votación, aunque sea por unanimidad. El acta debe recoger el número de votos a favor, en contra y abstenciones, aunque todos los miembros hayan votado a favor. Este detalle, que parece menor, es el que distingue una aprobación válida de una decisión informal que un juez laboral no reconocerá como prueba.
¿La plantilla de política interna de whistleblowing debe adaptarse al sector?
Sí, especialmente en sectores regulados. Una empresa financiera, una sanitaria o una del sector público tienen obligaciones adicionales que deben reflejarse en la política: blanqueo de capitales, protección de datos sanitarios, régimen funcionarial, entre otros. La plantilla base que hemos recorrido cubre el mínimo común; los anexos sectoriales deben añadir lo específico.