
Oct 11, 2026
Cadena de custodia de una grabación de voz en el canal de denuncias
Una grabación de voz recibida a través de un canal de denuncias solo sirve como prueba si puedes demostrar que nadie la tocó desde el momento en que se recibió hasta que llegó al juez o al auditor. Esa demostración se llama cadena de custodia de la grabación de voz de la denuncia, y en la práctica se sostiene con tres pilares: un identificador criptográfico (hash) calculado al recibir el archivo, metadatos completos que no se puedan modificar sin dejar rastro y un registro escrito de quién hizo qué y cuándo con ese archivo. La Ley 2/2023, de protección del informante, obliga a preservar la confidencialidad y la integridad de las comunicaciones, por lo que cualquier eslabón débil basta para invalidar la prueba.
Índice
- Puntos clave
- Por qué una grabación de voz es una prueba frágil (y qué dice la Ley 2/2023)
- Qué significa realmente la cadena de custodia de una grabación
- Cómo sellar la grabación: hash SHA-256, metadatos EXIF y sobre digital
- Quién debe custodiar el archivo y cómo documentar cada acceso
- Checklist de cadena de custodia para una denuncia por voz
- Preguntas frecuentes
- Fuentes
Puntos clave
- La cadena de custodia de una grabación de voz en una denuncia se acredita con hash criptográfico, metadatos íntegros y un registro firmado de cada acceso al archivo.
- La Ley 2/2023 impone confirmar la recepción en 7 días y dar respuesta en 3 meses, y exige que la evidencia permanezca identificable e inalterada durante todo el procedimiento.
- El hash SHA-256 calculado al recibir el archivo es la huella que demuestra que el audio no ha sido modificado: si un solo byte cambia, el hash deja de coincidir.
- El custodio debe ser una persona identificada, con rol formal, y cada acceso (reproducción, descarga, exportación) tiene que quedar anotado con fecha, hora, motivo y resultado.
- Una buena checklist combina sellado técnico (hash + metadatos + sobre digital), control de accesos y trazabilidad documental, con plantillas normalizadas que el auditor pueda revisar línea por línea.
Por qué una grabación de voz es una prueba frágil (y qué dice la Ley 2/2023)
Una grabación de voz aportada en una denuncia es fácil de alterar y muy difícil de peritar si no se ha sellado desde el primer momento: cualquier edición invisible con un editor de audio deja un archivo que suena igual pero que ya no es la pieza original. Por eso la Ley 2/2023, que traspone la Directiva (UE) 2019/1937, exige que el canal de denuncias garantice la confidencialidad, la integridad y la trazabilidad de las comunicaciones, y establece plazos fijos —acuse de recibo en 7 días y respuesta en 3 meses— que solo se cumplen si la evidencia está bien custodiada desde el minuto uno.
La fragilidad no es solo técnica, también es procesal: un juez o un auditor no evalúa si la grabación "suena verdadera", evalúa si el expediente demuestra que nadie pudo modificarla. Si el archivo original no lleva un hash calculado al recibirlo, si los metadatos están borrados o si no hay un registro de quién lo reprodujo, la denuncia pierde fuerza aunque el contenido sea auténtico. Esto coloca a la cadena de custodia por encima del contenido: sin trazabilidad, ni la mejor grabación ni el testimonio más claro sirven.
En la práctica, la Ley 2/2023 se apoya en el RGPD para el tratamiento de datos personales y en normas de evidencia digital cuando la denuncia termina en un procedimiento judicial. La confluencia obliga a unificar dos disciplinas —protección de datos y prueba electrónica— en un mismo procedimiento interno, que empieza cuando se recibe la denuncia y termina cuando se archiva o se remite a las autoridades.
Qué significa realmente la cadena de custodia de una grabación
La cadena de custodia es el conjunto de medidas técnicas y documentales que permiten rastrear, en todo momento, quién ha tenido acceso a una grabación de voz, qué ha hecho con ella y si el archivo sigue siendo el mismo que se收到了. No es un formulario ni un sello: es una metodología continua, que empieza al recibir el audio y termina cuando la pieza se devuelve, se destruye o se incorpora a un expediente judicial.
¿Qué tres elementos sostienen la cadena de custodia?
Los tres elementos que sostienen la cadena de custodia son la integridad del archivo (demostrada con hash criptográfico), la trazabilidad de los accesos (quién, cuándo y por qué) y la documentación firmada de cada paso (actas, registros y cadena de transferencias). Si falta cualquiera de los tres, la defensa de la prueba ante un tercero se debilita.
El primero, la integridad, se demuestra con un hash calculado al recibir el archivo y vuelto a calcular cada vez que se sospecha una manipulación: si coincide, el audio es bit a bit el mismo. El segundo, la trazabilidad, se demuestra con un registro inmutable de accesos: cada reproducción, descarga o exportación deja una fila con usuario, fecha, hora y motivo. El tercero, la documentación, se demuestra con actas firmadas que recogen las transferencias del archivo entre personas o sistemas, de modo que no haya huecos sin justificar.
Un error frecuente consiste en confundir cadena de custodia con "guardar el archivo en un lugar seguro". El cifrado y el acceso controlado son condiciones necesarias, pero no sustituyen al registro: sin él, no puedes probar que el archivo no fue manipulado mientras estaba cifrado. Por eso las mejores prácticas —resumidas en guías como las de NIST SP 800-86 sobre integración de evidencia digital— tratan la cadena de custodia como un proceso vivo, no como un estado del archivo.
Cómo sellar la grabación: hash SHA-256, metadatos EXIF y sobre digital
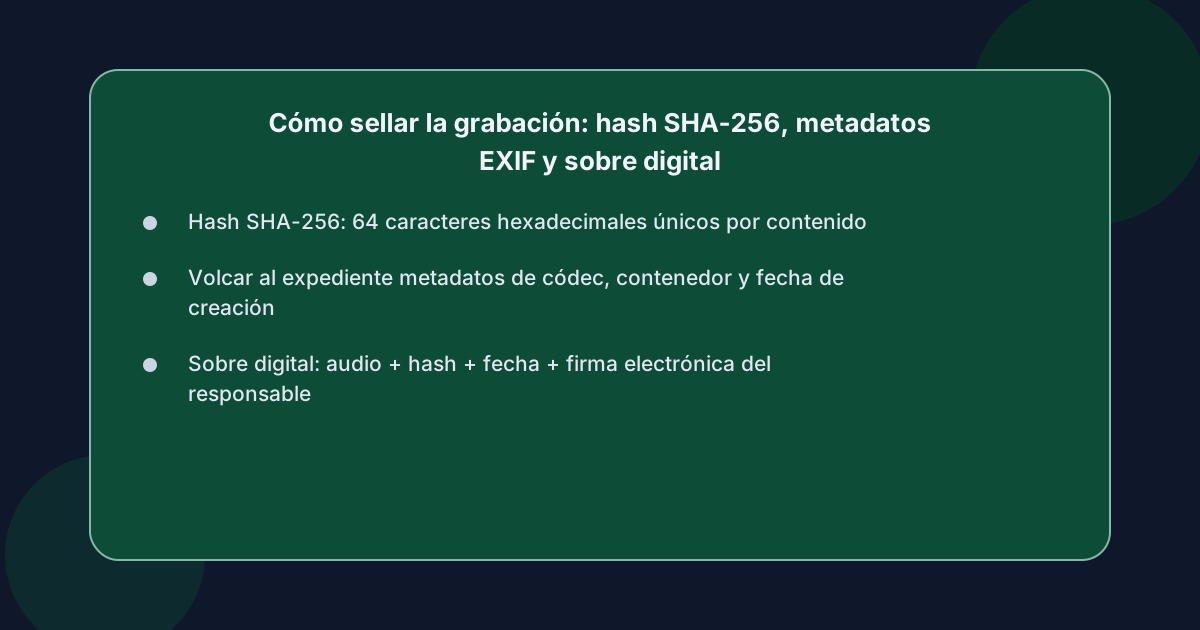 El sellado de la grabación consiste en fijar su identidad criptográfica en el momento de la recepción, de modo que cualquier modificación posterior sea detectable. La técnica más usada es calcular un hash SHA-256 del archivo y anotarlo en el expediente junto con la fecha y hora exactas del cálculo. SHA-256 es una función resumen que produce una cadena de 64 caracteres hexadecimales única para cada contenido: si un solo byte del audio cambia, el hash resultante es completamente distinto.
¿Por qué SHA-256 y no otro algoritmo?
SHA-256 está definido en el estándar de hash seguro del NIST (FIPS 180-4) y es uno de los algoritmos más extendidos para integridad de archivos. Además, es trivial de calcular con herramientas abiertas (sha256sum en Linux, Get-FileHash en PowerShell, utilidades en macOS), lo que permite a un perito independiente reproducir el cálculo sin depender de software propietario.
El proceso habitual en una denuncia por voz es el siguiente:
- Al recibir el archivo, se calcula el hash SHA-256 sobre el contenido original, sin abrirlo ni editarlo.
- Se anota el hash en el expediente, junto con la fecha, la hora UTC y la herramienta utilizada.
- Se copian los metadatos EXIF y de contenedor (formato, duración, tamaño, códec, fecha de creación del archivo) y se vuelcan al expediente.
- Se guarda el archivo dentro de un "sobre digital": un contenedor cifrado que incluye el audio original, el hash y un manifiesto firmado.
Sobre los metadatos EXIF y de contenedor conviene ser preciso: los archivos de voz pocas veces llevan EXIF fotográfico, pero sí llevan metadatos técnicos del códec, del contenedor (OGG, WAV, MP4, WebM), duración, tasa de bits, fecha de creación y, a veces, datos del dispositivo que grabó. Estos metadatos son parte de la cadena de custodia porque permiten correlacionar el archivo con el momento y el sistema que lo produjo: si desaparecen misteriosamente entre la recepción y la primera revisión, hay un indicio razonable de manipulación. Conviene volcarlos a un documento firmado y archivarlos junto al hash.
El sobre digital completa el sellado y debe incluir, como mínimo, el archivo de audio, el hash SHA-256 en texto claro, la fecha y hora de recepción, el identificador del caso y una firma electrónica del responsable que realizó el sellado. Este sobre se trata como una unidad: si alguien quiere verificar la integridad, basta con recalcular el hash sobre el archivo extraído y compararlo con el anotado; si coincide, el audio está intacto.
Quién debe custodiar el archivo y cómo documentar cada acceso
El custodio de la grabación debe ser una persona identificada, con un rol formal dentro del canal de denuncias —normalmente el responsable de cumplimiento o quien ejerza de instructor del caso— y con instrucciones claras sobre qué puede y qué no puede hacer con el archivo. Lo más prudente es que sea una sola persona por caso y que cualquier acceso adicional quede registrado con justificación.
¿Qué datos debe incluir el registro de accesos?
El registro de accesos debe incluir, como mínimo, el identificador del caso, el nombre del usuario que accede, la fecha y la hora UTC de la acción, el tipo de acción (reproducción, descarga, exportación, copia), el motivo declarado y, si procede, el hash recalculado tras la acción. Sin estos seis campos, el registro no sirve como prueba de que el archivo no fue manipulado mientras estaba bajo custodia.
La documentación se articula en tres niveles, cada uno con su soporte:
- Bitácora automática: la genera el sistema que almacena el archivo (cada apertura de sesión, descarga o exportación deja una fila con timestamp y usuario).
- Acta de transferencia: documento firmado que se emite cada vez que el archivo cambia de custodio o se remite a un perito, autoridad o abogado externo.
- Acta de destrucción o archivo: documento firmado que cierra la cadena cuando el expediente se resuelve y se cumple el plazo legal de conservación.
Estos tres niveles se complementan: la bitácora automática cubre el día a día, las actas cubren los hitos. Una buena práctica es numerar las actas de forma correlativa y archivarlas dentro del expediente del caso, de modo que cualquier revisión posterior pueda reconstruir la historia completa del archivo en orden cronológico. Esta metodología es coherente con marcos de referencia como la guía de NIST sobre integración de técnicas forenses en la respuesta a incidentes.
En organizaciones que todavía gestionan las denuncias con buzones de correo y hojas de cálculo, este nivel de trazabilidad es muy costoso de mantener a mano; por eso la operativa se beneficia de herramientas que registran los accesos de forma automática y firman los hitos, liberando al equipo de cumplimiento del trabajo manual de mantener la trazabilidad.
Checklist de cadena de custodia para una denuncia por voz
Una checklist operativa evita que se olvide un paso cuando el caso está fresco. La siguiente está pensada para denuncias recibidas por voz en empresas españolas de 50 a 250 empleados, alineada con la Ley 2/2023 y con los criterios de evidencia digital aceptados por la jurisprudencia europea.
Recepción y sellado
- Calcular el hash SHA-256 del archivo original y anotarlo en el expediente con fecha y hora UTC.
- Volcar los metadatos del archivo (formato, códec, duración, tamaño, fecha de creación) a un documento firmado.
- Empaquetar el audio, el hash y los metadatos en un sobre digital con firma electrónica del responsable.
- Asignar el caso a un custodio identificado por nombre y rol, y dejar constancia en el expediente.
Custodia y accesos
- Limitar el acceso al archivo al custodio y, si es imprescindible, a un suplente con rol formal.
- Cada acceso (reproducción, descarga, exportación) queda registrado con usuario, fecha, hora, tipo de acción y motivo.
- Volver a calcular el hash SHA-256 tras cada exportación o transferencia y verificar que coincide con el original.
- Numerar y archivar las actas de transferencia dentro del expediente, firmadas por ambas partes (entrante y saliente).
Cierre y conservación
- Emitir un acta de cierre cuando el expediente se resuelva, se archive o se remita a las autoridades.
- Conservar el archivo y su documentación durante el plazo que exija la normativa aplicable (cinco años para documentación laboral general; los plazos sectoriales pueden ser mayores).
- Cumplir el acuse de recibo en 7 días y la respuesta en 3 meses que fija la Ley 2/2023, con anotación en el expediente de las fechas de envío.
- Destruir el archivo y sus copias de forma segura al final del plazo, dejando acta de destrucción firmada por el custodio y un testigo.
Esta checklist es una referencia operativa: cada empresa debe adaptarla a su sector (servicios financieros, sanitario, público) y a su política interna de retención. Lo que no debe cambiar es el orden —sellado, registro y cierre— ni los tres pilares: hash, metadatos y acta firmada.
Preguntas frecuentes
¿Es obligatorio calcular un hash SHA-256 en una denuncia por voz?
Calcular un hash SHA-256 no está nombrado expresamente en la Ley 2/2023, pero es la práctica estándar para demostrar la integridad de una evidencia digital y la que cualquier perito forense va a solicitar si la denuncia termina en juicio. Sin un hash calculado en el momento de la recepción, es muy difícil acreditar que el archivo no fue modificado.
¿Qué pasa si los metadatos originales del audio están borrados?
Si los metadatos están borrados, no se reconstruyen: se documenta la ausencia y se deja constancia de cuándo y cómo se detectó. La falta de metadatos es en sí misma un dato relevante para el auditor, porque reduce la capacidad de correlacionar el archivo con su origen, y debe figurar en el expediente, no en una nota al margen.
¿Cuánto tiempo hay que conservar la grabación de voz de una denuncia?
El plazo general parte de cinco años, alineado con la documentación laboral y de cumplimiento, pero hay sectores con plazos mayores —financiero, sanitario, público— y obligaciones específicas en la Ley 2/2023 sobre conservación mientras el procedimiento esté abierto. Lo correcto es fijar el plazo en la política interna y dejarlo por escrito.
¿Puede un juez rechazar la grabación por una cadena de custodia débil?
Sí, un juez puede rechazar la grabación o reducir su valor probatorio si la cadena de custodia presenta huecos, falta de hash, accesos no registrados o transferencias sin acta. La jurisprudencia europea es clara en este punto: la integridad demostrada con hash y trazabilidad de accesos es lo que distingue una prueba fiable de un archivo susceptible de manipulación.
¿Quién es el responsable último de la cadena de custodia?
El responsable último es la persona designada como instructora del caso —normalmente el responsable de cumplimiento—, apoyada por el órgano de cumplimiento de la organización. La Ley 2/2023 atribuye al canal de denuncias la garantía de confidencialidad e integridad, por lo que ese órgano responde, en última instancia, de que la cadena de custodia esté correctamente mantenida.