
Oct 15, 2026
Sanciones de la Ley 2/2023 para empresas en 2026: importes, grados y cómo evitarlas
Las multas por no tener canal de denuncias van desde los 1.000 hasta más de un millón de euros. Lo que dejes al azar en tu canal define en qué tramo caes. La Ley 2/2023, que transpuso la Directiva (UE) 2019/1937, lleva más de dos años en vigor y la Agencia Española de Protección de Datos ya ha abierto expedientes a empresas españolas que o bien no habían implantado el canal o bien lo habían configurado de tal forma que el anonimato del denunciante no estaba garantizado. Antes de hablar de cómo evitarlas conviene fijar qué sanciones contempla la ley para empresas medianas y grandes, qué tramos se aplican en función del tamaño y quién firma la multa.
Índice
- Puntos clave
- ¿Qué sanciones prevé hoy la Ley 2/2023 para empresas españolas?
- ¿Cuánto puede llegar a pagar una PYME que no cumple las obligaciones mínimas?
- Diferencia entre infracciones leves, graves y muy graves: ejemplos reales
- Cómo clasifica la AEPD el incumplimiento según el tamaño de la empresa
- ¿Quién responde personalmente ante una sanción por canal no conforme?
- Qué demuestra ante la AEPD que tu canal cumple y reduce la sanción
- Pasos prácticos para dejar tu canal blindado antes de que llegue la primera inspección
- Preguntas frecuentes
- Fuentes
Puntos clave
- La Ley 2/2023 establece tres grados de infracciones —leves, graves y muy graves— con multas que oscilan entre 1.000 euros y más de un millón, según el tipo de incumplimiento y la dimensión de la organización.
- Las sanciones más elevadas se concentran en tres conductas: obstaculizar la presentación de denuncias, no garantizar la confidencialidad del denunciante y no tener un canal interno operativo cuando la ley lo exige.
- En una PYME de entre 50 y 249 empleados, la multa por una infracción muy grave puede situarse en el tramo medio del rango previsto, y la AEPD suele modular al alza cuando el incumplimiento afecta a un número elevado de trabajadores.
- La responsabilidad es personal y solidaria para quien gestiona el canal, sobre todo si la empresa no ha designado formalmente a un responsable de compliance con la formación y la autonomía suficientes.
- Tener un canal operativo, con registro de actividad inmutable, plazos documentados y carta de conformidad, reduce de forma probada la calificación de la infracción y, en la práctica, atenúa la sanción.
¿Qué sanciones prevé hoy la Ley 2/2023 para empresas españolas?
La Ley 2/2023 fija un régimen sancionador propio para los incumplimientos en materia de canal de denuncias, con multas que van desde los 1.000 euros para las infracciones más leves hasta cifras superiores al millón de euros para las más graves, moduladas en función de la naturaleza de la conducta, su duración y el tamaño de la empresa. El marco se inspira directamente en la directiva whistleblowing espana, que define un catálogo de infracciones comunes a todos los Estados miembros.
A diferencia de otros regímenes, la norma no se limita a multar por no tener un canal: también castiga tenerlo mal diseñado. Entre las conductas sancionables están no responder en el plazo legal, romper la confidencialidad del denunciante, permitir represalias o no conservar el registro durante el tiempo exigido.
¿Qué papel juegan los tramos económicos?
La ley trabaja con tres tramos por cada grado de infracción, de modo que la autoridad competente —la AEPD en materia de protección de datos y las comunidades autónomas en sus competencias— elige el tramo bajo, medio o alto atendiendo a criterios objetivos: volumen de afectados, beneficio obtenido, intencionalidad, reincidencia y, muy especialmente, el tamaño de la organización. En la práctica, una PYME rara vez paga la parte alta del tramo más grave, pero sí puede quedar atrapada en el tramo medio si la AEPD considera que el incumplimiento ha sido prolongado o estructural.
¿Cuánto puede llegar a pagar una PYME que no cumple las obligaciones mínimas?
En los incumplimientos menos severos —por ejemplo, tener un canal que no cumple todos los requisitos técnicos formales—, la cifra de salida parte de importes muy inferiores, pero la suma total se dispara si se acumulan varias infracciones o si se suma una sanción de protección de datos paralela.
Para una PYME, el verdadero riesgo no es la multa máxima teórica, sino la combinación de tres factores: la sanción principal por incumplimiento de la Ley 2/2023, una sanción paralela de la AEPD por vulneración del RGPD cuando el canal filtra datos personales, y el daño reputacional que acaba apareciendo en medios y en registros públicos. Un expediente abierto por la autoridad de control puede ser tenido en cuenta en futuras licitaciones y en procesos de due diligence de clientes corporativos.
¿Cuándo se aplica el tramo medio y cuándo el alto?
El tramo alto se reserva para incumplimientos muy graves en empresas de más de 250 trabajadores, con sanciones que pueden superar el millón de euros. El tramo medio se aplica a las PYME con incumplimientos graves, y el tramo bajo se reserva para infracciones leves o para empresas que, aun sin tener un canal plenamente conforme, han realizado un esfuerzo documentado de adaptación. Aquí entran las llamadas multas ley 2/2023 empresas que aparecen en la mayoría de las consultas: importes que duelen, pero que no llegan a comprometer la continuidad de la actividad, siempre que se regularice la situación en plazo.
Diferencia entre infracciones leves, graves y muy graves: ejemplos reales
La Ley 2/2023 distingue tres grados de infracciones —leves, graves y muy graves— con ejemplos muy concretos que conviene tener claros antes de cualquier inspección. La frontera entre grados no la marca la intención de la empresa, sino el efecto real sobre los derechos del denunciante y sobre la trazabilidad del sistema.
Infracciones leves
Se consideran leves los incumplimientos formales: no publicar información básica sobre el canal, no entregar al denunciante un acuse de recibo en el plazo de siete días cuando el retraso no es sustancial, o no tener actualizada la política interna. La multa en estos casos suele moverse en el tramo bajo, con cifras próximas al millar de euros.
Ejemplos típicos:
- No informar al denunciante de que su identidad será tratada de forma confidencial.
- No conservar la documentación durante el plazo legal, siempre que la omisión sea parcial.
- Responder fuera de plazo por causas menores y sin consecuencias para el denunciante.
Infracciones graves
Suben de grado las conductas que afectan de forma relevante al funcionamiento del sistema: no investigar la denuncia con la diligencia debida, no comunicar al denunciante la resolución en el plazo de tres meses, permitir que personas no autorizadas accedan al expediente, o no designar formalmente a un responsable de compliance con autonomía suficiente.
Ejemplos típicos:
- Retrasos sistemáticos en la confirmación de recepción o en la respuesta.
- Mezclar la gestión de denuncias con un buzón genérico que no garantiza la separación de funciones.
- No documentar las decisiones adoptadas, lo que impide acreditar la trazabilidad ante la AEPD.
Infracciones muy graves
El grado más alto se reserva para lo que la ley considera ataques al sistema en sí: obstaculizar la presentación de denuncias, realizar actos de represalia contra el denunciante, o tratar de identificar al denunciante anónimo contraviniendo las garantías de confidencialidad. Aquí se concentran las infracciones muy graves ley 2/2023 que están detrás de los expedientes más mediáticos.
Ejemplos típicos:
- Impedir o disuadir activamente de presentar una denuncia.
- Revelar la identidad del denunciante sin su consentimiento expreso.
- No disponer de un canal interno cuando la empresa está obligada por su tamaño o por estar sujeta a normativa sectorial.
Cómo clasifica la AEPD el incumplimiento según el tamaño de la empresa
La AEPD modula la sanción no solo por la gravedad del hecho, sino por la dimensión de la organización, de modo que una misma conducta puede acabar en tramos distintos según se cometa en una microempresa, en una PYME o en una gran empresa. Este criterio de proporcionalidad aparece expresamente recogido en la ley y se apoya también en la jurisprudencia del Tribunal Supremo sobre sanciones administrativas.
Para una PYME de entre 50 y 249 empleados, la AEPD suele trabajar con el tramo medio de cada grado, lo que en la práctica significa que las sanciones por infracciones graves pueden situarse en cifras de cinco dígitos altos, mientras que las sanciones por infracciones muy graves entran en el rango de los seis dígitos. Cuando la empresa es muy pequeña —por debajo de 50 trabajadores— y la ley no le exige un canal interno, las sanciones se reducen o directamente no proceden, pero la AEPD sí puede actuar si el canal que existe filtra datos personales o incumple el RGPD.
¿Qué ocurre con empresas sujetas a normativa sectorial?
Bancos, aseguradoras, gestoras de fondos y entidades reguladas por la CNMV o por la DORA entran en un régimen reforzado: la AEPD comparte jurisdicción con el regulador sectorial correspondiente, y el incumplimiento del canal de denuncias se considera un fallo de gobernanza, con multas independientes y, en ocasiones, con responsabilidad personal para los miembros del consejo de administración. En estos sectores las cifras se disparan y la AEPD tiende a aplicar tramos altos incluso a empresas medianas que, por su actividad, deberían tener un control equivalente al de una gran corporación.
¿Quién responde personalmente ante una sanción por canal no conforme?
La responsabilidad por las sanciones de la Ley 2/2023 recae, en primera instancia, sobre la persona jurídica, pero la ley prevé expresamente la responsabilidad del administrador o del directivo que tenga atribuida la gestión del canal cuando haya mediado dolo, culpa grave o negligencia manifiesta. En la práctica, eso significa que el responsable compliance canal denuncias figura en el expediente sancionador y puede acabar respondiendo con su patrimonio si se acredita que conocía el incumplimiento y no actuó.
La figura del responsable de compliance se ha vuelto crítica. La AEPD y los tribunales han empezado a exigir que esa persona tenga formación específica, dependencia jerárquica adecuada y acceso real al órgano de gobierno. Cuando el responsable es un comercial reconvertido, un becario o un administrativo sin autonomía, la AEPD suele considerar que la empresa no ha cumplido su obligación de designar a alguien competente, lo que se traduce en una calificación al alza de la infracción.
Responsabilidad en cadena
El responsable de compliance responde en primer término, pero la responsabilidad se extiende a:
- El administrador de hecho o de derecho que haya consentido el incumplimiento.
- El directivo del área de recursos humanos si la gestión del canal estaba internalizada en su equipo.
- El proveedor externo del canal, si el contrato no incluía cláusulas suficientes de confidencialidad y la AEPD considera que la empresa no supervisó su cumplimiento.
Por eso es importante que la persona designada como responsable figure formalmente en el organigrama, con un acta de nombramiento, una descripción clara de funciones y un registro de las decisiones tomadas en cada expediente.
Qué demuestra ante la AEPD que tu canal cumple y reduce la sanción
Un canal de denuncias realmente conforme se demuestra con cinco elementos clave: anonimato por defecto, registro inmutable, trazabilidad de plazos, separación de funciones y carta de conformidad auditable. Estos cinco elementos son los que la AEPD suele revisar primero en una inspección y los que, cuando están bien documentados, sirven para que la calificación de la infracción baje de muy grave a grave, o de grave a leve.
El anonimato por defecto se acredita explicando técnicamente cómo se garantiza: cifrado en el navegador del denunciante, ausencia de registro de IP, sin cookies, sin cuentas de usuario y con claves que solo el denunciante controla. Si la AEPD detecta que el canal requiere un correo electrónico, una cuenta o un inicio de sesión, el anonimato queda en cuestión y la infracción sube de grado.
El registro inmutable es el segundo gran elemento. La AEPD exige que cada acción sobre un expediente —cambio de estado, asignación de responsable, comunicación con el denunciante— quede registrada con fecha, hora e identidad de quien la realiza, sin posibilidad de edición ni borrado. Un registro así sirve también como prueba ante una eventual denuncia de represalia: la empresa puede acreditar que la persona denunciante no sufrió ningún cambio adverso en su situación laboral tras presentar la denuncia.
La trazabilidad de plazos es el tercero. La ley obliga a acusar recibo en siete días y a responder en tres meses, y la AEPD valora que esos plazos estén monitorizados, no recordados a mano. Un sistema que muestra los plazos pendientes en un panel y que genera alertas automáticas cuando se acercan al límite marca la diferencia entre un expediente que se cierra con una sanción leve y uno que acaba en una infracción grave por respuesta tardía.
La separación de funciones es el cuarto. La AEPD entiende que investigar y resolver no puede recaer en la misma mano que sufre la denuncia, y que el acceso al expediente debe estar limitado por rol. Un canal donde el responsable de recursos humanos ve las denuncias y además decide sobre ellas tiene un problema estructural de separación de funciones que suele calificarse como infracción grave.
La carta de conformidad
La carta de conformidad, a la que se hace referencia en la documentación de cumplimiento, es el documento que une los cinco elementos en un único entregable. La AEPD la valora porque demuestra que la empresa conoce el marco, que ha mapeado los requisitos y que puede acreditar cada uno con un registro concreto. Esta carta, junto con el registro de actividad, es lo que termina de cerrar la defensa en caso de inspección.
Pasos prácticos para dejar tu canal blindado antes de que llegue la primera inspección
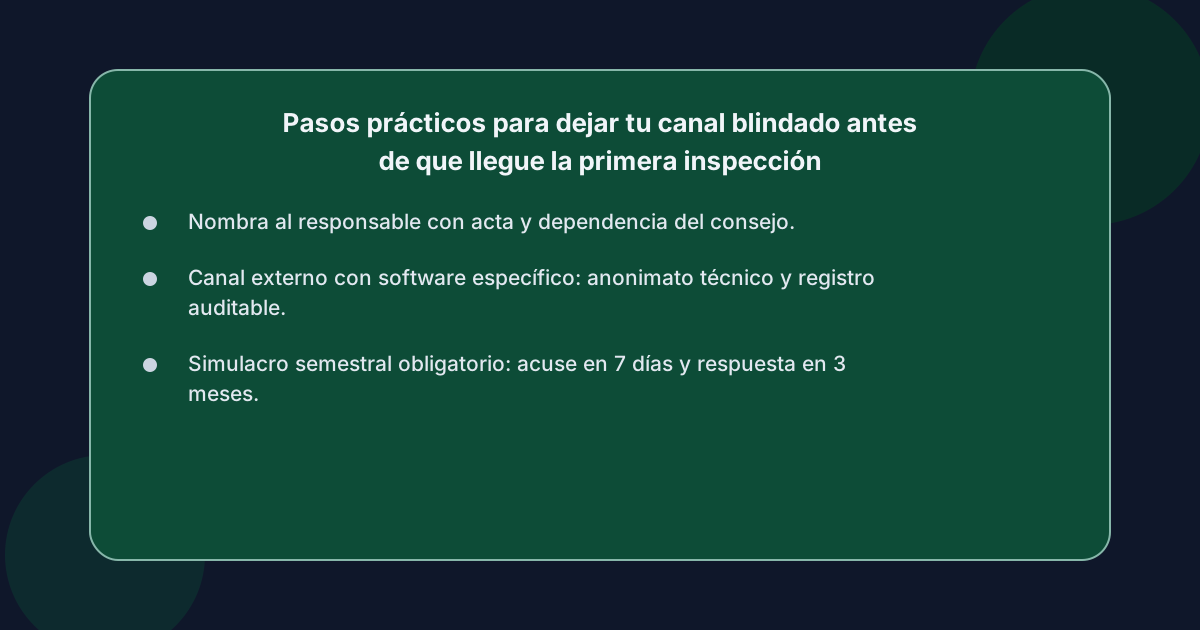 Dejar el canal blindado antes de una inspección exige una secuencia de decisiones, no una compra impulsiva. Lo primero es decidir si se va a operar con un canal interno, externo o mixto; lo segundo es quién lo va a gestionar; y lo tercero es qué software o sistema de soporte se va a utilizar para sostener la trazabilidad. Cualquier atajo en uno de estos tres pasos se nota en una auditoría. Para una visión general del encaje legal y de los plazos operativos conviene revisar la guía completa Ley 2/2023 canal de denuncias.
El primer paso es formalizar el nombramiento del responsable. No basta con que alguien del equipo lleve "el tema del canal" de manera informal: tiene que haber un acta, un organigrama y, a poder ser, una dependencia jerárquica del consejo o de la dirección general. Para empresas de tamaño medio es habitual apoyarse en recursos específicos para for compliance officers, disponibles en la sección correspondiente del sitio, que sirvan como referencia para el diseño del sistema y de su supervisión.
El segundo paso es decidir la arquitectura del canal. En este punto, las opciones reales que se manejan son tres: un buzón genérico gestionado por correo, una herramienta corporativa de ticketing adaptada a mano, o un software específico de canal de denuncias. El buzón de correo es la opción más barata y la que más expedientes abre, porque no garantiza anonimato ni trazabilidad. La herramienta corporativa puede funcionar, pero exige un trabajo importante de adaptación y un mantenimiento constante. El software específico es la opción por la que optan la mayoría de empresas que quieren dejar el asunto resuelto: un sistema como ashio facilita el seguimiento de los plazos legales (7 días de acuse, 3 meses de respuesta), está diseñado para garantizar el anonimato técnico del denunciante y genera un registro de actividad auditable que puede consultarse desde el primer momento. —lo que no sustituye, en ningún caso, el criterio de un equipo de compliance con experiencia en organizaciones medianas. Puedes empezar por sign up y revisar el encaje con tu operativa antes de desplegar.
El tercer paso es desplegar y probar. Antes de declarar el canal operativo conviene hacer un simulacro interno: presentar una denuncia de prueba, comprobar que llega al responsable, que se acusa recibo en plazo, que se asigna, que se investiga y que se cierra con una respuesta documentada. Este simulacro, que se repite cada seis meses, es lo que cierra el círculo de la preparación.
Lista de comprobación antes de inspección
Antes de dar por cerrado el proceso, una empresa mediana debería poder responder sí a las siguientes preguntas:
- ¿Hay un responsable de compliance formalmente nombrado y con dependencia del órgano de gobierno?
- ¿El canal garantiza anonimato por defecto, sin cuentas, sin cookies y sin registro de IP?
- ¿Existe un registro inmutable de cada acción sobre cada denuncia?
- ¿Se monitorizan los plazos de siete días y de tres meses de forma automática?
- ¿Hay una política escrita y firmada por la dirección sobre protección frente a represalias?
- ¿Se ha realizado al menos un simulacro interno en los últimos doce meses?
- ¿Existe una carta de conformidad actualizada y disponible para los auditores?
Responder sí a las siete preguntas es lo que separa a las empresas que reciben un apercibimiento de las que acaban con una sanción grave. La AEPD, en su práctica reciente, ha sido clara: el cumplimiento formal no basta, lo que se exige es cumplimiento operativo y demostrable.
Preguntas frecuentes
¿Cuál es la sanción mínima por no tener canal de denuncias en una PYME?
La sanción mínima por no tener canal de denuncias en una PYME parte de aproximadamente 1.000 euros para infracciones leves y puede alcanzar cifras muy superiores en función del grado. En la práctica, la AEPD no suele quedarse en el mínimo legal cuando el incumplimiento es estructural, porque considera que la ausencia total de canal revela un fallo de gobernanza que va más allá de la mera formalidad.
¿La multa por canal no conforme la paga la empresa o el responsable de compliance?
La multa por canal no conforme la paga, en primera instancia, la persona jurídica, pero el responsable de compliance puede responder con su patrimonio si se acredita dolo, culpa grave o negligencia manifiesta. La AEPD y los tribunales han empezado a derivar responsabilidad personal cuando el responsable conocía el problema y no adoptó medidas, especialmente si no había sido formalmente nombrado o no tenía autonomía real.
¿Qué diferencia hay entre sanción de la AEPD y sanción sectorial por incumplimiento del canal?
La sanción de la AEPD se refiere a incumplimientos en materia de protección de datos y del régimen de la Ley 2/2023, mientras que la sanción sectorial —de la CNMV, del Banco de España o de un regulador europeo— responde a fallos de gobernanza propios de la actividad financiera o aseguradora. Cuando coinciden, las sanciones son independientes y se acumulan, lo que dispara el coste total para la empresa.
¿Se puede recurrir una sanción de la Ley 2/2023?
Sí, se puede recurrir una sanción de la Ley 2/2023 en vía administrativa ante la propia AEPD y, posteriormente, ante la jurisdicción contencioso-administrativa. La tasa de éxito del recurso mejora de forma notable cuando la empresa puede aportar el registro de actividad, la carta de conformidad y evidencia de los simulacros internos realizados antes de la inspección.
¿Cuánto tarda la AEPD en resolver un expediente sancionador por canal de denuncias?
La AEPD suele tardar entre doce y veinticuatro meses en resolver un expediente sancionador por canal de denuncias, en función de la complejidad del caso y de si se han acumulado sanciones de protección de datos. Durante ese tiempo, la empresa puede presentar alegaciones y aportar documentación adicional, y la adopción de medidas correctivas en mitad del procedimiento suele tenerse en cuenta como atenuante.
Fuentes
- Ley 2/2023, de 20 de febrero, reguladora de la protección de las personas que informen sobre infracciones normativas y de lucha contra la corrupción (BOE)
- Directiva (UE) 2019/1937 del Parlamento Europeo y del Consejo, de 23 de octubre de 2019, relativa a la protección de las personas que informen sobre infracciones del Derecho de la Unión (EUR-Lex)
- Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo, de 27 de abril de 2016, relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales (RGPD) (EUR-Lex)
- Agencia Española de Protección de Datos — página institucional