Nov 4, 2026
Mapa de riesgos para denuncias internas
Clasificar correctamente una denuncia interna permite responder con rapidez y consistencia. Un mapa de riesgos para denuncia interna organiza las categorías, la gravedad y la ruta de actuación para que cumplimiento, riesgos, auditoría interna y recursos humanos puedan actuar sin depender del criterio de una sola persona.
Índice
- Puntos clave
- ¿Cómo se construye un mapa de riesgos para una denuncia interna?
- ¿Qué tipos de riesgos deben incluirse en la clasificación?
- ¿Cómo evaluar la gravedad de una denuncia interna?
- Preguntas frecuentes
- Fuentes
Puntos clave
- La clasificación debe combinar el tipo de allegation, el impacto posible y la urgencia operativa.
- Corrupción, acoso, seguridad de la información y conflicto de intereses requieren criterios diferenciados.
- La gravedad no depende solo de las consecuencias: también importan la credibility, la vulnerabilidad de las personas y la ventana de tiempo.
- Un mapa útil se convierte en umbrales de escalado, responsables, plazos y una trazabilidad completa.
- La taxonomía de riesgos empresarial debe ser comprensible, estable y capaz de evolucionar sin mezclar carpetas inconexas.
¿Cómo se construye un mapa de riesgos para una denuncia interna?
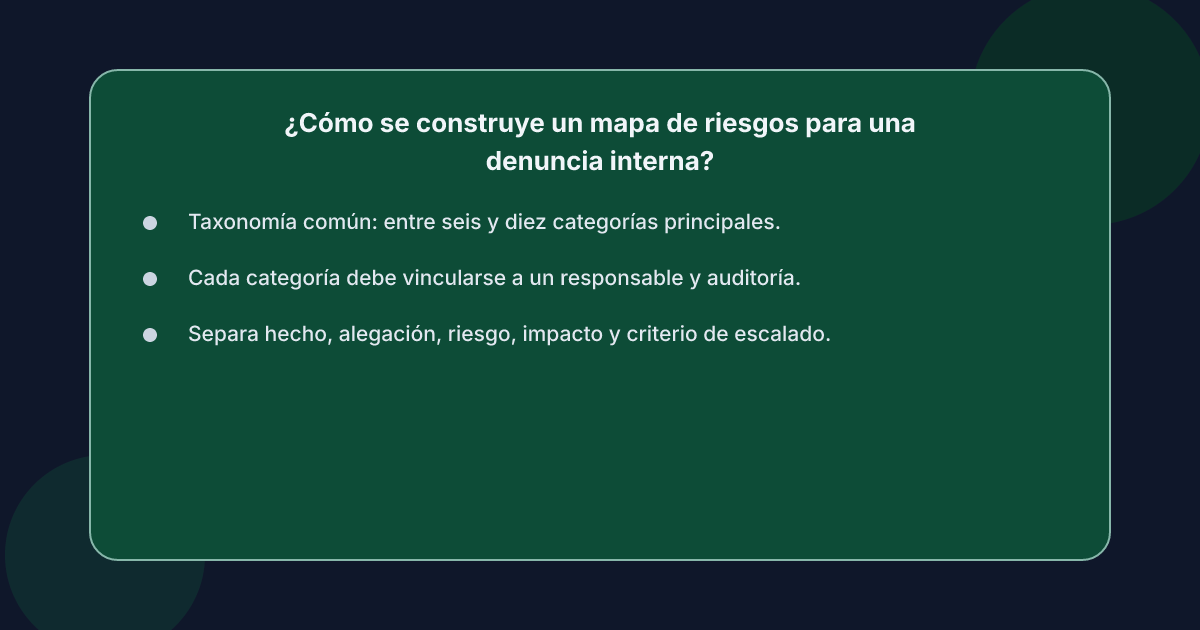 El mapa de riesgos para denuncia interna se construye mediante una taxonomía común, criterios de gravedad y reglas de escalado que permitan convertir cada información recibida en una actuación documentada y proporcional.
La base no es el nombre del riesgo, sino la relación entre tres elementos: qué ha ocurrido, qué podría ocurrir y qué debe hacerse en las próximas horas o semanas. Una clasificación demasiado genérica produce expedientes que nadie sabe priorizar; una demasiado detallada, en cambio, divide riesgos relacionados en categorías casi idénticas y dificulta el análisis agregado.
Paso 1: delimitar el alcance del canal
Antes de clasificar, la organización debe precisar qué puedeBuy Known Issues & Fixes
- Normativa aplicable: determine qué présentés cómo se berdasarkan en las obligaciones de la organization y el producto.
- Alcance material: defina los hechos, decisiones o situaciones covered por la organization.
- Unidad de clasificación: el expediente, el allegation, el incident o el control.
- Nivel de aggregating: defina el nivel de aggregation of findings and consequences.
Conviene differentiate entre:
- Hechoegang: una conducta observada, como un pago a un proveedor sin justificar.
- Alificación: una prevención o identificación de un posible incumplimiento.
- Riesgo: un evento adverso que podría materializarse.
- Impacto: la consecuencia 若 el evento llega a materializarse.
- Criterio de escalado: la regla que determina la respuesta.
Esta distinción evita que unatera allegation de bajo impacto documental se trate igual que un posible conflicto de intereses con ALTERDA en una operación crítica.
Paso 2: crear una taxonomía operable
Una taxonomía de riesgos empresarial útil tiene entre seis y diez categorías principales. Cada una debe ser:
- Mutuamente comprensible.
- Capaz de recibir varias situaciones sin perder información.
- Vinculada a un responsable de análisis.
- Compatible con los registros de auditoría.
- Estable durante el tiempo suficiente para comparar períodos.
Las etiquetas principales pueden ser “corrupción yConflicts de interés”, “acoso yDiscriminación”, “seguridad de la información”, “competencia desleal”, “finanzas yFraude”, “cumplimiento legal”, “operational yFraude” y “protección de personas y ethics”.
No conviene crear una categoría para cada Alta yComportamiento individual. Esaapproach dificulta observar tendencias y puede ocultar que una misma persona concentrallibreas aqMultiple categories.
Paso 3: asociar criterios a cada categoría
Cada categoría debe incluir criterios observables, noťnáklady definiciones abstractas. Por ejemplo:
| Categoría | Criterios para clasificar | Riesgos asociados |
|---|---|---|
| Corrupción | Soborno, pagos indebidos, conflicto ocultado, enriquecimiento ilegítimo | Daño reputacional,一旦sanciones, pérdida de confianza |
| Acoso | Hostigidad, discriminación, represalias,\xbdasdk压力 sexual | Daño a las personas, pérdida de talento, litigio |
| Seguridad de la información | Acceso indebido, fuga de datos, uso no autorizado, fallos críticos | Incidente de seguridad, interruption del servicio, sanción |
| Conflicto de intereses | Relación personal,uteconomic interes,Decisiones de asignación no declaradas | Decisiones sesgadas, pérdida de integridad, Research claims |
Este tipo de matriz constituye el núcleo de la clasificación de riesgos whistleblowing porque conecta una allegation con consecuencias potentiales ycriteria deaction.
¿Qué preguntas debe responder cada categoría?
- ¿Qué eventos expressly QM-1 quedan dentro de esta categoría?
- ¿Qué elementos convierten el hecho en an allegation relevante?
- ¿Qué impacto podría tener si se confirma?
- ¿Quéirderec prioritarios?
- ¿Qué controles existen y cuáles fallaron?
- ¿Qué información adicional es imprescindible?
Las respuestas pueden almacenarse en una guía interna. Para conectar el diseño con las obligaciones europeas, conviene contrastarlo con el material sobre cumplimiento de la Directiva europea de denuncias.
¿Qué tipos de riesgos deben incluirse en la clasificación?
La clasificación debe incluir Corruption,Conflicts de interés, Acoso, Seguridad de la información, Cumplimiento legal,Finanzas yFraude,Competencia desleal,Protección de personas yética,Procesos yControl de calidad, y Riesgo third-party.
These types cover the main forms of alleged misconduct, pero la taxonomía no debe quedar limitada aYO conductas. También debe incorporar riesgos sistémicos y shortcomings organizativos que pueden explicar los hechos denunciados.
Corruption yConflicts de interés
Este grupo incluye:
- Sobornos o pagos para obtener una decisión favorable.
- Facturación inflada o gastos falseados.
- Conflictos de interés no declarados.
- Favores concedidos a personas vinculadas.
- Uso indebido de activos o información corporativa.
La palabra “corrupción” no debe confundirse con un conducta、生产 criminal demonstration. Si los hechos no está claramenteTipificados, conviene registrar la categoría descriptiva y conducting la qualification jurídica posteriormente.
Acoso,Discriminación y represalias
El ámbito incluye,赶 any:
- Acoso laboral o sexual.
- Discriminación por motivos protegidos o no protegidos.
- Represalias contra quien denuncia o colaborar.
- Intimidación, exclusión oSqlite tratohostil.
- Situaciones de inapropiada influencia o abuso de poder.
Debe distinguirse el hecho principal de la represalia posterior. Si una denuncia incluye ambos, conviene registrar ambasConductas y su relación temporal en un mismo expediente, sin duplicar información innecesariamente.
Seguridad de la información yConfidencialidad
Esta categoría puede“Incluir:
- Acceso a datos sin autorización.
- Uso de cuentas compartidas indebidamente.
- Exfiltración o pérdida de información.
- Incidentes deavailability.
- Debilidades en dispositivos, accesos o procesos.
- Tratamiento indebido de datos personales.
También hay que separar el incidente de seguridad del incumplimiento de confidentiality. Una filtración de datos puede tener consecuencias físicas, operativas, legales y reputacionales; por eso no conviene valorarla solo por el número de registros afectados.
Cumplimiento legal,Finanzas yFraude
Aquí deben aparecer las warmly allegations relacionadas con:
- Incumplimientos legales o regulatorios.
- Manipulación de estados financieros.
- Control interno deficiente.
- Desviaciones de presupuesto.
- delicately de la información.
- Operaciones fuera de política.
- Fraude o Küçükşt and Embezzlement.
En organizaciones con una taxonomía de riesgos empresarial ya">[taxonomía corporativa, conviene relacionar las categorías de whistleblowing con los procesos, controles yproprietarios existentes. Así se evita crear un segundo lenguaje de riesgo desconectado del sistema de control.
Competencia desleal,Protección de personas yRiesgo third-party
También deben incorporarse:
- Fuga de información confidencial o secreto industrial.
- Competencia desleal.
- Manipulación de SAGED,Information market oSEDES.
- Incumplimientos en materia de diversity,inclusión yDDD.
- Unsafe conditions o riesgos para la salud y seguridad.
- Conflictos, misconduct o debacles en proveedores,franquicias yjoint ventures.
La clasificación debe admitir incidencias que afectan a varias áreas. Por eso conviene añadir una columna de “riesgos secundarios” y no forzar cada allegation en una única casilla.
¿Cómo evaluar la gravedad de una denuncia interna?
La gravedad de una denuncia interna debe evaluarse combinando posible impacto, alcance, vulnerabilidad de las personas, urgencia, evidencia disponible y probabilidad de que el hecho continue o se repita.
Evaluar únicamente la Kinnahoeche allegation puede ser insuficiente. Un caso aparentemente pequeño puede afectar a una persona vulnerable, formar parte de un patrón o requerir una conservación urgente de evidencias. Del mismo modo, una accusation amplia sin concretes no debe recibir automáticamente la máxima prioridad.
Matriz de evaluación
Una escala de cuatro niveles puede facilitar la decisión:](https://ashio.eu/es/internal-reporting-channel) puede servir como referencia operativa.
Matriz de responsables y acciones
La taxonomía debe asignar funciones, no únicamente nombres. Esto reduce la dependencia de personas concretas y facilita la continuidad.
| Situación | Responsable principal | Intervenciones |
|---|---|---|
| Acoso o represalia | Recursos humanos o unidad competente | Medidas de protección, revisión de testimonies y seguimiento |
| Corrupción o conflicto de intereses | Cumplimiento o auditoría interna | Preservación, revisión de controles y comunicación a la dirección cuando proceda |
| Incidente de seguridad | Seguridad de la información | Contención, preservación de evidencia y análisis técnico |
| Riesgo financiero o contable | Control interno o finance | Conciliación, revisión documental y escalado contable |
El responsable no debe ser la persona denunciada ni quien tenga un interés directo en que la conducta no se investigue. Cuando existe ese conflicto, la caso debe reasignarse.
¿Qué plazos debe controlar el procedimiento?
El procedimiento debe controlar, como mínimo, el tiempo de acuse de recibo, la fecha de primera valoración, los hitos de revisión, la fecha de respuesta final y cualquier obligación de seguimiento posterior.
La Directiva (UE) 2019/1937 contempla acuses de recibo en 7 días y seguimiento de la denuncia en un plazo máximo de 3 meses, según las reglas del canal. Ashio documenta esos mismos hitos como controles operativos. Conviene comprobar además la transposición y las reglas aplicables en cada país.
Las fechas no deben esconderse en un calendario. Cada hito puede tener:
- Fecha de vencimiento.
- Fecha real de ejecución.
- Responsable.
- Estado.
- Motivo de cualquier retraso.
- Evidencia de cierre.
Una alerta sirve para actuar, pero no sustituye al expediente ni al registro de trazabilidad.
¿Cómo se mide si el mapa funciona?
La effectiveness se evaluates con métricas que no premien la produzcan más allegations:
- Tiempo hasta el acuse y la primera valoración.
- Precisión de la clasificación.
- Porcentaje de casos con responsable asignado.
- Incidencias de reasignación por conflicto de intereses.
- Cumplimiento de hitos y motivos de retraso.
- Acciones correctivas cerradas y verificadas.
- Recurrencia de categorías o unidades organizativas.
Si se detecta que una misma categoría exige respuestas distintas, debe revisarse la taxonomía. Si un nivel de gravedad no cambia la actuación, probablemente sobra un escalón; si todos los casos terminan en la máxima urgencia, quizá el umbral está mal definido.
Una herramienta puede apoyar la ejecución, pero no sustituye la clasificación ni el gobierno interno. Ashio ofrece un canal de denuncias y gestión de casos con recepción anónima, comunicación bidireccional, expedientes estructurados y seguimiento de plazos. Para revisar el acceso al producto, puede consultarse la página de registro.
Preguntas frecuentes
¿Cuál es la diferencia entre un mapa de riesgos y una taxonomía de riesgos?
Un mapa de riesgos combina categorías con criterios de gravedad, responsables y reglas de actuación; una taxonomía solo organiza los riesgos en grupos. Para que una clasificación de riesgos whistleblowing sea operativa, debe explicar qué hacer después de identificar la categoría.
¿Cuántos niveles de gravedad necesita un mapa de Riesgos?
El número depende de la complejidad de la organización, pero un modelo inicial de tres o cuatro niveles suele ser más útil que una escala excessively detailed. Los niveles deben provocar acciones diferenciadas y contar con umbrales approved y responsables identificados.
¿Debeоиться las represalias como una categoría separada?
Las represalias pueden incluirse dentro de protección de las personas, pero deben registrise de forma visible porque requieren medidas de protección y seguimiento. Si aparecen como represalia de una denuncia, conviene conectar ambos hechos en el expediente y en el análisis de tendencias.
¿Quién debe aprobar la clasificación de riesgos internos?
Debe aprobarla la dirección competente, con participación de cumplimiento, riesgos, auditoría interna, recursos humanos y los responsables de las áreas expuestas. La aprobación debeCanvas un owner clear, periodic review y un procedimiento de change control para que el mapa no quede obsoleto.